

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


Apropiación de cuentas
Frena la apropiación de cuentas y protege a todos tus clientes
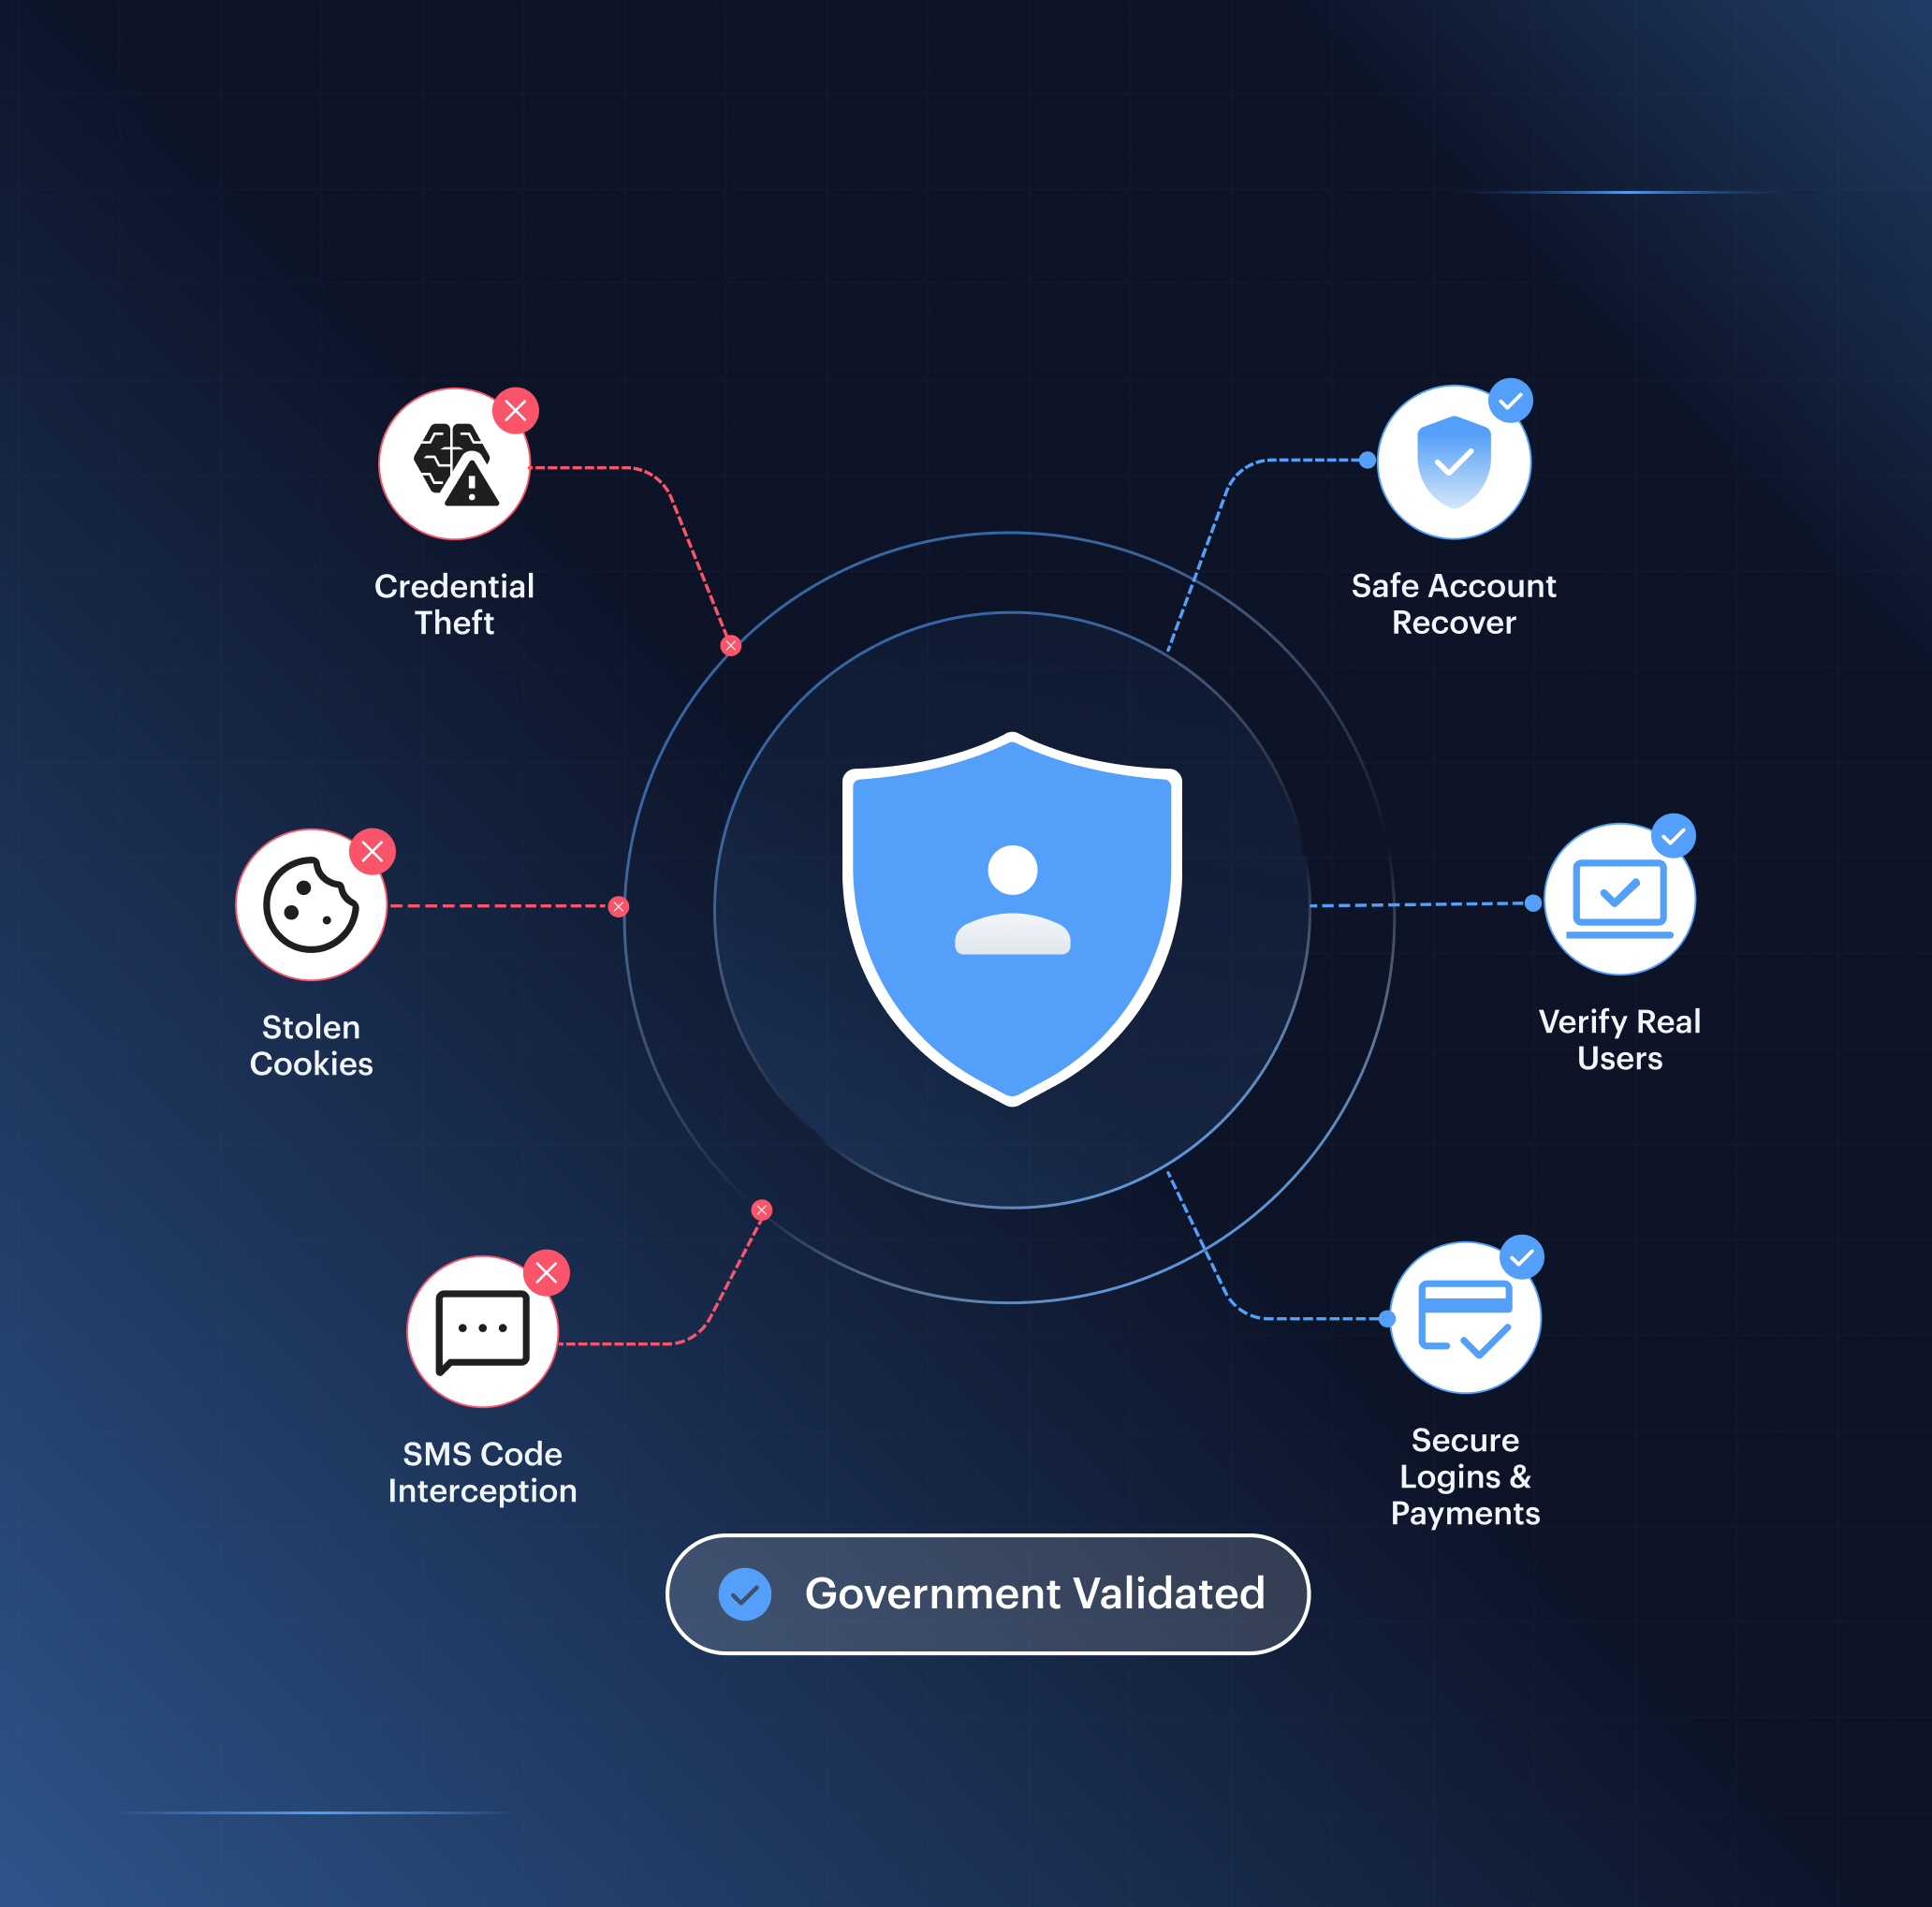
Shufti frena el fraude por apropiación de cuentas verificando quién está realmente realizando la acción, en lugar de confiar únicamente en credenciales, cookies o códigos SMS. Protege cada inicio de sesión, pago y proceso de recuperación mediante controles basados en la identidad. Validado en evaluaciones gubernamentales y listo para ponerse en marcha en cuestión de días.
Una vez detectado, queda bloqueado en toda la red


Dónde se produce el fraude por apropiación de cuentas
Onboarding
Uso de identidades sintéticas y rostros generados mediante deepfakes para abrir cuentas que después se venden a terceros.
Inicio de sesión
Las cookies de sesión robadas y los kits AiTM pueden eludir la MFA sin generar un nuevo evento de inicio de sesión.
Actividad en la cuenta
Transferencias bancarias, cambios de beneficiario y retiradas: el momento en que los fondos salen de la cuenta.
Recuperación
Suplantación de identidad, SIM swapping y deepfakes. El punto más atacado en 2025.
CUATRO ATAQUES, CUATRO FORMAS DE FRENARLOS
Cómo funciona la solución de Shufti para prevenir la apropiación de cuentas
Reproducción de sesiones
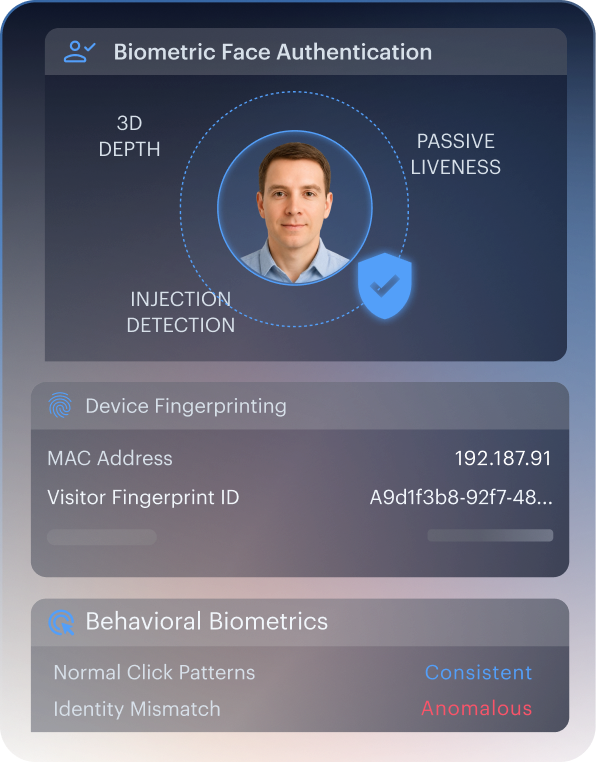
Cuando los ataques de credential stuffing o las cookies de sesión robadas consiguen eludir la MFA:
- Huella digital del dispositivoDetecta dispositivos nuevos, proxies residenciales y discrepancias en la zona horaria.
- Biometría del comportamientoEvalúa patrones como el ritmo de escritura, difíciles de imitar por un atacante que utiliza una cookie robada. Fraud Hub activa los controles de detección de apropiación de cuentas.
- Autenticación facial biométricaActiva una verificación biométrica reforzada antes de ejecutar una operación de alto valor.
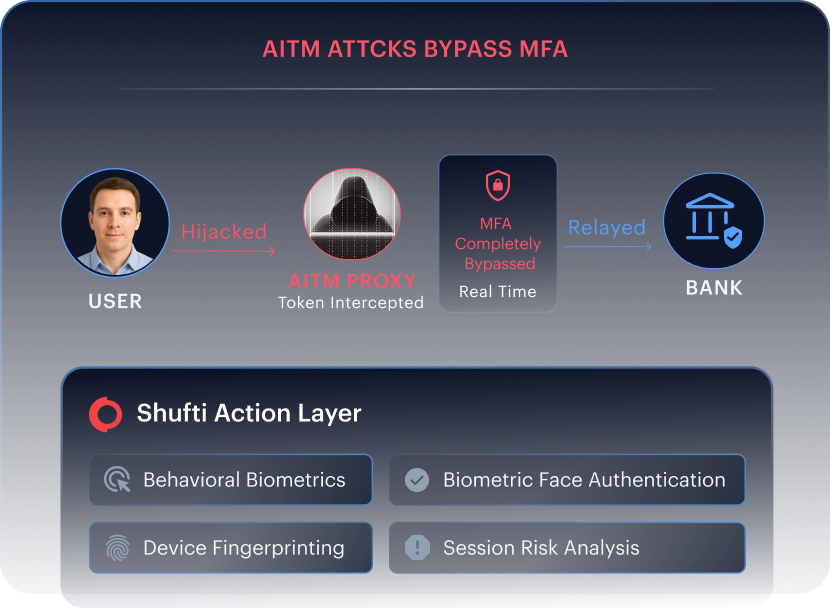
Phishing AiTM
Cuando un ataque de phishing, un correo de spear phishing, un kit AiTM o un proxy en tiempo real captura el token de sesión después de superar la MFA.
- Biometría del comportamientoDetecta patrones asociados a instrucciones de terceros y accesos remotos como señales independientes, en lugar de reducirlos a una puntuación de riesgo genérica.
- Huella digital del dispositivoDetecta la infraestructura de proxy y activa una verificación biométrica reforzada al realizar la operación, independientemente del estado de la MFA.
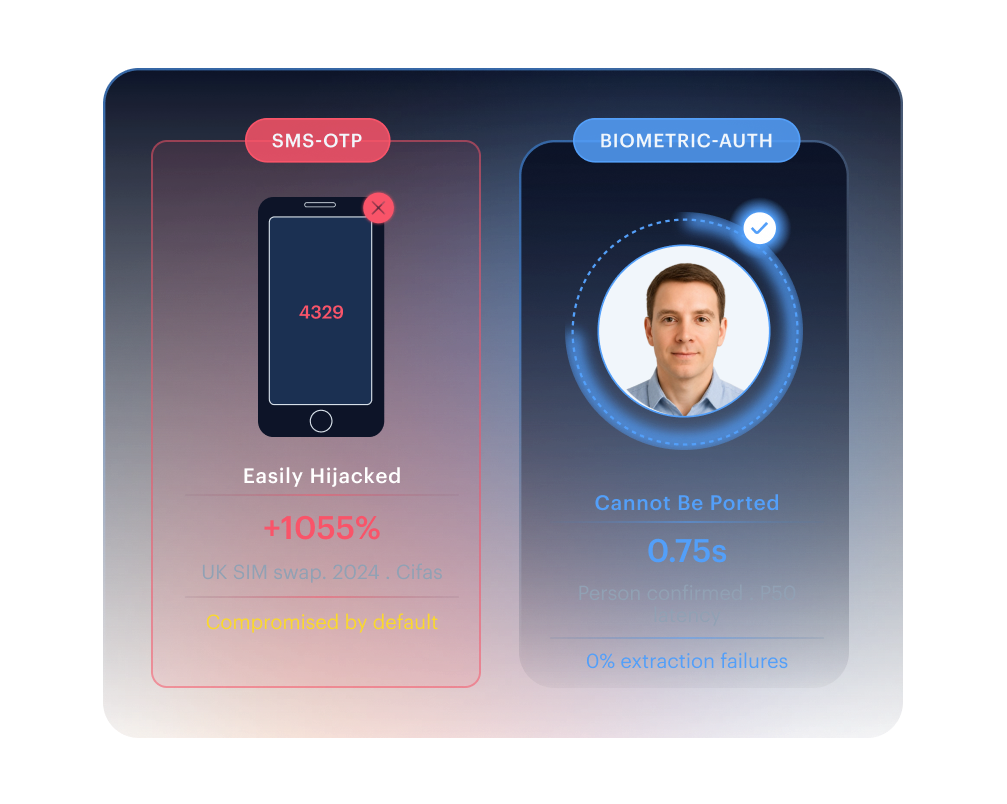
Secuestro de SIM
Cuando un atacante toma el control del número de teléfono y los códigos OTP por SMS dejan de ser una prueba fiable.
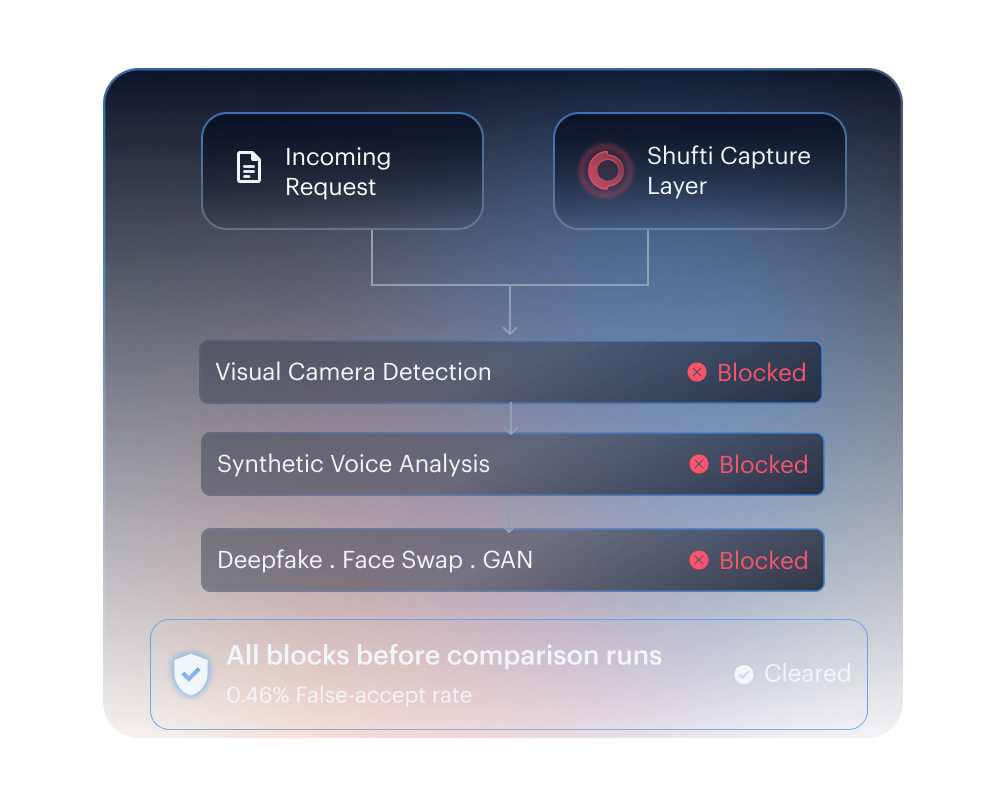
Apropiación de cuentas a través del servicio de atención al cliente
Cuando los atacantes suplantan a los clientes a través de los procesos de recuperación o de las solicitudes de cambios en la cuenta.
- Autenticación facial biométricaActiva una comprobación biométrica pasiva que compara una selfie con la plantilla facial registrada, en lugar de confiar en una contraseña o un código SMS. La tecnología propia de detección de deepfakes previa a la comparación bloquea imágenes faciales inyectadas o generadas mediante IA antes de realizar cualquier comparación biométrica.
- Revisión por expertosPermite revisar los eventos de mayor riesgo y conserva un registro de auditoría completo y justificable.
Estrategias por sector
La apropiación de cuentas afecta de forma diferente a cada sector
El momento crítico de la retirada de fondos
Frena la apropiación de cuentas durante las retiradas, las transferencias a monederos sancionados y la creación masiva de cuentas mediante verificación biométrica, screening de monederos y controles continuos durante la sesión.

Una plataforma para cubrir todo el ciclo
Shufti protege todos los puntos expuestos a ataques


Qué hacemos
Los principales flujos de Shufti permiten verificar a los clientes durante el onboarding y monitorizarlos durante toda la relación. Todas las interacciones se gestionan desde una única plataforma.
-
Análisis forense de documentos mediante IA, verificación biométrica y controles AML en tiempo real dentro de un único flujo adaptable para verificar a usuarios legítimos y bloquear las identidades sintéticas desde el onboarding.
-
Comprobaciones continuas frente a más de 4000 fuentes de información sobre sanciones, PEP y noticias negativas. Los registros de los clientes vuelven a comprobarse pocos minutos después de actualizarse una lista, sin esperar a la siguiente revisión periódica.


Qué retos resolvemos
Resuelve desde una única plataforma los principales retos de identidad y cumplimiento normativo de las empresas reguladas: KYC, KYB, fraude y verificación de edad, empleados e inversores, sin tener que conectar soluciones de distintos proveedores.
-
Análisis forense de documentos, prueba de vida biométrica certificada por iBeta, verificación mediante chip NFC y controles AML a través de una única API. Verifica clientes de más de 240 regiones mediante una sola integración.
-
Combina la estimación facial de edad, eIDV sin documentos y la extracción de la fecha de nacimiento del documento en un único flujo para impedir el acceso de menores sin añadir fricción innecesaria a los usuarios legítimos.
-
Un único flujo configurable para la verificación documental, facial, eIDV, NFC y de dirección, además de los controles AML. Una única integración y un único registro de auditoría, sin tener que conectar soluciones de distintos proveedores.
-
Consultas de registros en tiempo real en más de 240 regiones, diligencia debida completa de los titulares reales (UBO) y controles AML en un mismo flujo.
-
Validación de acreditaciones, análisis forense de documentos y revisión con intervención del MLRO en un único flujo de verificación de inversores. Responde a los requisitos aplicables a inversores acreditados en más de 240 jurisdicciones sin recurrir a otros proveedores.
-
Verifica la identidad en cada punto de control de acceso, desde el onboarding hasta la recuperación de cuentas, los accesos privilegiados y la nueva configuración de la MFA, sin sustituir tu sistema IAM actual.
-
Integra el análisis forense de documentos, la comparación biométrica y la diligencia debida reforzada en el proceso de selección. Detecta solicitudes fraudulentas y candidatos creados mediante IA desde la fase de candidatura, antes de realizar una oferta.


Resultados para tu negocio
Shufti ayuda a las empresas a mantener el cumplimiento normativo, frenar el fraude, reforzar la confianza de los usuarios y expandirse a nuevos mercados mediante una única integración.
-
Procesos automatizados de KYC, KYB y AML en más de 240 regiones, con registros de evidencias listos para auditoría en cada decisión y datos de sanciones actualizados cada 15 minutos, con una frecuencia de actualización 96 veces superior al estándar del sector.
-
Más de 40 modelos combinados de IA a lo largo de todo el ciclo de vida del cliente. En pruebas independientes, Shufti detectó 8 de 8 falsificaciones documentales frente a ninguna detectada por sistemas tradicionales.
-
Verifica a usuarios, vendedores, trabajadores y empresas antes de que el riesgo llegue a tu plataforma. Una única capa de confianza para marketplaces, gaming, economía de plataformas, fintech y servicios con restricciones de edad.
-
Cobertura activa en más de 240 regiones, todo tipo de documentos oficiales y más de 150 idiomas. Una única API con flujos configurables por jurisdicción e infraestructura cloud regional en la UE, Reino Unido, Estados Unidos, APAC y MENA.
DISEÑADO PARA TU EQUIPO
Una única plataforma para todos los equipos
Responsable de cumplimiento normativo
Un registro de auditoría justificable ante los organismos reguladores para cada modificación de una cuenta.
Ver soluciones para responsables de cumplimiento normativo →Responsable de producto
Biometría pasiva en 0,75 segundos. Más usuarios legítimos superan la verificación y menos intentos de fraude consiguen pasar los controles. En funcionamiento en un solo sprint.
Ver soluciones para responsables de producto →Desarrollador
API REST, SDK móviles y acceso al sandbox. Realiza tu primera llamada de verificación pocas horas después de iniciar la integración.
Ver soluciones para desarrolladores →Analista de fraude
Puntuación de riesgo desglosada por señales. Reducción del fraude superior al 70 % sin aumentar la cola de revisión.
Ver soluciones para analistas de fraude →
Shufti, líder en cobertura global
Shufti ofrece una amplia cobertura internacional mediante tecnología propia, lo que aporta mayor flexibilidad, capacidad de innovación y funcionalidades de Extended IDV más avanzadas que las de proveedores regionales o soluciones basadas en la orquestación de terceros.
Descarga el informe completo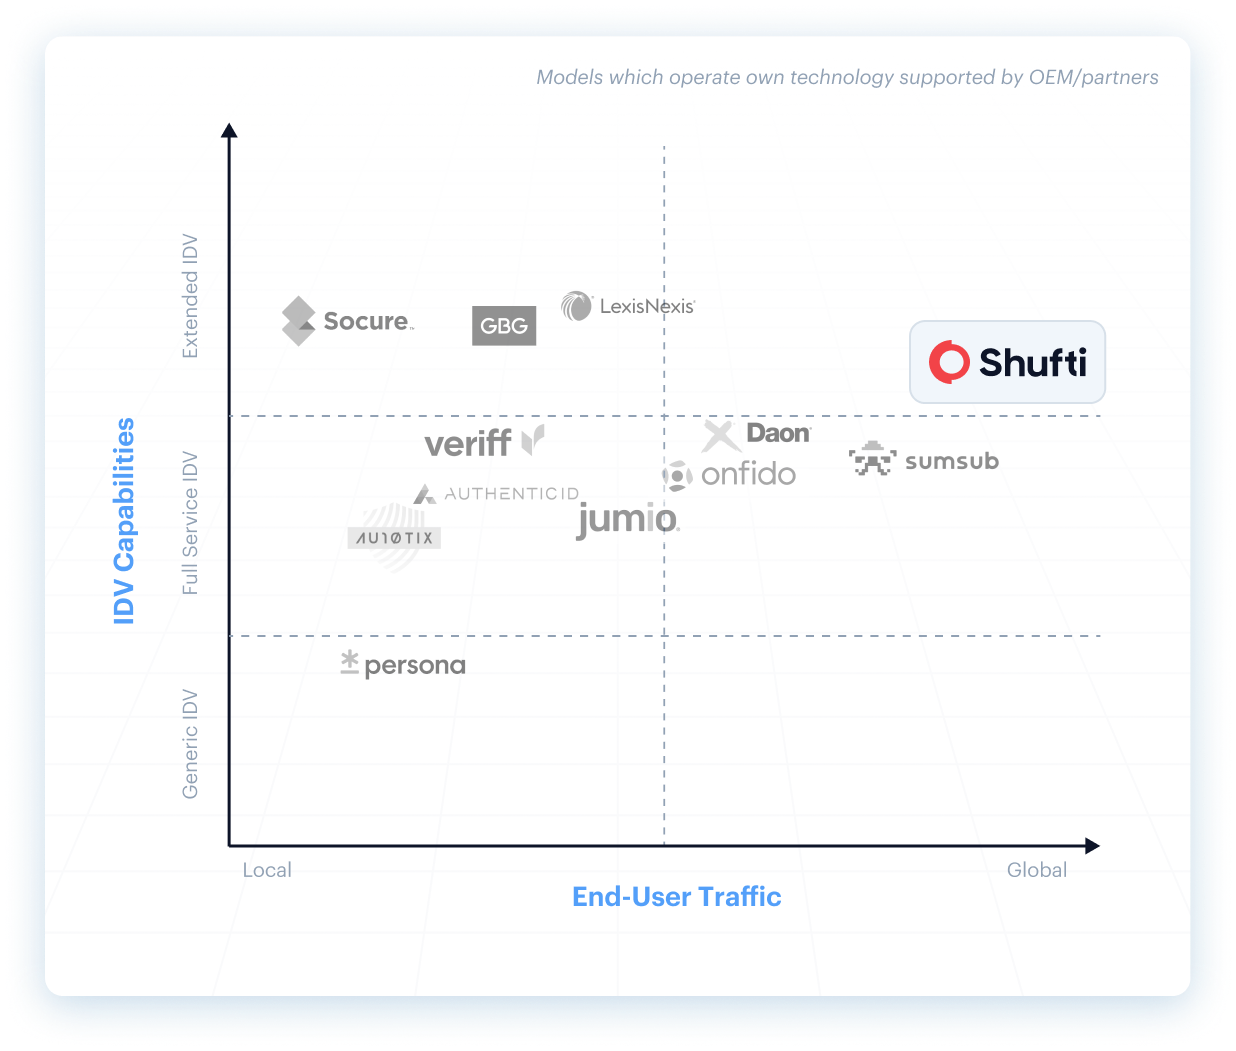
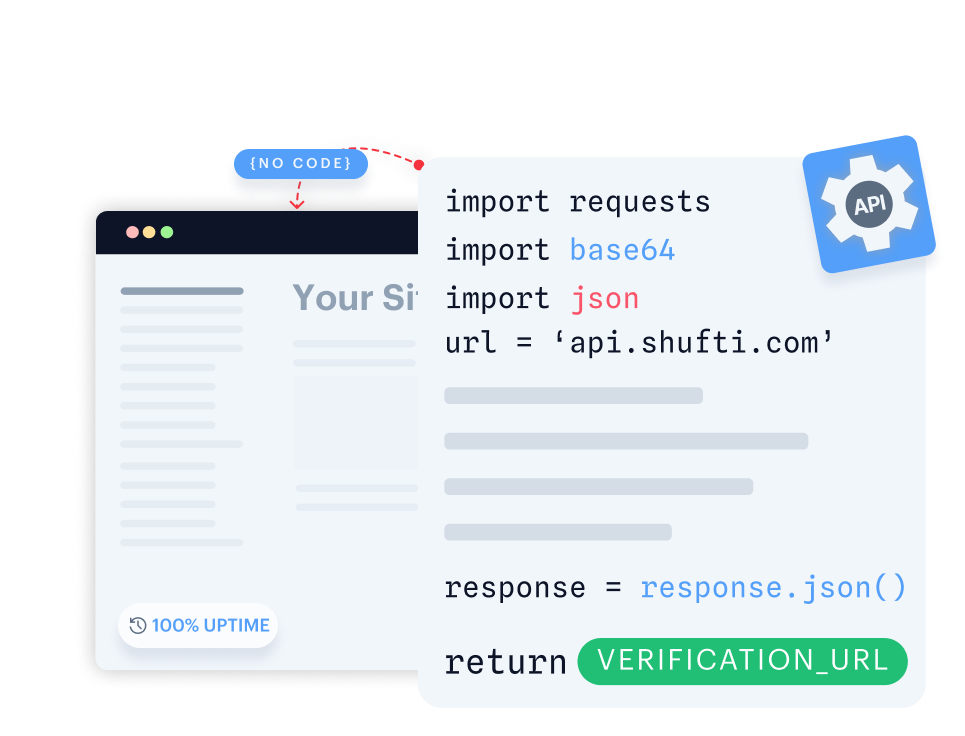
Una única API, integración sin complicaciones
Crea flujos de verificación totalmente personalizables e intégralos fácilmente con tu backend.
- Mantén el control de principio a fin personalizando cada etapa del proceso de verificación.
- Intégralo fácilmente con tu backend para agilizar la implementación.
- Diseña procesos de verificación flexibles y adaptados a tus usuarios.
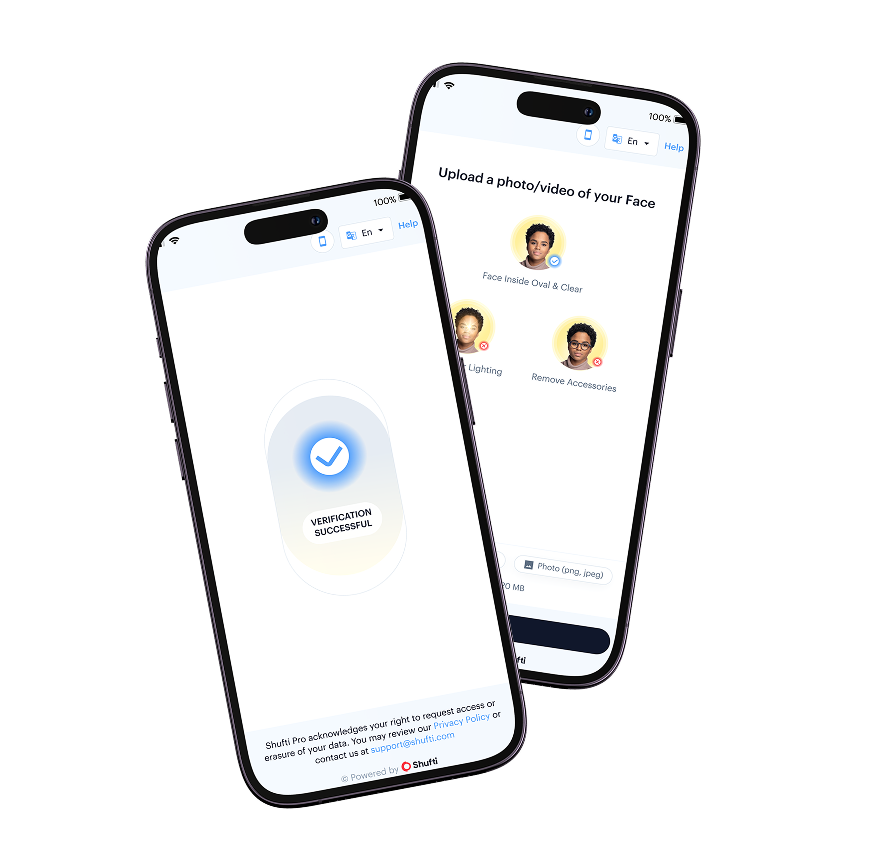
Integra una experiencia de verificación nativa en tu app móvil en cuestión de minutos.
- Pon en marcha la verificación nativa en iOS o Android en pocos minutos.
- Utiliza una interfaz lista para usar con cámara, captura e indicaciones en tiempo real.
- Personaliza los flujos para integrarlos de forma natural en tu app móvil.
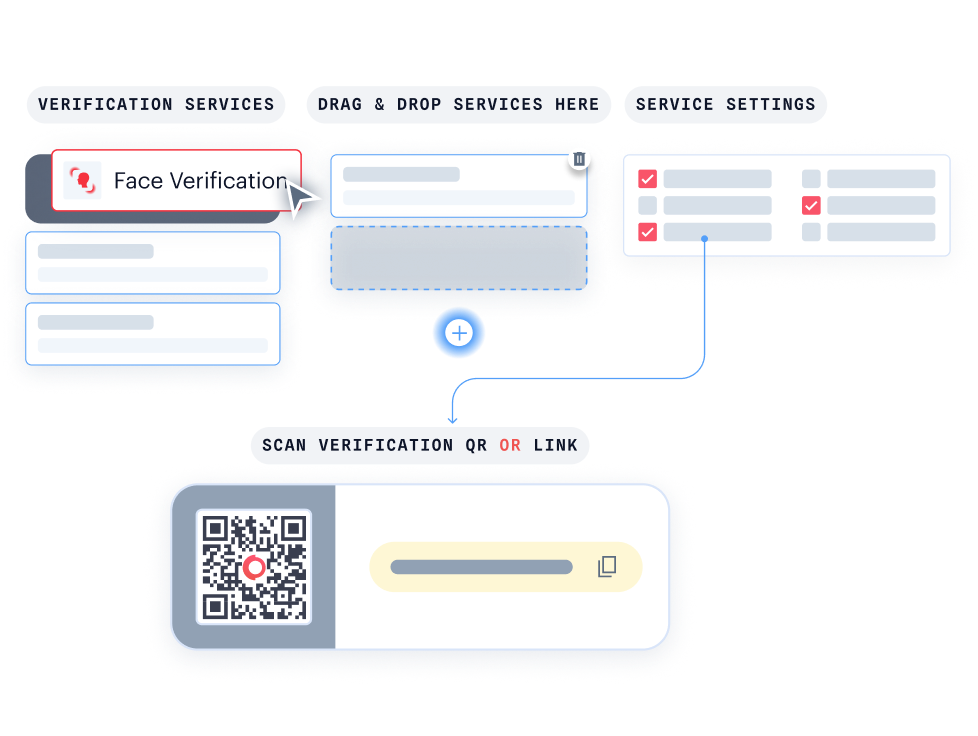
Con KYC Journey Builder, crea procesos de verificación personalizados sin escribir una sola línea de código.
- Personaliza cada paso fácilmente con la función de arrastrar y soltar.
- Comprueba al instante cómo verán tus usuarios el proceso de verificación.
- Conéctalo fácilmente con Hosted Verification para ofrecer una experiencia coherente y adaptada a tu marca.
Ejecuta Shufti en tu propia infraestructura, con las mismas capacidades de la plataforma, para mantener el máximo control sobre tus datos y su privacidad.
- Mantén toda la información sensible dentro de tu propia infraestructura y cumple los requisitos más estrictos de gobernanza y residencia de datos.
- Protege la información sensible manteniéndola totalmente bajo tu control.
- Implementa Shufti en sectores altamente regulados sin comprometer el cumplimiento normativo.
Avalado por auditorías independientes y certificaciones internacionales.
Certificaciones



Preguntas frecuentes
¿Qué es el fraude por apropiación de cuentas?
El fraude por apropiación de cuentas se produce cuando un atacante consigue acceder sin autorización a la cuenta existente de un usuario legítimo para retirar fondos, cambiar beneficiarios o extraer información. A diferencia del fraude mediante cuentas nuevas, el ATO aprovecha cuentas en las que la plataforma ya confía. Para prevenirlo de forma eficaz es necesario verificar a la persona y no limitarse a comprobar sus credenciales.
¿Por qué la MFA no siempre evita la apropiación de cuentas?
El 65 % de las cuentas comprometidas en 2024 tenían activada la MFA. Las cookies de sesión robadas —con 24,8 millones de dispositivos infectados por infostealers en 2025—, los kits de phishing AiTM, los correos de phishing y la reutilización de credenciales pueden eludir por completo la MFA. Al no producirse necesariamente un nuevo inicio de sesión, tampoco se activa una comprobación adicional. Una protección basada en la identidad verifica a la persona que realiza la operación y no solo sus credenciales.
¿Es suficiente la autenticación 2FA mediante SMS?
Los casos de SIM swapping aumentaron un 1055 % en Reino Unido en 2024. Los códigos OTP enviados por SMS autentican el número de teléfono, no a la persona. El artículo 59 del PSR incorpora a los operadores de telecomunicaciones al marco de reembolso precisamente porque los SMS se consideran un canal susceptible de estar comprometido. La autenticación facial biométrica permite sustituirlos por una comprobación biométrica pasiva de la persona.
¿Añadir una comprobación biométrica genera más fricción para los usuarios legítimos?
La autenticación facial biométrica utiliza una prueba de vida pasiva: el usuario simplemente mira a la cámara. La latencia P50 es de 0,75 segundos. En una prueba de Shufti en producción realizada en Japón, la tasa de verificaciones correctas de usuarios legítimos aumentó del 93 % al 97 %, mientras que la aceptación de intentos de fraude se redujo un 70 %. Así, se reduce la fricción para los usuarios legítimos y se aumentan las barreras para los atacantes.
¿Cuánto se tarda en implementar el software de prevención de apropiación de cuentas de Shufti?
El software de prevención de apropiación de cuentas de Shufti puede ponerse en funcionamiento en cuestión de días, no de meses. Las API y los SDK prediseñados, junto con Journey Builder no-code, permiten integrar la solución con tu sistema actual de prevención del fraude sin tener que sustituirlo. La mayoría de los clientes puede activar la protección frente a la apropiación de cuentas en un solo sprint.
¿Dónde se almacenan los datos biométricos y a quién pertenecen?
Los datos de tus clientes te pertenecen. Shufti admite implementaciones en la nube, on-premise e híbridas, por lo que las plantillas biométricas pueden permanecer en tu jurisdicción o dentro de tu propia infraestructura. Los periodos de conservación son configurables. La solución está diseñada para cumplir el RGPD y la CCPA y cuenta con informe SOC 2 Tipo II.
¿Qué ocurre si un usuario no puede completar la verificación biométrica?
Los modos de revisión por expertos derivan al usuario a un proceso documentado con supervisión humana y un registro de auditoría completo. Si una comprobación biométrica no se supera, el usuario legítimo no se rechaza automáticamente, sino que el caso se deriva para su revisión. La accesibilidad y la inclusión forman parte del diseño del proceso desde el principio.
Auditoría gratuita para detectar puntos ciegos
Blind Spot Audit vuelve a analizar las sesiones ya verificadas mediante cuatro motores de detección alojados en tu nube. Sin exponer información de identificación personal (PII), sin necesidad de integración y con un solo clic.
Todo lo que necesitas sobre KYC, AML y fraude
Recursos
16 de octubre de 2025
Cómo prevenir el fraude por apropiación de cuentas (ATO) con una defensa multicapa
La apropiación de cuentas rara vez se detecta con un único control. Esta guía muestra cómo la verificación de identidad, la inteligencia de dispositivos, la biometría del comportamiento y la prueba de vida actúan de forma conjunta para frenarla.
Guía
21 de agosto de 2026
Informe sobre fraude de identidad 2026
En el primer semestre de 2026, el fraude de identidad afectó al 22,49 % de las verificaciones del sector cripto. El informe de Shufti analiza el fraude documental con IA y las redes de fraude vinculadas en 11 sectores de riesgo concretos.
Informe
18 de septiembre de 2025
Detección de cuentas duplicadas con Fast ID: caso de éxito
Cómo un operador detectó con Fast ID cuentas duplicadas que ya existían en su propia base de usuarios y qué cambió después la identidad reutilizable en los registros de usuarios recurrentes.
Caso de éxito