

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


Prise de contrôle de compte
Empêchez la prise de contrôle de comptes, protégez chaque client
Shufti arrête les fraudes de prise de contrôle de compte en vérifiant qui est réellement au clavier, et non l'identifiant, ni le cookie, ni le code SMS. Protection contre l'usurpation de comptes basée sur l'identité à chaque connexion, paiement et opération de récupération. Validé par les autorités gouvernementales. Opérationnel en quelques jours.
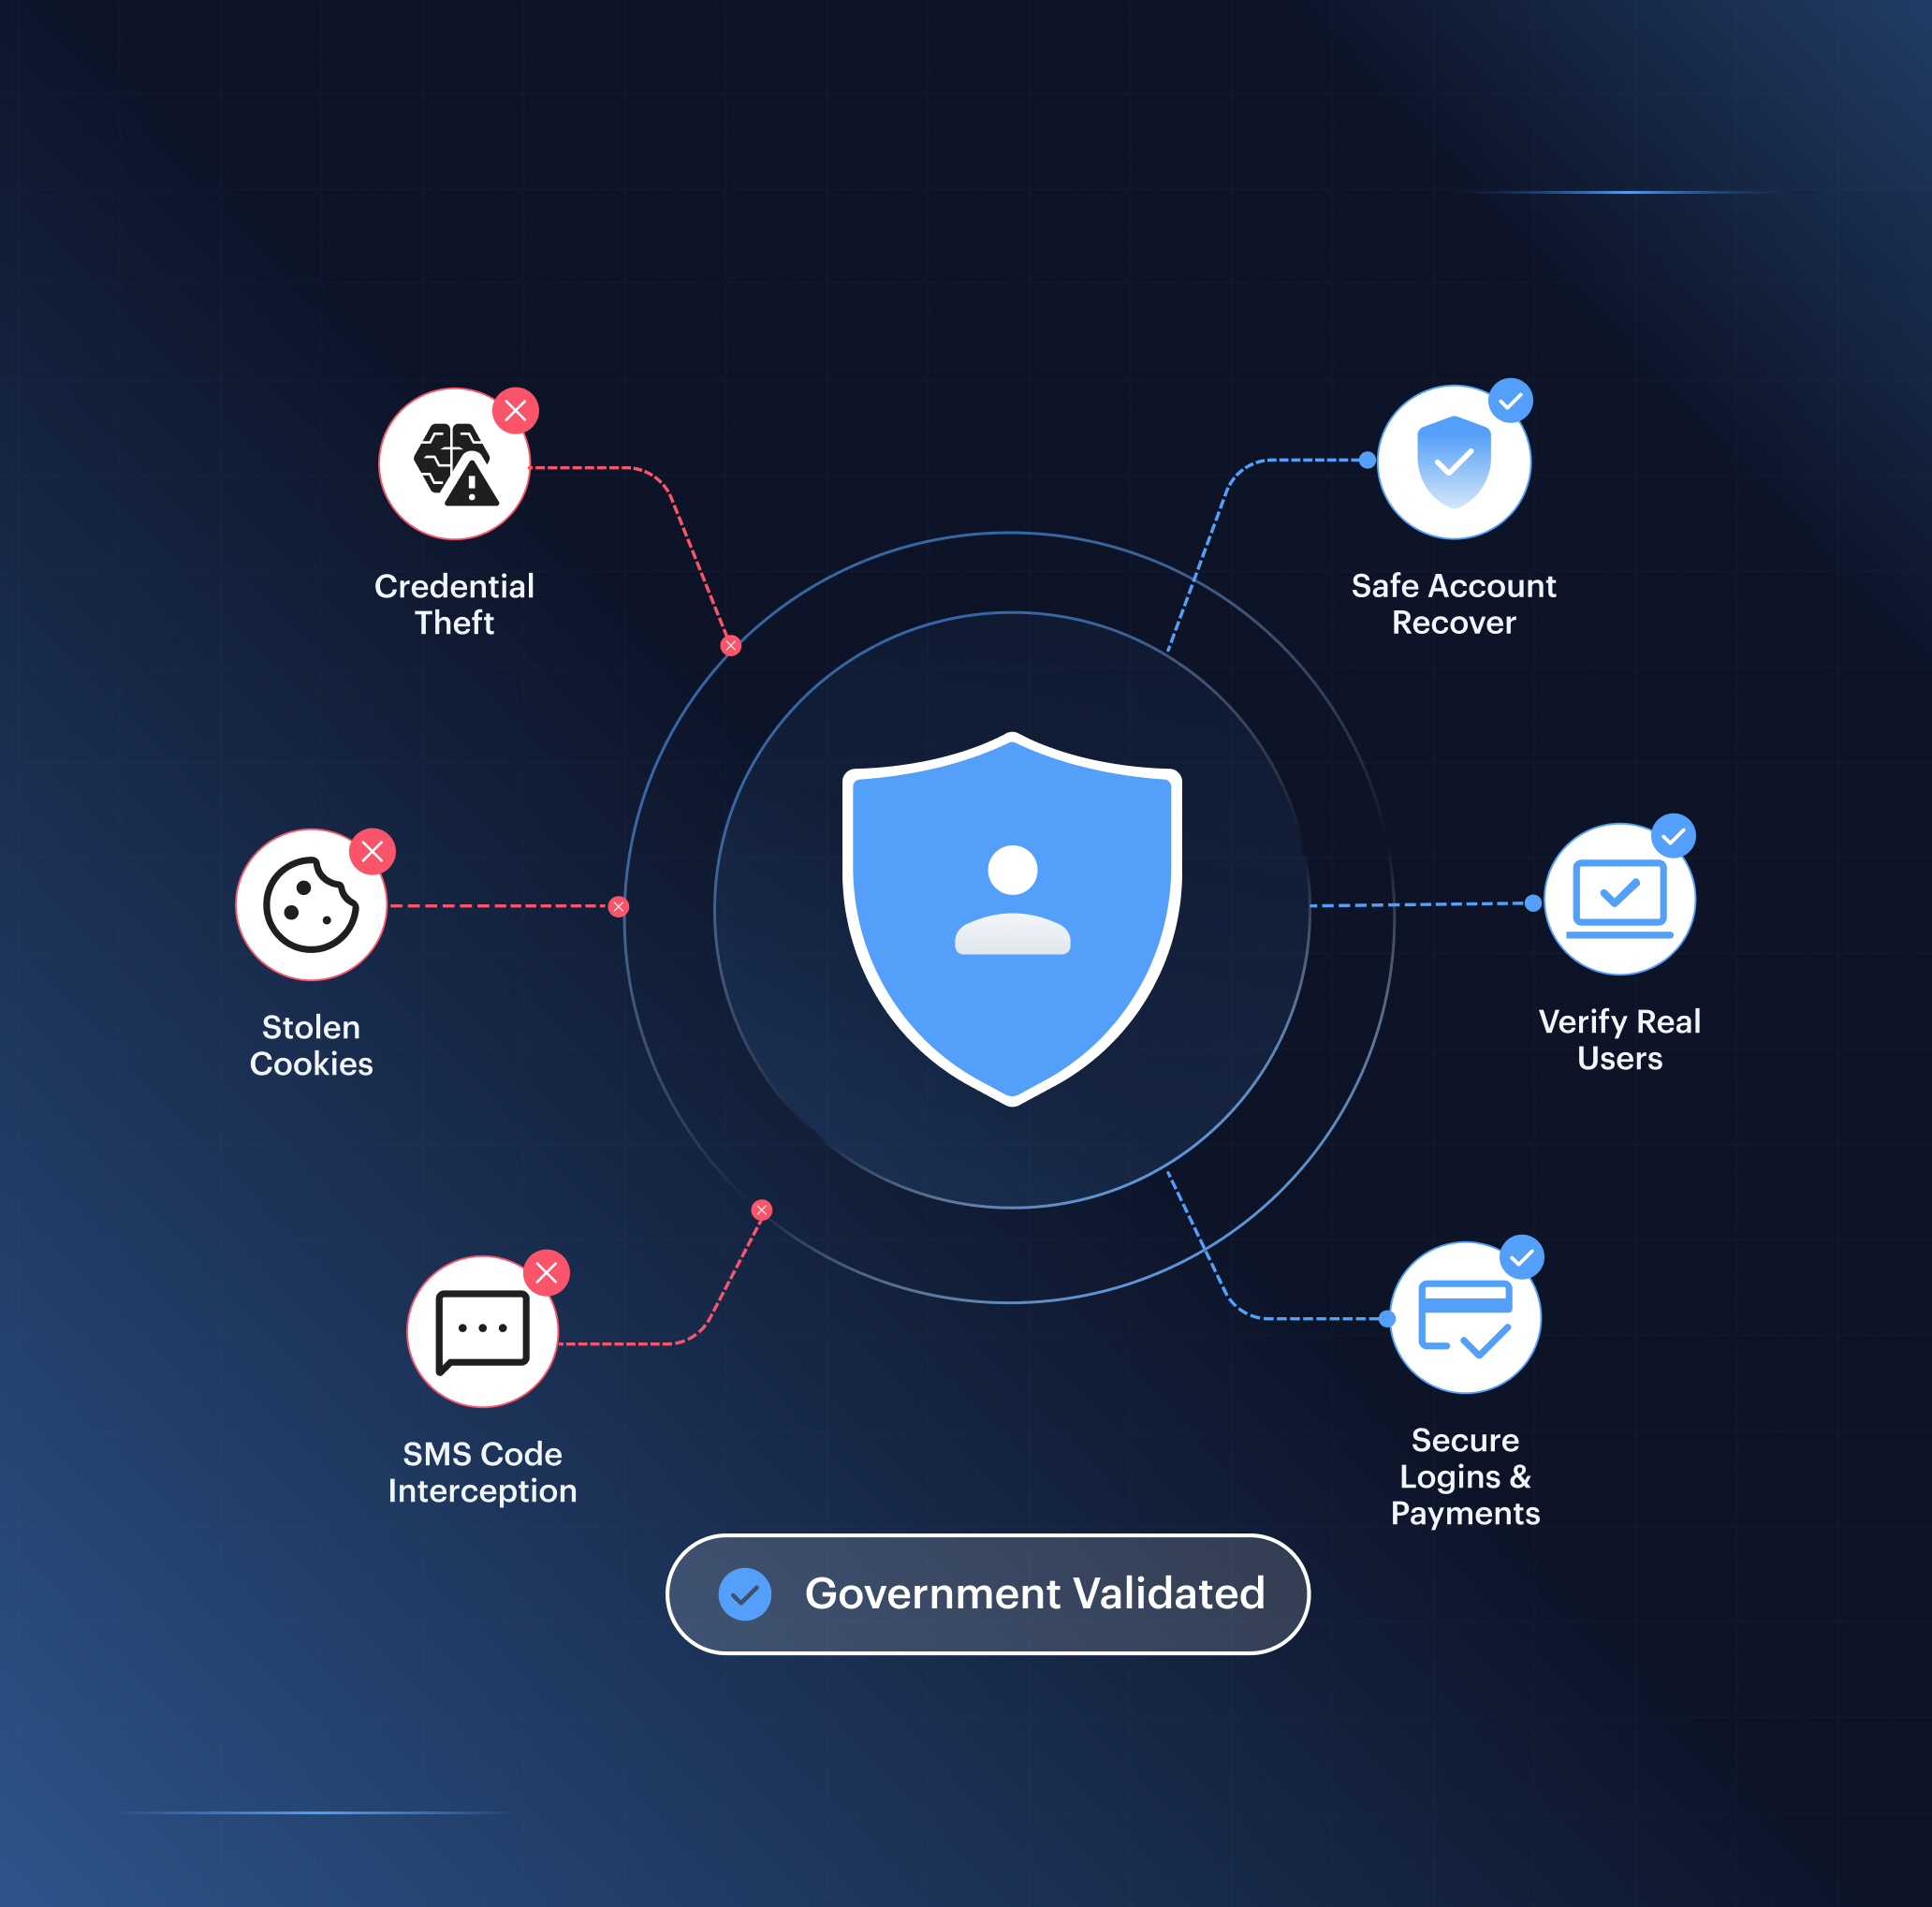
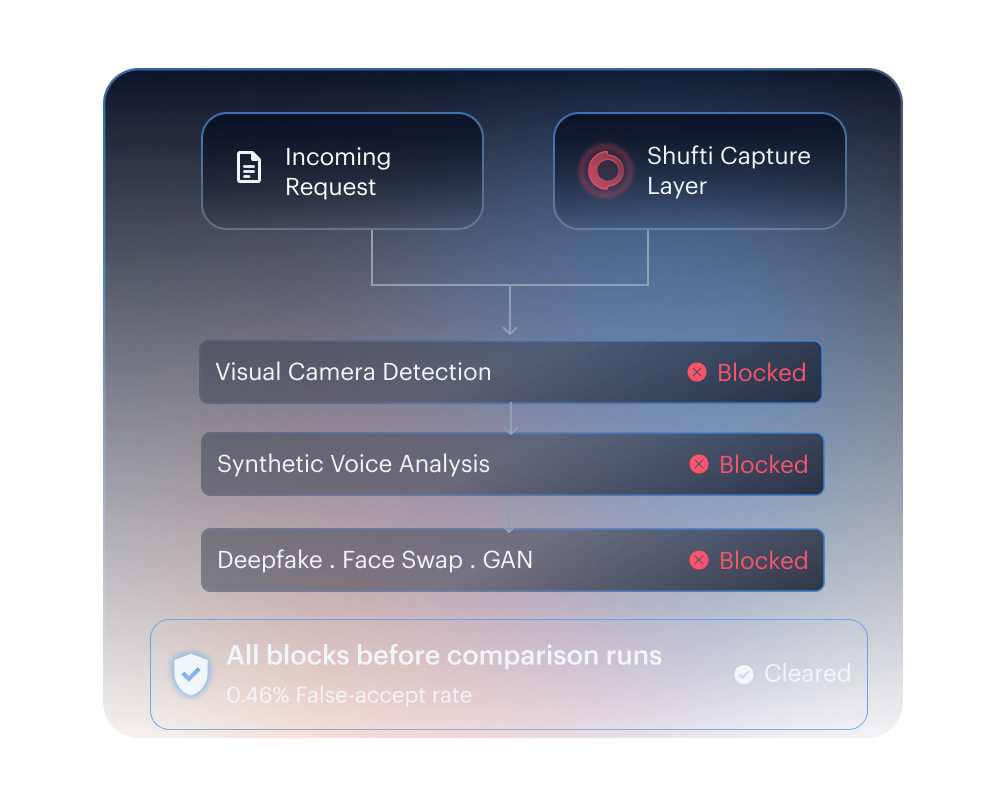
Détecté une fois, bloqué partout




Où frappe la fraude au piratage de compte
Intégration
Des identités synthétiques et des visages générés par deepfake servant à ouvrir des comptes qui sont ensuite revendus.
Connexion
Le vol de cookies de session et l'utilisation de kits AiTM permettant de contourner l'MFA sans qu'aucun événement de connexion ne soit déclenché.
Action
Virements bancaires, substitutions de bénéficiaires, retraits. Le moment précis où le préjudice financier se concrétise.
Récupération
Usurpation d'identité, SIM swap, deepfake. La surface d'attaque la plus ciblée en 2025.
QUATRE ATTAQUES, QUATRE STRATÉGIES
Comment fonctionne la solution de Shufti pour prévenir la prise de contrôle de comptes
Attaque par relecture de session
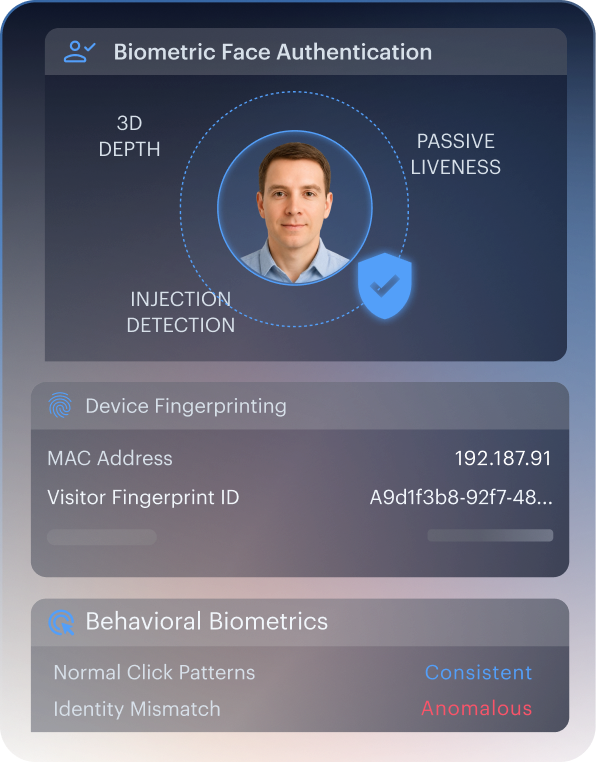
Lorsque des attaques par credential stuffing ou des cookies de session volés contournent l'MFA :
- Empreinte numérique de l'appareilRepère le nouvel appareil, le proxy résidentiel et l'incohérence de fuseau horaire.
- Biométrie comportementaleÉvalue le rythme de frappe qu'un attaquant par relecture de cookie ne peut pas falsifier. Fraud Hub déclenche alors la détection de prise de contrôle de compte.
- Authentification faciale biométriqueAuthentification renforcée avant l'exécution de l'action à haute valeur ajoutée.
Phishing AiTM
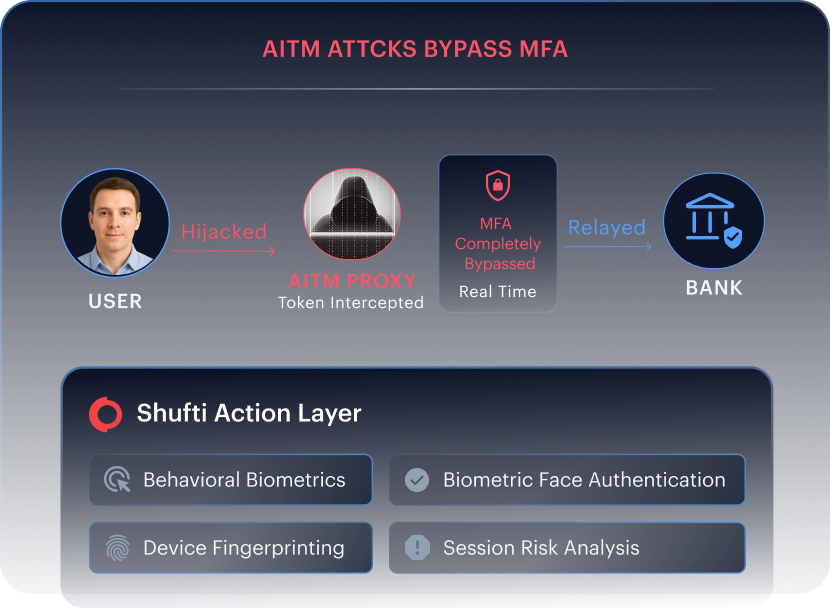
Lorsque des attaques par phishing, des e-mails de spear phishing, des kits AiTM ou des proxys en temps réel capturent le jeton de session post-MFA.
- Biométrie comportementaleRepère intelligemment les schémas d'aide à la fraude (coaching) et d'accès à distance sous forme de signaux distincts, et non comme un simple score de risque générique.
- Empreinte numérique de l'appareilRepère l'infrastructure de proxy. L'authentification biométrique renforcée se déclenche au niveau de l'action, quel que soit l'état de la MFA.
Détournement de la carte SIM
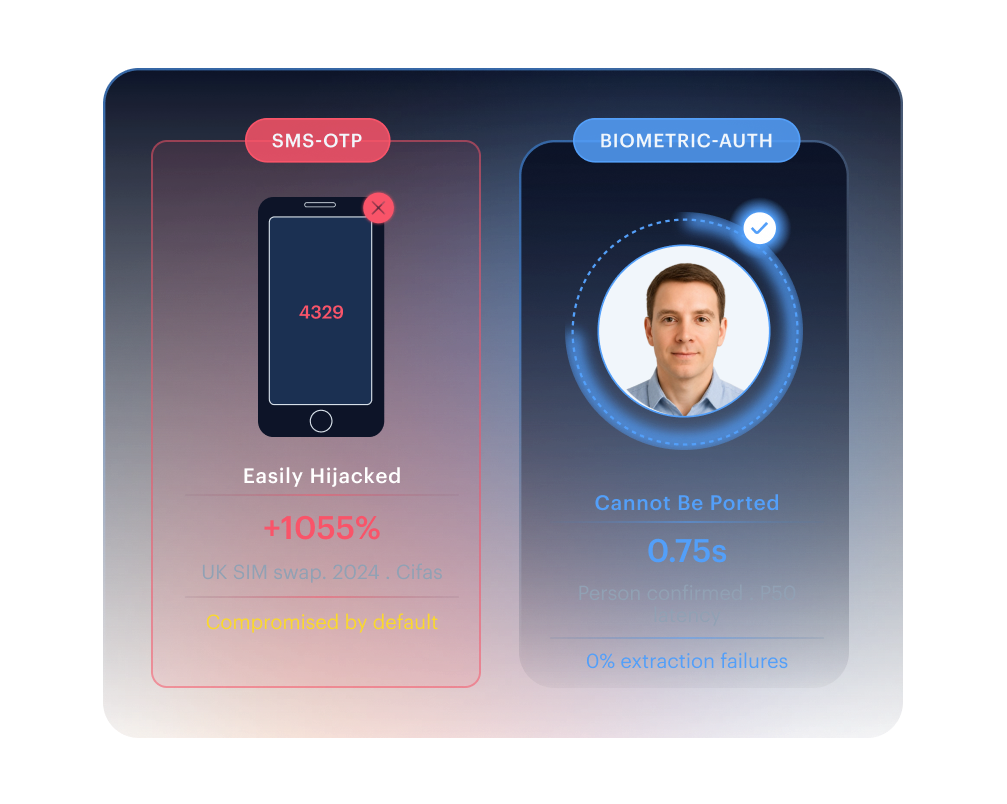
Lorsque le numéro de téléphone est détourné et que le SMS-OTP devient inutile.
Prise de contrôle de compte via le service d'assistance.
Lorsque des attaquants usurpent l'identité de clients via les procédures de récupération ou les demandes de modification de compte.
- Authentification faciale biométriqueDéclenche un contrôle biométrique passif, où le selfie est comparé au modèle de visage enregistré, et non à un mot de passe ou à un code SMS. Notre protection exclusive contre les deepfakes avant mise en correspondance neutralise les images de visages injectées ou générées par IA avant même l'exécution de toute comparaison.
- Examen par un agent expertPrend en charge les événements à plus haut risque tout en fournissant une piste d'audit complète et justifiable.
Guide méthodologique du secteur
Le piratage de compte frappe chaque secteur différemment
Le moment critique du retrait de fonds
Bloquez les prises de contrôle de comptes lors des retraits, les transferts impliquant des portefeuilles sous sanctions et les réseaux de création massive de comptes, grâce à une vérification biométrique alignée sur MiCA, un contrôle des portefeuilles et une garantie de session continue.

Une plateforme plus étendue
Shufti couvre l'ensemble de la surface d'attaque.
Ce que nous faisons
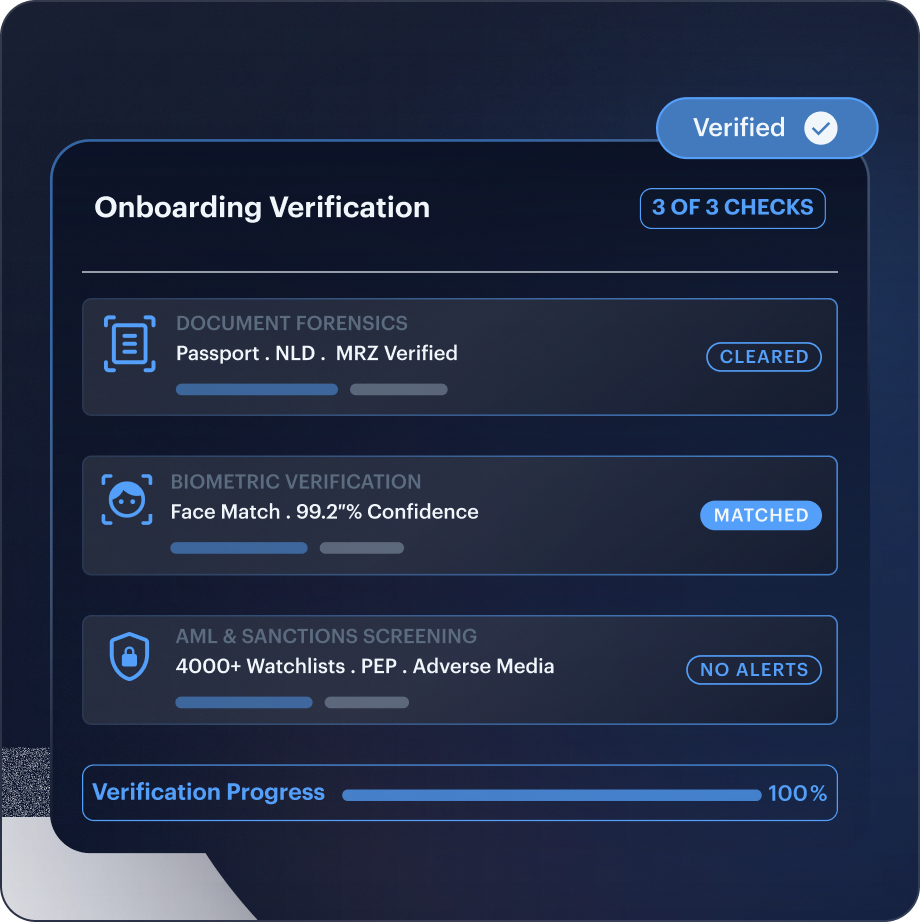
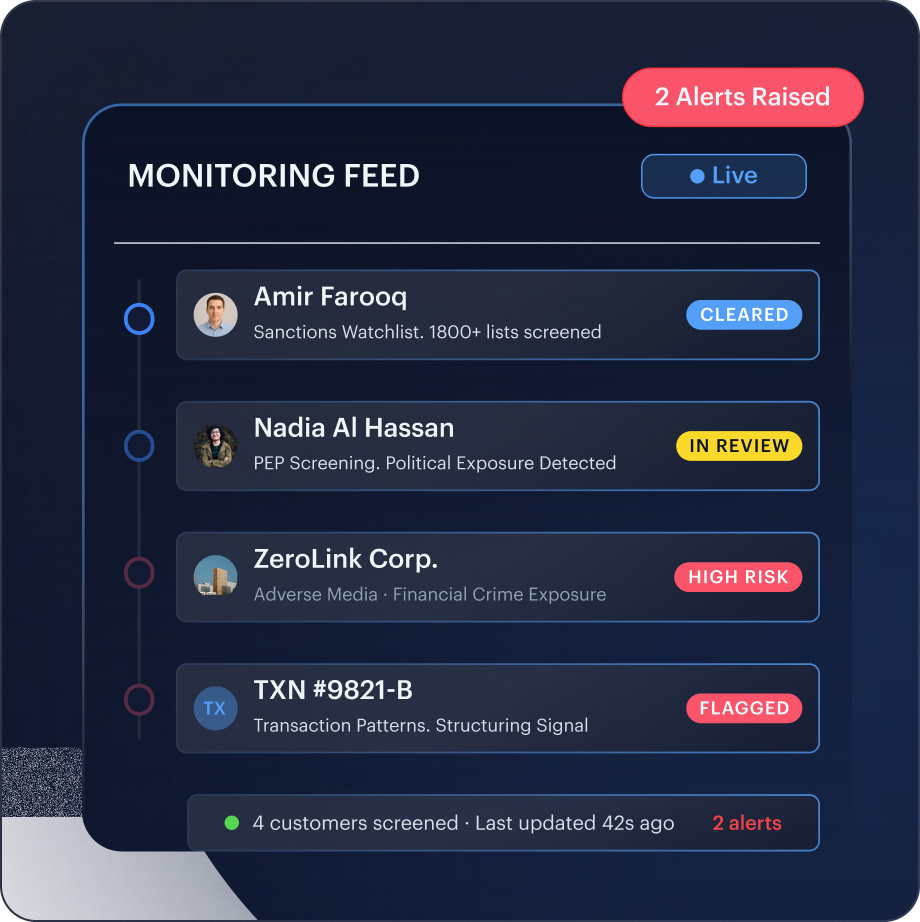
Les flux de travail principaux fournis par Shufti : vérification des clients lors de l'intégration et surveillance tout au long de la relation. Tous les points de contact, une seule plateforme.
-
L'analyse forensique de documents par IA, la vérification biométrique et le filtrage LCB-FT en temps réel au sein d'un flux adaptatif unique, permettant de vérifier les clients authentiques tout en barrant d'emblée l'accès aux identités synthétiques.
-
Filtrage continu par rapport à plus de 4 000 listes de sanctions, de PPE et de sources de presse négative. Les dossiers clients sont revérifiés quelques minutes seulement après la mise à jour d'une liste, et non lors de la prochaine revue périodique.
Ce que nous résolvons
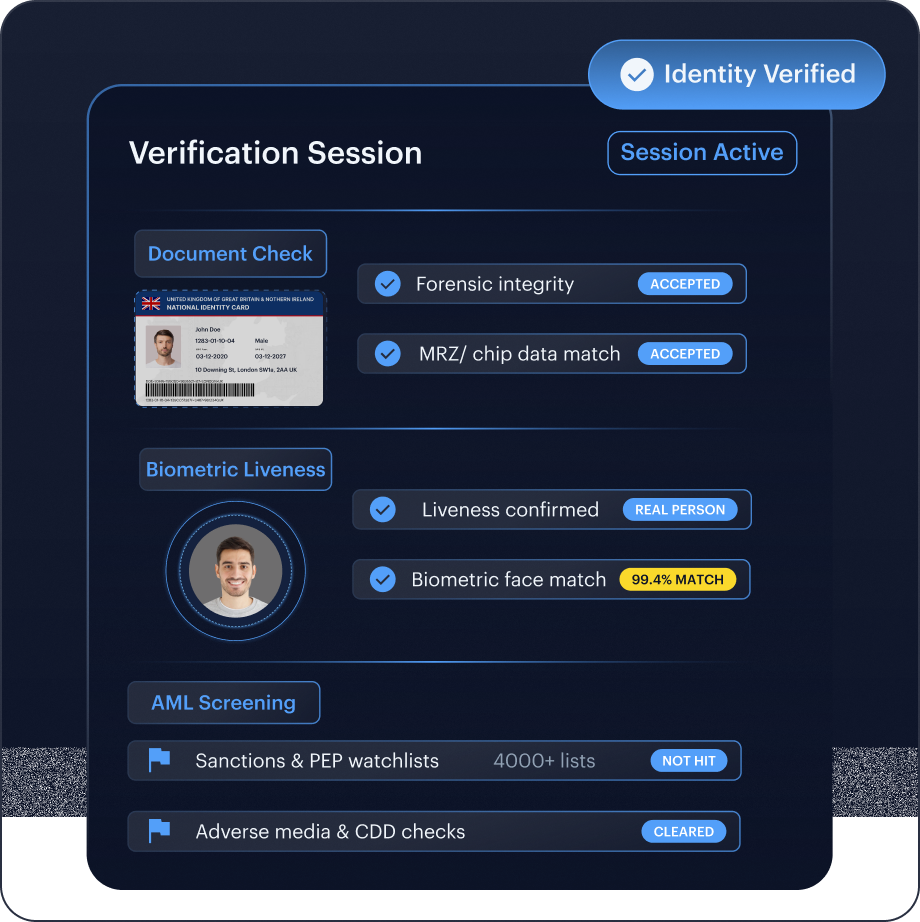
Les défis de conformité et d'identité auxquels sont confrontées les entreprises réglementées : KYC, KYB, fraude, vérification de l'âge, des collaborateurs et des investisseurs, résolus sans assembler plusieurs fournisseurs.
-
Analyse forensique de documents, détection de vivant biométrique certifiée iBeta, vérification de la puce NFC et filtrage LCB-FT via une seule API. Authentifiez vos clients dans plus de 240 régions prises en charge à partir d'une intégration unique.
-
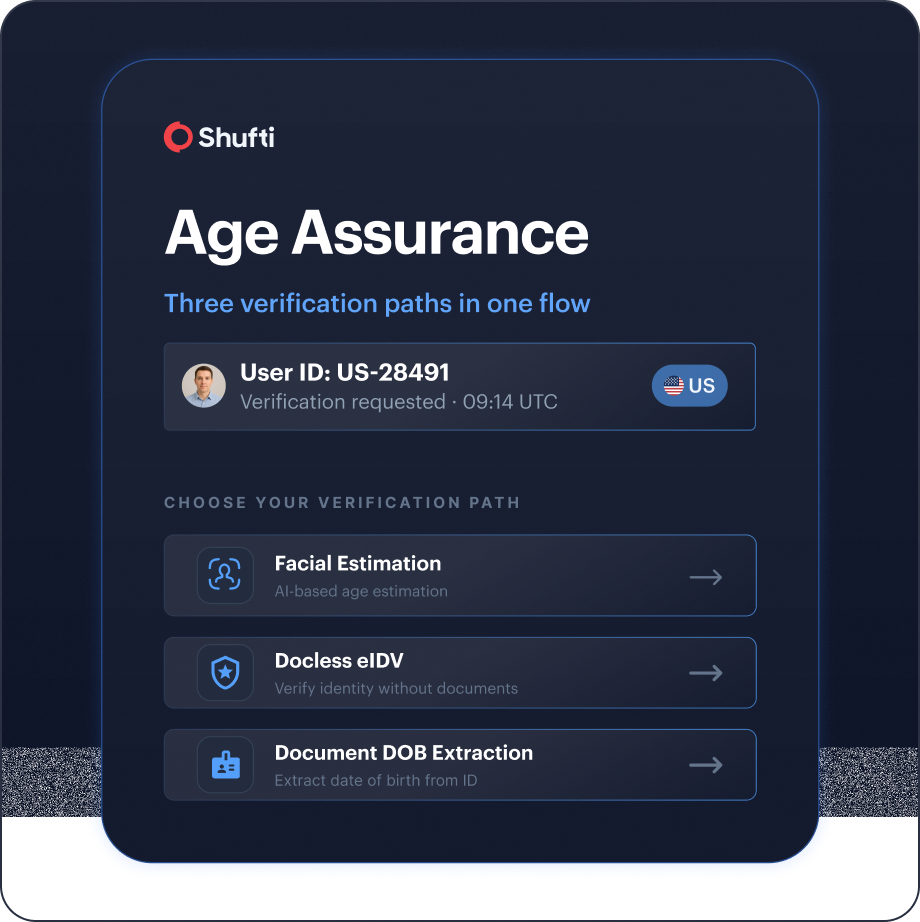
L'estimation de l'âge par le visage, l'eIDV sans document et l'extraction de la date de naissance des documents se combinent en un seul flux, qui bloque l'accès des mineurs sans faire fuir les utilisateurs légitimes.
-
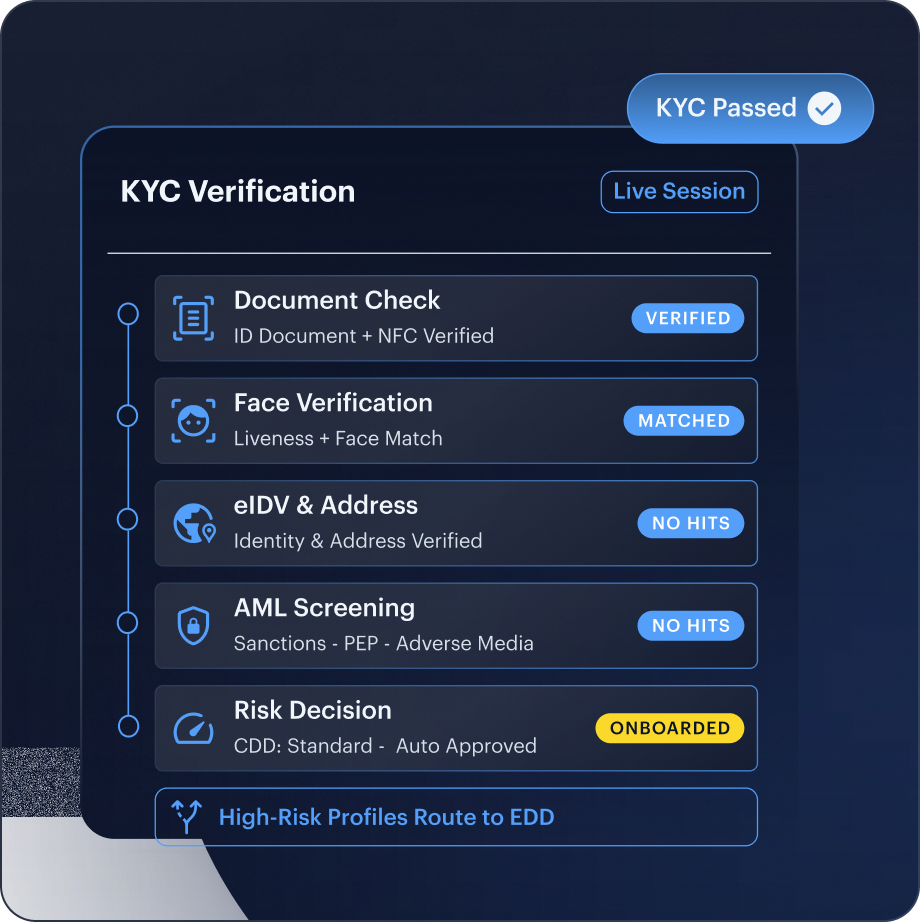
Un flux configurable unique pour la vérification des documents, la vérification faciale, l'eIDV, la NFC, la vérification d'adresse et le filtrage LCB-FT. Une seule intégration, une seule piste d'audit, sans assemblage de fournisseurs.
-
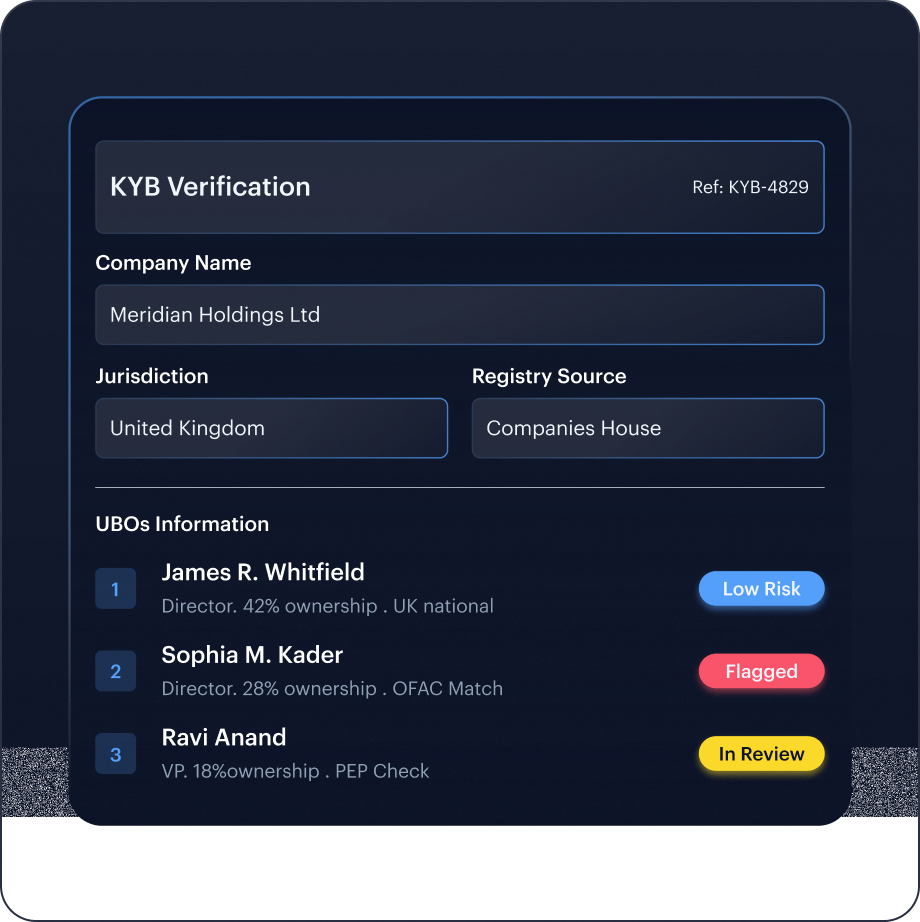
Vérifications en temps réel dans les registres de plus de 240 régions prises en charge, vigilance complète sur les bénéficiaires effectifs (UBO) et filtrage LCB-FT dans un seul flux.
-
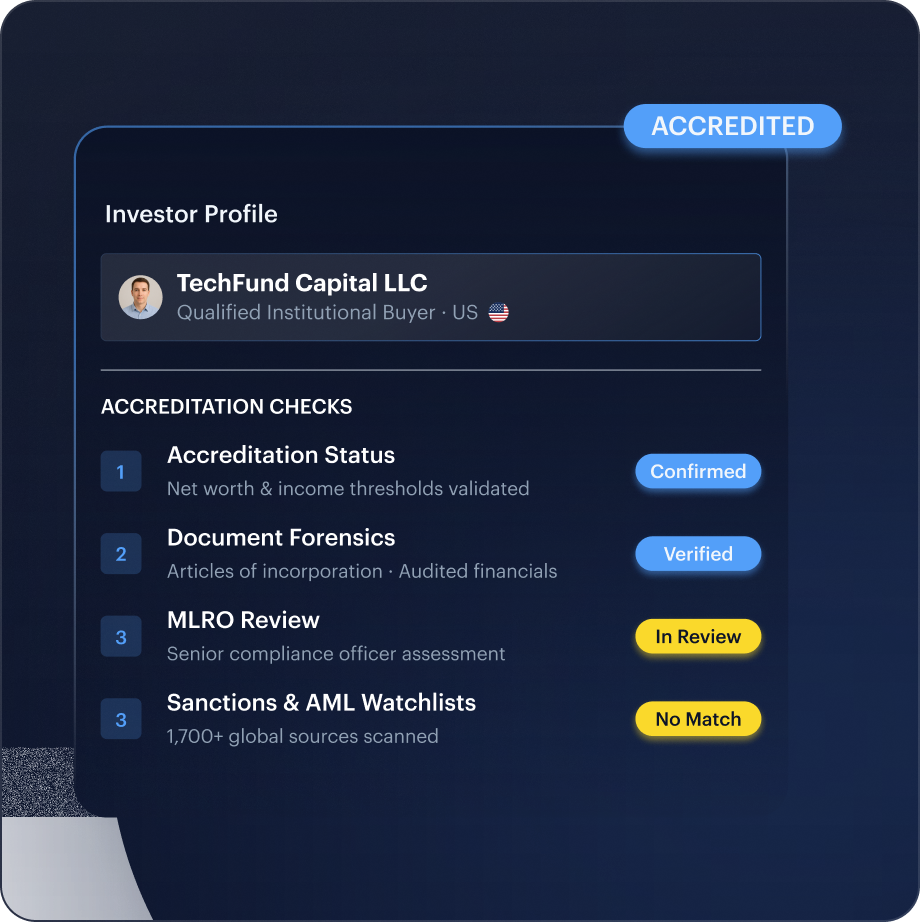
Validation de l'accréditation, analyse forensique de documents et examen appuyé par un MLRO dans un seul flux de vérification des investisseurs. Respectez les exigences relatives aux investisseurs accrédités dans plus de 240 juridictions, sans fournisseur supplémentaire.
-
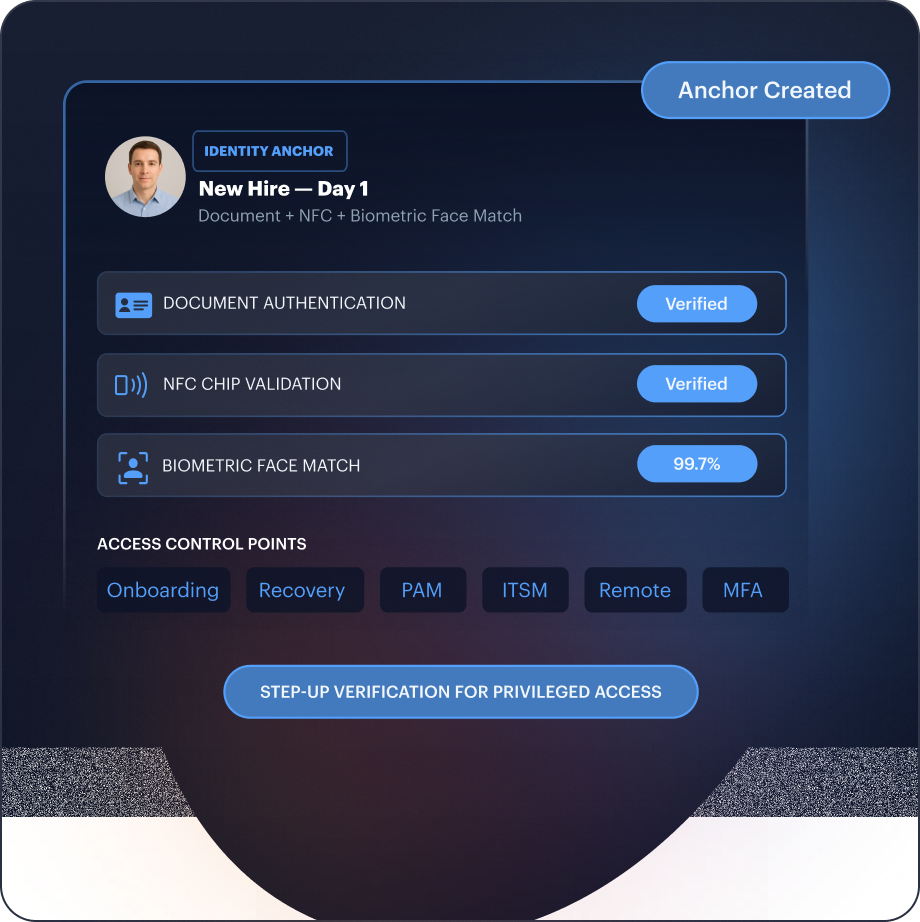
Une identité vérifiée à chaque point de contrôle d'accès : intégration, récupération de compte, accès privilégiés et réenregistrement MFA, sans remplacer votre stack IAM existante.
-
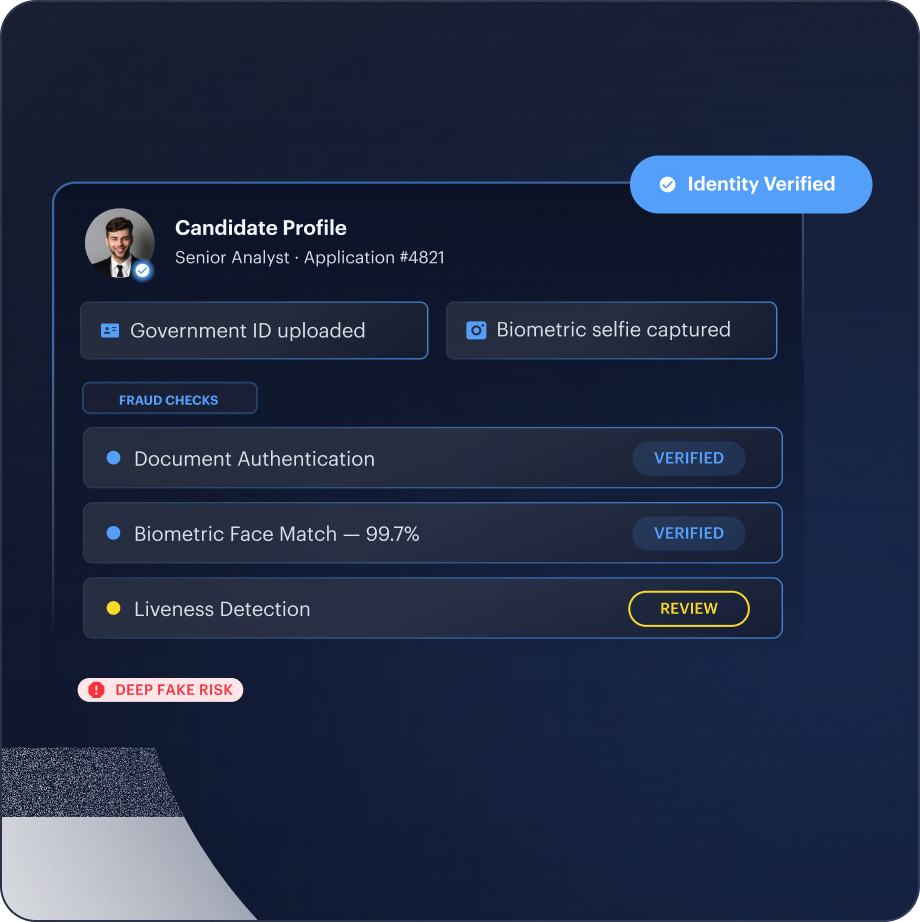
Analyse forensique de documents, correspondance biométrique et vigilance renforcée au sein de votre processus de recrutement. Repérez les candidats frauduleux et ceux générés par IA dès la candidature, et non après l'offre d'emploi.
Résultats métier
Les résultats que Shufti apporte à grande échelle : rester en conformité, stopper la fraude, gagner la confiance des utilisateurs et se développer à l'international, à partir d'une seule intégration.
-
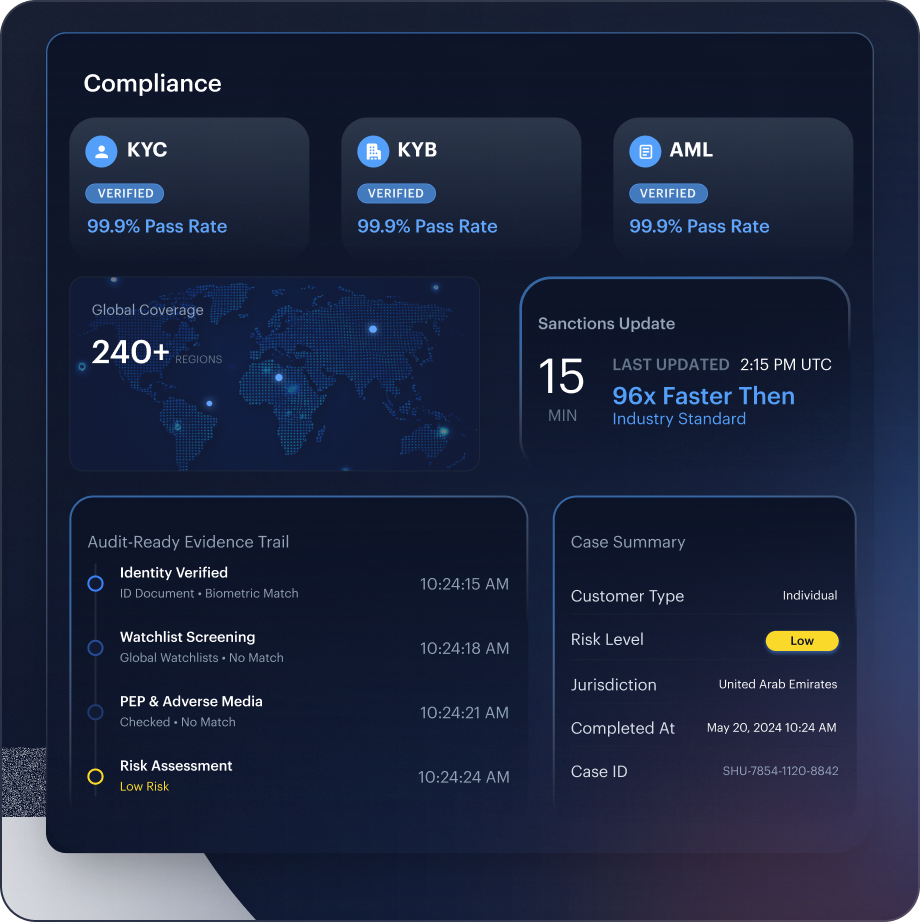
KYC, KYB et LCB-FT automatisés dans plus de 240 régions prises en charge, avec, pour chaque décision, des pistes de preuves prêtes pour l'audit et des données de sanctions actualisées toutes les 15 minutes, soit 96 fois plus vite que la norme du secteur.
-
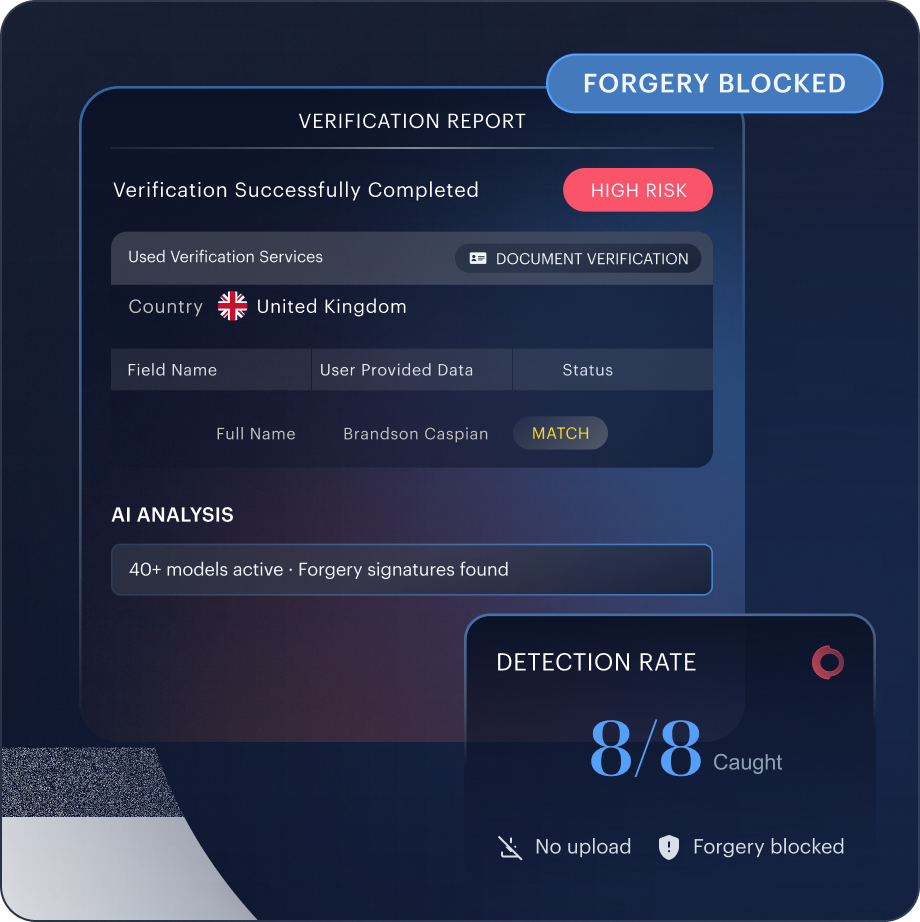
Plus de 40 modèles d'IA combinés couvrant tout le cycle de vie du client. Tests indépendants : 8 falsifications de documents sur 8 détectées, là où les solutions traditionnelles n'en ont repéré aucune.
-
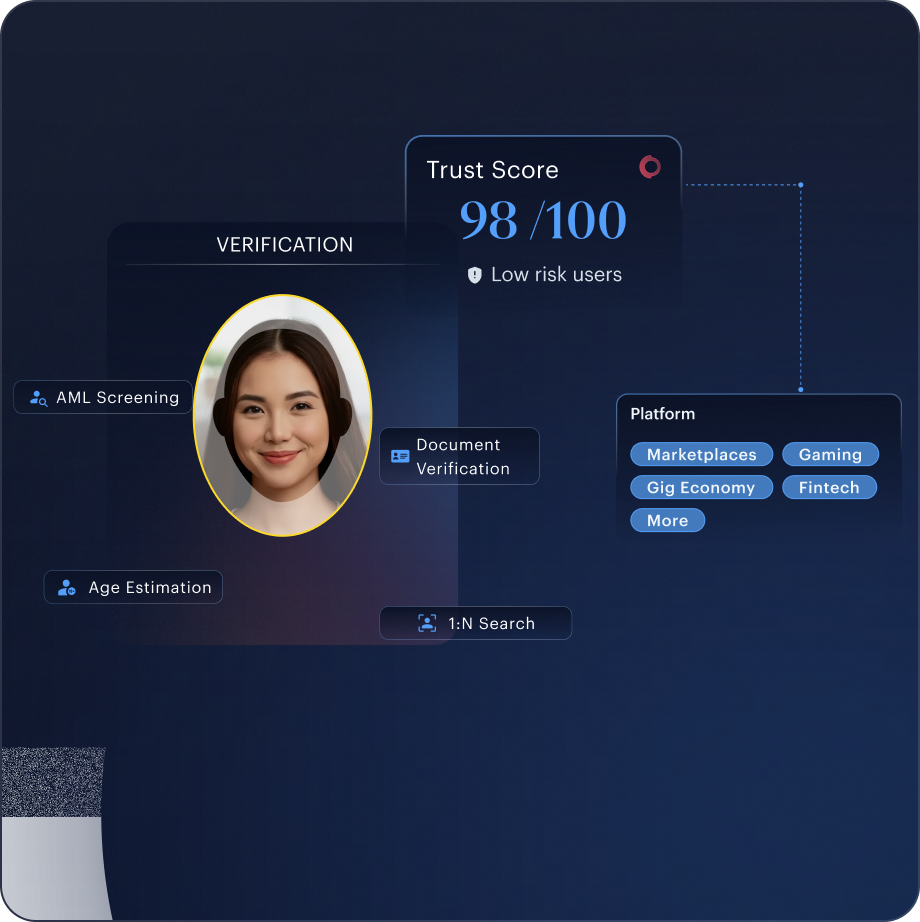
Vérifiez les utilisateurs, les vendeurs, les travailleurs et les entreprises avant que le risque n'atteigne votre plateforme. Une seule couche de confiance pour les marketplaces, les jeux en ligne, la gig economy, la fintech et les services soumis à une limite d'âge.
-
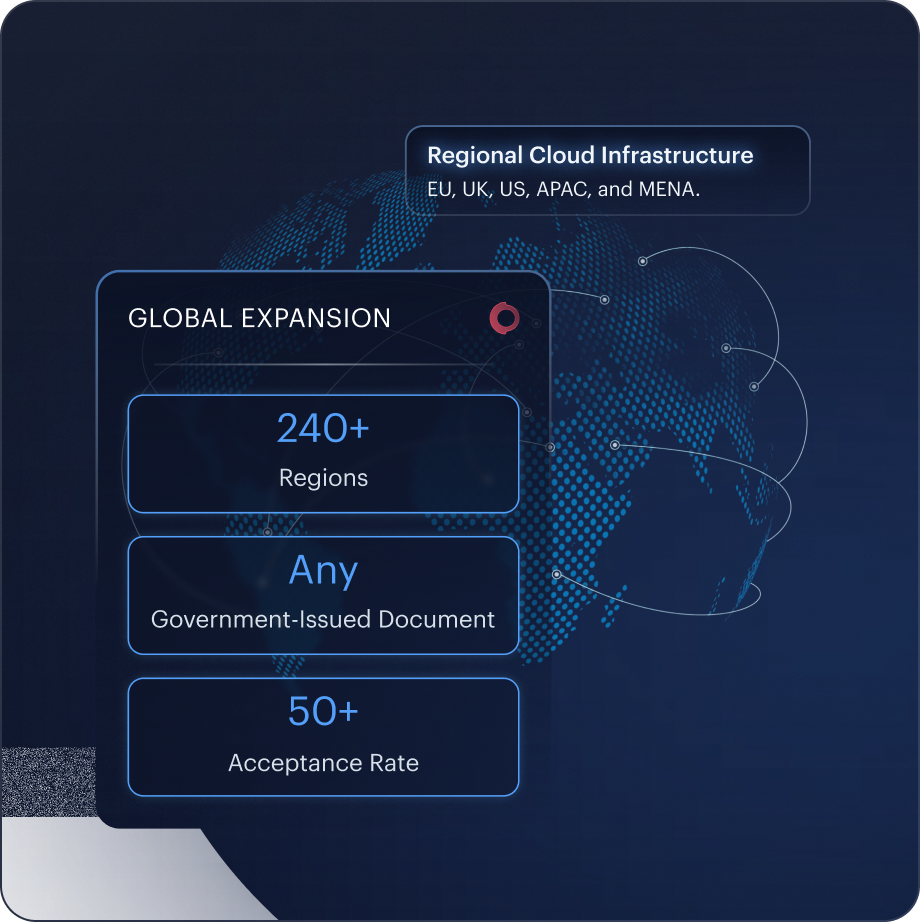
Plus de 240 régions prises en charge, tout document officiel délivré par un gouvernement, plus de 150 langues. Une seule API avec des flux de travail configurables par juridiction et une infrastructure cloud régionale dans l'UE, au Royaume-Uni, aux États-Unis, en APAC et dans la région MENA.
Conçue pour votre équipe
Une plateforme pour chaque partie prenante
Responsable de la conformité
Piste d'audit défendable devant les autorités de régulation pour chaque événement de modification de compte.
Voir les responsables de la conformité →Chef de produit
Biométrie passive de 0,75 s. Les taux de réussite légitimes augmentent, l'acceptation de la fraude diminue. Mise en production en un sprint.
Voir les chefs de produit →Développeur
REST API, SDKs mobiles et accès sandbox. Premier appel de vérification dans les heures suivant le début de l'intégration.
Espace Développeurs →Analyste anti-fraude
Score de risque au niveau du signal avec une ventilation détaillée. Réduction de la fraude de plus de 70 % sans augmenter la file d'attente des examens manuels.
Explorer l'espace pour les analystes de la fraude →
Shufti est le principal concurrent desservant des utilisateurs finaux à l'échelle mondiale.
Shufti offre la plus large couverture mondiale grâce à sa propre technologie, garantissant flexibilité, innovation et des capacités d'Extended IdV supérieures à celles des concurrents régionaux ou orchestrés.
Téléchargez le rapport complet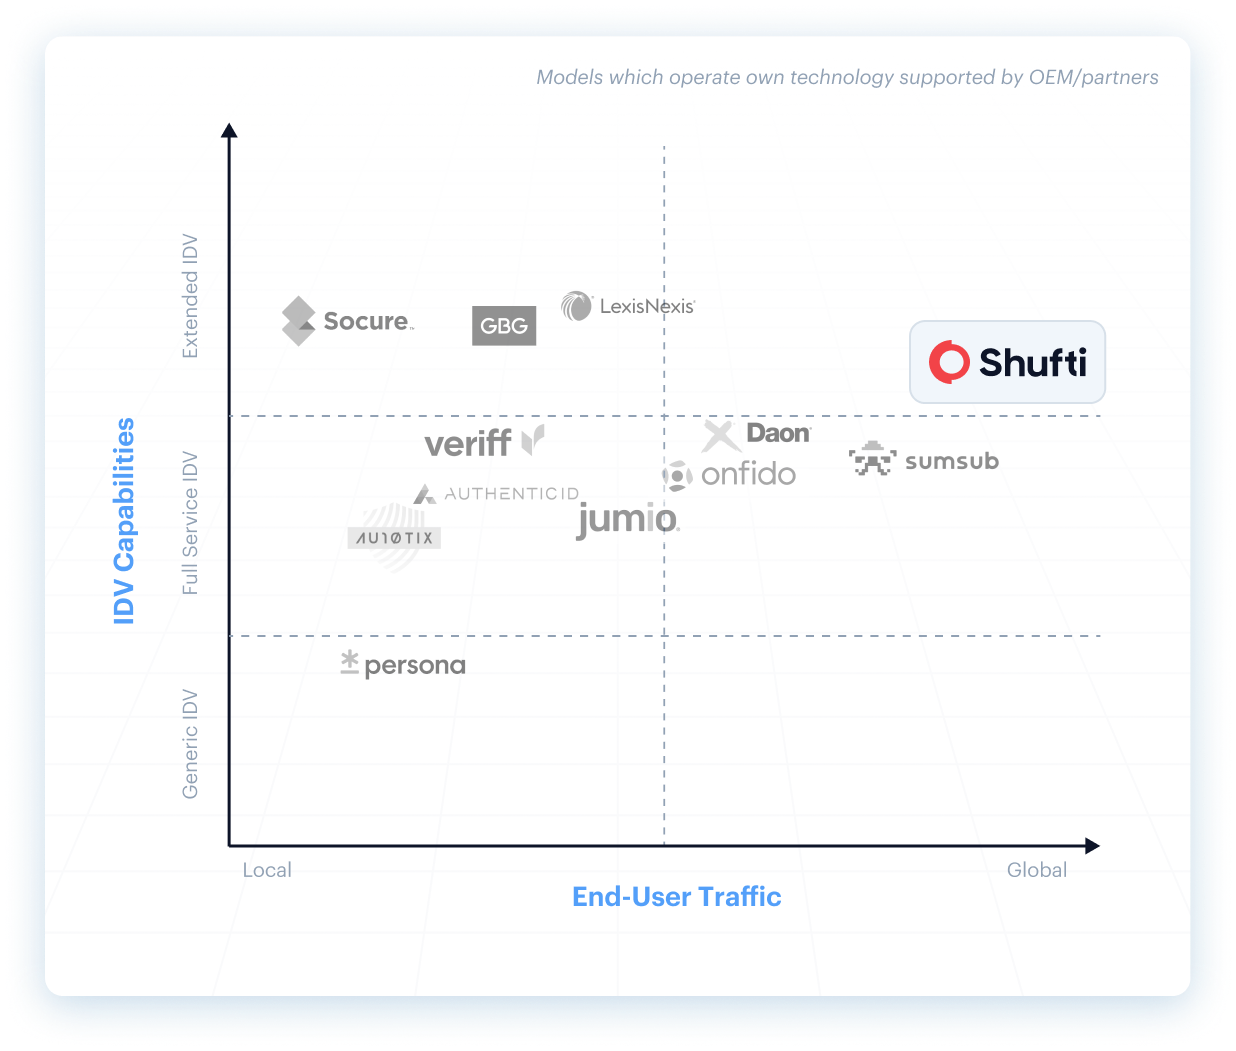
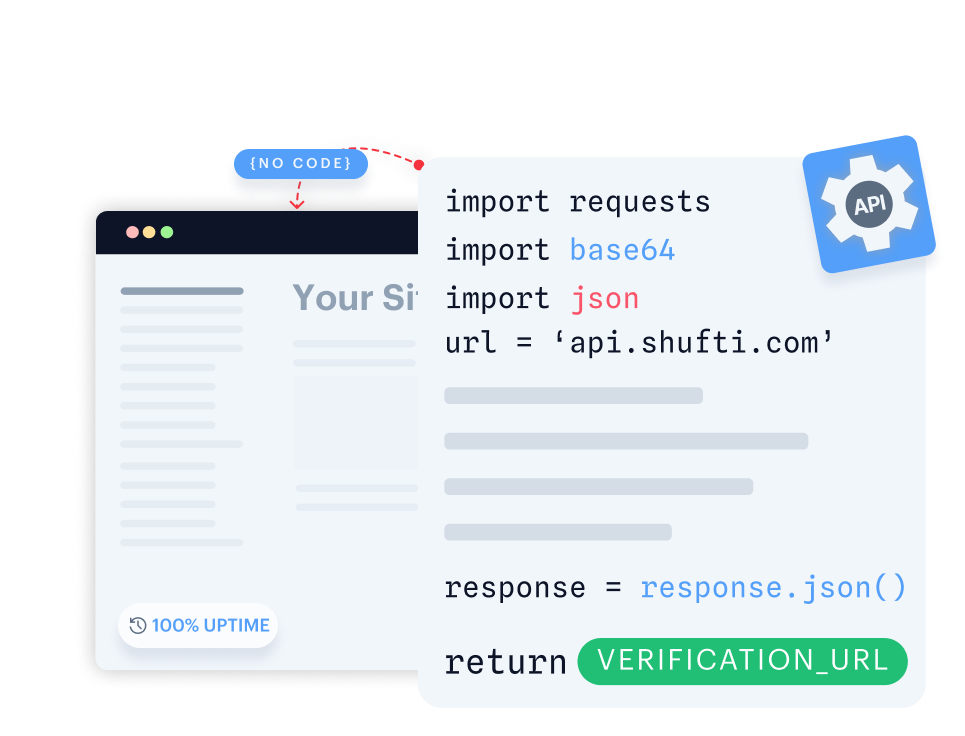
API unique, intégration transparente
Créez des parcours de vérification entièrement personnalisables avec une intégration transparente au backend.
- Obtenez un contrôle total en personnalisant les parcours de vérification de bout en bout.
- Intégrez votre backend de façon transparente pour une mise en œuvre rapide.
- Concevez des parcours de vérification flexibles adaptés à vos utilisateurs.
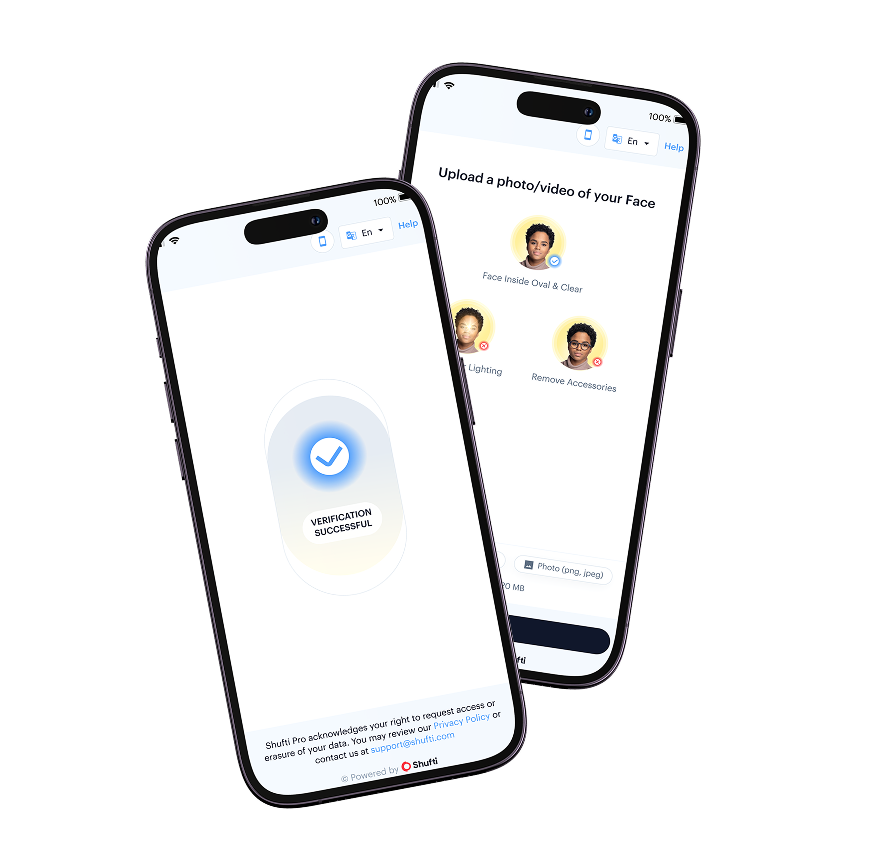
Lancez une expérience de vérification native dans votre application mobile en quelques minutes.
- Lancez la vérification native en quelques minutes sur iOS ou Android.
- Utilisez une interface prête à l'emploi incluant la caméra, la capture et des retours en temps réel.
- Personnalisez les parcours pour qu'ils s'intègrent parfaitement à votre application mobile.
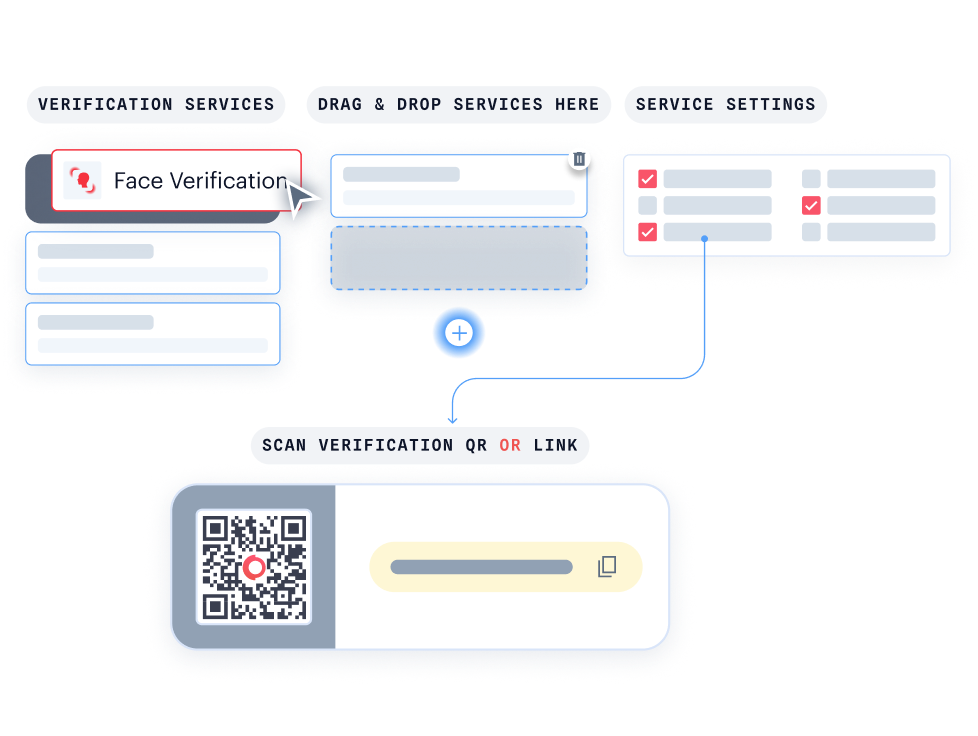
Avec KYC Journey Builder, créez des parcours de vérification personnalisés sans écrire une seule ligne de code.
- Personnalisez votre parcours sans effort grâce à la fonctionnalité glisser-déposer.
- Visualisez instantanément à quoi ressemble votre parcours de vérification pour vos utilisateurs.
- Connectez-vous facilement à Hosted Verification pour une expérience cohérente et conforme à votre marque.
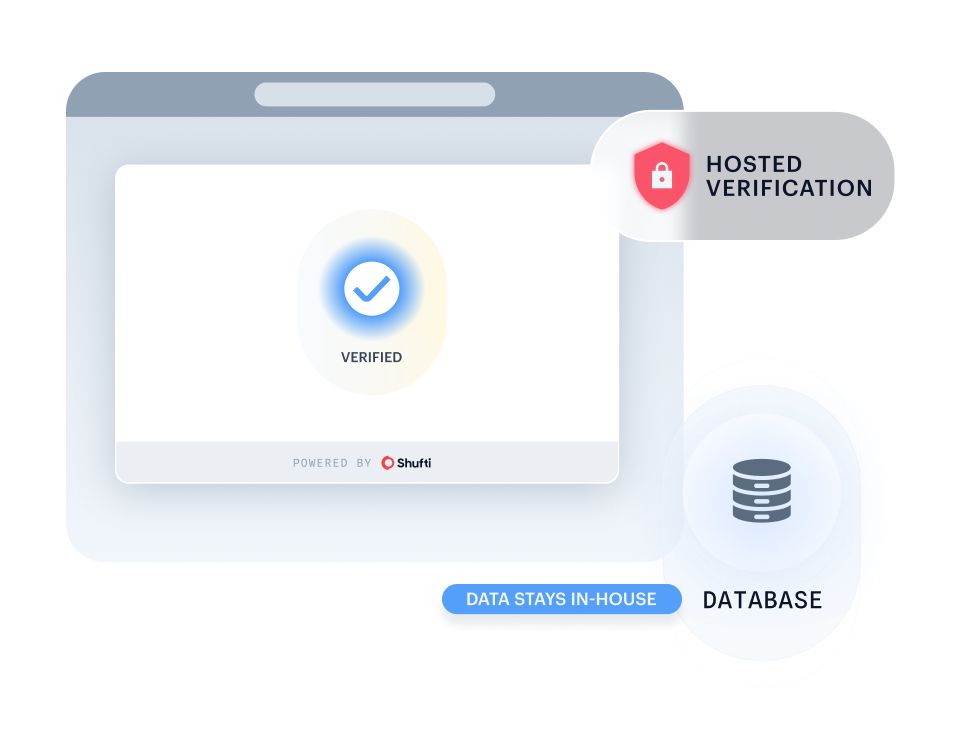
Exécutez Shufti au sein de votre propre infrastructure aux capacités identiques pour un contrôle maximal des données et une confidentialité optimale.
- Conservez toutes les informations sensibles en interne pour répondre aux exigences strictes en matière de gouvernance et de résidence des données.
- Conservez les informations sensibles totalement privées et sécurisées en interne.
- Déployez dans des secteurs fortement réglementés sans compromettre la conformité.
Auditée de manière indépendante. Certifiée à l'échelle mondiale.
Certifications



Questions fréquentes
Qu'est-ce que la fraude par prise de contrôle de compte ?
La fraude par prise de contrôle de compte se produit lorsqu'un fraudeur obtient un accès non autorisé au compte existant d'un utilisateur légitime afin de vider des fonds, modifier des bénéficiaires ou extraire des données. Contrairement à la fraude par création de compte, l'ATO exploite des comptes que la plateforme a déjà approuvés. Une prévention efficace de l'ATO exige de vérifier la personne, pas seulement les identifiants.
Pourquoi le MFA échoue-t-il à prévenir la prise de contrôle de compte ?
En 2024, 65 % des comptes compromis avaient l'authentification multifacteur (MFA) activée. Le vol de cookies de session (24,8 millions d'appareils infectés par des logiciels de vol d'informations en 2025) ainsi que les attaques par hameçonnage (kits AiTM, e-mails de phishing, rejeu d'identifiants) permettent de contourner totalement la MFA : aucune tentative de connexion n'est enregistrée et, par conséquent, aucune vérification supplémentaire n'est déclenchée. La défense axée sur l'identité vérifie l'utilisateur aux commandes, et non les identifiants.
La 2FA par SMS est-elle suffisante ?
Les attaques par échange de carte SIM (SIM swap) au Royaume-Uni ont augmenté de 1 055 % en 2024. Le SMS-OTP authentifie le numéro de téléphone, pas la personne. L'article 59 de la PSR intègre les opérateurs de télécommunications dans le cadre de remboursement précisément parce que le SMS est désormais considéré comme compromis par défaut. L'authentification faciale biométrique le remplace par une preuve de vie biométrique passive de la personne.
L'authentification biométrique renforcée va-t-elle créer de la friction pour les utilisateurs légitimes ?
L'authentification faciale biométrique utilise la détection de vivant (liveness) passive : l'utilisateur regarde simplement la caméra. La latence P50 est de 0,75 seconde. Le pilote de production de Shufti au Japon a amélioré les taux de réussite des utilisateurs légitimes de 93 % à 97 %, tout en réduisant l'acceptation de la fraude de 70 %. La friction diminue pour les bons utilisateurs et augmente pour les attaquants.
À quelle vitesse le logiciel de prévention de la prise de contrôle de compte de Shufti peut‑il être déployé ?
Le logiciel de prévention de la prise de contrôle de compte de Shufti est opérationnel en jours, pas en mois. Des APIs et SDKs préconstruits, ainsi qu'un Journey Builder no‑code, intègrent votre solution de sécurité des comptes à votre stack antifraude existante, sans remplacement complet. La plupart des clients ont la protection contre la prise de contrôle de compte active en un seul sprint.
Où les données biométriques sont‑elles stockées et à qui appartiennent‑elles ?
Vous êtes propriétaire des données de vos clients. Shufti prend en charge les déploiements cloud, sur site (on-premise) et hybrides ; les modèles biométriques peuvent rester au sein de votre juridiction ou de votre propre infrastructure. La durée de rétention par défaut est configurable. Conforme par défaut au RGPD, à la CCPA et à la norme SOC 2 Type II
Que se passe-t-il si un utilisateur ne peut pas terminer la vérification biométrique ?
Les modes de vérification par un agent expert guident l'utilisateur à travers un processus documenté de supervision humaine, avec un historique complet des opérations. Les tentatives biométriques infructueuses n'empêchent pas l'accès aux utilisateurs légitimes ; elles sont transmises au niveau supérieur, et non rejetées. L'accessibilité et l'inclusion sont intégrées dès la conception, et non ajoutées a posteriori.
Évaluation gratuite des failles de sécurité
L'audit des angles morts réanalyse les sessions vérifiées grâce à quatre moteurs de détection déployés dans votre cloud, sans exposition des DCP, sans intégration, en un seul clic.
Votre solution de référence pour le KYC, la LCB-FT et la fraude
Ressources
16 octobre 2025
Prévenir la fraude par prise de contrôle de compte (ATO) grâce à une défense multicouche
Un contrôle isolé suffit rarement à repérer une prise de contrôle de compte. Ce guide montre comment les vérifications d'identité, l'analyse des appareils, la biométrie comportementale et la détection de vivant agissent ensemble pour la stopper.
Guide
21 août 2026
Rapport 2026 sur la fraude d'identité
La fraude d'identité a touché 22,49 % des vérifications crypto au premier semestre 2026. Le rapport de Shufti analyse la fraude documentaire par IA et les réseaux de fraude liés dans 11 secteurs à risque identifiés.
Rapport
18 septembre 2025
Détection des comptes en double avec Fast ID : étude de cas
Comment un opérateur a découvert, grâce à Fast ID, des comptes en double déjà présents dans sa propre base d'utilisateurs, et ce que l'identité réutilisable a ensuite changé pour les inscriptions répétées.
Étude de cas