

Tomada de Conta
Impeça a tomada de conta, proteja cada cliente
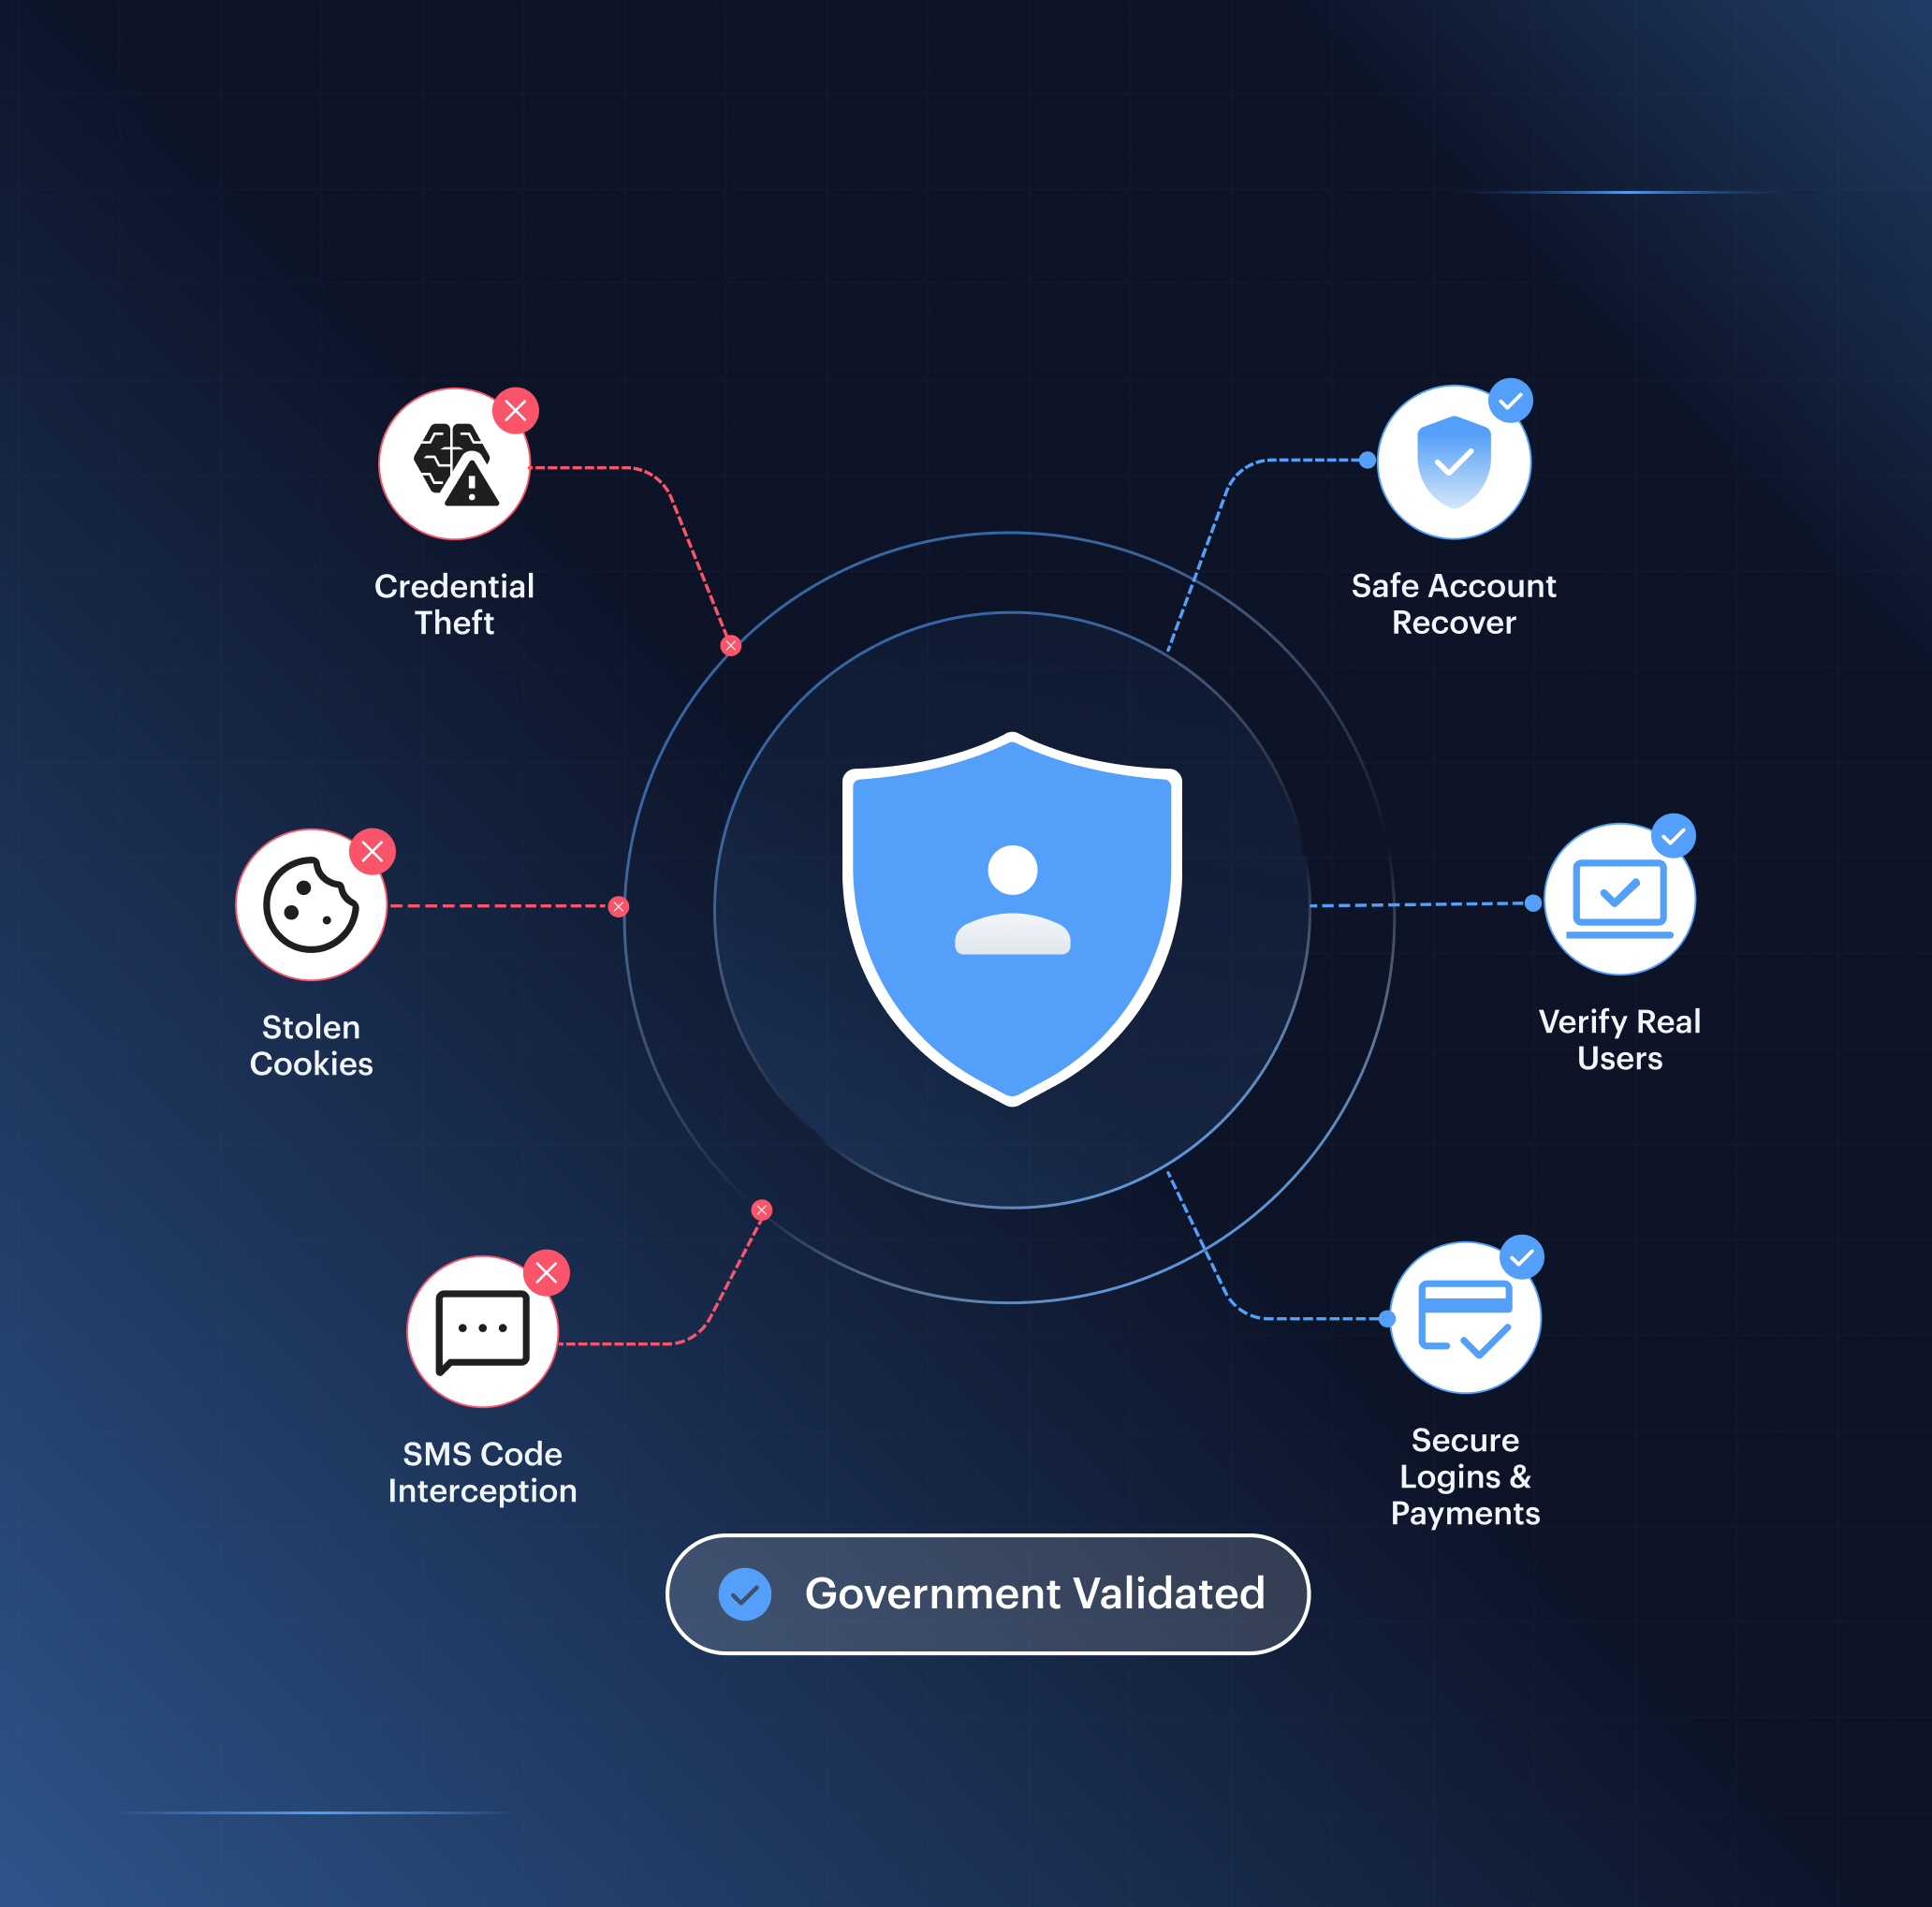
A Shufti impede a fraude de tomada de conta verificando quem está de fato no teclado, não a credencial, não o cookie, não o código SMS. Proteção contra tomada de conta liderada por identidade em cada login, pagamento e evento de recuperação. Validada por governos. Em operação em dias.
Visto uma vez, bloqueado em toda parte


Onde a fraude de tomada de conta ataca
Cadastro
Identidades sintéticas e rostos deepfake abrindo contas que depois são revendidas.
Login
Cookies de sessão roubados e kits de AiTM passando pela MFA sem disparar nenhum evento de login.
Ação
Transferências bancárias, trocas de beneficiário, saques. O momento em que a perda efetivamente sai.
Recuperação
Personificação, troca de SIM, deepfake. A superfície mais atacada em 2025.
QUATRO ATAQUES, QUATRO RESPOSTAS
Como funciona a solução de prevenção à tomada de conta da Shufti
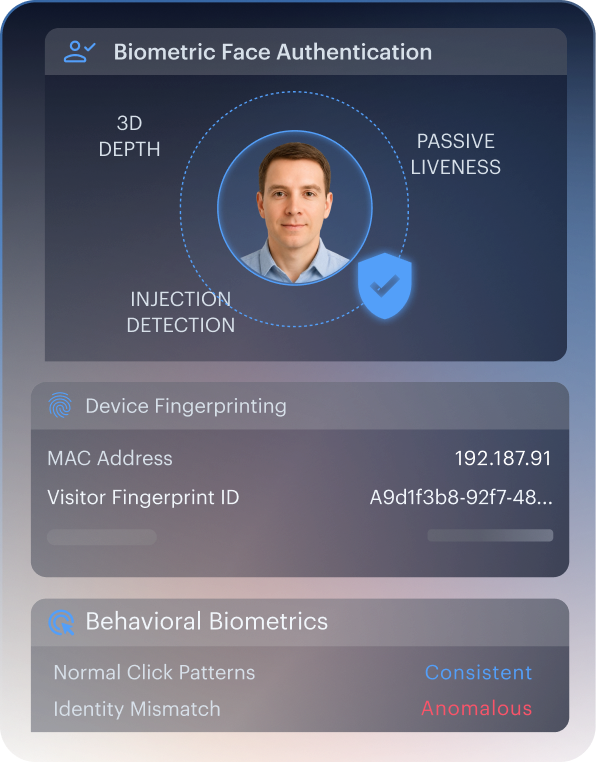
Reprodução de Sessão
Quando ataques de credential stuffing ou cookies de sessão roubados contornam a MFA:
- Impressão Digital do DispositivoDetecta o novo dispositivo, o proxy residencial e a incompatibilidade de fuso horário.
- Biometria ComportamentalPontua o ritmo de digitação que um atacante de retransmissão de cookie não consegue falsificar. A Central de Fraude aciona a detecção de tomada de conta.
- Autenticação Facial BiométricaAutenticação reforçada antes da execução da ação de alto valor.
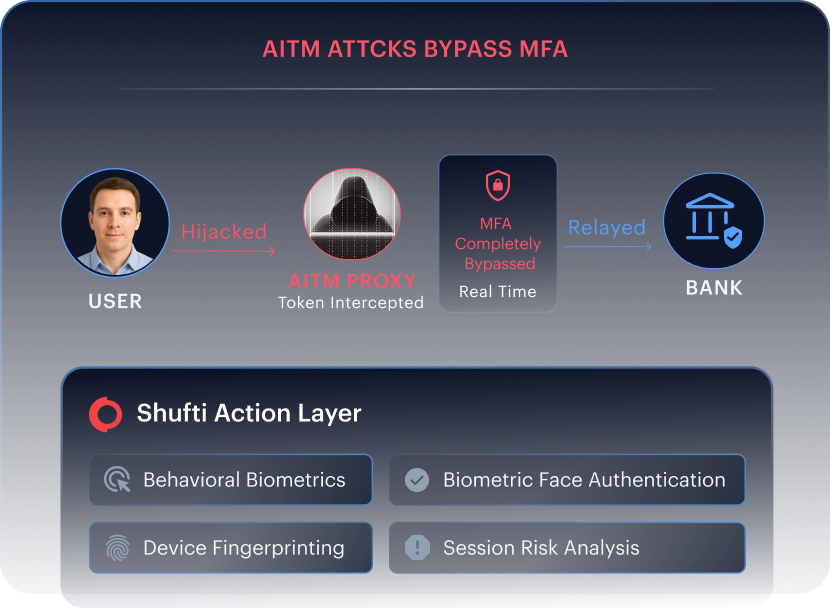
Phishing AiTM
Quando ataques de phishing, e-mails de spear phishing, kits de AiTM ou proxies em tempo real capturam o token de sessão pós-MFA.
- Biometria ComportamentalDetecta de forma inteligente padrões de orientação por terceiros e de acesso remoto como sinais discretos, não como uma pontuação de risco genérica.
- Impressão Digital do DispositivoDetecta a infraestrutura de proxy. A autenticação biométrica reforçada é acionada na camada de ação, independentemente do estado da MFA.
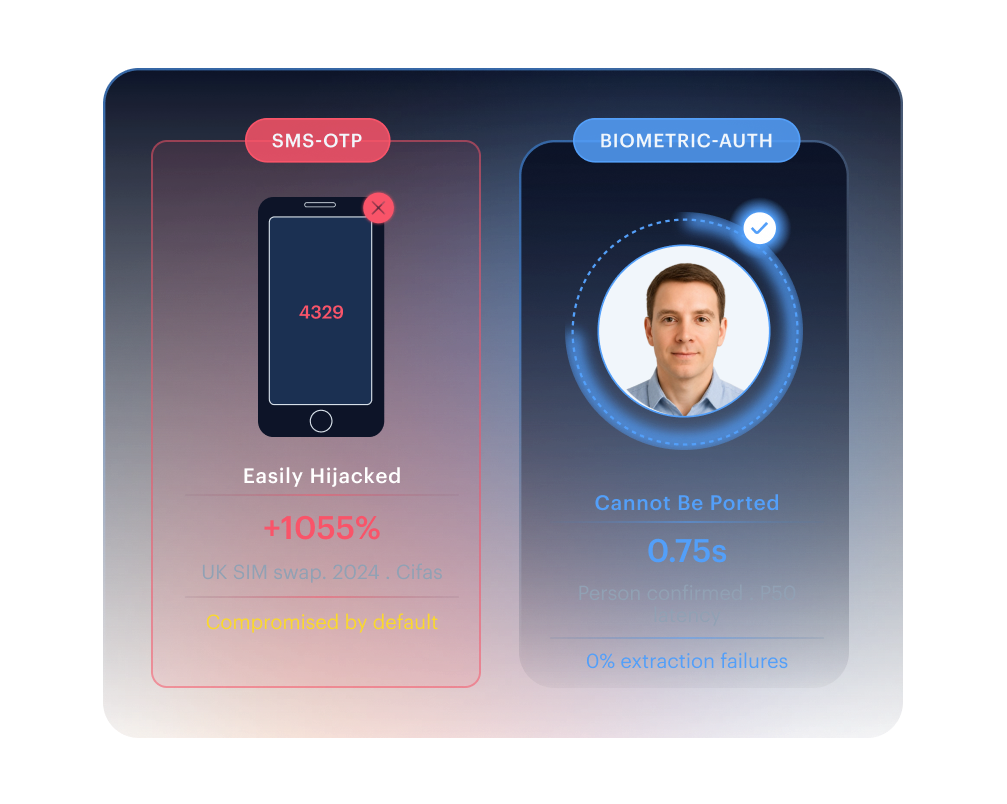
Sequestro de SIM
Quando o número de telefone é sequestrado e o SMS-OTP se torna inútil.
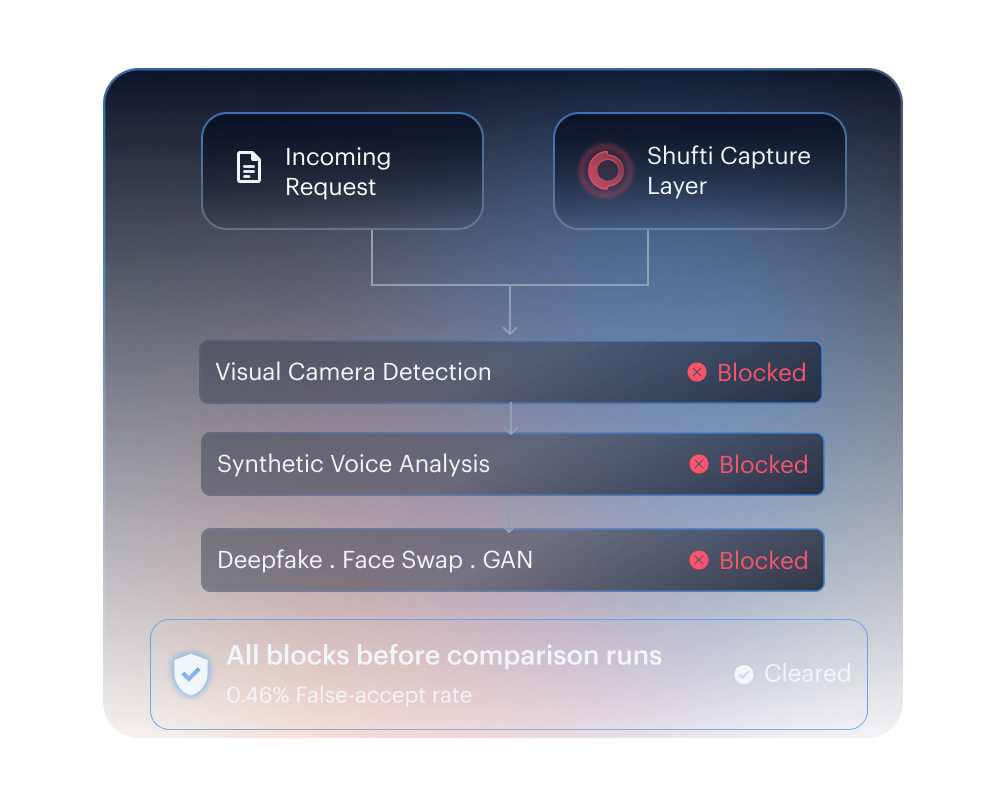
Tomada de conta via central de atendimento
Quando atacantes se passam por clientes por meio de fluxos de recuperação ou solicitações de alteração de conta.
- Autenticação Facial BiométricaAciona uma verificação biométrica passiva: a selfie é comparada com o modelo facial cadastrado, não uma senha ou código SMS. A defesa proprietária de pré-correspondência contra deepfake elimina imagens faciais injetadas ou geradas por IA antes de qualquer comparação.
- Revisão por Agente EspecializadoTrata os eventos de maior risco com uma trilha de auditoria completa e defensável.
Guia por Setor
A tomada de conta atinge cada setor de forma diferente
A janela de saque de alto risco
Bloqueie a tomada de conta em saques, transferências para carteiras sancionadas e redes de criação em massa de contas, com verificação biométrica alinhada ao MiCA, triagem de carteiras e garantia contínua de sessão.

A Plataforma Mais Ampla
A Shufti cobre toda a superfície de ataque


O Que Fazemos
Os fluxos de trabalho essenciais que a Shufti entrega, verificando clientes no cadastro e monitorando-os durante todo o relacionamento. Cada ponto de contato, uma única plataforma.
-
Perícia documental com IA, verificação biométrica e triagem de PLD em tempo real em um único fluxo adaptável, verificando clientes genuínos enquanto bloqueia identidades sintéticas logo na entrada.
-
Triagem contínua contra mais de 4.000 fontes de sanções, PEP e mídia adversa. Os registros dos clientes são reverificados em minutos após a atualização de uma lista, não apenas na próxima revisão periódica.


O Que Resolvemos
Os desafios de conformidade e identidade que as empresas regulamentadas enfrentam — KYC, KYB, fraude, idade, força de trabalho e verificação de investidores — resolvidos sem costurar fornecedores manualmente.
-
Perícia documental, vivacidade biométrica certificada pela iBeta, verificação por chip NFC e triagem de PLD por meio de uma única API. Autentique clientes em mais de 240 regiões processadas ativamente, a partir de uma única integração.
-
A estimativa de idade facial, o eIDV sem documento e a extração da data de nascimento do documento se combinam em um único fluxo, impedindo o acesso de menores de idade sem afastar usuários legítimos.
-
Um único fluxo configurável para verificação de documento, verificação facial, eIDV, NFC, verificação de endereço e triagem de PLD. Uma integração, uma trilha de auditoria, sem costurar fornecedores.
-
Consultas a registros em tempo real em mais de 240 regiões processadas ativamente, devida diligência completa de UBO e triagem de PLD em um único fluxo.
-
Validação de acreditação, perícia documental e revisão respaldada pelo MLRO em um único fluxo de verificação de investidor. Atenda aos mandatos de investidor acreditado em mais de 240 jurisdições sem fornecedores adicionais.
-
Identidade verificada em cada ponto de controle de acesso: cadastro, recuperação de conta, acesso privilegiado e recadastro de MFA, sem substituir o seu stack de IAM já existente.
-
Perícia documental, correspondência biométrica e diligência reforçada dentro do seu processo de contratação. Detecte candidatos fraudulentos e gerados por IA na etapa da candidatura, não depois da oferta.


Resultado para o Negócio
Os resultados que a Shufti entrega em escala: manter a conformidade, impedir fraudes, construir a confiança do usuário e expandir globalmente a partir de uma única integração.
-
KYC, KYB e PLD automatizados em mais de 240 regiões processadas ativamente, com trilhas de evidências prontas para auditoria em cada decisão e dados de sanções atualizados a cada 15 minutos, 96 vezes mais rápido que o padrão do setor.
-
Mais de 40 modelos de IA combinados em todo o ciclo de vida do cliente. Testes independentes: 8 de 8 falsificações documentais detectadas, onde stacks legados não detectaram nenhuma.
-
Verifique usuários, vendedores, trabalhadores e empresas antes que o risco chegue à sua plataforma. Uma única camada de confiança para marketplaces, jogos, trabalho sob demanda, fintech e serviços com restrição de idade.
-
Mais de 240 regiões processadas ativamente, qualquer documento emitido por governo, mais de 150 idiomas. Uma única API com fluxos configuráveis por jurisdição e infraestrutura de nuvem regional na UE, Reino Unido, EUA, APAC e MENA.
CONSTRUÍDO PARA A SUA EQUIPE
Uma plataforma para cada parte interessada
Oficial de Conformidade
Trilha de auditoria defensável perante o regulador em cada evento de alteração de conta.
Ver Oficiais de Conformidade →Gerente de Produto
Biometria passiva de 0,75s. Taxas de aprovação de usuários legítimos sobem, aceitação de fraude cai. Em operação em um único sprint.
Ver Gerentes de Produto →Desenvolvedor
API REST, SDKs para mobile e acesso ao ambiente de testes (sandbox). Primeira chamada de verificação dentro de horas após o início da integração.
Explore para desenvolvedores →Analista de Fraude
Pontuação de risco em nível de sinal, com detalhamento completo. Mais de 70% de redução de fraude sem aumentar a fila de revisão.
Explore para analistas de fraude →
A Shufti está entre os principais fornecedores que atendem usuários finais em todo o mundo.
A Shufti oferece a mais ampla cobertura global com tecnologia própria, garantindo flexibilidade, inovação e capacidades de IdV Estendido mais fortes do que concorrentes regionais ou orquestrados.
Baixe o relatório completo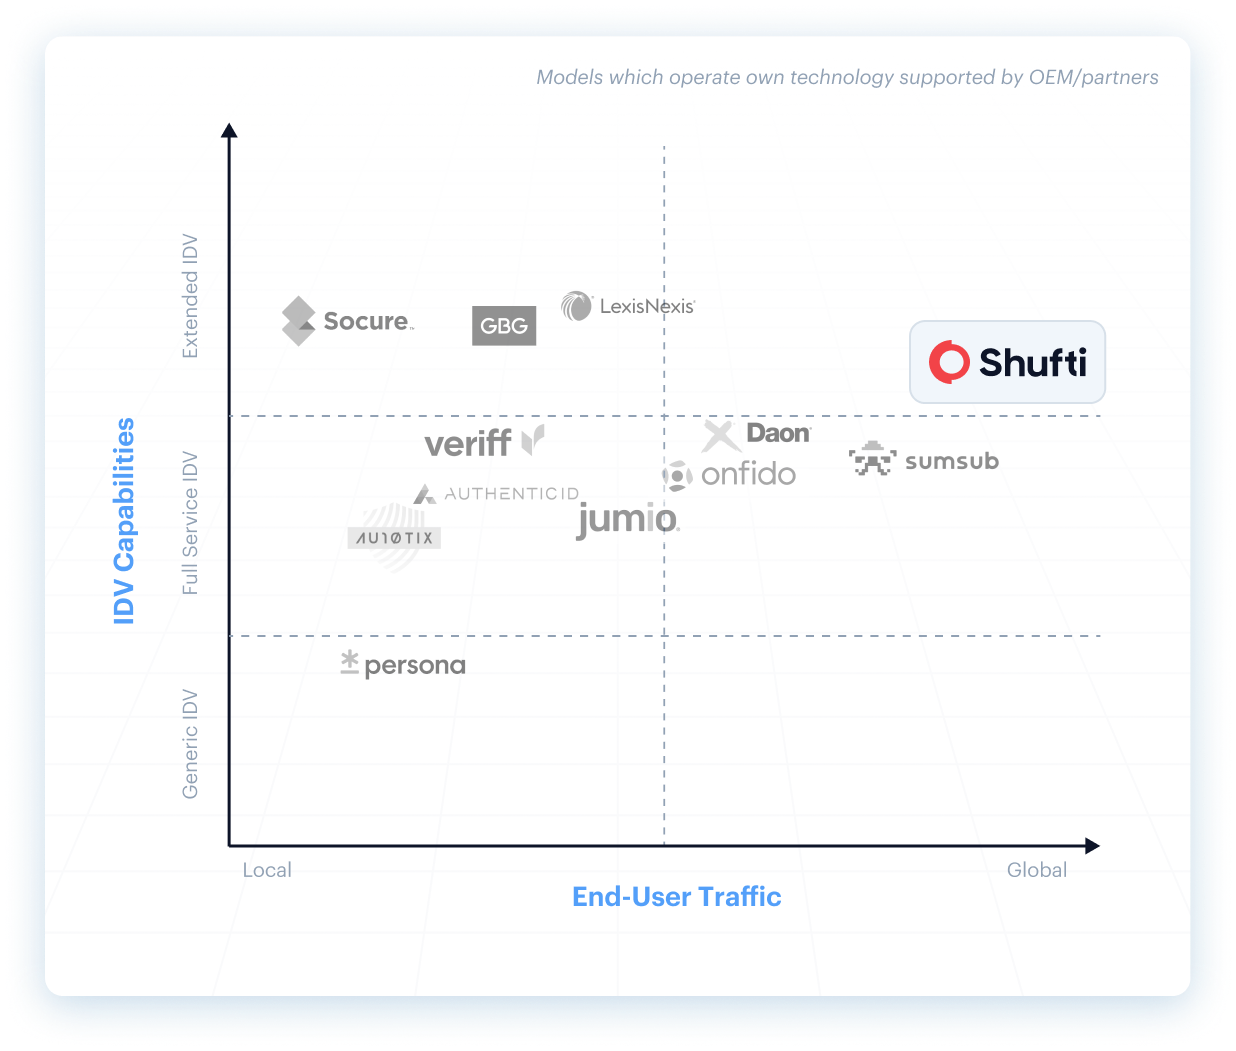
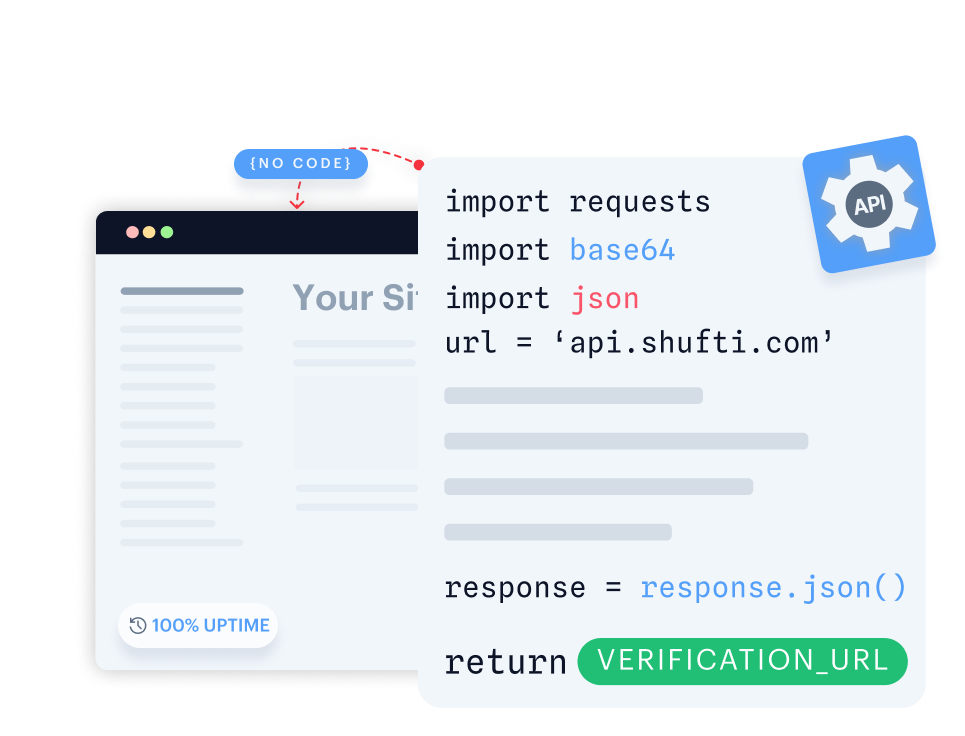
API única, integração perfeita
Crie fluxos de verificação totalmente personalizáveis, com integração fluida ao backend.
- Tenha controle total personalizando os fluxos de verificação de ponta a ponta.
- Integre sem problemas com o seu backend para implementação rápida.
- Crie jornadas de verificação flexíveis e adaptadas aos seus usuários.
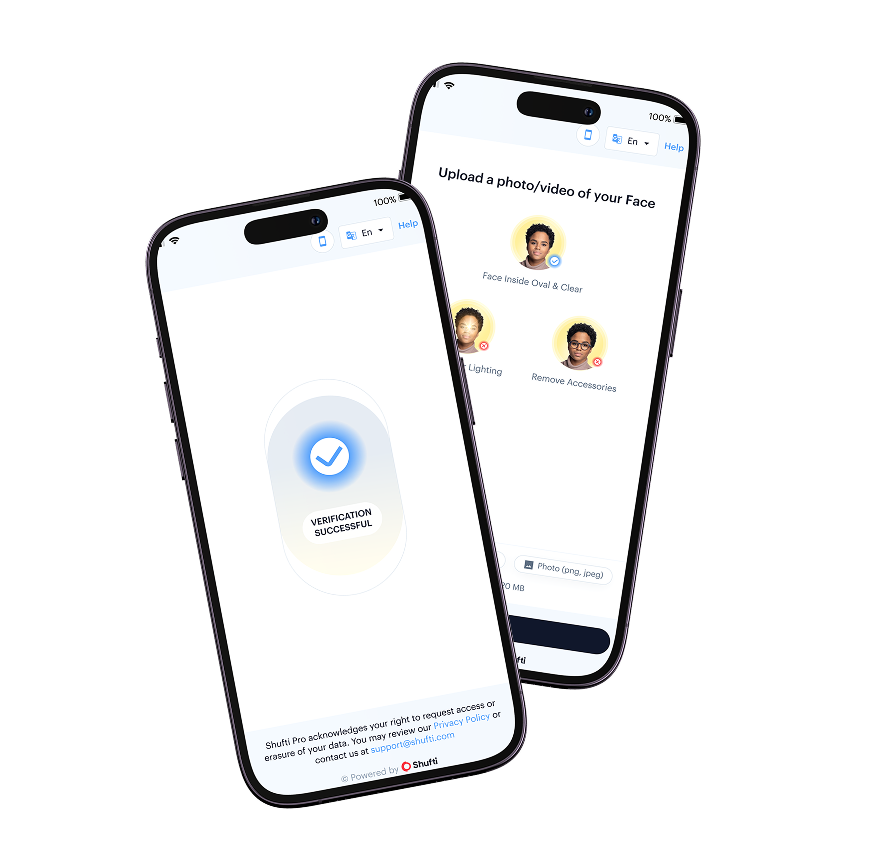
Lance uma experiência de verificação nativa no seu aplicativo móvel em minutos.
- Lance a verificação nativa em minutos no iOS ou Android.
- Use uma interface pronta com câmera, captura e feedback em tempo real.
- Personalize os fluxos para que se integrem perfeitamente ao seu aplicativo móvel.
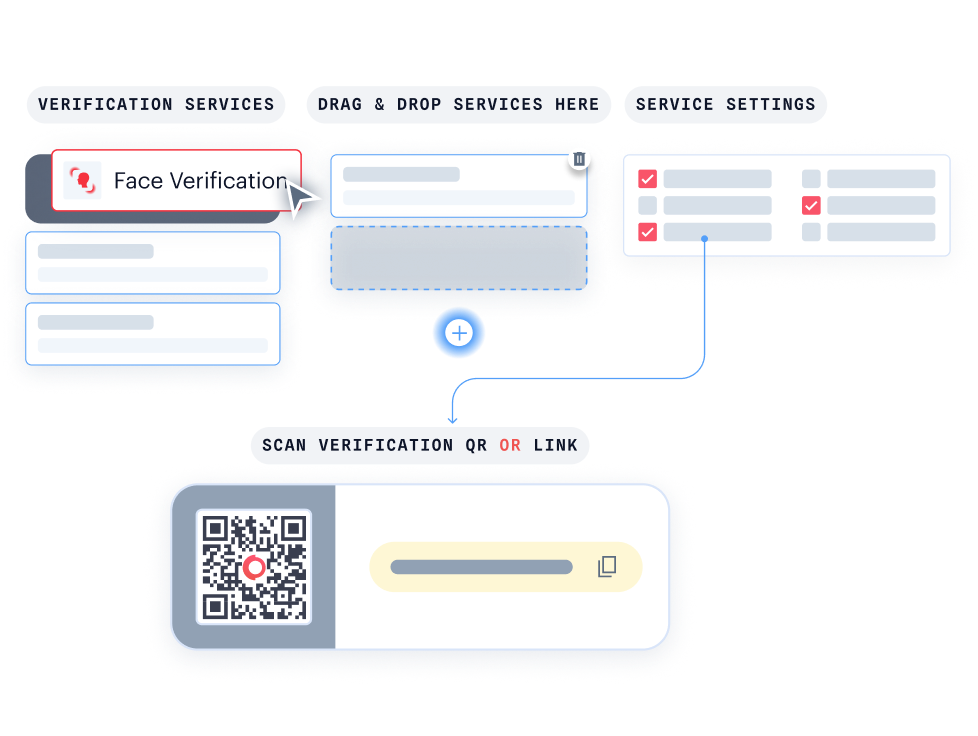
Com o Criador de Jornadas KYC, crie jornadas de verificação personalizadas sem escrever uma única linha de código.
- Personalize a sua jornada facilmente com funcionalidade de arrastar e soltar.
- Veja instantaneamente como o seu fluxo de verificação aparece para os seus usuários.
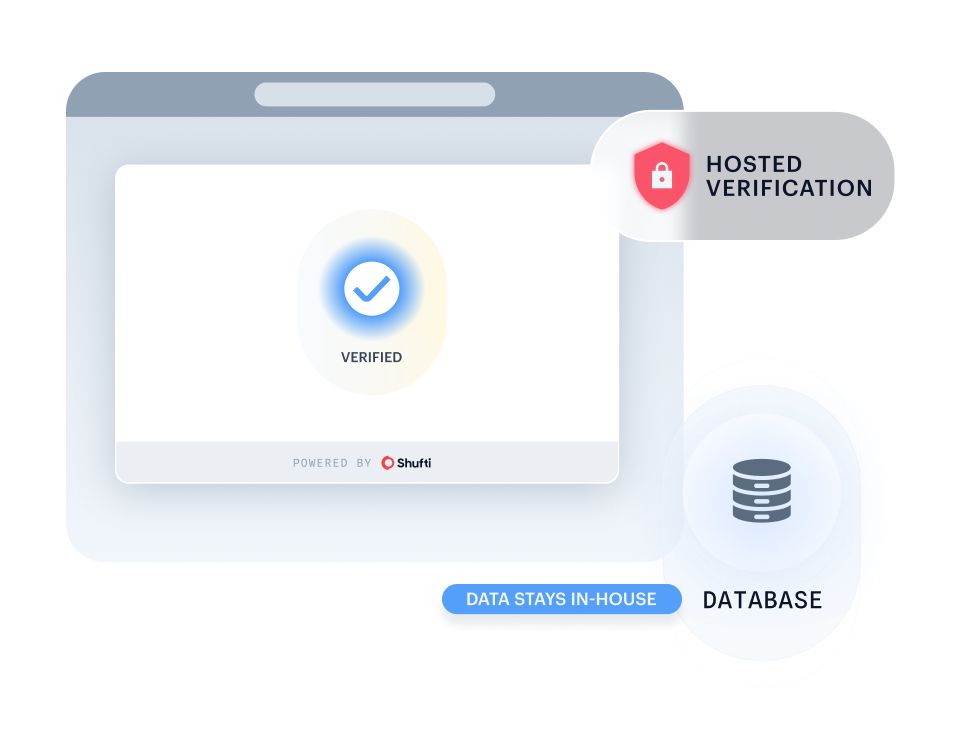
- Conecte-se facilmente à Verificação Hospedada para oferecer uma experiência consistente e alinhada à sua marca.
Execute a Shufti na sua própria infraestrutura, com os mesmos recursos, para ter o máximo controle e privacidade dos dados.
- Mantenha todas as informações confidenciais internamente para atender a requisitos rigorosos de governança e residência de dados.
- Mantenha as informações confidenciais totalmente privadas e seguras dentro da sua própria infraestrutura.
- Faça a implantação em setores altamente regulamentados sem comprometer a conformidade.
Auditado de forma independente. Certificado globalmente
Certificações



Perguntas Frequentes
O que é fraude de tomada de conta?
A fraude de tomada de conta ocorre quando um fraudador obtém acesso não autorizado à conta já existente de um usuário legítimo, para esvaziar fundos, alterar beneficiários ou extrair dados. Diferentemente da fraude em contas novas, a tomada de conta explora contas nas quais a plataforma já confia. Uma prevenção eficaz contra a tomada de conta exige verificar a pessoa, não apenas a credencial.
Por que a MFA falha em prevenir a tomada de conta?
65% das contas comprometidas em 2024 tinham a MFA ativada. Cookies de sessão roubados (24,8 milhões de dispositivos infectados por infostealers em 2025) e ataques de phishing — kits de AiTM, e-mails de phishing, reprodução de credenciais — contornam totalmente a MFA: nenhum evento de login é disparado, então nenhum desafio é acionado. A defesa liderada por identidade verifica a pessoa no teclado, não a credencial.
A 2FA baseada em SMS é suficiente?
A troca de SIM no Reino Unido cresceu 1.055% em 2024. O SMS-OTP autentica o número de telefone, não a pessoa. O Artigo 59 do PSR inclui as operadoras de telecomunicações no regime de reembolso justamente porque o SMS agora é tratado como comprometido por padrão. A autenticação facial biométrica o substitui por prova biométrica passiva da pessoa.
A autenticação biométrica reforçada vai criar atrito para usuários legítimos?
A autenticação facial biométrica usa vivacidade passiva: o usuário simplesmente olha para a câmera. Latência P50 de 0,75 segundo. O piloto em produção da Shufti no Japão melhorou as taxas de aprovação de usuários legítimos de 93% para 97%, ao mesmo tempo que reduziu a aceitação de fraude em 70%. O atrito diminui para os bons usuários e aumenta para os atacantes.
Com que rapidez o software de prevenção à tomada de conta da Shufti pode ser implantado?
O software de prevenção à tomada de conta da Shufti entra em operação em dias, não em meses. APIs prontas, SDKs e um Criador de Jornada de Verificação sem código integram sua solução de segurança de conta ao seu stack de fraude já existente, sem substituição total. A maioria dos clientes tem a proteção contra tomada de conta ativa dentro de um único sprint.
Onde os dados biométricos são armazenados, e a quem pertencem?
Os dados dos seus clientes pertencem a você. A Shufti oferece suporte a implantações em nuvem, on-premise e híbridas; os modelos biométricos podem permanecer na sua jurisdição ou na sua própria infraestrutura. A retenção padrão é configurável. Em conformidade com o GDPR, o CCPA e o SOC 2 Tipo II por padrão.
O que acontece se um usuário não conseguir concluir a verificação biométrica?
Os modos de Revisão por Agente Especializado encaminham o usuário por um fluxo de supervisão humana documentado, com trilha de auditoria completa. Tentativas biométricas malsucedidas não bloqueiam usuários legítimos — elas são escaladas, não rejeitadas. Acessibilidade e inclusão fazem parte do design, não são adicionadas depois.
Auditoria Gratuita de Pontos Cegos
A Auditoria de Pontos Cegos reescaneia sessões já verificadas com quatro motores de detecção implantados na sua nuvem, sem exposição de dados pessoais, sem integração, em um único clique.
Sua referência em KYC/PLD e fraude
Recursos
16 de outubro de 2025
Prevenção da fraude de tomada de conta (ATO) com defesa em várias camadas
A tomada de conta raramente aciona um único controle. Mostra como verificações de identidade, inteligência de dispositivos, biometria comportamental e detecção de vivacidade atuam em conjunto para impedi-la.
Guia
21 de agosto de 2026
Relatório de fraude de identidade 2026
A fraude de identidade atingiu 22,49% das verificações de cripto no primeiro semestre de 2026. O relatório da Shufti detalha a fraude documental gerada por IA e as redes de fraude interligadas em 11 setores de risco identificados.
Relatório
18 de setembro de 2025
Detecção de contas duplicadas com o Fast ID: estudo de caso
Como um operador encontrou contas duplicadas já existentes em sua própria base de usuários usando o Fast ID, e o que a identidade reutilizável mudou depois nos seus cadastros repetidos.
Estudo de caso