

PRONTIDÃO PARA O AMLR
Conformidade com o AMLR: da obrigação à evidência, em uma única plataforma
O AMLR é o Regulamento (UE) 2024/1624, o conjunto único de regras de PLD da UE. Ele passa a ser diretamente aplicável em 10 de julho de 2027, substitui a Diretiva de 2015 e elimina as variações nacionais em torno das quais as empresas se estruturaram. A Shufti mapeia cada obrigação criada por ele para um produto já em produção, e deixa claro o que continua sendo uma decisão sua.
Agendar uma demonstração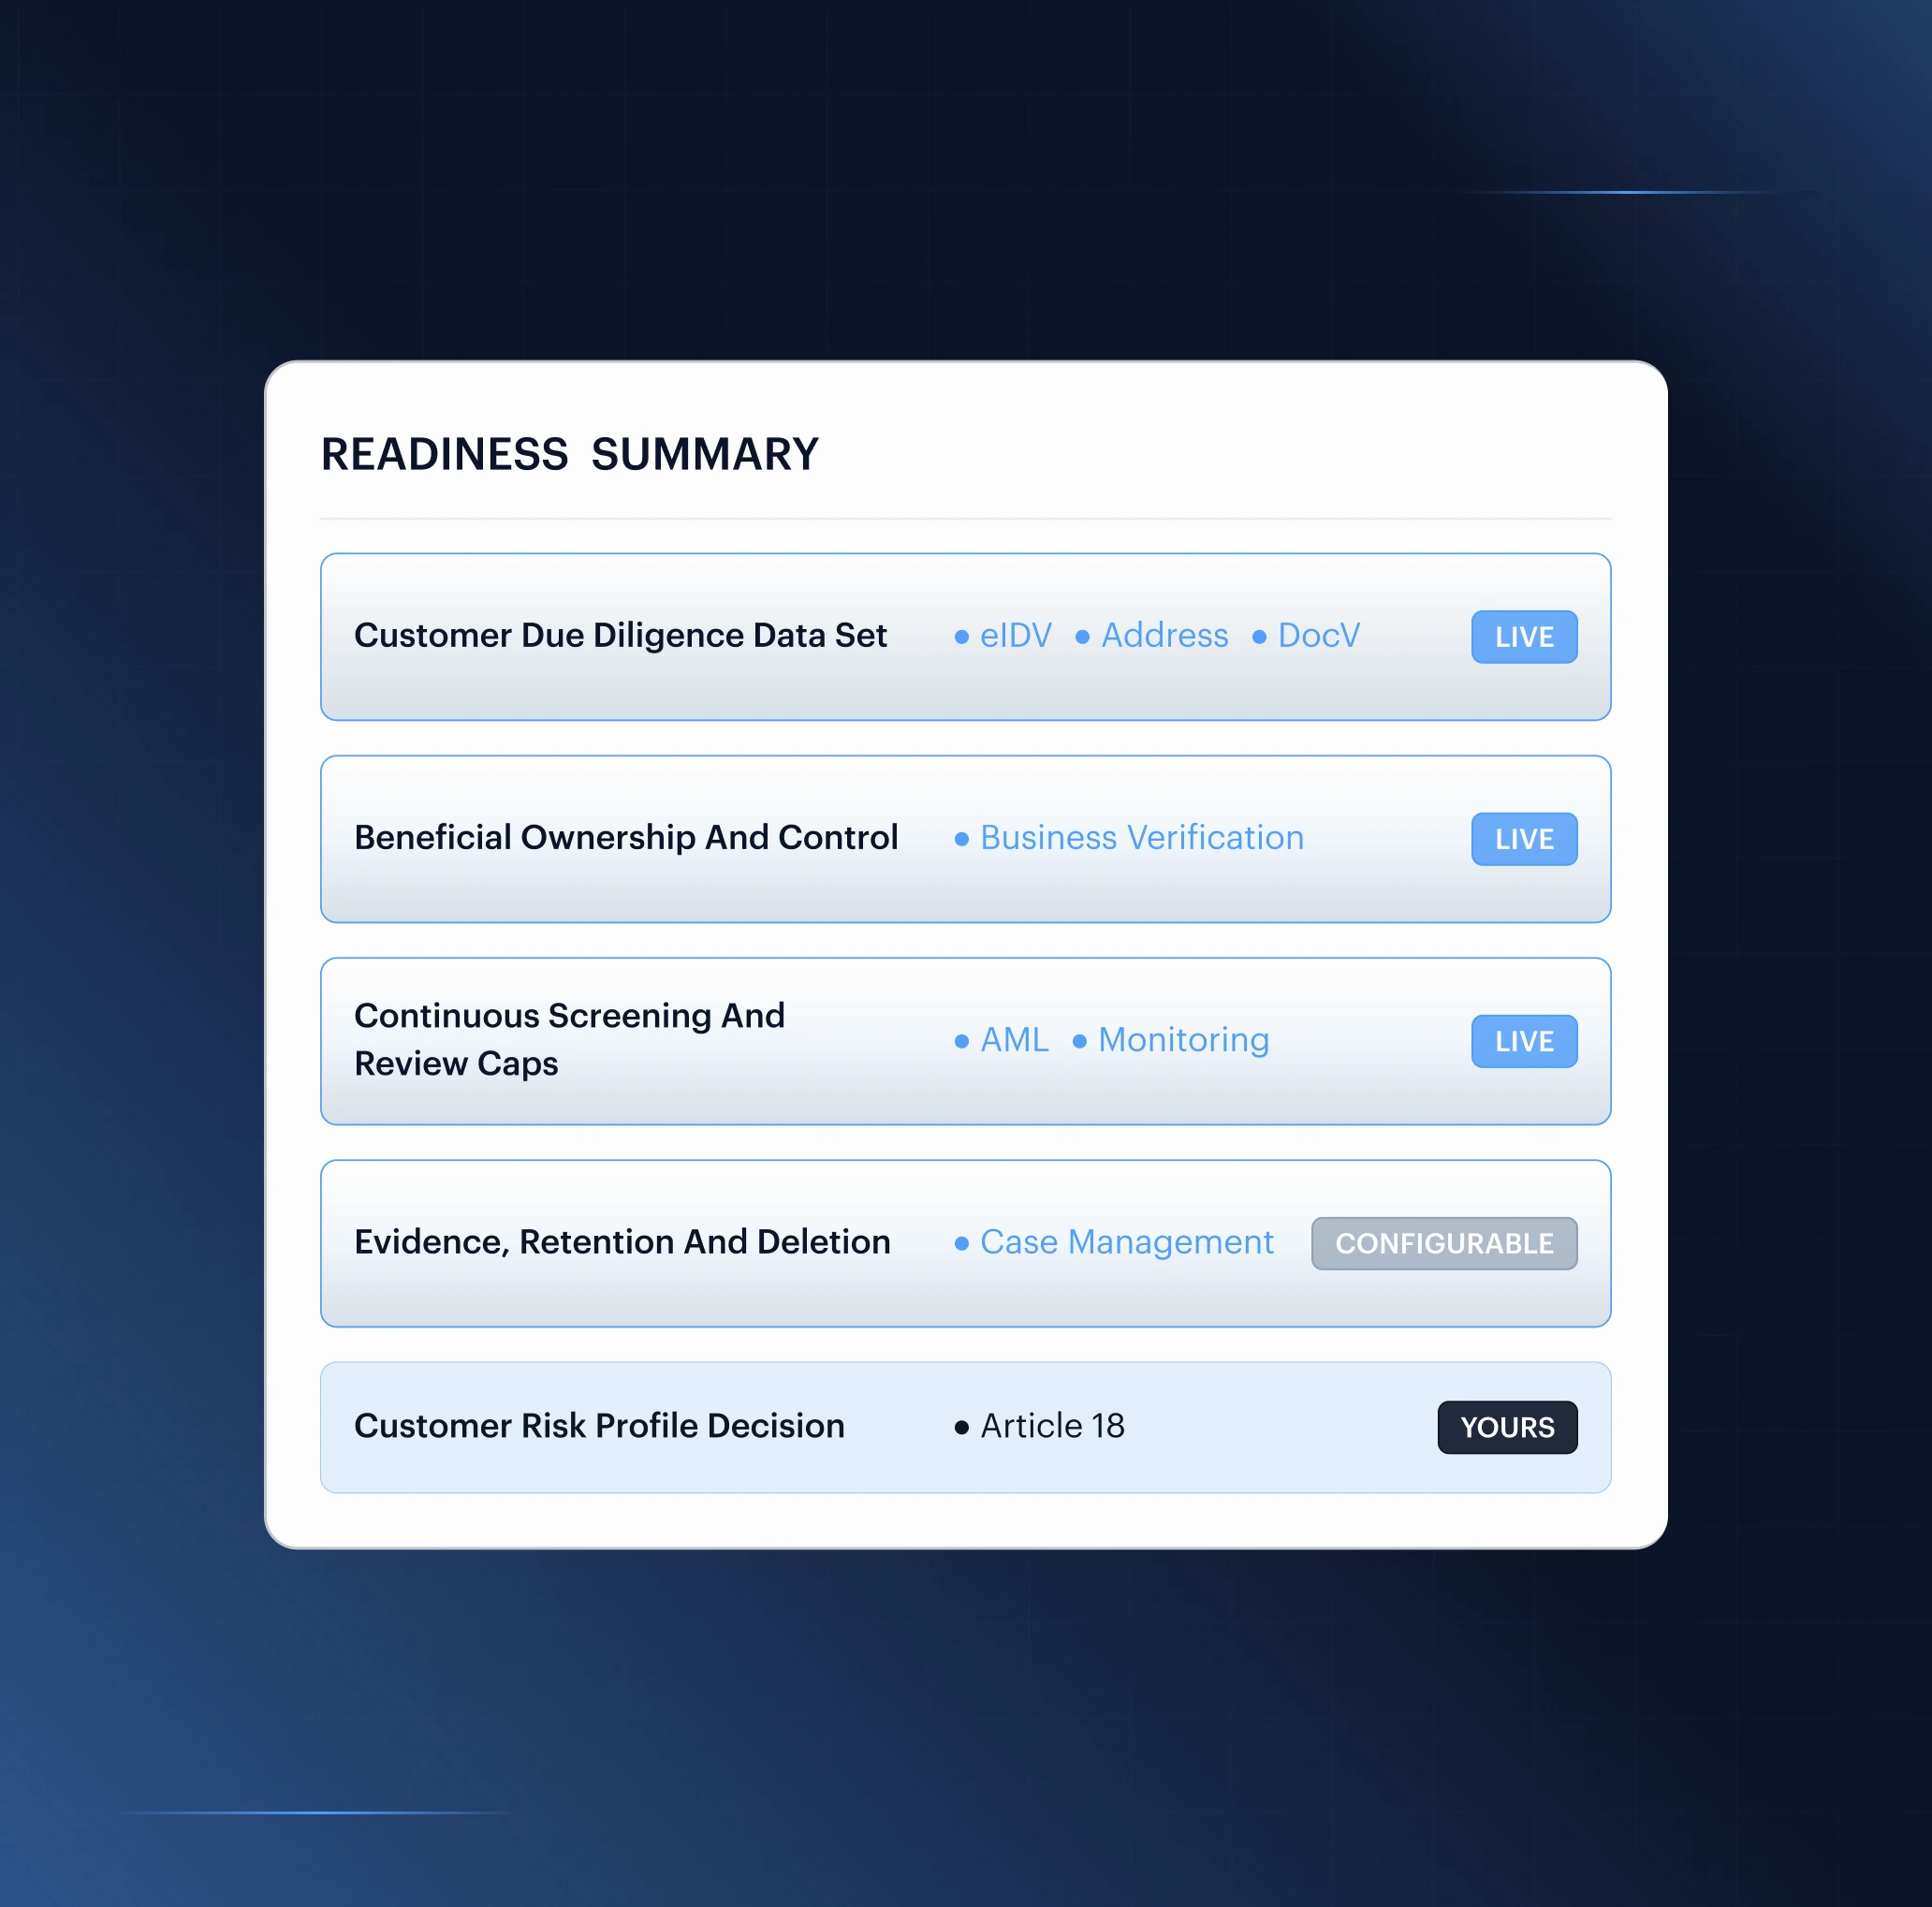
Utilizada por Mais de 2.000 Clientes em Todo o Mundo
COMO A SHUFTI RESOLVE
Em conformidade com as diretivas, mas exposta sob o AMLR
Um único conjunto de regras substitui vinte e sete
A discricionariedade nacional acabou, e os limites são definidos em nível da União. Um programa estruturado em torno de variações por mercado precisa ser reconstruído em torno de um único padrão.
A titularidade sozinha não identifica mais o titular
O controle é avaliado junto com a titularidade, e ambos os conjuntos podem ser beneficiários finais ao mesmo tempo. Titulares nominais que atuam por conta de terceiros (nominees) devem ser sinalizados, e a consulta ao registro passa a ser obrigatória.
Os intervalos de revisão passam a ser limites rígidos
Alto risco pelo menos uma vez por ano, os demais pelo menos a cada cinco anos. Limites absolutos, sem exceção baseada em risco, aplicados a toda a carteira de clientes de uma só vez.
A retenção se torna um dever de exclusão
Cinco anos a partir do fim da relação; depois disso, os dados pessoais devem ser excluídos. Mantê-los por mais tempo não é cautela, é uma violação.
DE REQUISITO A CAPACIDADE
Use o que você precisa sem fragmentar as evidências
Cadastro remoto com a comprovação integrada
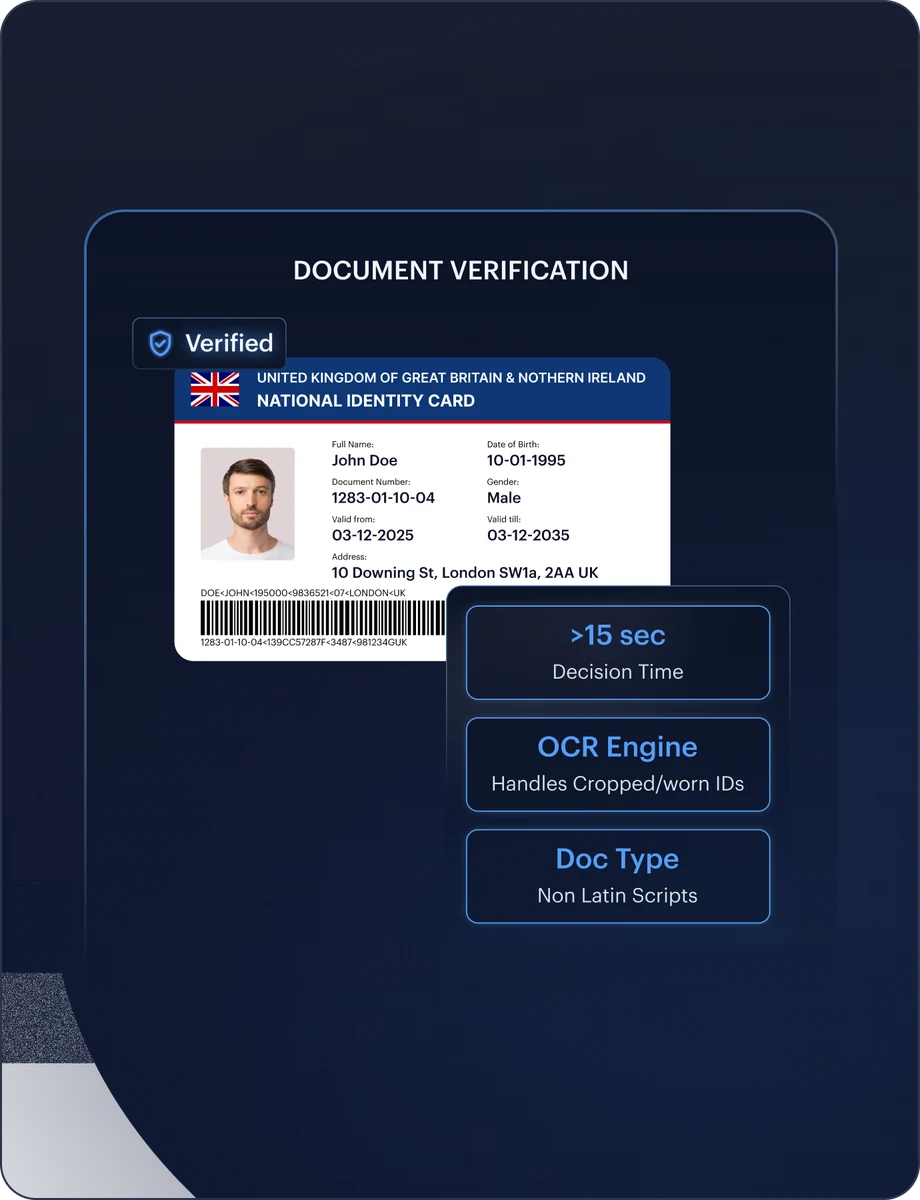
As regras antigas tratavam o cadastro on-line, por si só, como um fator de risco mais alto. O AMLR não faz isso, e aceita um documento de identidade ou um eID nacional como igualmente válidos. A Shufti opera os dois em uma única integração e registra qual deles cada cliente utilizou.
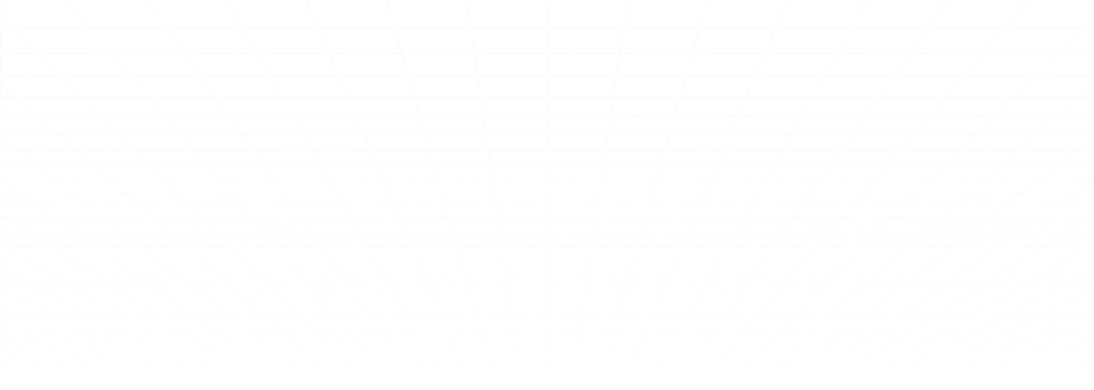
A rota que não depende de nenhum esquema nacional. Verifica a identidade a partir de documentos obtidos de uma fonte confiável e independente, o primeiro dos dois meios permitidos pelo Artigo 22(6).
O segundo meio permitido, onde o esquema existe. Identificação eletrônica em nível de garantia substancial ou elevado. A Shufti se conecta a mais de 40 esquemas nacionais de eID em todo o mundo e recorre a documentos onde a cobertura é limitada.
Verifique clientes por meio de credenciais confiáveis da Carteira EUDI. A Shufti combina os dados de identidade da carteira com os fluxos de CDD, mantendo todas as rotas de verificação dentro de um único registro unificado de conformidade.
O atributo que uma carteira não garante. O local de residência habitual faz parte das informações exigidas pelo Artigo 22(1), estabelecido por meio de comprovação documental, não de autodeclaração.
Autenticidade comprovada, não presumida. Lê o chip e valida sua assinatura junto à autoridade emissora, para que o documento seja uma fonte confiável e independente, não apenas uma boa fotografia.
O documento pertence à pessoa que o está apresentando. Compara a pessoa ao vivo com o retrato do documento usando vivacidade passiva certificada, garantindo que a identidade seja atribuída ao cliente, e não apenas à credencial.
Veja quem controla, não apenas quem é titular
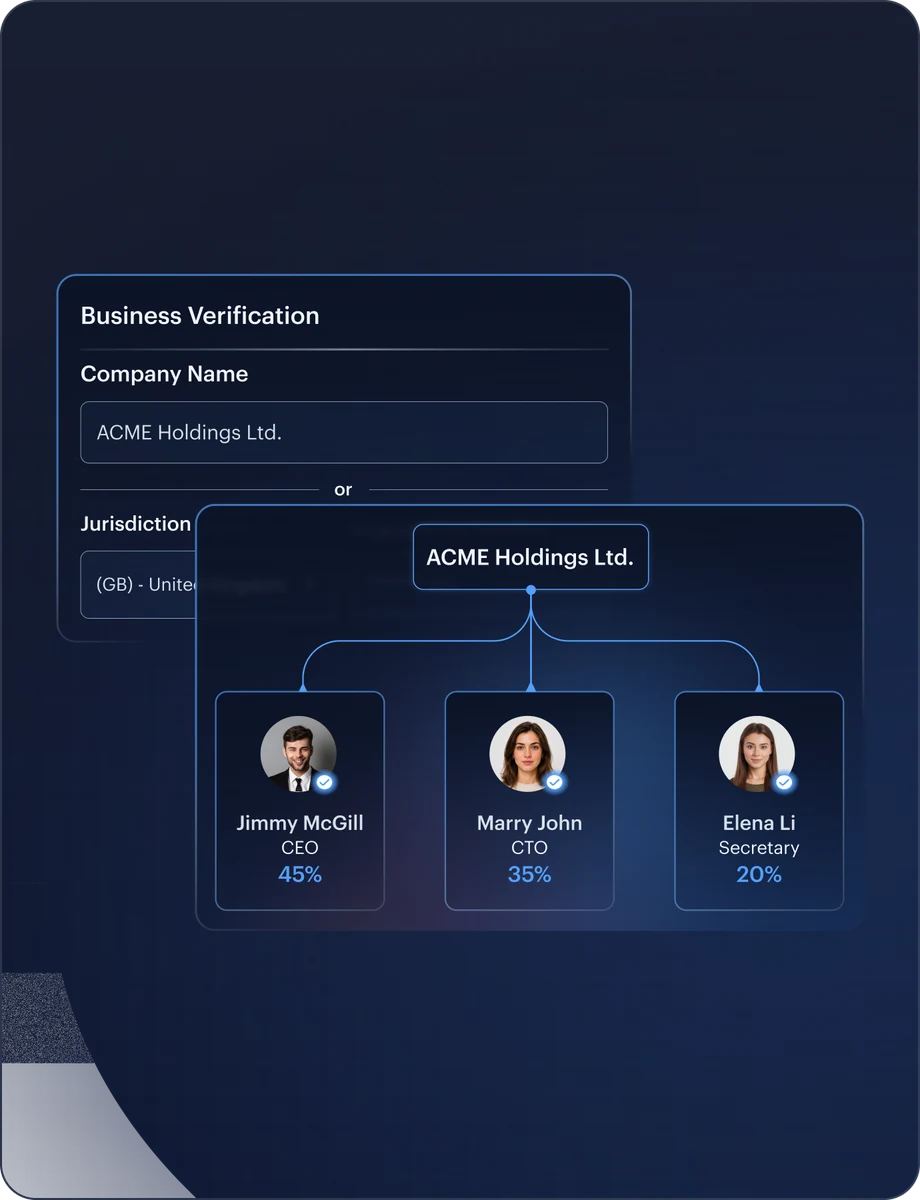
Deter 25% já não é a única forma de ser beneficiário final. Quem controla a empresa também conta, e o AMLR exige que os dois sejam verificados separadamente. A Shufti identifica a participação societária e a camada de controle em uma única solicitação.
Identifica a cadeia de titularidade e a camada de controle em paralelo, para que os dois conjuntos de beneficiários finais apareçam em uma única solicitação.
A entidade e seus titulares em uma única chamada. Faz a triagem da pessoa jurídica e de cada beneficiário final identificado nos termos do Artigo 51, para que o registro da empresa e o registro da pessoa compartilhem uma única trilha de evidências.
Duas origens, comprovadas separadamente. A origem dos recursos e a origem do patrimônio passam a ser requisitos distintos, com a aprovação da alta administração registrada antes do início da relação de negócios.
Qualificação e identidade em um único registro. Aplica as medidas de devida diligência do cliente ao investidor subscritor, em vez de tratar adequação e identidade em dois sistemas separados.
Titulares nominais não se declaram. Revela os arranjos com titulares nominais (nominees) e os acordos informais entre partes relacionadas que o Artigo 53 trata como controle por outros meios.
Nunca espere pela próxima revisão
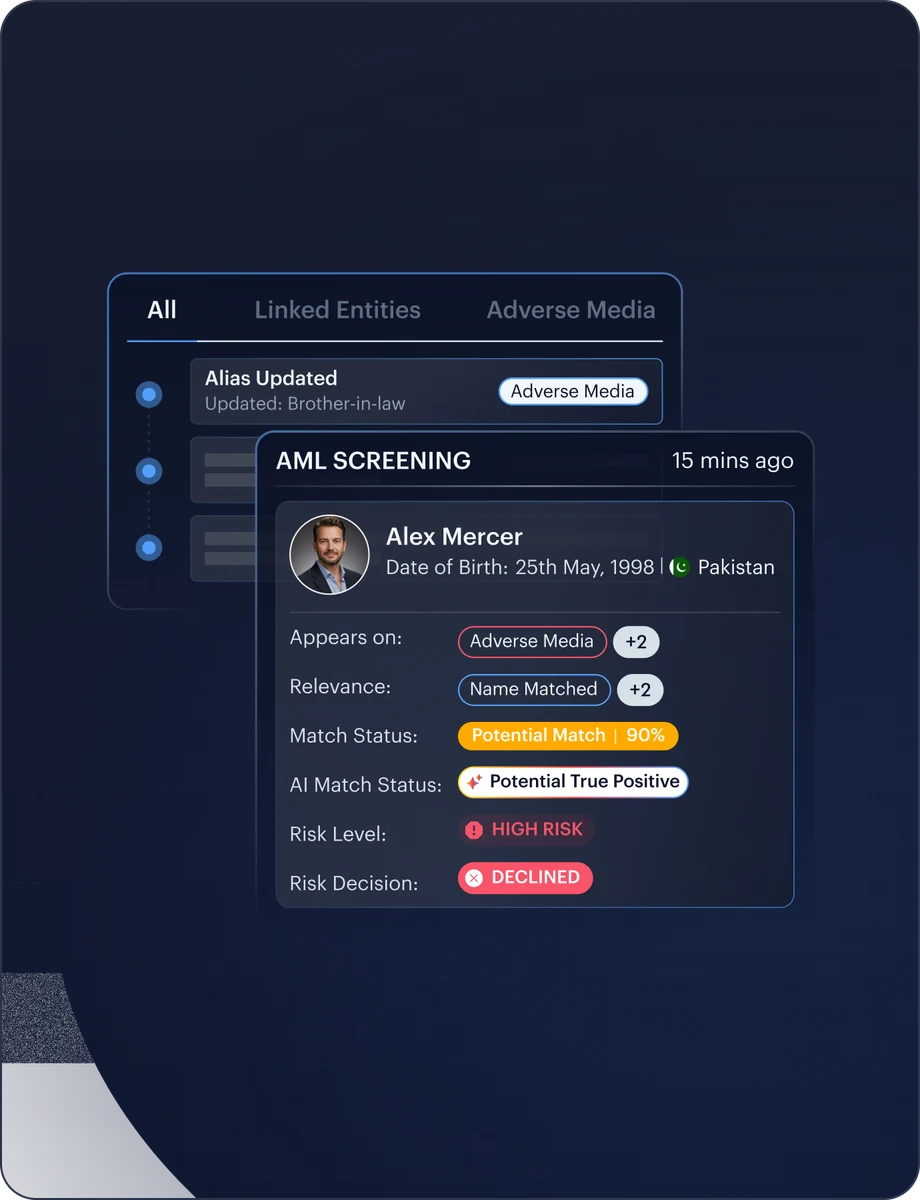
Todo cliente agora tem um prazo para a próxima revisão: um ano para alto risco, cinco anos para os demais, sem exceções. A Shufti refaz a triagem continuamente, para que uma correspondência em lista de sanções não espere pela data da revisão.
Triagem dentro da chamada de devida diligência. Sanções financeiras direcionadas, pessoas politicamente expostas e mídia adversa em uma única verificação, aplicada no início da relação e ao longo de toda ela.
Uma designação não deve esperar por uma revisão. Listas globais e regionais atualizadas continuamente, para que uma inclusão em lista chegue ao registro do cliente sem esperar pela próxima revisão programada.
Os associados contam tanto quanto o titular principal. Abrange pessoas politicamente expostas, familiares e pessoas reconhecidas como associados próximos, usando as categorias que o próprio AMLR define.
Uma correspondência de nome não é uma constatação. A triagem de mídia é vinculada ao cliente, para que um alerta seja avaliado com base no conhecimento que a entidade obrigada tem do cliente, e não apenas na grafia de um nome.
O intervalo é um teto, não uma meta. Mantém as transações coerentes com a atividade empresarial e o perfil de risco do cliente, e aplica o intervalo de revisão que vale para cada nível de risco.
Um único registro quando o regulador pedir
Evidências espalhadas por três fornecedores se tornam, por si só, a constatação da auditoria. A Shufti mantém todas as verificações em um único registro e diz com clareza quais decisões você não pode, de forma alguma, delegar a um fornecedor.
Comportamento avaliado em relação ao perfil de risco. Detecta transações incompatíveis com o conhecimento que a entidade obrigada tem do cliente, com a atividade empresarial e com o perfil de risco do cliente.
Cinco anos e, depois, a exclusão é um dever. Os registros são mantidos por cinco anos após o fim da relação de negócios e, depois, os dados pessoais são excluídos. Mantê-los por mais tempo é uma violação, a menos que uma autoridade competente exija o contrário.
Mudanças de política sem chamado para a engenharia. As equipes de conformidade ajustam os limites e os intervalos de revisão por conta própria, e cada mudança fica registrada na jornada.
Evidências reunidas, decisão preservada. Reúne as evidências por trás de um alerta para o revisor. A decisão continua com o responsável pela conformidade, algo que o Artigo 18(3) não permite que uma entidade obrigada terceirize.
Residência de dados respondida antes que o setor de compras pergunte. Nuvem, on-premises, híbrido ou externo, com a mesma capacidade, para que a residência de dados e os controles de terceiros fiquem documentados desde o início.
NOVIDADES NO AMLR
O que o AMLR Traz de Novo
e o que Você Ganha com a Shufti
Cadastro remoto, sem penalização de risco
O fator de risco mais alto para relações não presenciais, previsto na Diretiva de 2015, não tem equivalente no AMLR, portanto a verificação remota segue a abordagem geral baseada em risco. As jornadas da Shufti são remotas por concepção e comprovadas de ponta a ponta.
Eid no nível de garantia definido pelo regulamento
A identificação eletrônica em nível substancial ou elevado é uma das duas rotas de verificação permitidas. A Shufti faz a verificação em registros oficiais onde a cobertura nacional permite, e direciona para a verificação de documentos onde não permite.
Serviços de confiança qualificados e QES
Assinaturas qualificadas e serviços de confiança estão previstos no mesmo dispositivo que a identificação eletrônica. A Shufti oferece suporte à assinatura eletrônica qualificada dentro da jornada de verificação, para que declarações e atestados sejam assinados sem sair do fluxo.
QEAA para os atributos que uma carteira não contém
Os atestados eletrônicos qualificados de atributos abrangem o endereço e outros dados verificáveis em fontes autênticas a partir de dezembro de 2026. Eles são um mecanismo separado do conjunto principal de dados de identidade da carteira, e é por meio deles que as lacunas desse conjunto são preenchidas.
Carteira EUDI, aceita pelo que ela contém
Os atributos de identidade apresentados por meio de uma carteira são aceitos como apresentados. O local de residência habitual é opcional no conjunto de dados obrigatório da carteira, mas é obrigatório sob o AMLR, portanto a Shufti obtém essa informação por outros meios, em vez de presumir que a carteira a fornece.
Consulta ao registro em tempo real, agora obrigatória
A consulta ao registro central de beneficiários finais passa a ser uma verificação adicional obrigatória, em vez de uma alternativa à sua própria verificação. A Shufti consulta mais de 240 registros oficiais em tempo real a cada solicitação.
Tudo o que você precisa saber em um só lugar
Perguntas Frequentes
O Regulamento (UE) 2024/1624 passa a ser aplicável em 10 de julho de 2027, quando a Diretiva de 2015 é revogada. Algumas partes do pacote já são vinculantes, incluindo a travel rule para cripto desde dezembro de 2024 e o acesso a registros desde julho de 2026.
O AMLR é um regulamento e se aplica diretamente em todos os Estados-Membros. A AMLD6 é uma diretiva que trata de registros, supervisão e autoridades nacionais, e por isso precisa ser transposta para a legislação de cada país. A AMLA é a nova autoridade da UE, sediada em Frankfurt, responsável por elaborar as normas técnicas e supervisionar diretamente instituições financeiras selecionadas.
Não. O limite continua sendo de 25% ou mais. Os 15% representam o alcance máximo de um possível futuro ato delegado para setores específicos de maior risco, que a Comissão deve avaliar até 10 de julho de 2029. Esse ato ainda não existe.
A obrigação vem do eIDAS, não do AMLR, passa a ser aplicável em 24 de dezembro de 2027, e se aplica apenas onde a autenticação forte do usuário já é exigida, excluindo micro e pequenas empresas, e somente quando o cliente solicitar o uso da carteira. O próprio AMLR nunca menciona a Carteira.
Não, sozinha não. Os dados de identidade obrigatórios da Carteira são cinco atributos, e o local de residência habitual não está entre eles, embora o AMLR o exija. A residência precisa ser obtida por outros meios, como um atestado eletrônico qualificado de atributos ou verificação documental.
Sim, e o fator de risco mais alto para relações não presenciais, previsto na Diretiva de 2015, não tem equivalente no AMLR. Os canais remotos seguem a abordagem geral baseada em risco, embora as diretrizes de cadastro remoto da EBA continuem aplicáveis até que a AMLA as substitua.
Pelo menos anualmente para clientes de maior risco e pelo menos a cada cinco anos para os demais. Esses são limites máximos absolutos, não padrões baseados em risco, e a revisão motivada por eventos se aplica além deles.
Verificação, triagem, monitoramento e organização de evidências podem ser terceirizados. Seis decisões não podem, incluindo o perfil de risco do cliente, a decisão de iniciar uma relação e a comunicação à Unidade de Inteligência Financeira. Seu supervisor também deve ser notificado antes que um fornecedor comece a atuar.
Cinco anos a partir do fim da relação, da transação ocasional ou da recusa, após os quais os dados pessoais devem ser excluídos. A prorrogação só é possível caso a caso, a pedido de uma autoridade competente, limitada a mais cinco anos.
Ainda não. Até o final de julho de 2026, nenhuma norma havia sido adotada pela Comissão ou publicada no Jornal Oficial, incluindo a norma de devida diligência do cliente, cuja consulta pública foi encerrada em maio de 2026. Esta página trata as minutas como minutas.
As duas coisas, em termos separados. Esta página trata da plataforma. Se você precisa que seu programa atual seja avaliado em relação ao regulamento, obrigação por obrigação, isso fica a cargo da consultoria em AMLR.
Avalie seu stack em relação a cada obrigação do AMLR
A maioria das empresas está em conformidade com as diretivas e presume que isso será suficiente. Parte disso é. Agende uma avaliação e vamos analisar seu programa em relação à matriz, obrigação por obrigação, incluindo as que não cabe a nós resolver.
Sua referência em KYC/PLD e prevenção a fraudes
Recursos
4 de agosto de 2026
Guia do AMLR da UE 2027: requisitos, escopo e prazos
O Regulamento (UE) 2024/1624 passa a ser aplicável a partir de 10 de julho de 2027. Aborda quais empresas estão no escopo, o que exigem as verificações de CDD e de titularidade e como o AMLR difere da AMLD6 atual.
Guia
17 de agosto de 2026
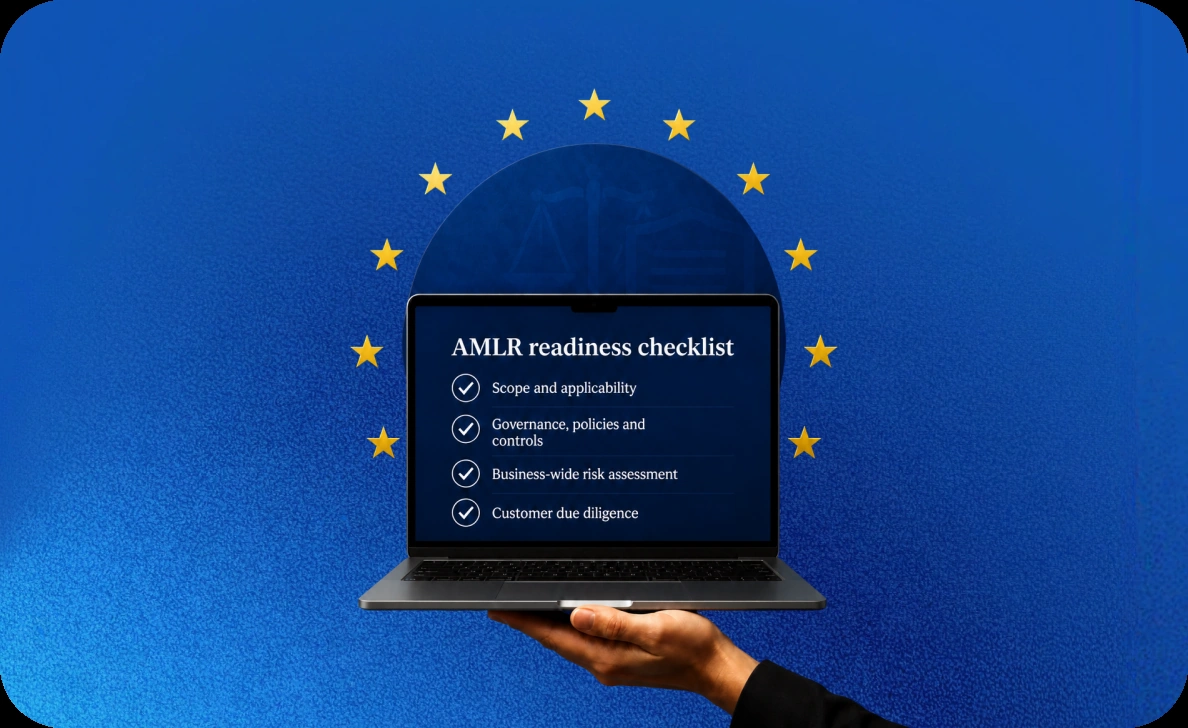
Checklist de preparação para o AMLR: avaliação de lacunas para 2027
Avalie sua preparação para o AMLR com base em 87 controles antes de 10 de julho de 2027. Filtre por tipo de entidade obrigada, sinalize as lacunas e exporte um plano de correção que sua equipe possa executar.
Guia
9 de setembro de 2026
Como regularizar os cadastros de clientes existentes sob o AMLR da UE
O AMLR se aplica a partir de 10 de julho de 2027 aos cadastros que você já mantém. Encontre lacunas de CDD nos clientes existentes, classifique-as por risco e registre decisões que os auditores possam acompanhar depois.
Guia