

CONFORMIDADE COM A TRAVEL RULE PARA CRIPTOATIVOS
Travel Rule pronta para auditoria, construída sobre identidade verificada
Verifique o cliente, avalie o VASP contraparte em um diretório com mais de 12.000 entidades e transmita os dados da Recomendação 16 do GAFI, tudo na plataforma de identidade e PLD que sua equipe já utiliza.
Agendar uma demonstração
Utilizado pelas principais empresas de ativos digitais em todo o mundo


POR QUE ESCOLHER A SHUFTI PARA A TRAVEL RULE
Verifique o cliente, avalie o VASP, transmita os dados
Menos transferências travadas, menos trabalho manual
A maioria das falhas na Travel Rule ocorre porque o VASP receptor nunca foi identificado a tempo, e não porque a mensagem em si estava errada. O diretório com mais de 12.000 entidades mantém a taxa de entrega próxima de 100% quando o VASP é identificado, e cresce automaticamente a cada nova contraparte alcançada.

Reduza a Complexidade de Fornecedores
Encaminhe por um protocolo direto VASP-para-VASP, TRP, CODE e Binance GTR a partir de uma única chamada de API, tudo sobre o padrão de dados IVMS 101. A plataforma identifica a contraparte e seleciona o protocolo automaticamente. Sem associações separadas, sem gestão de protocolos e sem um segundo fornecedor para identidade.

Pontuação de risco antes da transmissão
Cada VASP contraparte recebe uma pontuação de 1 a 100 antes de qualquer dado ser transmitido, enriquecida com o status de KYB e a autorização MiCA. As equipes de conformidade definem seus próprios limites para prosseguir, reter para revisão ou escalar. Os dados do cliente nunca chegam a um VASP sinalizado, a menos que sua equipe aprove.

Verificação flexível para carteiras não hospedadas
Os reguladores exigem diferentes níveis de prova de propriedade da carteira. Quatro métodos são executados em uma única plataforma: Teste de Satoshi para prova on-chain, Prova de Assinatura para confirmação criptográfica, Prova Visual para revisão manual e Autodeclaração para casos de menor risco. Cada um gera um link exclusivo válido por 24 horas, registrado em auditoria e vinculado à transação.

O fluxo de trabalho de conformidade
Da primeira mensagem à evidência pronta para auditoria

Da iniciação à trilha de auditoria
Cada transferência captura o conjunto completo de campos da Recomendação 16 do GAFI para ambas as partes, com os dados do VASP contraparte preenchidos automaticamente a partir do diretório. Sua equipe insere menos dados manualmente, e nada é enviado incompleto.
Confirme que cada mensagem da Travel Rule chegou ao VASP contraparte e foi reconhecida, com o status de entrega rastreado de ponta a ponta, para que nenhuma transferência fique sem registro.
Execute as verificações exigidas antes da movimentação de valores e continue monitorando após a liquidação, mantendo a triagem, os limites e as evidências alinhados durante todo o ciclo de vida da transferência.

Sanções, status MiCA e trilha de auditoria completa
Cada VASP contraparte passa por triagem nas listas de sanções da OFAC, da UE e da ONU no cadastro, e o acesso é revogado em até uma semana se um VASP for sancionado depois. Você nunca fica transacionando com uma contraparte que a sua última triagem deixou passar.
O status de autorização MiCA é rastreado para cada VASP no diretório, e as transferências para um CASP não conforme são sinalizadas automaticamente antes de serem enviadas. Sua equipe identifica uma lacuna de autorização antes que o regulador o faça.
Os dados do originador, os dados do beneficiário, o protocolo utilizado, o resultado da triagem, a pontuação de risco e o status de entrega ficam reunidos em um único relatório baixável por transação. Quando um regulador solicita evidências, é uma única exportação, não uma reconstrução.

Todos os limites de jurisdição em um único fluxo de trabalho
Os limites do MiCA, do FinCEN, da FCA e de todas as outras jurisdições às quais você está sujeito operam ao mesmo tempo, com substituições disponíveis para contrapartes específicas de alto risco. Um único conjunto de regras cobre todos os mercados, em vez de uma configuração por jurisdição.
Cada regra resulta em prosseguir, reter ou escalar, e tudo o que for de alto risco vai direto para revisão manual. Sua equipe de conformidade define a política uma única vez, e a plataforma a aplica a cada transferência.
Ofereça a Travel Rule sob sua própria marca, com paridade total de API em relação à plataforma hospedada. Seus clientes finais veem o seu produto, não um fornecedor terceirizado de conformidade.

Comprove a Propriedade da Carteira. Quatro Métodos
O cliente devolve uma microtransação específica a partir da carteira declarada, e a propriedade é confirmada no momento em que o valor exato retorna. É uma prova on-chain, não uma declaração auto reportada.
O cliente assina uma mensagem de desafio com a chave privada da carteira, comprovando o controle de forma criptográfica, sem movimentar nenhum fundo. Usuários com conhecimento técnico têm acesso ao método mais rápido e rigoroso disponível.
Uma captura de tela da interface da carteira cobre a revisão manual, e uma declaração assinada cobre jurisdições de menor risco onde os outros métodos são inviáveis. Ambos são registrados em auditoria e vinculados à transação, como qualquer outro método.
Prontidão Regulatória
Cobertura de conformidade construída para mercados regulamentados

IVMS101
AtivoFormato de Dados Global da Travel Rule, Nativo em Cada Mensagem da Shufti.

MiCA e TFR
Limite EUR: 0Limite Zero Para Cada Transferência Processada por um CASP da UE.

Direto
AtivoMensagens Diretas VASP-Para-VASP em Toda a Rede Conectada.

VARA
Sem Limite FixoFluxos de Trabalho Alinhados ao GAFI Para Todos os VASPs Licenciados pela VARA.

TRP
AtivoInteroperabilidade Entre Plataformas Com Instituições Conectadas via TRP.

FCA
Limite GBP: 800Regulamentos do Reino Unido sobre prevenção à lavagem de dinheiro, aplicáveis a CASPs registrados na FCA.

Code VASP
AtivoIntegração Para Roteamento de Mensagens Entre Redes.

FinCEN
Limite USD: 3.000Obrigações do Bank Secrecy Act Para Empresas de Moeda Virtual dos EUA.

Binance GTR
AtivoCobertura da Rede Global de Travel Rule da Binance.

Recomendação 16 do GAFI
Mais de 40 PaísesPadrão de Referência Adotado por MAS, FINTRAC, AUSTRAC, FINMA, FSA e SFC.
Auditado de Forma Independente. Certificado Globalmente
Auditorias e Certificações Que Respaldam Cada Declaração de Confiança

iBeta PAD Nível 3
Detecção de vivacidade testada de forma adversarial no Nível 3 de PAD. Certificada com 0% de APCER, o nível mais alto disponível.

PCI DSS
Avaliado por um QSA independente em todos os 12 domínios de controle. AoC disponível para o seu auditor.

ISO 27001
Auditada e certificada anualmente para gestão de segurança da informação. Certificado verificável publicamente junto ao organismo de certificação emissor.

QG-GDPR
Controles de processamento, retenção e transferência de dados auditados de forma independente em relação aos requisitos do GDPR.

Cyber Essentials Plus
Esquema apoiado pelo governo do Reino Unido que certifica controles contra as ameaças cibernéticas mais comuns. Avaliado e certificado por um organismo de certificação aprovado.

DHS RIVR
Classificada entre os melhores desempenhos na avaliação RIVR 2025 do Departamento de Segurança Interna dos EUA (DHS), quanto à precisão de validação de identidade e aos limites de segurança.
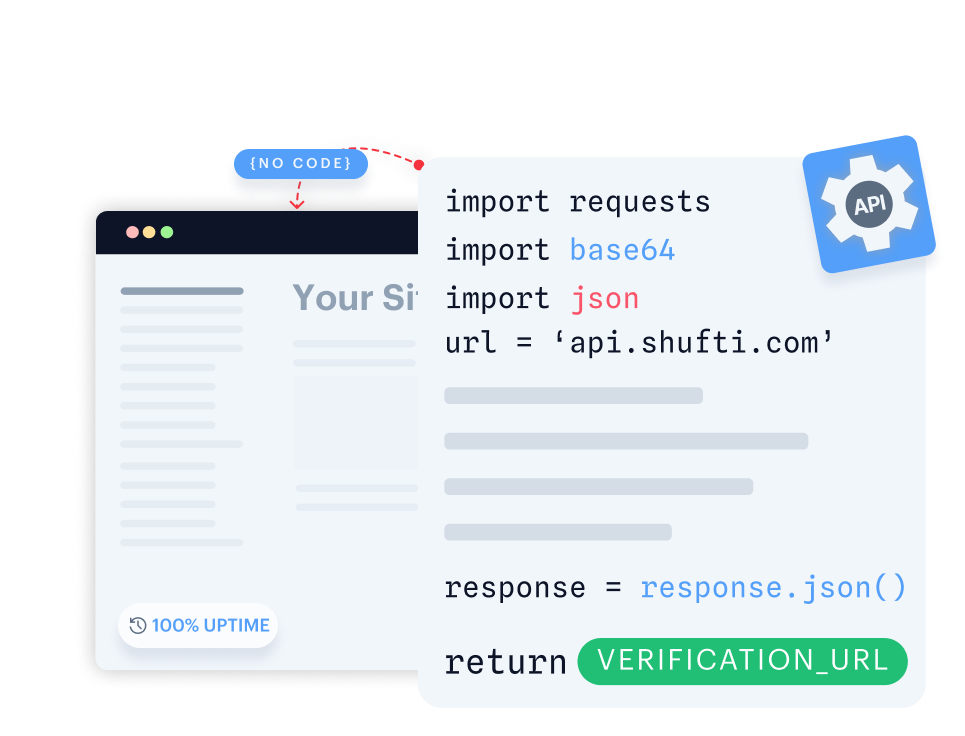
API única, integração perfeita
Crie fluxos de verificação totalmente personalizáveis, com integração fluida ao backend.
- Tenha controle total personalizando os fluxos de verificação de ponta a ponta.
- Integre sem problemas com o seu backend para implementação rápida.
- Crie jornadas de verificação flexíveis e adaptadas aos seus usuários.
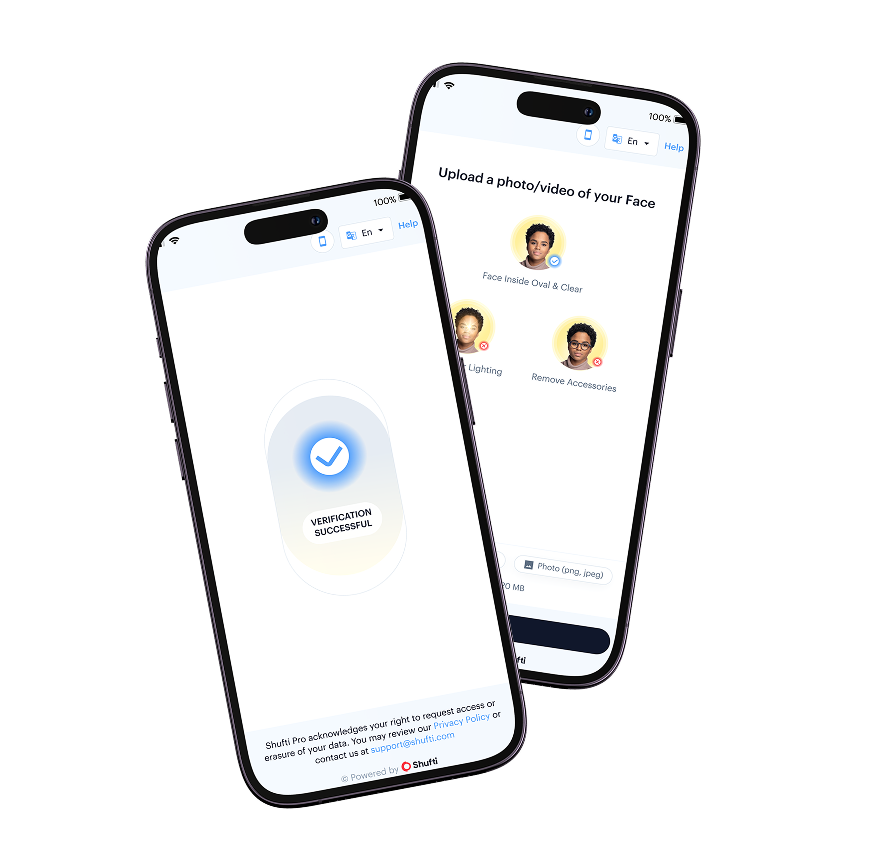
Lance uma experiência de verificação nativa no seu aplicativo móvel em minutos.
- Lance a verificação nativa em minutos no iOS ou Android.
- Use uma interface pronta com câmera, captura e feedback em tempo real.
- Personalize os fluxos para que se integrem perfeitamente ao seu aplicativo móvel.
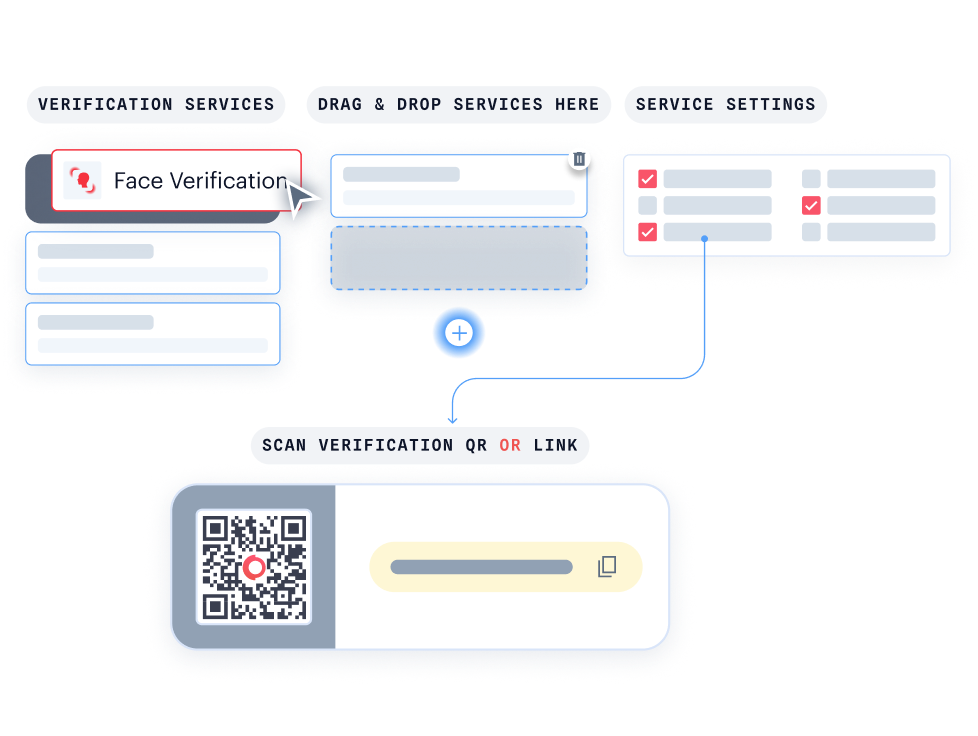
Com o Criador de Jornadas KYC, crie jornadas de verificação personalizadas sem escrever uma única linha de código.
- Personalize a sua jornada facilmente com funcionalidade de arrastar e soltar.
- Veja instantaneamente como o seu fluxo de verificação aparece para os seus usuários.
- Conecte-se facilmente à Verificação Hospedada para oferecer uma experiência consistente e alinhada à sua marca.
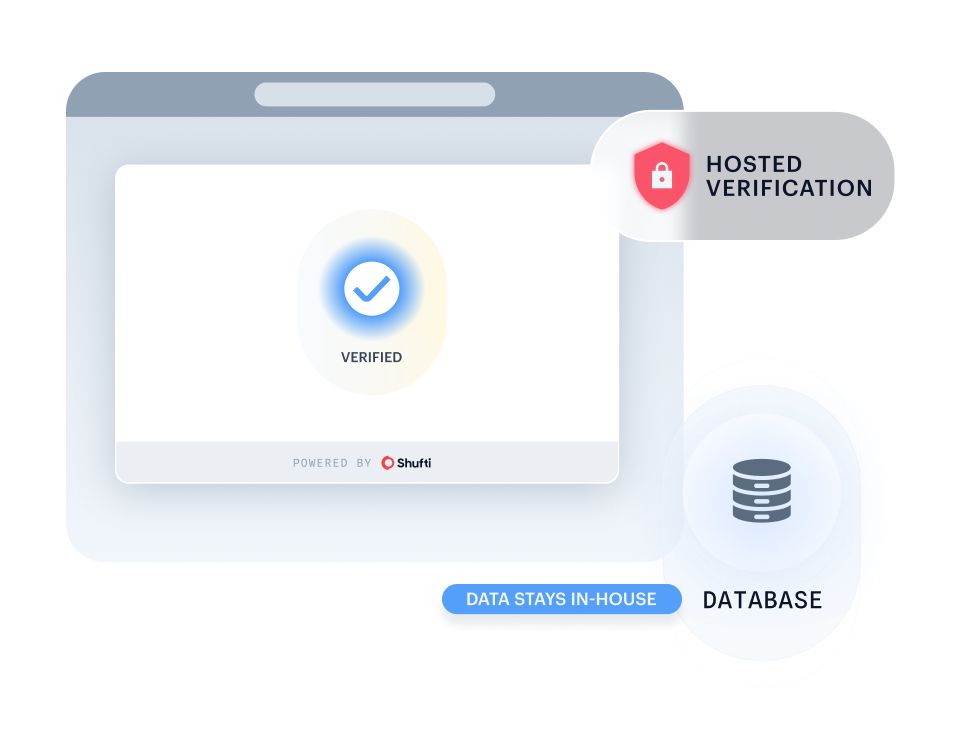
Execute a Shufti na sua própria infraestrutura, com os mesmos recursos, para ter o máximo controle e privacidade dos dados.
- Mantenha todas as informações confidenciais internamente para atender a requisitos rigorosos de governança e residência de dados.
- Mantenha as informações confidenciais totalmente privadas e seguras dentro da sua própria infraestrutura.
- Faça a implantação em setores altamente regulamentados sem comprometer a conformidade.
Soluções Específicas por Setor
Construído Para o Seu Negócio
Os trilhos bancários que você já opera
Bancos que adicionam custódia de ativos digitais herdam a mesma obrigação de Travel Rule que uma transferência tradicional, com um supervisor que espera a mesma trilha de auditoria. Adicione a conformidade como uma camada sobre sua infraestrutura já existente por meio de uma API REST, sem precisar de um sistema paralelo para uma única classe de ativo.


Não acredite apenas em nossas palavras, veja o que nossos clientes têm a dizer
A confiança compartilhada por nossos clientes
O futuro da identidade digital é definido pela confiança, pela interoperabilidade e pelo alinhamento regulatório. Por isso, nossa parceria com a Shufti reforça o compromisso da DevCode Identity de oferecer aos nossos clientes globais as soluções de verificação de identidade mais seguras, de referência no setor e em conformidade disponíveis atualmente.
A combinação da nossa plataforma de orquestração de conformidade orientada à conversão com os recursos globais de KYC e IDV da Shufti permite que nossos clientes atendam a exigências regulatórias complexas e mantenham uma experiência de cadastro fluida, com as maiores taxas de conversão possíveis.
Temos orgulho de continuar nossa parceria com a Shufti enquanto expandimos para novas jurisdições.
A tecnologia de verificação da Shufti não apenas fortalece nosso framework de conformidade, como também garante que nossos jogadores tenham uma experiência de cadastro suave e segura.
Nosso objetivo é oferecer aos nossos clientes e seus traders as melhores ferramentas para realizarem seus trabalhos. Estamos animados em trabalhar com a Shufti.
Eles são uma empresa líder e estamos ansiosos para oferecer suas soluções aos nossos clientes por meio do nosso CRM.
O relacionamento com a Shufti nasceu da frustração com um provedor existente.
Começamos a conversa com a Shufti e o tempo de resposta foi excelente, desde o primeiro contato com o time comercial até a disponibilização do demo.
Tudo o que você precisa saber em um só lugar
Perguntas Frequentes
A Travel Rule é uma exigência da Recomendação 16 do GAFI que obriga os prestadores de serviços de ativos virtuais (VASPs) a transmitir as informações do originador e do beneficiário em toda transferência de criptoativos acima de um limite definido por cada jurisdição. O MiCA aplica essa exigência a partir de EUR 0 (limite zero), o FinCEN a partir de USD 3.000 e a FCA a partir de GBP 800. A Shufti atende a todos os limites em um único fluxo de trabalho configurável.
Um diretório com mais de 12.000 entidades, incluindo exchanges, PSPs, bancos, custodiantes e mesas OTC, resolve o VASP receptor. A entrega fica próxima de 100% quando o VASP é identificado, e cerca de 50% é resolvida automaticamente por meio de análise de carteira e blockchain quando não é.
O IVMS 101 é o padrão de dados compartilhado para cada mensagem. O roteamento é feito por meio de um protocolo direto VASP-para-VASP, TRP, CODE e Binance GTR, a partir de uma única chamada de API, e a plataforma seleciona automaticamente o protocolo correto. O TRISA não é utilizado.
A Shufti oferece quatro métodos de verificação de carteira: Teste de Satoshi, Prova de Assinatura, Prova Visual e Autodeclaração. Cada um gera um link exclusivo válido por 24 horas. Todas as evidências são registradas em auditoria.
Sim. O Regulamento de Transferência de Fundos da UE se aplica a toda transferência de criptoativos, independentemente do valor, e o limite zero é aplicado de forma nativa. O status de autorização MiCA é rastreado para cada VASP.
Sim. O motor de regras permite que as equipes de conformidade definam limites por jurisdição, substituições específicas por VASP e ações automatizadas de prosseguir, reter ou escalar, com EUR 0, USD 3.000 e GBP 800 operando ao mesmo tempo.
Cada VASP recebe uma pontuação de risco de 1 a 100, enriquecida com dados de KYB, indicadores de conformidade MiCA e rótulos de severidade. A avaliação de risco ocorre antes da transmissão dos dados. Contrapartes de alto risco acionam um escalonamento configurável.
O modelo pós-transação transmite os dados após o processamento da transferência. O modelo pré-transação bloqueia o saque até a confirmação pelo VASP receptor. Ambos podem operar lado a lado na mesma plataforma.
A integração via API geralmente leva de 2 a 5 dias úteis. A integração via SDK leva de 1 a 3 dias úteis. O acesso ao ambiente de testes (sandbox) é provisionado em até 24 horas. Esses prazos refletem a experiência real de implantação empresarial, não estimativas. Uma equipe dedicada de suporte à integração está disponível durante todo o processo.
Uma API RESTful com JSON e webhooks, além de um ambiente de testes (sandbox). Clientes já existentes da Shufti adicionam a Travel Rule à mesma chave de API. Novos clientes entram em operação em poucos dias.
Sim, a Travel Rule é implantada junto com a triagem de PLD, o monitoramento de transações e a verificação de identidade em uma única plataforma, com uma única trilha de auditoria e uma única API.
Sim. A implantação de marca branca oferece paridade total de API sob sua própria marca. Os registros de contraparte e de transferência permanecem no seu ambiente com sua marca, e seus clientes nunca veem um terceiro.
Não. Para contrapartes fora das redes diretamente integradas, uma abordagem de "enviar e documentar" em conformidade registra os dados transmitidos como evidência de conformidade. Clientes que já são membros da TRUST podem manter essa associação de forma independente.
Esse é o chamado “sunrise problem” (problema do período de transição), e ele é comum, pois nem todo VASP já tem mensagens da Travel Rule em operação. As transferências recebidas sem dados podem ser liberadas conforme a sua política, complementadas com dados do cliente ou escaladas como uma reivindicação formal, e cada ação é registrada como evidência de auditoria.
Não, se você já utiliza a Shufti. A Travel Rule é ativada na sua chave de API e no contrato já existentes, juntamente com a triagem de AML e a verificação de identidade, eliminando a necessidade de um segundo fornecedor, de uma segunda trilha de auditoria ou de um ciclo de contratação separado.
O MiCA já está em vigor. As autoridades reguladoras estão fiscalizando.
Descubra como um diretório com mais de 12.000 entidades, o roteamento multiprotocolo via IVMS 101 e originadores com identidade verificada garantem conformidade pronta para auditoria a partir de uma única API.
Sua referência em KYC/PLD e prevenção a fraudes
Recursos
25 de agosto de 2026
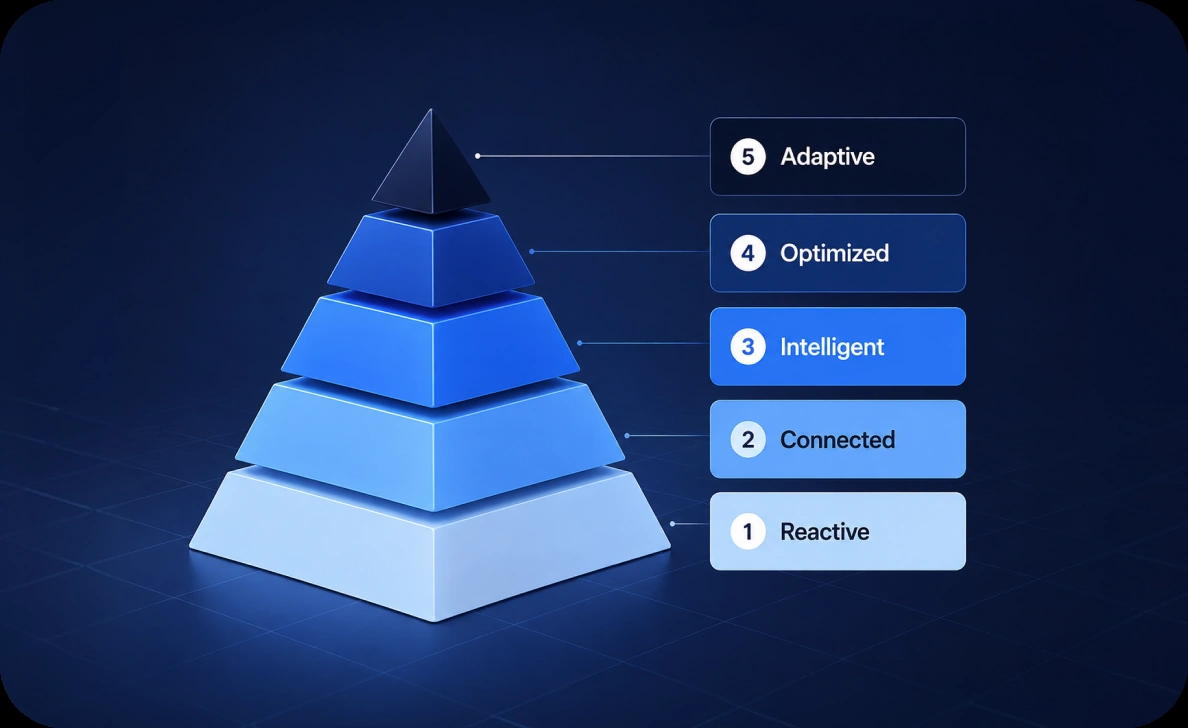
Modelo de maturidade de conformidade cripto: autoavaliação gratuita
A conformidade é o ponto de partida, não a linha de chegada. Avalie a sua operação cripto em nove pilares e cinco níveis de maturidade para obter um índice de 0 a 100. Gratuito e sem cadastro.
Guia
17 de novembro de 2025
Guia de verificação de identidade para exchanges de criptoativos
Um guia para exchanges que estão avaliando soluções de verificação de identidade. Aborda as obrigações de conformidade, a prevenção a fraudes e o KYC baseado em risco, que cadastra usuários reais sem atrito adicional.
Guia
18 de dezembro de 2025
Panorama global da conformidade com PLD em 2025: análise dos dados do GAFI
As leis de PLD parecem rigorosas no papel, mas sua aplicação fica para trás. Uma análise dos dados do GAFI, da distância entre regras e resultados e de como a RegTech ajuda a reduzi-la.
Relatório