

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


Conformité à la Travel Rule pour les cryptomonnaies
Travel Rule prête pour l'audit, reposant sur une identité vérifiée
Vérifiez l'identité du client, contrôlez le PSAN contrepartie par rapport à un annuaire de plus de 12 000 entités, et transmettez les données requises par la Règle de voyage du GAFI, le tout sur la plateforme d'identité et de LCB-FT que votre équipe utilise déjà.
Réservez une démo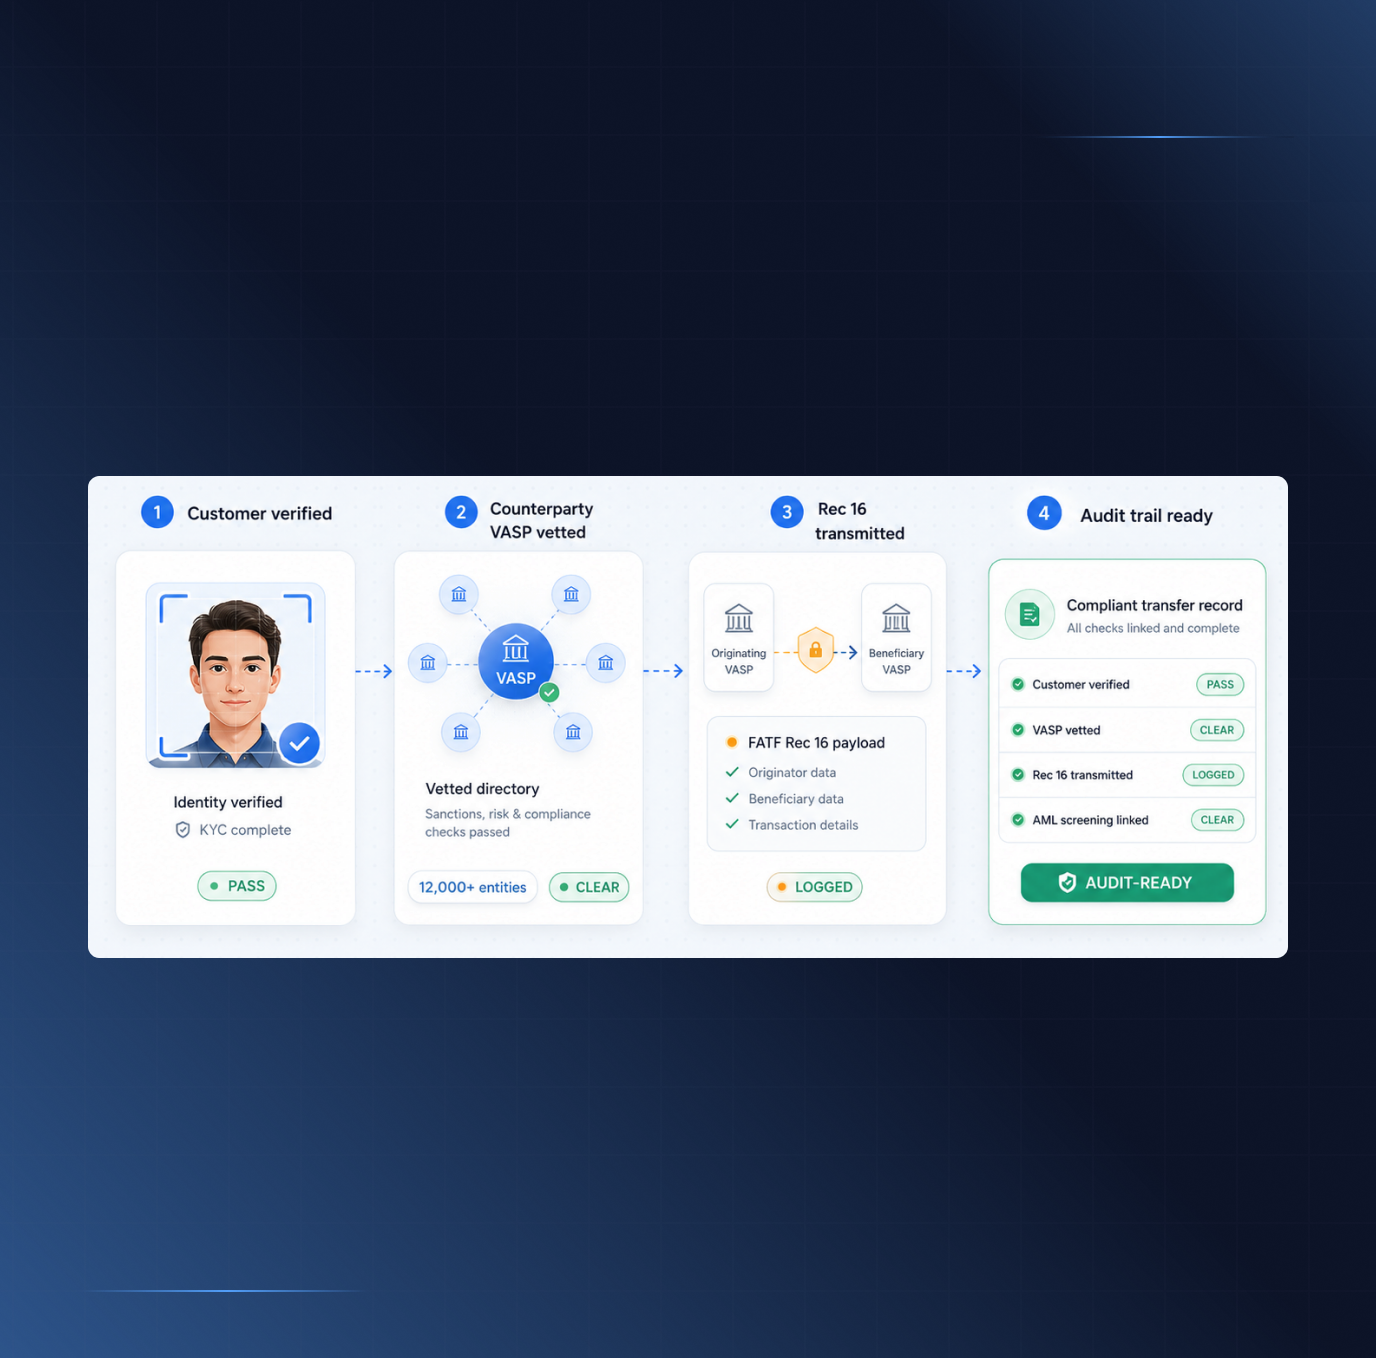
Utilisé par les principales entreprises d'actifs numériques dans le monde



Pourquoi choisir Shufti pour la Travel Rule
Vérifiez le client, examinez le PSV, transmettez les données
Moins de transferts bloqués, moins de travail manuel
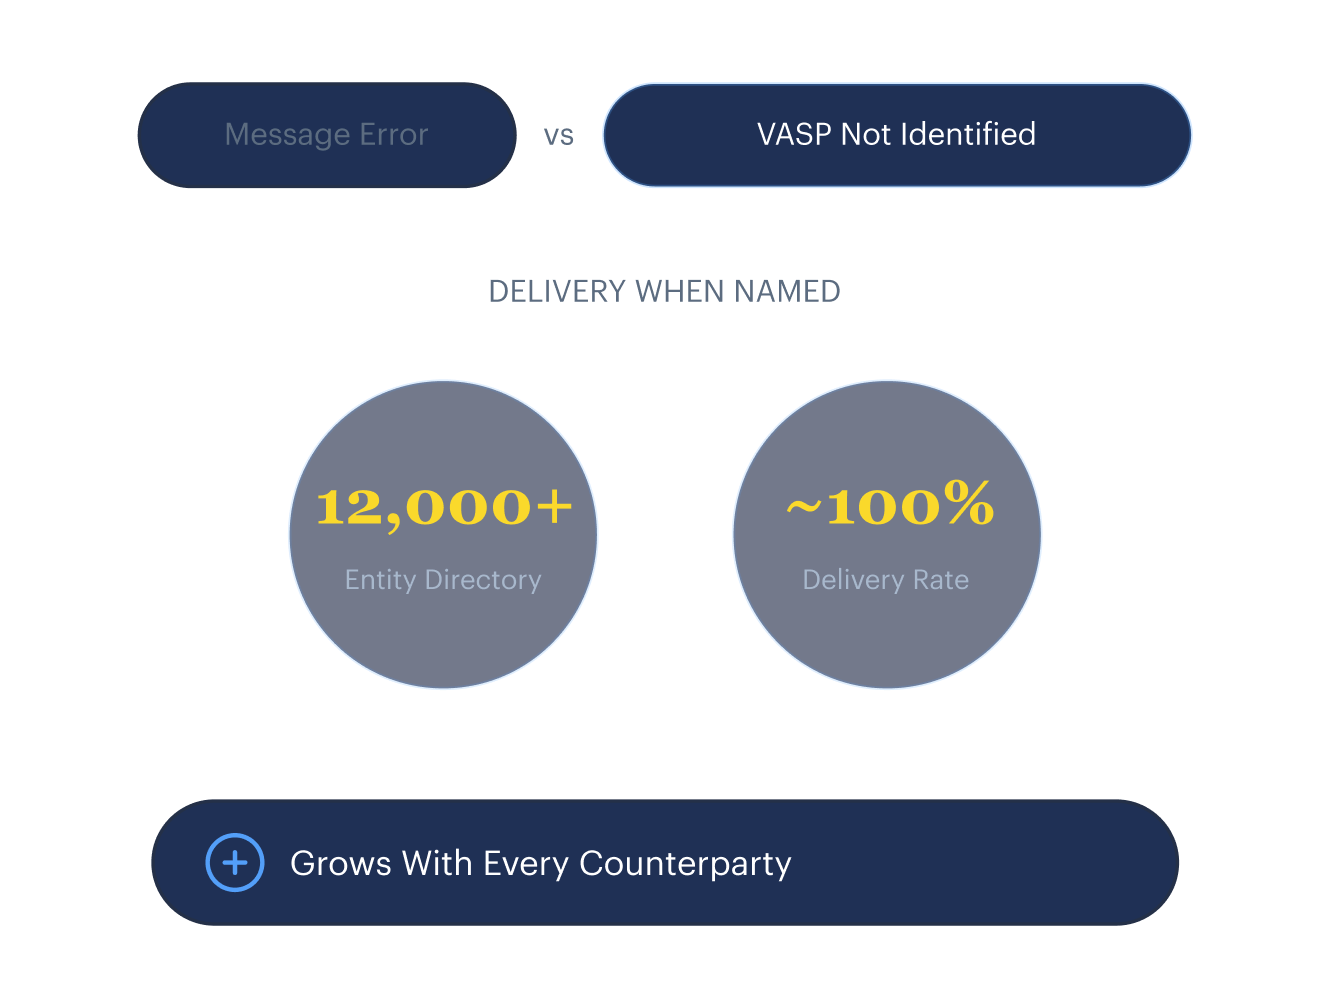
La plupart des échecs de conformité à la Travel Rule surviennent parce que le PSAN destinataire n'a pas été identifié à temps, et non en raison d'une erreur dans le message lui-même. Notre annuaire, qui compte plus de 12 000 entités, garantit un taux de transfert proche de 100 % dès lors que le PSAN est correctement identifié, et s'enrichit automatiquement à chaque nouvelle contrepartie contactée.
Réduire la complexité liée aux fournisseurs
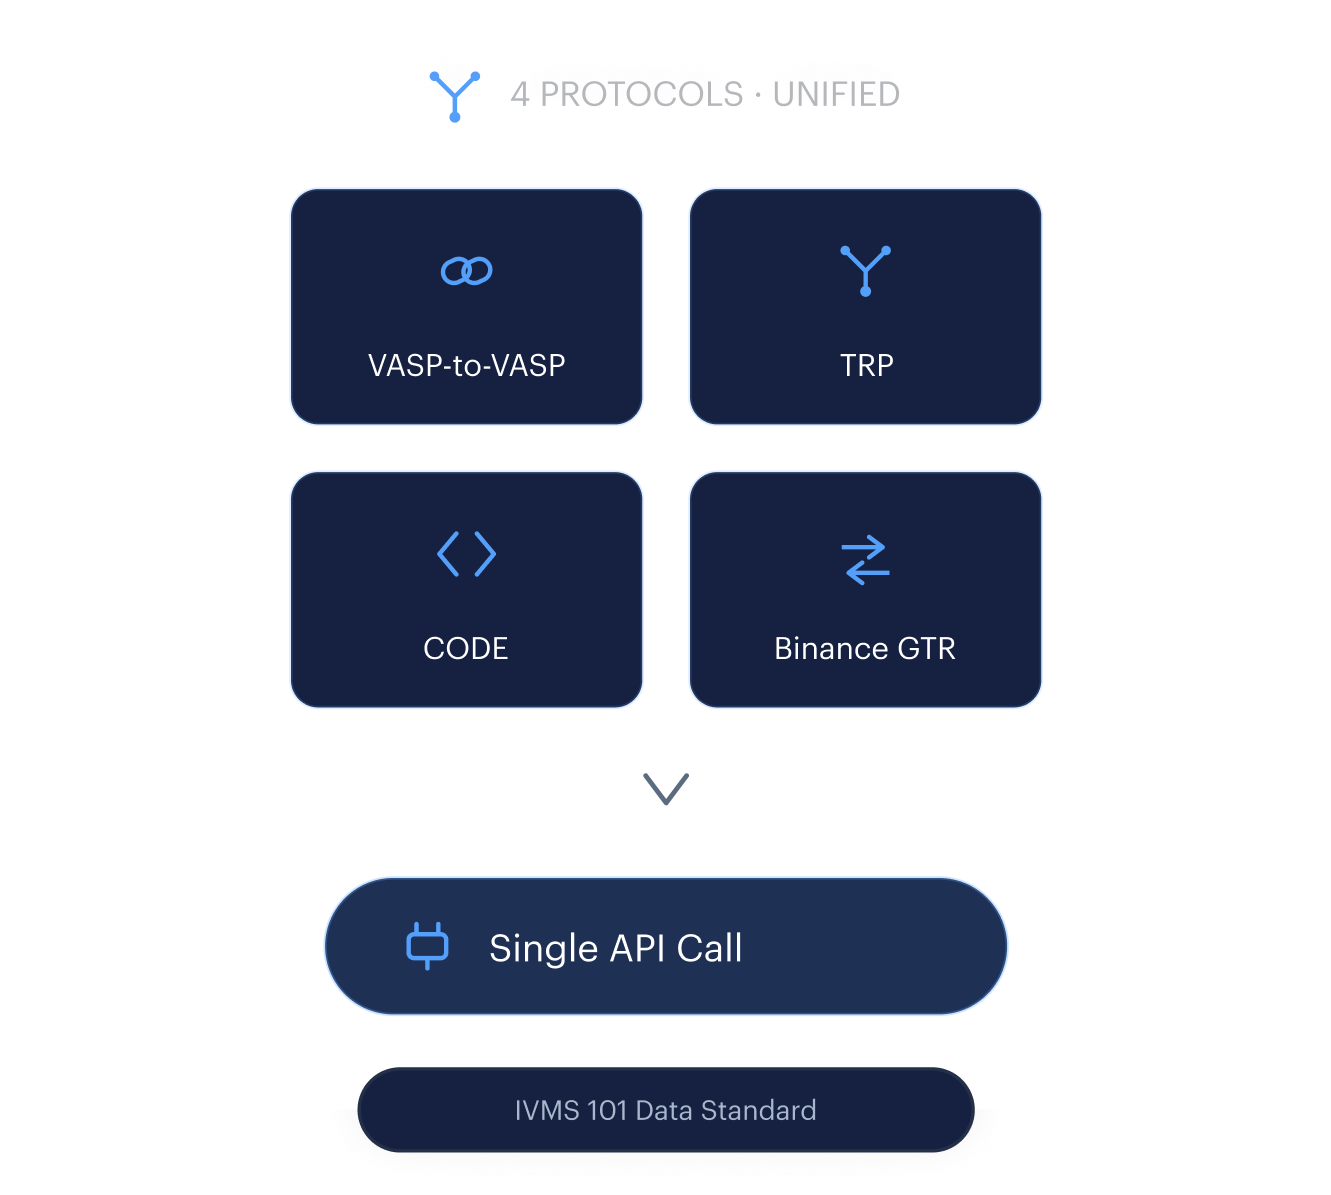
Acheminez via un protocole direct de PSV à PSV, TRP, CODE et Binance GTR à partir d'un seul appel API, le tout selon la norme de données IVMS 101. La plateforme identifie la contrepartie et sélectionne automatiquement le protocole. Aucune adhésion distincte, aucune gestion de protocole et aucun second fournisseur d'identité.
Évaluation des risques préalable à la transmission
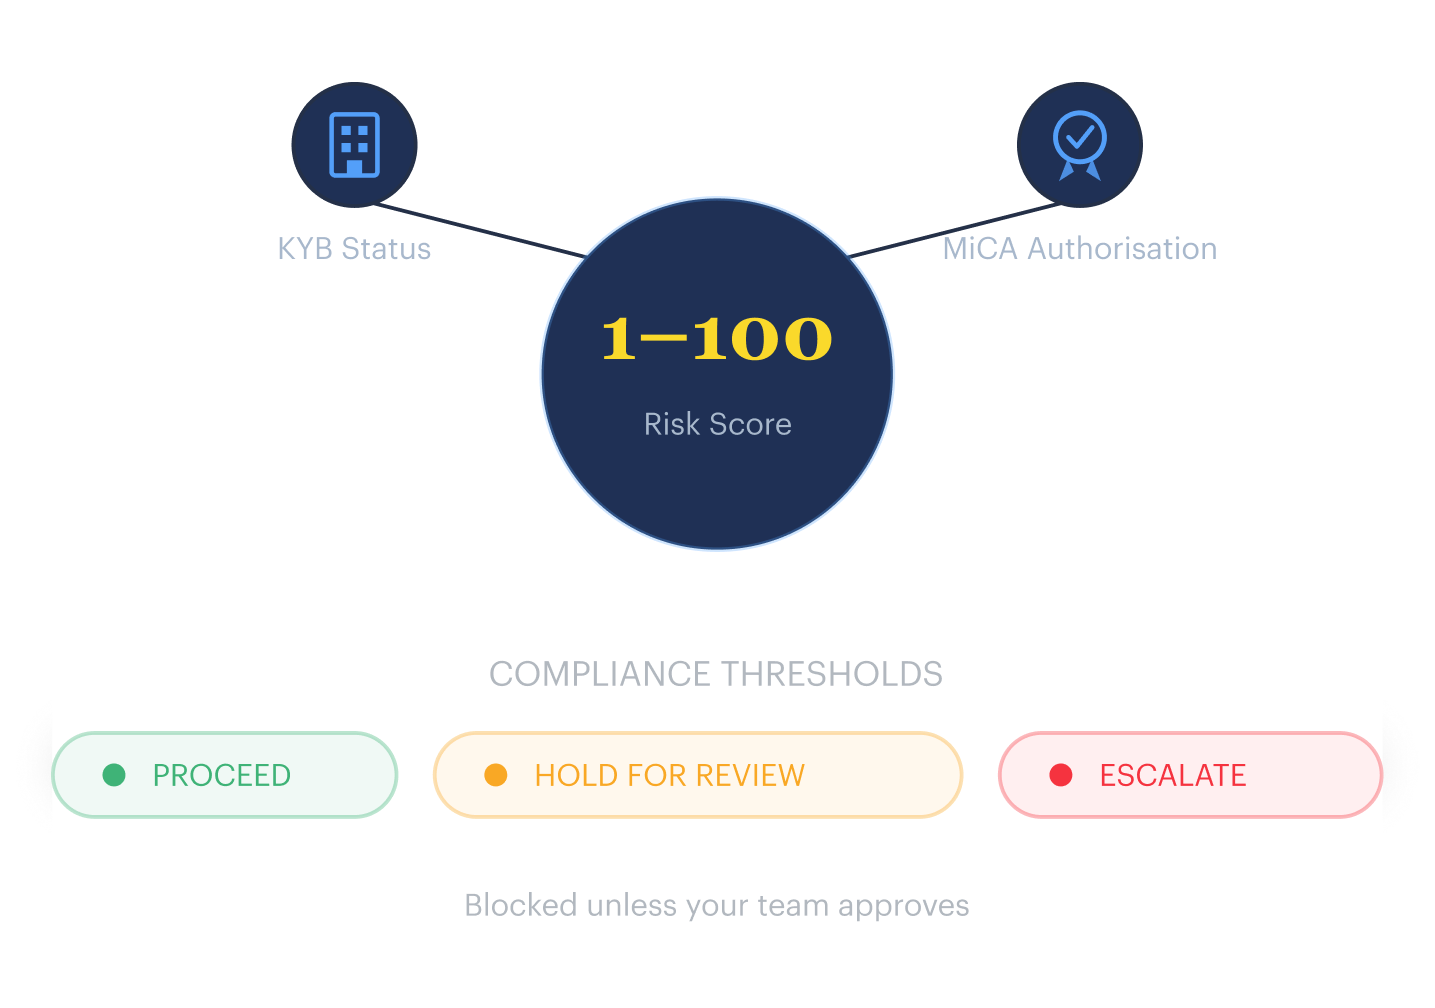
Chaque PSV contrepartie reçoit un score de 1 à 100 avant la transmission de toute donnée, enrichi par son statut KYB et son autorisation MiCA. Les équipes de conformité définissent leurs propres seuils pour autoriser l'opération, la suspendre aux fins d'examen ou l'escalader. Les données des clients ne parviennent jamais à un PSV signalé à moins que votre équipe ne l'approuve.
Vérification flexible pour les portefeuilles non hébergés
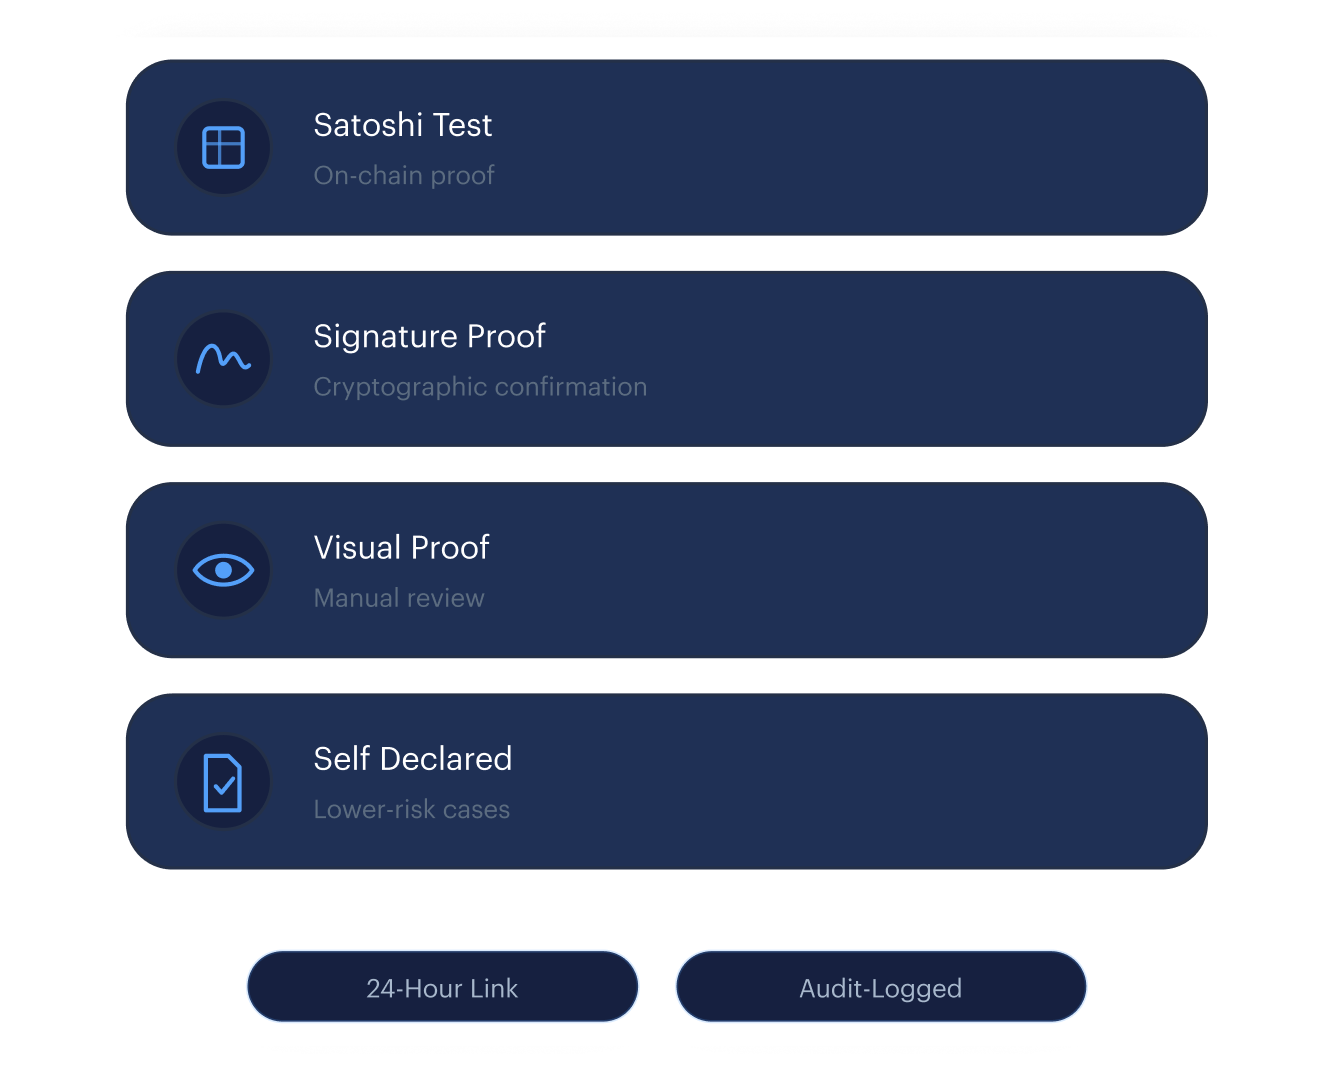
Les régulateurs exigent différents niveaux de preuve de propriété du portefeuille. Quatre méthodes sont proposées sur une même plateforme : Satoshi Test pour la preuve on-chain, Signature Proof pour la confirmation cryptographique, Visual Proof pour l'examen manuel, et Self Declared pour les cas à risque réduit. Chacune génère un lien unique valable 24 heures, horodaté et consigné dans l'audit de la transaction.
Le flux de conformité
Du premier message aux preuves prêtes pour l'audit
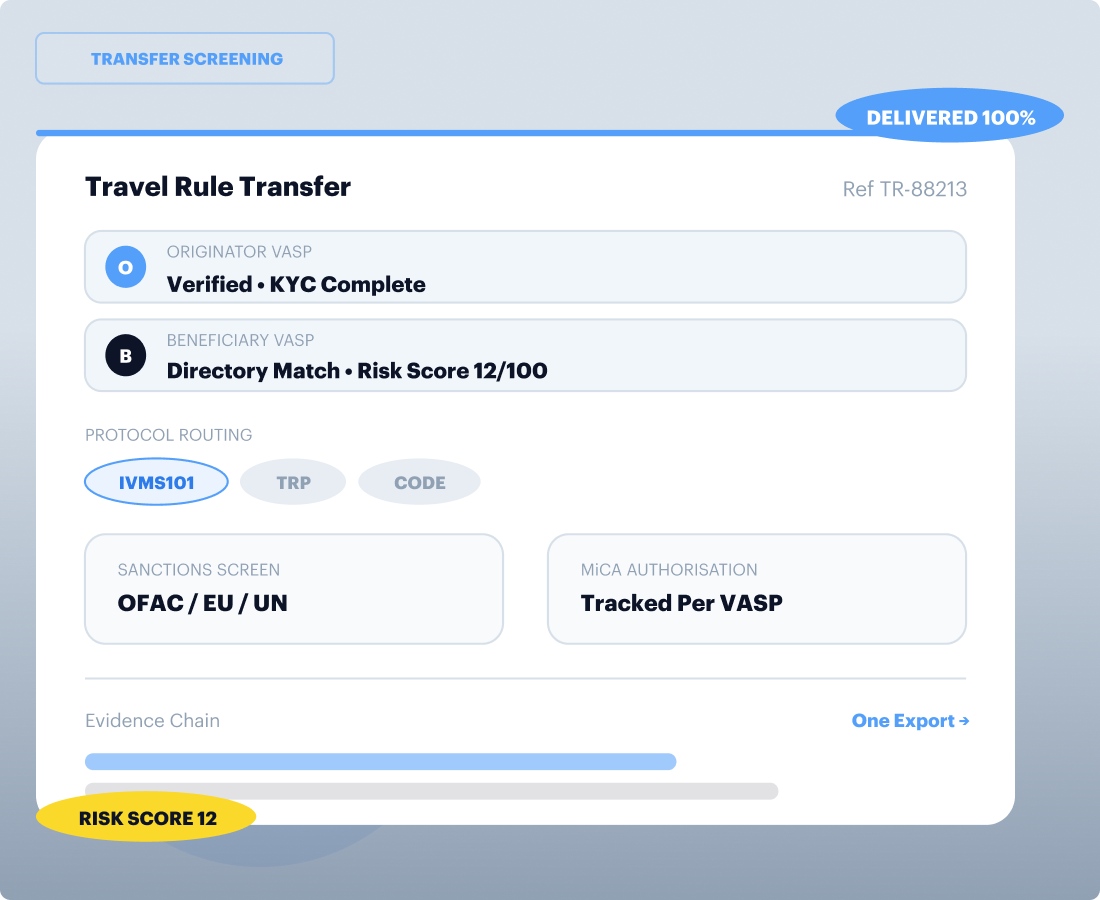
De l'initiation à la piste d'audit
Chaque transfert intègre l'ensemble des champs de la Recommandation 16 du GAFI pour les deux parties, les informations relatives au PSV contrepartie étant préremplies automatiquement à partir du répertoire. Votre équipe saisit ainsi moins de données manuellement, garantissant qu'aucun transfert n'est transmis de manière incomplète.
Assurez-vous que chaque message Travel Rule a bien atteint le PSAN contrepartie et a fait l'objet d'un accusé de réception, avec un suivi de bout en bout du statut de transfert pour qu'aucune transaction ne reste non documentée.
Effectuez les contrôles requis avant le transfert de valeur et poursuivez la surveillance après le règlement, afin que le filtrage, les seuils et les preuves restent alignés sur l'ensemble du cycle de vie du transfert.
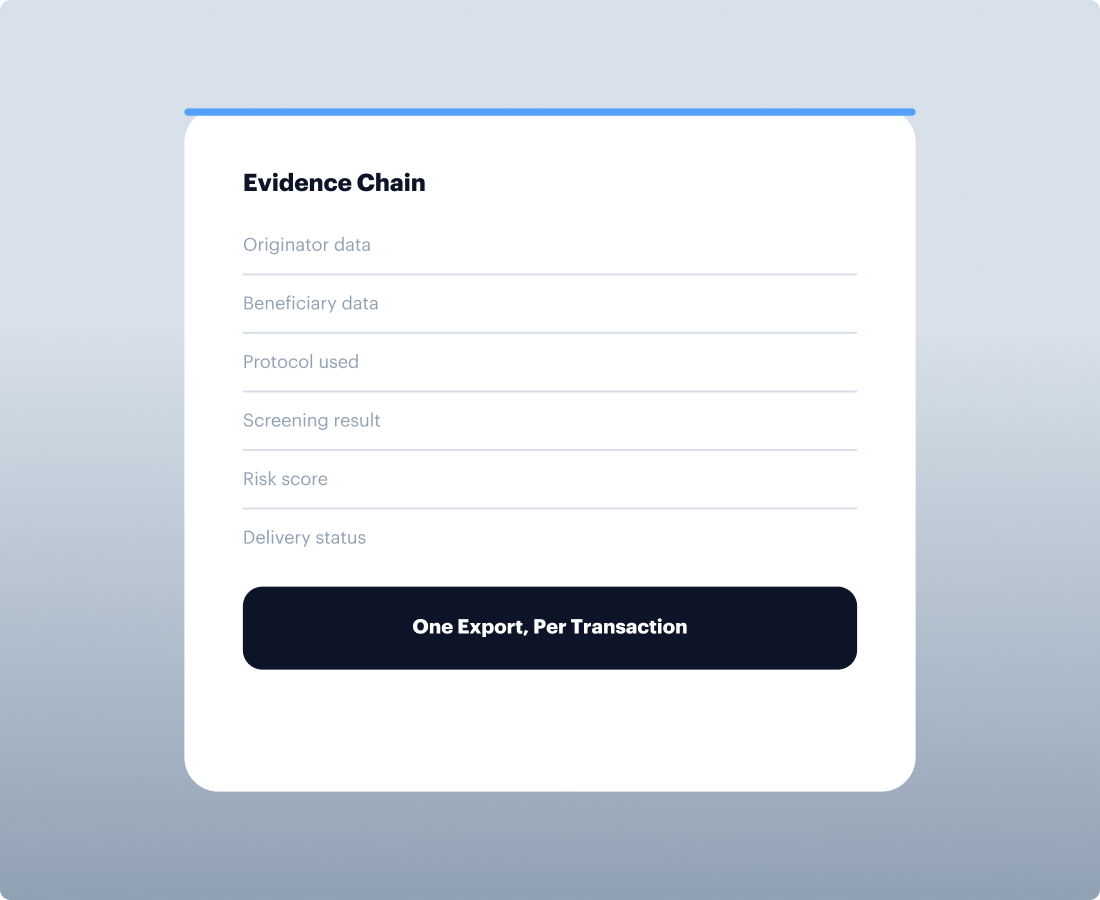
Sanctions, statut MiCA et piste d'audit complète
Chaque PSV contrepartie fait l'objet d'un criblage par rapport aux listes de sanctions de l'OFAC, de l'UE et de l'ONU lors de l'intégration, et l'accès est révoqué dans un délai d'une semaine si un PSV est sanctionné par la suite. Vous ne vous retrouvez ainsi jamais à effectuer des transactions avec une contrepartie manquée par votre dernier criblage.
Le statut d'agrément MiCA est suivi pour chaque PSAN dans l'annuaire, et les transferts vers un PSCA non conforme sont automatiquement signalés avant d'être exécutés. Votre équipe détecte ainsi tout défaut d'agrément avant même que le régulateur ne s'en rende compte.
Les données de l'initiateur, les données du bénéficiaire, le protocole utilisé, le résultat du filtrage, le score de risque et le statut de livraison figurent tous dans un unique rapport téléchargeable par transaction. Lorsqu'un régulateur demande des preuves, c'est une seule exportation, pas une reconstruction.
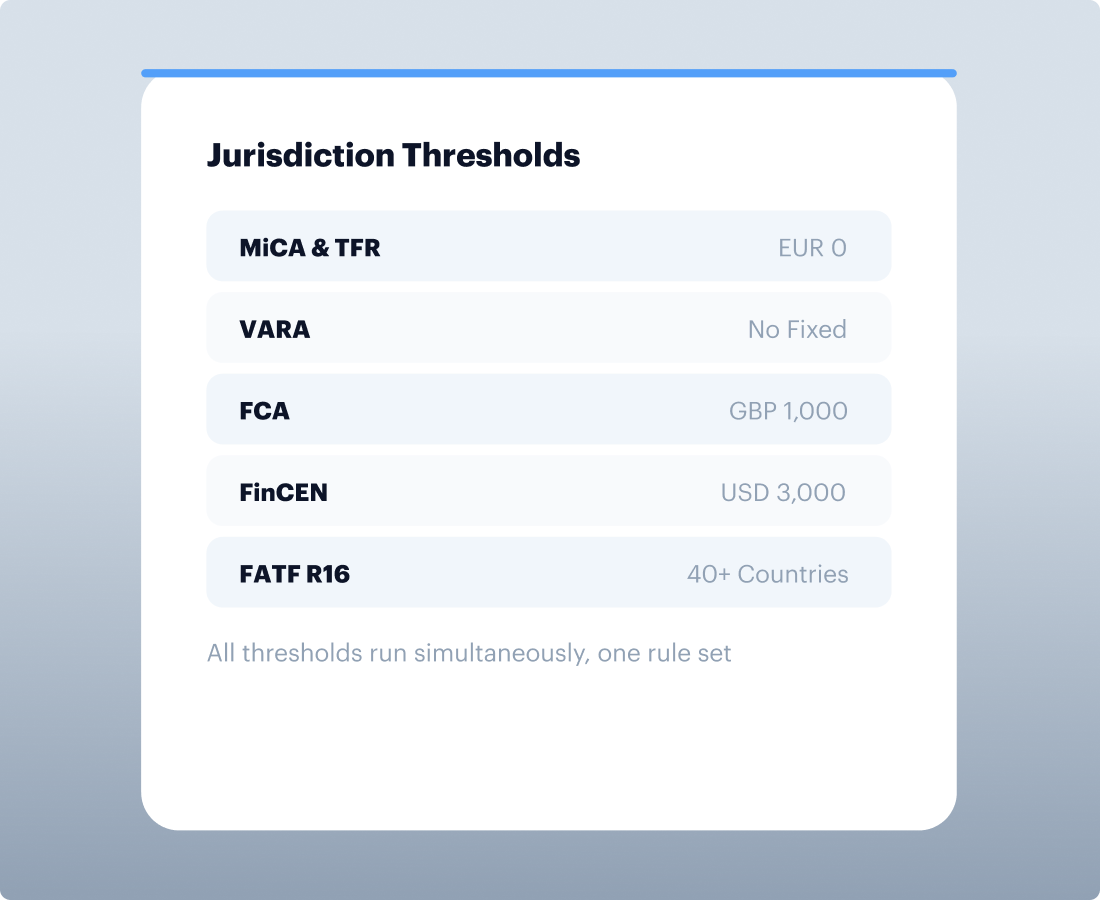
Tous les seuils réglementaires dans un flux unique
MiCA, le FinCEN, la FCA et tout autre seuil sous lequel vous opérez s'exécutent simultanément, avec des dérogations disponibles pour des contreparties spécifiques à haut risque. Un ensemble de règles couvre chaque marché au lieu d'une configuration par juridiction.
Chaque règle aboutit à une décision d'autorisation, de suspension ou d'escalade, tout élément à haut risque étant acheminé directement vers un examen manuel. Votre équipe de conformité définit la politique une seule fois, et la plateforme l'applique à chaque transfert.
Proposez la Travel Rule sous votre propre marque, avec une parité fonctionnelle totale via API par rapport à la plateforme hébergée. Vos clients finaux voient votre produit, et non un prestataire tiers de conformité.
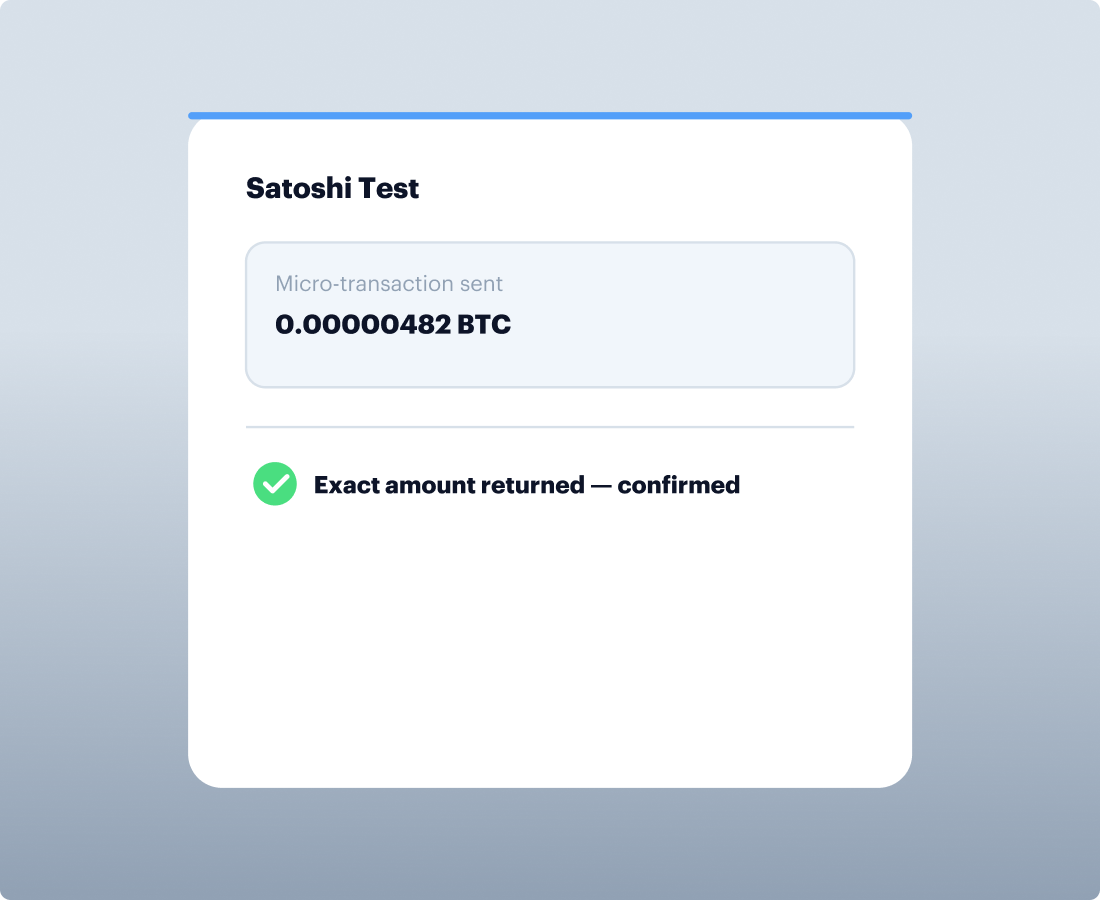
Validation de la titularité du portemonnaie : quatre méthodes distinctes
Le client renvoie une micro-transaction spécifique depuis le portefeuille déclaré, et la propriété est confirmée dès que le montant exact est reçu. Il s'agit d'une preuve on-chain, et non d'une simple déclaration.
Le client signe un message de défi avec la clé privée du portefeuille, prouvant le contrôle de manière cryptographique sans transférer aucun fonds. Les utilisateurs techniques disposent ainsi de la méthode la plus rapide et la plus rigoureuse disponible.
Une capture d'écran de l'interface du portefeuille suffit pour l'examen manuel, et une attestation signée est utilisée pour les juridictions à moindre risque où les autres méthodes sont impraticables. Les deux sont consignées dans le journal d'audit en lien avec la transaction, comme pour toutes les autres méthodes.
Préparation réglementaire.
Couverture de conformité conçue pour les marchés réglementés.
IVMS101
ActifFormat de données Global Travel Rule, intégré à chaque message Shufti.
MiCA & TFR
Seuil : 0 EURAucun seuil de tolérance applicable aux transferts traités par un PSCA au sein de l'UE.
Direct
ActifMessagerie directe de PSV à PSV sur l'ensemble du réseau connecté.
VARA
Aucun seuil fixeFlux de travail alignés sur le GAFI pour tous les PSV agréés par la VARA
TRP
ActifInteropérabilité multiplateforme avec les institutions connectées au TRP.
FCA
Seuil : 800 GBPObligations LBC britanniques applicables aux PSCA enregistrés par la FCA.
Code PSAN
ActifIntégration pour le routage des messages inter-réseaux
FinCEN
Seuil : 3 000 USDObligations imposées par le Bank Secrecy Act aux entreprises américaines de monnaie virtuelle
Binance GTR
ActifCouverture du réseau Binance Global Travel Rule
FATF Recommendation 16
40+ paysNorme de référence adoptée par la MAS, le FINTRAC, l'AUSTRAC, la FINMA, la FSA et la SFC.
Auditée de manière indépendante. Certifiée à l'échelle mondiale.
Audits et certifications qui soutiennent chaque revendication de confiance.
iBeta PAD Level 3
Détection du vivant testée en conditions adverses au niveau PAD 3. Certifiée avec un taux APCER de 0 %, le niveau de performance le plus élevé.
PCI DSS
Évalué par un QSA indépendant sur l'ensemble des 12 domaines de contrôle. Un AoC est disponible pour votre auditeur.
ISO 27001
Auditée et certifiée annuellement pour la gestion de la sécurité de l'information. Le certificat est vérifiable publiquement auprès de l'organisme certificateur émetteur.
QG-GDPR
Contrôles de traitement, de conservation et de transfert des données audités de manière indépendante au regard des exigences du GDPR.
Cyber Essentials Plus
Programme soutenu par le gouvernement UK certifiant des contrôles contre les menaces cybernétiques les plus courantes. Évalué et certifié par un organisme de certification agréé.
DHS RIVR
Classé parmi les meilleurs lors de l'évaluation RIVR 2025 du U.S. Department of Homeland Security en matière de précision de la validation d'identité et de respect des seuils de sécurité.
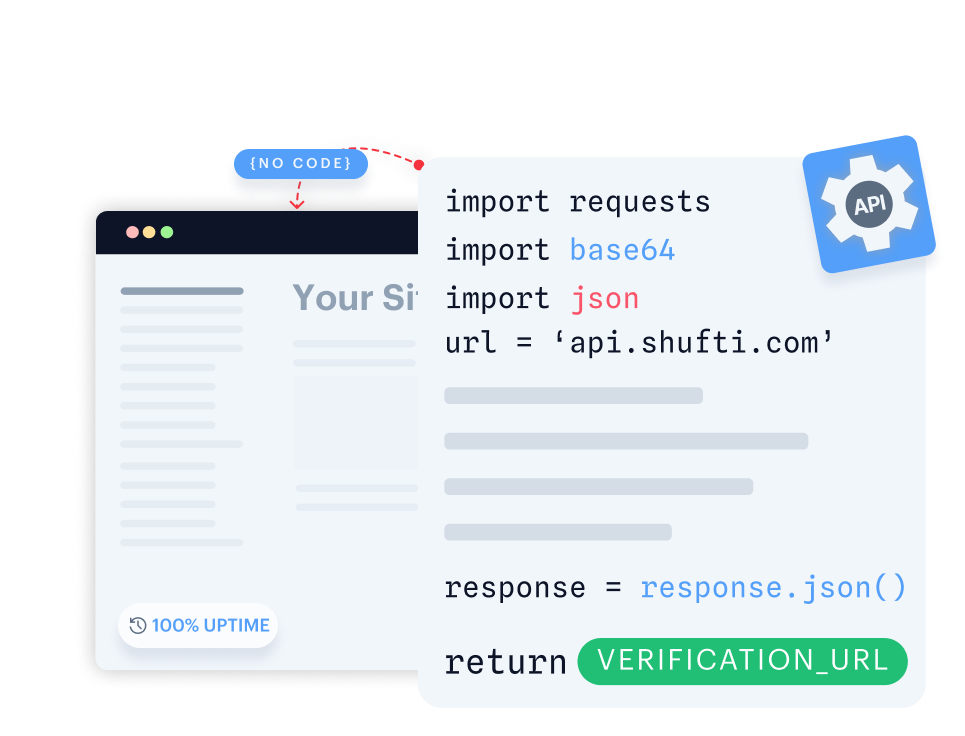
API unique, intégration transparente
Créez des parcours de vérification entièrement personnalisables avec une intégration transparente au backend.
- Obtenez un contrôle total en personnalisant les parcours de vérification de bout en bout.
- Intégrez votre backend de façon transparente pour une mise en œuvre rapide.
- Concevez des parcours de vérification flexibles adaptés à vos utilisateurs.
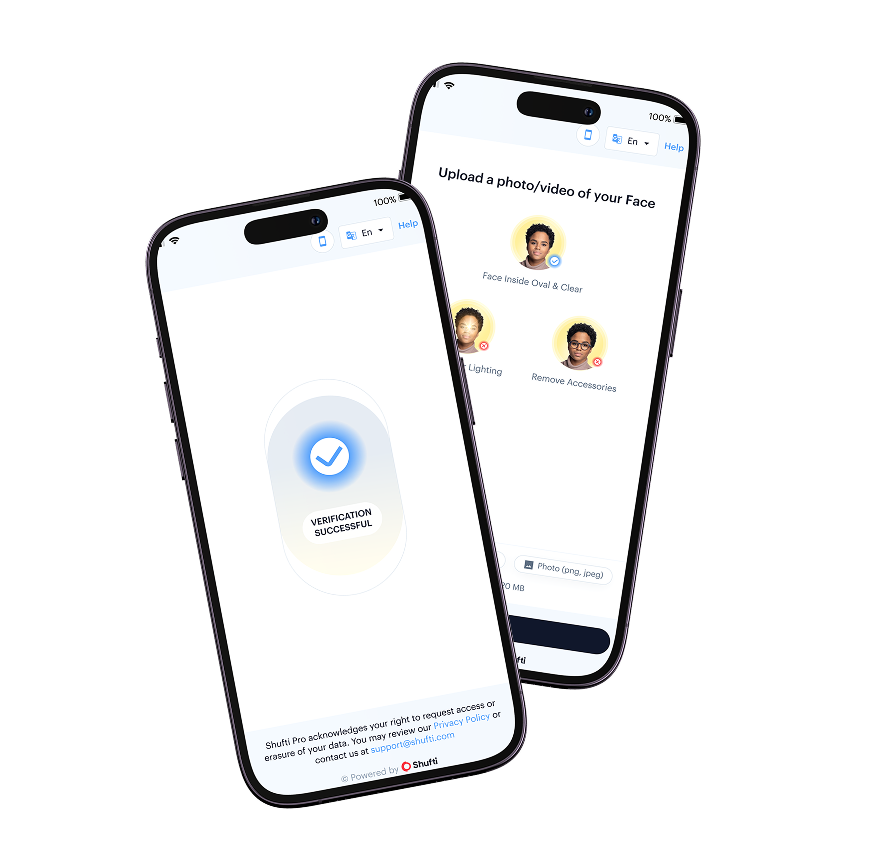
Lancez une expérience de vérification native dans votre application mobile en quelques minutes.
- Lancez la vérification native en quelques minutes sur iOS ou Android.
- Utilisez une interface prête à l'emploi incluant la caméra, la capture et des retours en temps réel.
- Personnalisez les parcours pour qu'ils s'intègrent parfaitement à votre application mobile.
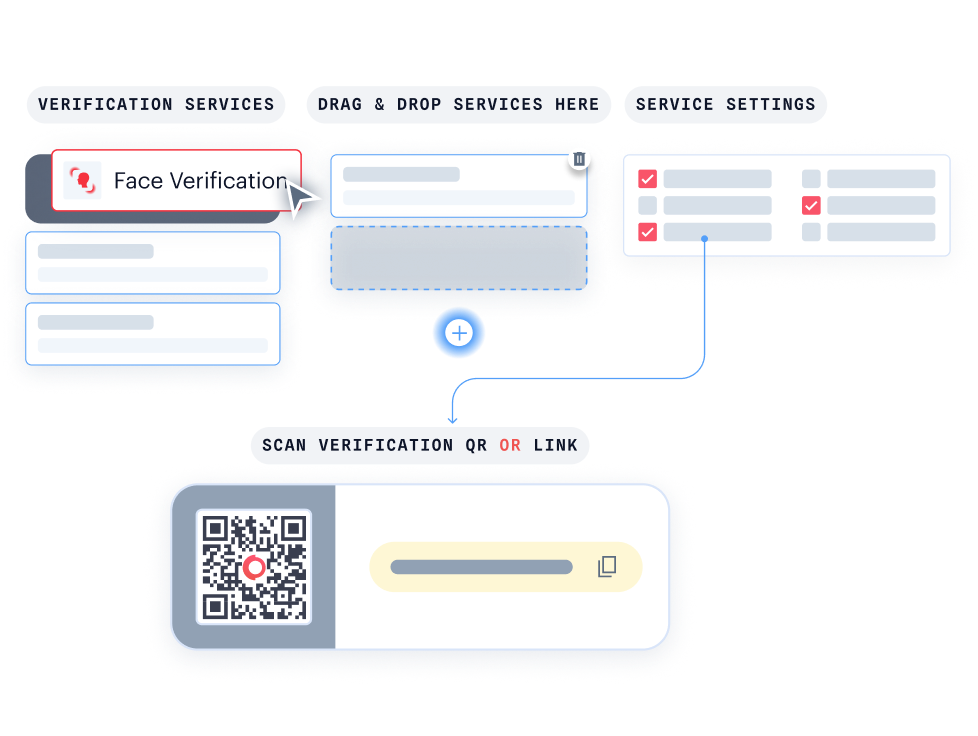
Avec KYC Journey Builder, créez des parcours de vérification personnalisés sans écrire une seule ligne de code.
- Personnalisez votre parcours sans effort grâce à la fonctionnalité glisser-déposer.
- Visualisez instantanément à quoi ressemble votre parcours de vérification pour vos utilisateurs.
- Connectez-vous facilement à Hosted Verification pour une expérience cohérente et conforme à votre marque.
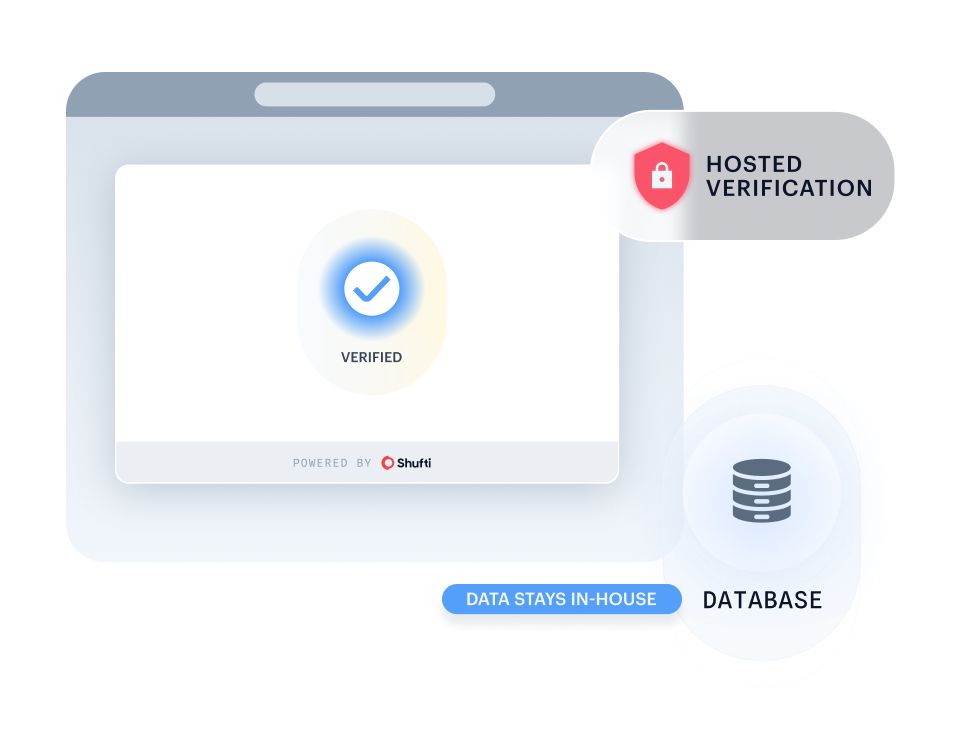
Exécutez Shufti au sein de votre propre infrastructure aux capacités identiques pour un contrôle maximal des données et une confidentialité optimale.
- Conservez toutes les informations sensibles en interne pour répondre aux exigences strictes en matière de gouvernance et de résidence des données.
- Conservez les informations sensibles totalement privées et sécurisées en interne.
- Déployez dans des secteurs fortement réglementés sans compromettre la conformité.
Solutions sectorielles
Conçu pour votre entreprise
Réseaux bancaires que vous utilisez déjà
Les banques qui ajoutent la conservation d'actifs numériques sont soumises aux mêmes obligations de traçabilité qu'un virement traditionnel, avec un superviseur exigeant la même traçabilité. La conformité peut être intégrée à votre infrastructure existante via une API REST, sans système parallèle pour une seule classe d'actifs.
Ne vous contentez pas de nous croire sur parole : écoutez nos clients
La confiance que nous accordent nos clients
L'avenir de l'identité numérique se définit par la confiance, l'interopérabilité et l'alignement réglementaire ; notre partenariat avec Shufti renforce donc l'engagement de DevCode Identity à soutenir nos clients mondiaux avec les solutions de vérification d'identité les plus sûres, de premier ordre et conformes disponibles aujourd'hui.
En combinant notre plateforme Conversion Driven Compliance Orchestration Platform avec les capacités mondiales de KYC et d'IDV de Shufti, nos clients peuvent non seulement répondre aux exigences réglementaires complexes, mais aussi offrir un parcours d'intégration client fluide garantissant les taux de conversion les plus élevés possibles.
Nous sommes fiers de poursuivre notre partenariat avec Shufti alors que nous nous développons dans de nouvelles juridictions.
La technologie de vérification de Shufti renforce non seulement notre dispositif de conformité, mais garantit également à nos joueurs une expérience d'intégration fluide et sécurisée.
Nous voulons offrir à nos clients et à leurs traders les meilleurs outils pour travailler. Nous sommes ravis de collaborer avec Shufti.
C'est une entreprise de premier plan et nous avons hâte de proposer ses solutions à nos clients via notre CRM.
Notre relation avec Shufti est née de la frustration causée par un prestataire existant, ce qui nous a poussés à engager des échanges avec Shufti.
Le temps de réponse a été excellent, du premier contact commercial jusqu'à la mise en service de la démo.
Tout ce que vous devez savoir, réuni en un seul endroit
Questions fréquentes
La Travel Rule est une exigence découlant de la Recommandation 16 du GAFI ; elle impose aux prestataires de services sur actifs virtuels de transmettre les informations relatives à l'initiateur et au bénéficiaire pour tout transfert de cryptomonnaies dépassant un seuil spécifique à la juridiction concernée. Le règlement MiCA fixe ce seuil à 0 euro (seuil nul), le FinCEN à 3 000 dollars américains et la FCA à 800 livres sterling. Shufti prend en charge tous ces seuils au sein d'un flux de travail unique et configurable.
Un répertoire de plus de 12 000 entités, comprenant des bourses, des PSP, des banques, des dépositaires et des bureaux de gré à gré (OTC), résout le PSV destinataire. Le taux de livraison est proche de 100 % lorsque le PSV est nommé, et d'environ 50 % lorsqu'il est résolu automatiquement à partir des analyses de portefeuilles et de la blockchain.
L'IVMS 101 constitue la norme de données partagée pour chaque message. Le routage s'effectue via un protocole direct de PSV à PSV, le TRP, le CODE et Binance GTR à partir d'un seul appel API, et la plateforme sélectionne automatiquement le protocole correct. TRISA n'est pas utilisé.
Shufti propose quatre méthodes de vérification de wallet : Satoshi Test, Signature Proof, Visual Proof et Self Declared. Chacune génère un lien unique valable 24 heures. Toutes les preuves sont consignées dans un journal d'audit.
Oui. Le règlement de l'UE sur les transferts de fonds s'applique à tout transfert de crypto-monnaies quel qu'en soit le montant, et le seuil zéro est appliqué nativement. Le statut d'autorisation MiCA est suivi pour chaque PSV.
Oui. Le moteur de règles permet aux équipes de conformité de définir des seuils par juridiction, des dérogations spécifiques aux PSV et des actions automatisées de validation, de retenue ou d'escalade, avec des montants de 0 EUR, 3 000 USD et 800 GBP en vigueur simultanément.
Chaque PSV reçoit un score de risque de 1 à 100 enrichi de données KYB, d'indicateurs de conformité MiCA et de libellés de sévérité. L'évaluation des risques intervient avant la transmission des données. Les contreparties à haut risque déclenchent une escalade paramétrable.
La transmission post-transaction transmet les données après le traitement du transfert. La transmission pré-transaction bloque le retrait jusqu'à ce qu'elle soit confirmée par le PSV destinataire. Les deux peuvent fonctionner côte à côte sur la même plateforme.
L'intégration via API prend généralement 2 à 5 jours ouvrables. L'intégration via SDK prend 1 à 3 jours ouvrables. L'accès au sandbox est fourni sous 24 heures. Ces délais reflètent l'expérience réelle de déploiement en entreprise, et non des estimations. Une équipe d'assistance dédiée à l'intégration est disponible tout au long du processus.
Une API RESTful utilisant JSON et des webhooks, ainsi qu'un sandbox pour les tests. Les clients existants de Shufti ajoutent la Travel Rule à la même clé API. Les nouveaux clients sont opérationnels en quelques jours.
Oui, la Travel Rule est déployée aux côtés du filtrage LCB-FT, de la surveillance des transactions et de la vérification d'identité sur une plateforme unique, avec une piste d'audit et une API uniques.
Oui. Le déploiement en marque blanche vous offre une pleine parité d'API sous votre propre marque. Les enregistrements des contreparties et des transferts restent dans votre environnement sous votre marque, et vos clients ne voient jamais de tiers.
Non. Pour les contreparties situées en dehors des réseaux directement intégrés, une approche conforme de type "envoi et documentation" permet d'enregistrer les données transmises à titre de preuve de conformité. Les clients déjà membres de TRUST peuvent conserver cette adhésion indépendamment.
Il s'agit du problème du "sunrise" qui est courant car tous les PSV ne disposent pas encore de la messagerie en direct. Les transferts entrants sans données peuvent être libérés en vertu de la politique interne, complétés à partir des données du client ou escaladés sous forme de réclamation officielle, et chaque action est enregistrée comme preuve d'audit.
Pas si vous utilisez déjà Shufti. La Travel Rule s'active avec votre clé API et votre contrat actuels, en complément du filtrage LCB-FT et de la vérification d'identité. Il n'y a donc ni second fournisseur, ni seconde piste d'audit, ni processus d'achat distinct.
MiCA est en vigueur. Les superviseurs procèdent à des inspections.
Découvrez comment un annuaire de plus de 12 000 entités, le routage multiprotocole via IVMS 101 et l'identification vérifiée des émetteurs garantissent une conformité prête pour l'audit, le tout via une API unique.
Votre solution de référence pour le KYC, la LCB-FT et la fraude
Ressources
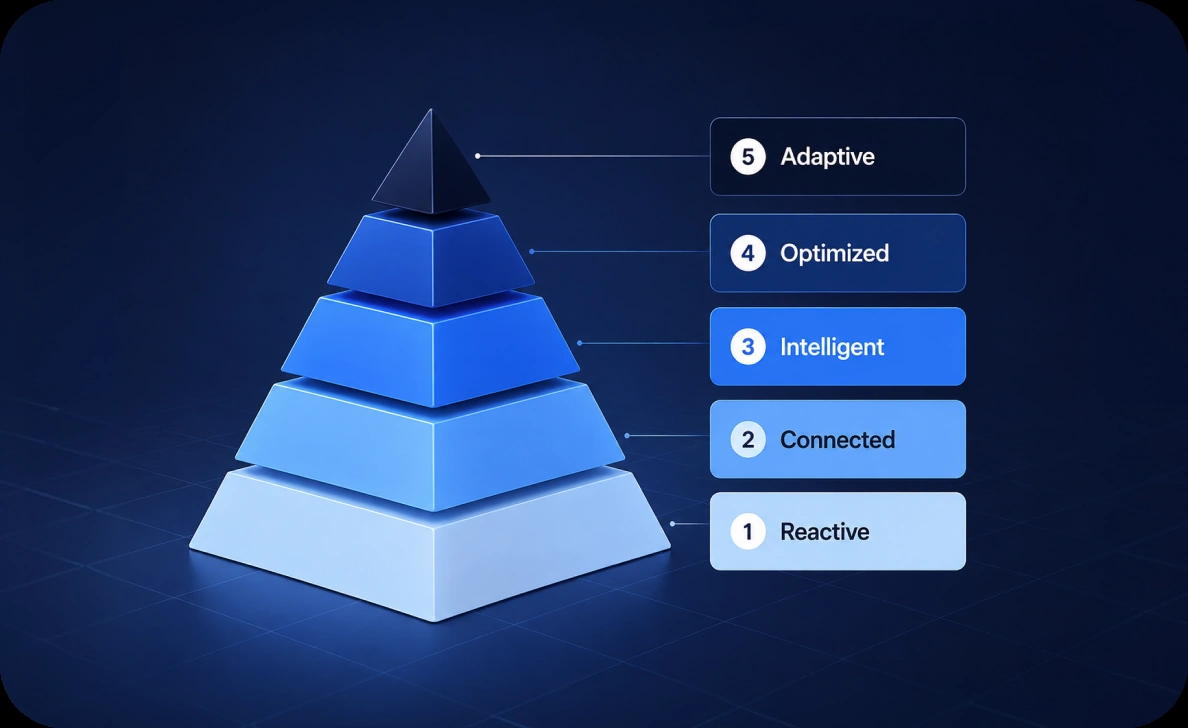
25 août 2026
Modèle de maturité de la conformité crypto : auto-évaluation gratuite
La conformité est un point de départ, pas une ligne d'arrivée. Évaluez votre activité crypto sur neuf piliers et cinq niveaux de maturité pour obtenir un indice de 0 à 100. Gratuit, sans inscription.
Guide
17 novembre 2025
Guide de la vérification d'identité pour les plateformes d'échange de cryptomonnaies
Un guide d'achat pour les plateformes d'échange qui évaluent des solutions de vérification d'identité. Il couvre les obligations de conformité, la prévention de la fraude et un KYC fondé sur les risques qui intègre de vrais utilisateurs sans friction supplémentaire.
Guide
18 décembre 2025
État de la conformité mondiale en matière de lutte contre le blanchiment d'argent 2025 Aperçu des données du GAFI
Les lois anti-blanchiment d'argent sont efficaces sur le papier, mais leur application laisse à désirer. Une analyse fondée sur les données des conclusions du GAFI, de l'écart entre les règles et les résultats, et de la manière dont la RegTech peut le combler.
Rapport