

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


CRYPTO TRAVEL RULE-COMPLIANCE
Auditklare Travel Rule, gebouwd op een geverifieerde identiteit
Verifieer de klant, controleer de tegenpartij-VASP aan de hand van een database met meer dan 12.000 entiteiten en verzend de gegevens volgens FATF-aanbeveling 16 via het identiteits- en AML-platform waar je team al mee werkt.
Demo aanvragen
Vertrouwd door toonaangevende digitale-assetbedrijven wereldwijd


WAAROM SHUFTI VOOR DE TRAVEL RULE
Verifieer de klant, controleer de VASP, verzend de gegevens
Minder vastgelopen transfers, minder handmatig werk
De meeste Travel Rule-problemen ontstaan doordat de ontvangende VASP niet op tijd wordt geïdentificeerd en niet doordat het bericht zelf onjuist is. De database met meer dan 12.000 entiteiten houdt de bezorging dicht bij 100% wanneer de VASP bekend is en groeit automatisch met iedere nieuwe tegenpartij die je bereikt.

Verminder de complexiteit van leveranciers
Routeer via een direct VASP-to-VASP-protocol, TRP, CODE en Binance GTR vanuit één API-call, allemaal op basis van de IVMS 101-datastandaard. Het platform identificeert de tegenpartij en selecteert automatisch het juiste protocol. Geen afzonderlijke lidmaatschappen, geen protocolbeheer en geen tweede leverancier voor identiteitsverificatie.

Risicoscoring vóór verzending
Iedere tegenpartij-VASP krijgt vóór verzending van gegevens een score van 1 tot 100, verrijkt met KYB-status en MiCA-autorisatie. Complianceteams bepalen zelf de drempels om door te gaan, de transactie voor beoordeling vast te houden of te escaleren. Klantgegevens bereiken nooit een gemarkeerde VASP tenzij je team dit goedkeurt.

Flexibele verificatie voor unhosted wallets
Toezichthouders eisen verschillende niveaus van bewijs van wallet-eigendom. Vier methoden draaien binnen één platform: Satoshi Test voor on-chain bewijs, Signature Proof voor cryptografische bevestiging, Visual Proof voor handmatige beoordeling en Self Declared voor situaties met een lager risico. Iedere methode genereert een unieke link die 24 uur geldig is en aan de transactie wordt gekoppeld in de auditlog.

De compliance-workflow
Van het eerste bericht tot auditklaar bewijs

Van initiatie tot audittrail
Iedere transfer legt de volledige set gegevens volgens FATF-aanbeveling 16 voor beide partijen vast, waarbij de gegevens van de tegenpartij-VASP automatisch uit de database worden ingevuld. Je team hoeft minder gegevens handmatig in te voeren en er wordt niets onvolledig verzonden.
Bevestig dat ieder Travel Rule-bericht de tegenpartij-VASP heeft bereikt en is bevestigd. De leveringsstatus wordt van begin tot eind gevolgd, zodat geen enkele transfer onverklaard blijft.
Voer de vereiste controles uit voordat waarde wordt overgedragen en blijf monitoren na settlement, zodat screening, drempelwaarden en bewijs gedurende de volledige levenscyclus van de transfer op elkaar afgestemd blijven.

Sancties, MiCA-status en volledige audittrail
Iedere tegenpartij-VASP wordt tijdens de onboarding gescreend aan de hand van de sanctielijsten van OFAC, de EU en de VN, en komt een VASP daarna op een sanctielijst, dan wordt de toegang binnen een week ingetrokken. Zo doe je nooit zaken met een tegenpartij die bij je laatste screening nog niet in beeld was.
De MiCA-autorisatiestatus wordt voor iedere VASP in de database bijgehouden en transfers naar een niet-conforme CASP worden automatisch gemarkeerd voordat ze worden verzonden. Zo ontdekt je team een ontbrekende autorisatie voordat een toezichthouder dat doet.
Gegevens van de afzender en ontvanger, het gebruikte protocol, het screeningresultaat, de risicoscore en de leveringsstatus staan allemaal in één downloadbaar rapport per transactie. Wanneer een toezichthouder om bewijs vraagt, volstaat één export in plaats van een reconstructie.

Iedere drempelwaarde per rechtsgebied in één workflow
MiCA, FinCEN, de FCA en iedere andere drempelwaarde waaronder je werkt, kunnen tegelijkertijd worden toegepast, met uitzonderingen voor specifieke tegenpartijen met een hoog risico. Eén regelset dekt iedere markt, in plaats van één configuratie per rechtsgebied.
Iedere regel leidt tot doorgaan, vasthouden of escaleren en alles met een hoog risico wordt rechtstreeks naar handmatige beoordeling gestuurd. Je complianceteam stelt het beleid één keer in en het platform past het bij iedere transfer toe.
Bied de Travel Rule aan onder je eigen merk, met volledige API-functionaliteit gelijk aan het gehoste platform. Je eindklanten zien jouw product en niet een externe complianceleverancier.

Bewijs wallet-eigendom. Vier methoden
De klant stuurt een specifieke microtransactie terug vanaf de opgegeven wallet en het eigendom wordt bevestigd zodra exact het juiste bedrag terugkomt. Dit is on-chain bewijs en geen zelf opgegeven verklaring.
De klant ondertekent een challengebericht met de private key van de wallet en bewijst daarmee cryptografisch de controle over de wallet zonder geld te verplaatsen. Technische gebruikers krijgen hiermee de snelste en meest grondige beschikbare methode.
Een screenshot van de walletinterface kan worden gebruikt voor handmatige beoordeling en een ondertekende verklaring voor rechtsgebieden met een lager risico waar de andere methoden niet praktisch zijn. Beide worden, net als iedere andere methode, in de auditlog aan de transactie gekoppeld.
Klaar voor regelgeving
Compliancedekking voor gereguleerde markten

IVMS101
ActiefWereldwijd Travel Rule-dataformaat, standaard voor ieder Shufti-bericht.

MiCA & TFR
Drempel EUR: 0Nul-drempel voor iedere transfer die door een EU-CASP wordt verwerkt.

Direct
ActiefDirecte VASP-to-VASP-berichtenuitwisseling binnen het verbonden netwerk.

VARA
Geen vaste drempelWorkflows afgestemd op de FATF-aanbevelingen voor alle door VARA gelicentieerde VASP's.

TRP
ActiefCross-platform interoperabiliteit met instellingen die op TRP zijn aangesloten.

FCA
Drempel GBP: 800Britse anti-witwasregelgeving voor bij de FCA geregistreerde CASP's.

Code VASP
ActiefIntegratie voor berichtenroutering tussen netwerken.

FinCEN
Drempel USD: 3.000Verplichtingen uit de Bank Secrecy Act voor Amerikaanse ondernemingen in virtuele valuta.

Binance GTR
ActiefDekking van het Binance Global Travel Rule-netwerk.

FATF-aanbeveling 16
40+ landenBasiskader dat wordt toegepast door MAS, FINTRAC, AUSTRAC, FINMA, FSA en SFC.
Onafhankelijk geaudit. Wereldwijd gecertificeerd
Audits en certificeringen die iedere vertrouwensclaim ondersteunen

iBeta PAD Level 3
Liveness-detectie is adversarieel getest op PAD Level 3. Gecertificeerd met 0% APCER, het hoogst beschikbare niveau.

PCI DSS
Beoordeeld door een onafhankelijke QSA op alle 12 controledomeinen. Een AoC is beschikbaar voor je auditor.

ISO 27001
Jaarlijks geaudit en gecertificeerd voor informatiebeveiligingsmanagement. Het certificaat kan publiekelijk worden geverifieerd via de certificerende instantie.

QG-GDPR
Controles voor gegevensverwerking, bewaartermijnen en gegevensoverdracht zijn onafhankelijk geaudit aan de hand van de AVG-vereisten.

Cyber Essentials Plus
Door de Britse overheid ondersteund programma dat controles tegen de meest voorkomende cyberdreigingen certificeert. Beoordeeld en gecertificeerd door een erkende certificerende instantie.

DHS RIVR
Behoort tot de best presterende partijen in de RIVR 2025-evaluatie van het Amerikaanse Department of Homeland Security voor de nauwkeurigheid van identiteitsvalidatie en beveiligingsdrempels.
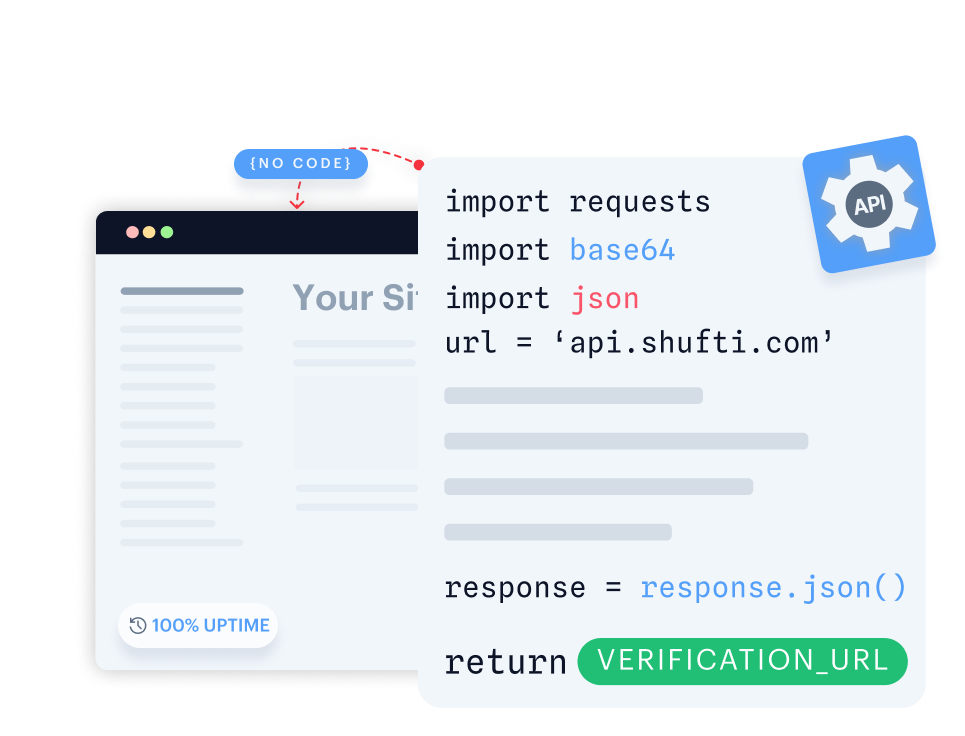
Eén API, naadloze integratie
Bouw volledig aanpasbare verificatieflows met naadloze backendintegratie.
- Krijg volledige controle door verificatieflows van begin tot eind aan te passen.
- Integreer naadloos met je backend voor een snelle implementatie.
- Ontwerp flexibele verificatietrajecten die zijn afgestemd op je gebruikers.
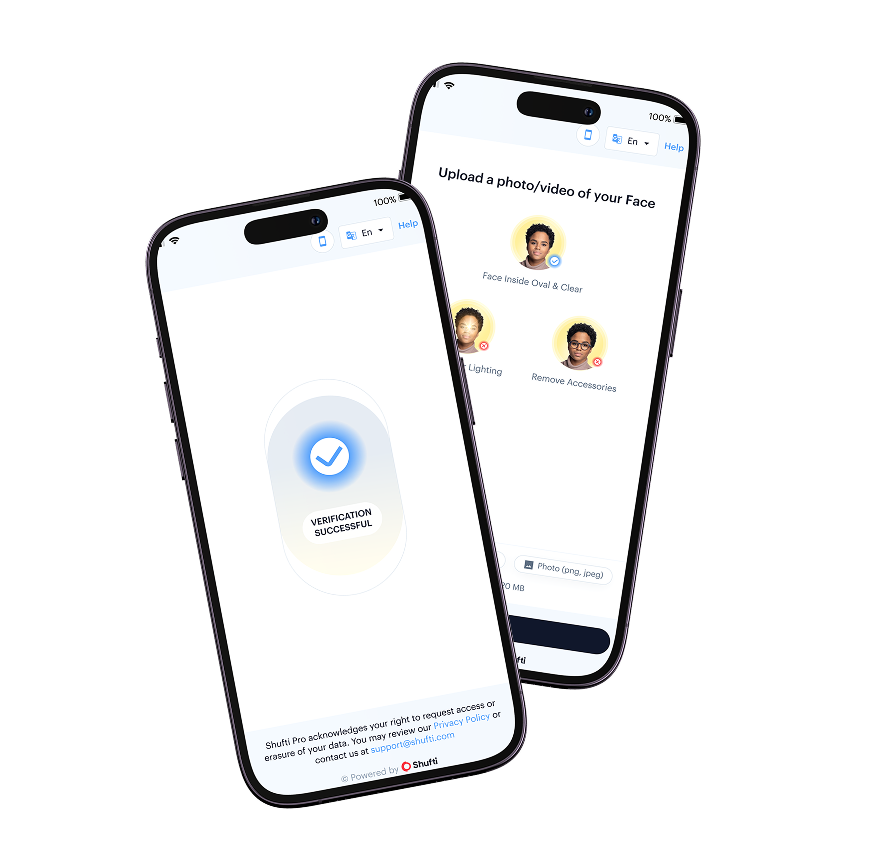
Lanceer binnen enkele minuten een native verificatie-ervaring in je mobiele app.
- Lanceer binnen enkele minuten native verificatie op iOS of Android.
- Gebruik kant-en-klare UI met camera, vastlegging en realtime feedback.
- Pas flows aan zodat ze naadloos in je mobiele app passen.
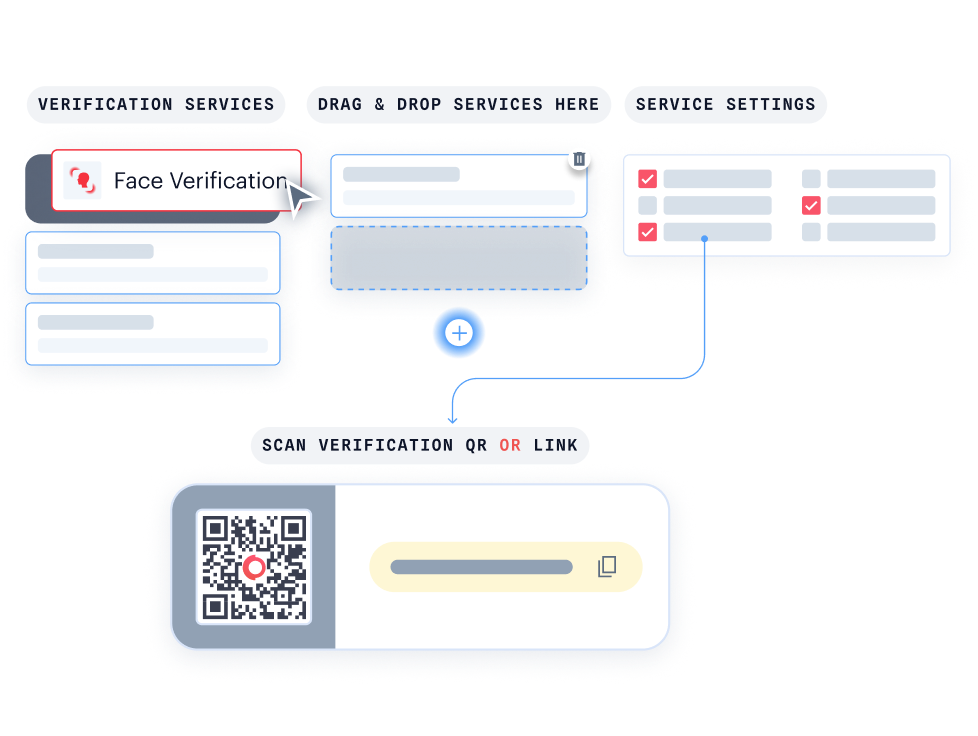
Met KYC Journey Builder creëer je gepersonaliseerde verificatietrajecten zonder één regel code te schrijven.
- Pas je traject eenvoudig aan met drag-and-dropfunctionaliteit.
- Zie direct hoe je verificatieflow eruitziet voor je gebruikers.
- Maak eenvoudig verbinding met Hosted Verification voor een consistente, merkgebonden ervaring.
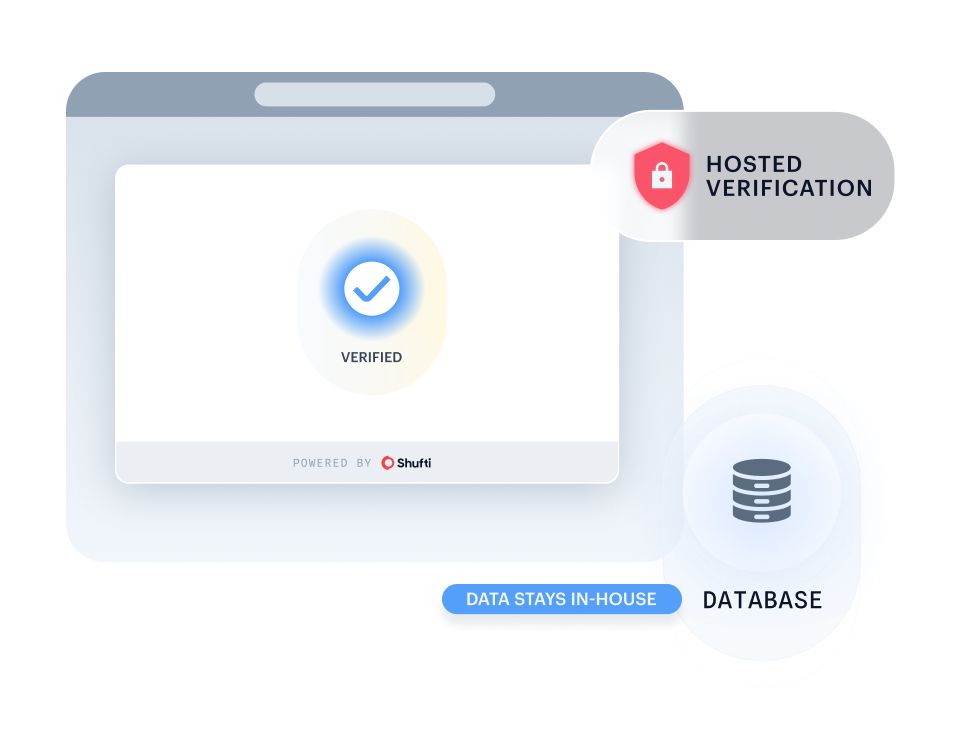
Draai Shufti binnen je eigen infrastructuur met dezelfde mogelijkheden voor maximale controle over data en privacy.
- Houd alle gevoelige informatie in-house om te voldoen aan strikte governance- en dataresidentievereisten.
- Houd gevoelige informatie volledig privé en veilig in-house.
- Implementeer in sterk gereguleerde sectoren zonder concessies te doen aan compliance.
Sectorspecifieke oplossingen
Ontwikkeld voor jouw bedrijf
Banking rails die je al gebruikt
Banken die custody voor digitale assets toevoegen, krijgen dezelfde Travel Rule-verplichting als bij een traditionele bankoverschrijving, met een toezichthouder die dezelfde audittrail verwacht. Voeg compliance als laag toe aan je bestaande infrastructuur via de REST API, zonder een afzonderlijk systeem voor één activaklasse.


Neem het niet alleen van ons aan: lees wat onze klanten zeggen
Het vertrouwen dat onze klanten delen
De toekomst van digitale identiteit wordt bepaald door vertrouwen, interoperabiliteit en afstemming op regelgeving. Daarom versterkt ons partnerschap met Shufti de toewijding van DevCode Identity om onze klanten wereldwijd te ondersteunen met de veiligste, toonaangevende oplossingen voor identiteitsverificatie die aan de regelgeving voldoen en vandaag de dag beschikbaar zijn.
Door ons Conversion Driven Compliance Orchestration Platform te combineren met de wereldwijde KYC- en IDV-mogelijkheden van Shufti, kunnen onze klanten niet alleen hun weg vinden in complexe wettelijke eisen, maar ook een naadloze klantonboarding waarborgen, met de hoogst haalbare conversiepercentages.
We zijn er trots op dat we ons partnerschap met Shufti voortzetten nu we uitbreiden naar nieuwe jurisdicties.
De verificatietechnologie van Shufti versterkt niet alleen ons compliancekader, maar zorgt er ook voor dat onze spelers genieten van een soepele, veilige onboardingervaring.
We willen onze klanten en hun traders de allerbeste tools bieden om hun werk te doen, en we zijn enthousiast dat we met Shufti kunnen samenwerken.
Het is een toonaangevend bedrijf en we kijken ernaar uit om hun oplossingen via ons CRM aan onze klanten aan te bieden.
De samenwerking met Shufti is ontstaan uit frustratie over een bestaande leverancier, dus zijn we met Shufti in gesprek gegaan.
De reactietijd was uitstekend, van het eerste gesprek met sales tot het moment dat we met de demo aan de slag konden.
Alles wat je moet weten op één plek
Veelgestelde vragen
De Travel Rule is een vereiste uit FATF-aanbeveling 16 die Virtual Asset Service Providers verplicht om bij iedere cryptotransfer boven een drempel die per rechtsgebied verschilt, informatie over de afzender en begunstigde te verzenden. MiCA hanteert hiervoor EUR 0 (nul-drempel), FinCEN USD 3.000 en de FCA GBP 800. Shufti ondersteunt alle drempelwaarden in één configureerbare workflow.
Een database met meer dan 12.000 entiteiten, waaronder exchanges, PSP's, banken, custodians en OTC-desks, identificeert de ontvangende VASP. De bezorging ligt dicht bij 100% wanneer de VASP bekend is. Als de VASP niet bekend is, wordt deze in ongeveer 50% van de gevallen automatisch geïdentificeerd op basis van wallet- en blockchainanalyses.
IVMS 101 is de gedeelde datastandaard voor ieder bericht. Routing verloopt via een direct VASP-to-VASP-protocol, TRP, CODE en Binance GTR vanuit één API-call en het platform selecteert automatisch het juiste protocol. TRISA wordt niet gebruikt.
Shufti biedt vier methoden voor walletverificatie: Satoshi Test, Signature Proof, Visual Proof en Self Declared. Iedere methode genereert een unieke link die 24 uur geldig is. Al het bewijs wordt in de auditlog vastgelegd.
Ja. De EU Transfer of Funds Regulation is van toepassing op iedere cryptotransfer, ongeacht het bedrag, en de nul-drempel wordt standaard afgedwongen. De MiCA-autorisatiestatus wordt per VASP bijgehouden.
Ja. Met de rule engine kunnen complianceteams drempelwaarden per rechtsgebied, VASP-specifieke uitzonderingen en geautomatiseerde acties voor doorgaan, vasthouden of escaleren instellen, waarbij EUR 0, USD 3.000 en GBP 800 tegelijkertijd kunnen worden toegepast.
Iedere VASP krijgt een risicoscore van 1–100, verrijkt met KYB-gegevens, MiCA-compliance-indicatoren en ernstlabels. De risicoanalyse vindt plaats vóór gegevensverzending. Tegenpartijen met een hoog risico activeren configureerbare escalatie.
Post-transaction verzendt gegevens nadat de transfer is verwerkt. Pre-transaction blokkeert de opname totdat deze door de ontvangende VASP is bevestigd. Beide kunnen naast elkaar op hetzelfde platform worden gebruikt.
API-integratie duurt doorgaans 2 tot 5 werkdagen. SDK-integratie duurt 1 tot 3 werkdagen. Toegang tot de sandbox wordt binnen 24 uur verstrekt. Deze doorlooptijden zijn gebaseerd op daadwerkelijke enterprise-implementaties en niet op schattingen. Gedurende het hele proces staat een speciaal integratie-supportteam klaar.
Een RESTful API met JSON en webhooks, plus een sandbox om te testen. Bestaande Shufti-klanten voegen de Travel Rule toe aan dezelfde API-key. Nieuwe klanten kunnen binnen enkele dagen live gaan.
Ja, de Travel Rule wordt samen met AML Screening, Transaction Monitoring en identiteitsverificatie op één platform ingezet, met één audittrail en één API.
Ja. Met white-label implementatie beschik je onder je eigen merk over volledige API-functionaliteit. Records van tegenpartijen en transfers blijven in je eigen merk-/klantomgeving en je klanten zien nooit een derde partij.
Nee. Voor tegenpartijen buiten direct geïntegreerde netwerken wordt via een compliant verzend- en documentatieproces de verzonden data als compliancebewijs vastgelegd. Klanten die al TRUST-lid zijn, kunnen dat lidmaatschap onafhankelijk behouden.
Dit is het zogenaamde sunrise-probleem en het komt vaak voor, omdat nog niet iedere VASP live messaging ondersteunt. Binnenkomende transfers zonder gegevens kunnen volgens het beleid worden vrijgegeven, de ontbrekende gegevens kunnen bij de klant worden opgevraagd of de transfer kan als formele claim worden geëscaleerd. Iedere actie wordt als auditbewijs vastgelegd.
Niet als je Shufti al gebruikt. De Travel Rule wordt geactiveerd op je bestaande API-key en contract, naast AML Screening en identiteitsverificatie. Er is dus geen tweede leverancier, geen tweede audittrail en geen afzonderlijk inkoopproces.
MiCA is van kracht. Toezichthouders voeren controles uit
Bekijk hoe een database met meer dan 12.000 entiteiten, multi-protocolrouting op IVMS 101 en identiteitsgeverifieerde afzenders vanuit één API zorgen voor auditklare compliance.
Dé kennisbron voor KYC/AML en fraude
Kenniscentrum
25 augustus 2026
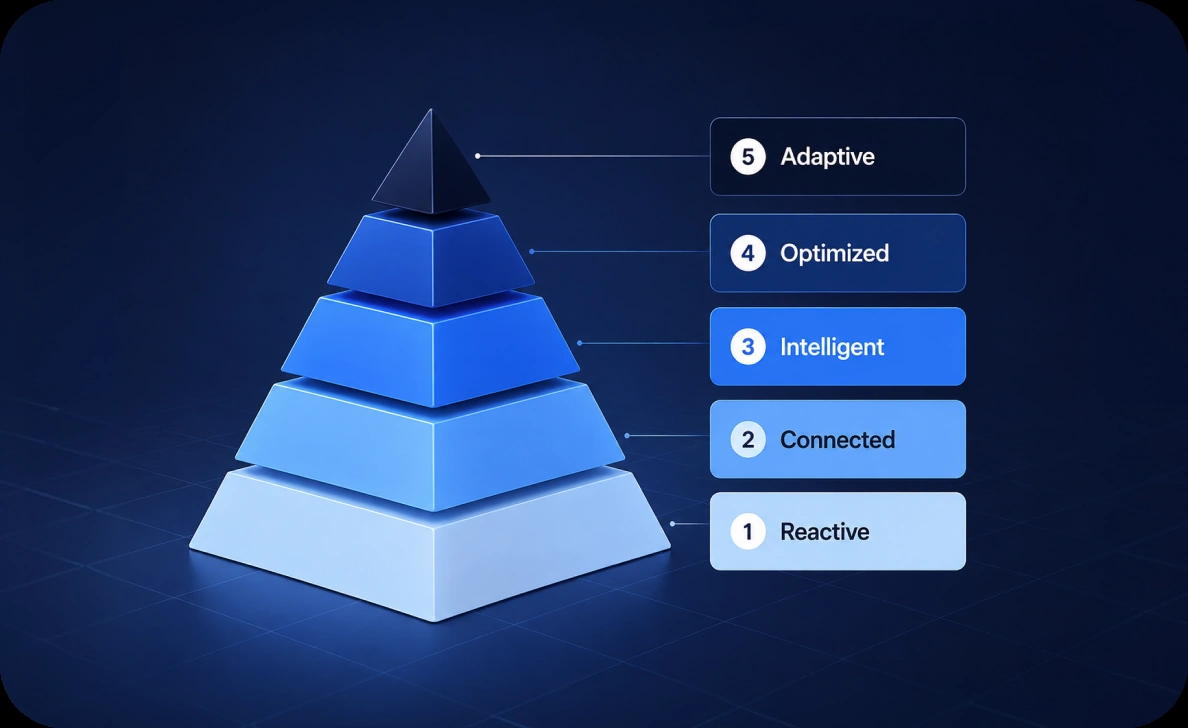
Crypto Compliance Maturity Model: gratis zelfevaluatie
Compliance is de ondergrens, niet de eindstreep. Beoordeel je crypto-onderneming op negen pijlers en vijf volwassenheidsniveaus voor een index van 0 tot 100. Gratis en zonder registratie.
Gids
17 november 2025
Gids voor ID-verificatie bij crypto-exchanges
Een koopgids voor exchanges die ID-verificatie overwegen. Behandelt complianceverplichtingen, fraudepreventie en risicogebaseerde KYC waarmee je echte gebruikers onboardt zonder extra frictie.
Gids
18 december 2025
Stand van de wereldwijde AML-compliance 2025: inzichten uit FATF-data
Op papier zijn AML-wetten streng, maar de handhaving blijft achter. Een datagedreven analyse van de bevindingen van de FATF, de kloof tussen regels en resultaten, en waar RegTech die kloof dicht.
Rapport