

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


Préparation à l'AMLR
Conformité à la réglementation en matière de L'AMLR : De l'obligation à la preuve, sur une seule plateforme
La réglementation en matière de L'AMLR correspond au règlement (UE) 2024/1624, le corpus unique de règles de l'Union européenne en matière de lutte contre le blanchiment de capitaux. Il s'applique directement à compter du 10 juillet 2027, remplace la directive de 2015 et supprime les variations nationales que les entreprises ont mises en place. Shufti associe chaque obligation qu'il crée à un produit déjà en production et énonce clairement ce qui reste de votre ressort.
Réservez une démo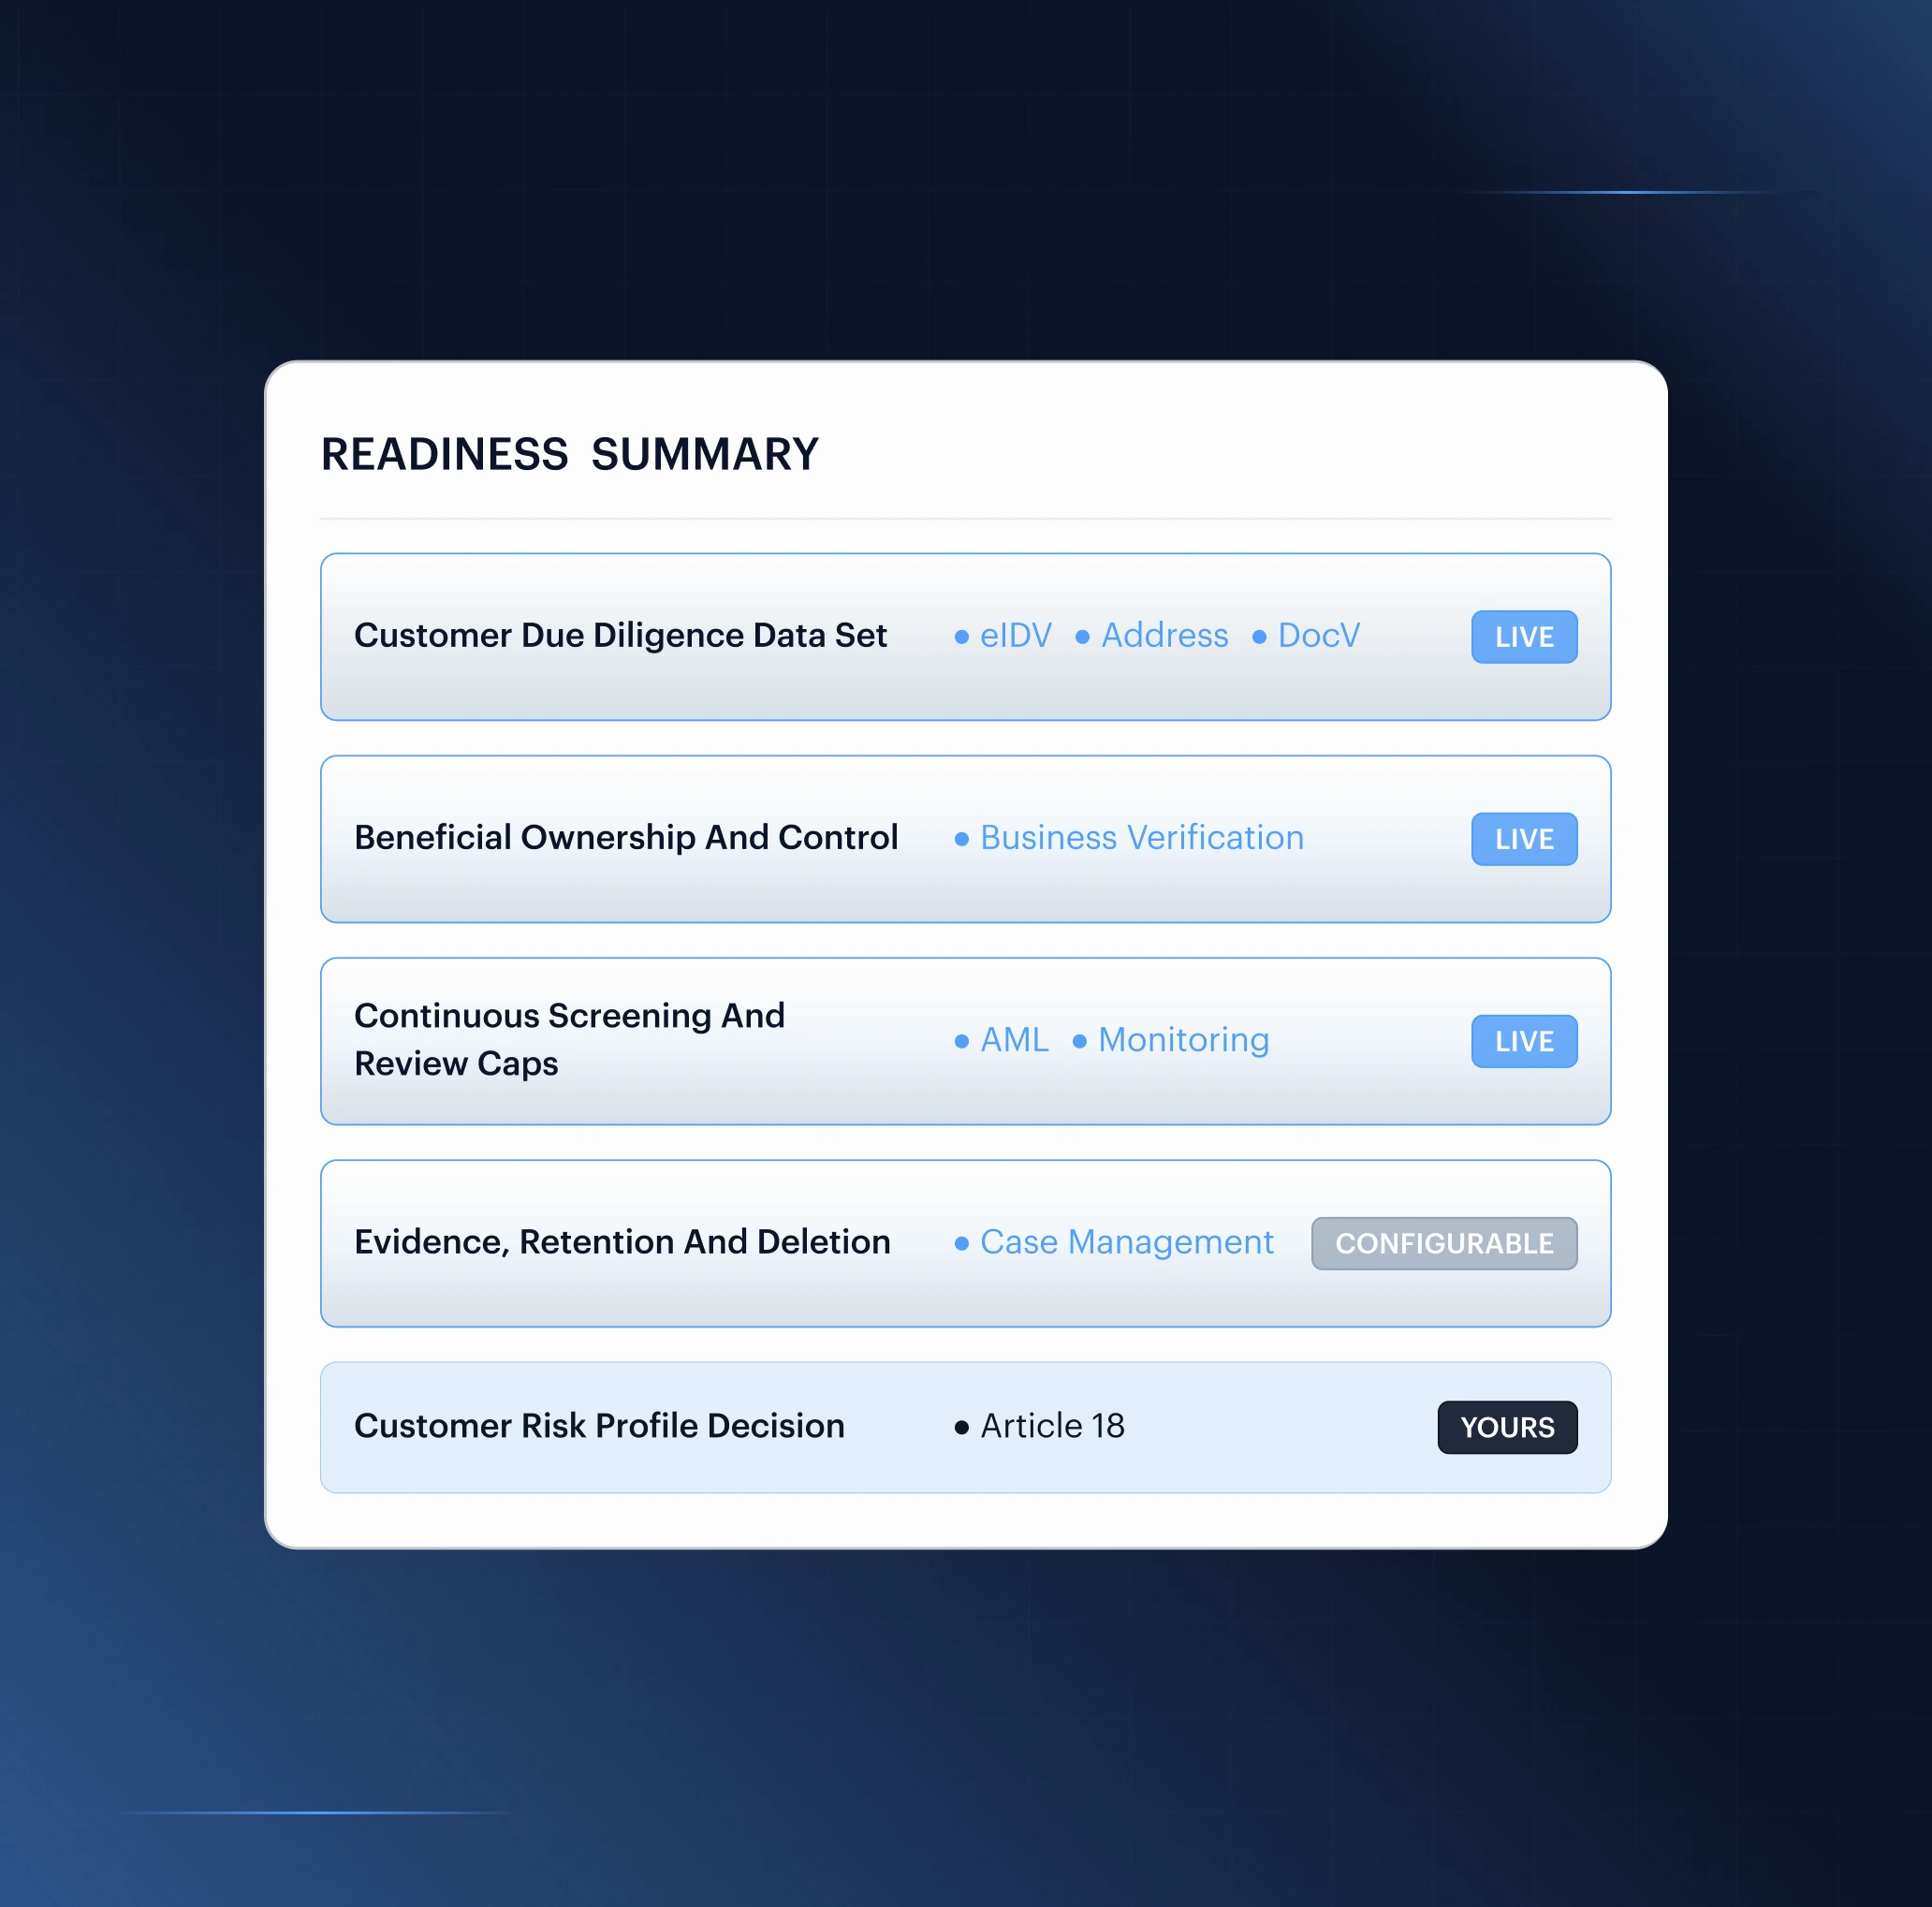
Plus de 2 000 clients dans le monde nous font confiance
Comment Shufti le résout
Conformité aux directives et présentation du cadre réglementaire AMLR.
Un corpus unique de règles remplace vingt-sept
La discrétion nationale disparaît et les seuils sont fixés au niveau de l'Union. Un programme conçu autour des variations par marché doit être reconstruit autour d'une norme unique.
La seule propriété juridique ne suffit plus à identifier le bénéficiaire effectif.
Le contrôle est évalué en parallèle de la propriété, et les deux peuvent être bénéficiaires effectifs à la fois. Les prête-noms doivent être signalés et la consultation du registre devient obligatoire.
Les intervalles de révision deviennent des plafonds stricts.
Au moins une fois par an pour les profils à risque élevé, et au moins tous les cinq ans pour les autres. Des plafonds absolus, sans dérogation fondée sur le risque, appliqués simultanément à l'ensemble du portefeuille.
La conservation des données se transforme en obligation de suppression.
Cinq ans après la fin de la relation, les données personnelles doivent être supprimées. Les conserver plus longtemps ne relève pas de la précaution, mais d'une infraction.
De l'exigence à la capacité
Exploiter les données nécessaires sans segmenter la preuve.
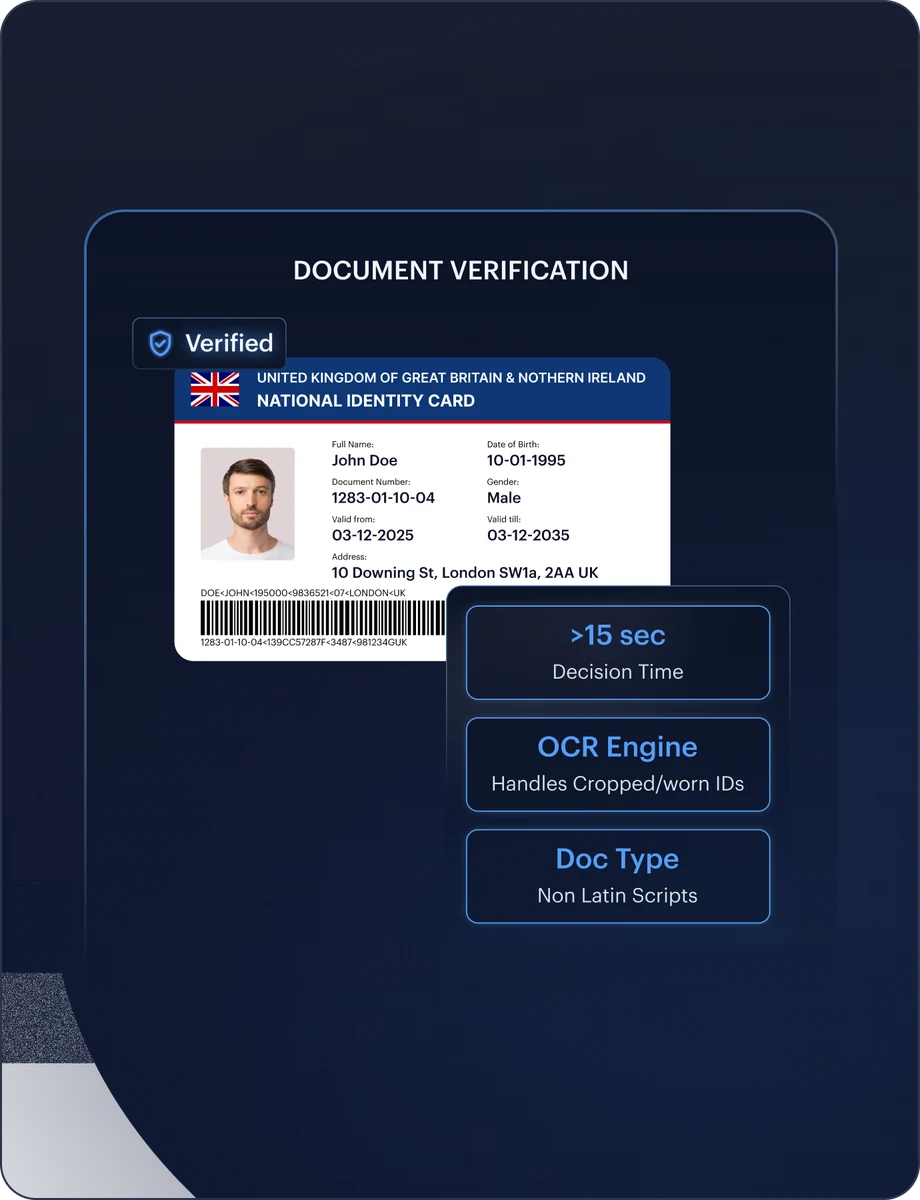
L'intégration à distance avec vérification intégrée
Les anciennes règles considéraient l'inscription en ligne comme présentant un risque plus élevé en soi. Ce n'est pas le cas de la réglementation en matière de LCB-FT, qui accepte un document d'identité ou une identité électronique nationale comme ayant la même validité. Shufti exécute les deux sur une seule intégration et enregistre celle que chaque client a utilisée.
La voie qui ne nécessite aucun système national. Permet de vérifier l'identité à partir de documents obtenus auprès d'une source fiable et indépendante, soit le premier des deux moyens autorisés par l'article 22(6).
Le second moyen autorisé, lorsque le dispositif existe. Identification électronique d'un niveau de garantie substantiel ou élevé. Shufti se connecte à plus de quarante dispositifs d'identité électronique nationaux dans le monde et revient aux documents lorsque la couverture est limitée.
Vérifiez les clients via des justificatifs de confiance EUDI Wallet. Shufti combine les données d'identité basées sur le portefeuille avec les workflows de vigilance (CDD), maintenant chaque parcours de vérification au sein d'un seul registre de conformité unifié.
L'attribut que le wallet ne garantit pas. Le lieu de résidence habituel fait partie des informations exigées par l'article 22(1), établies à partir d'une preuve documentaire plutôt que d'une auto-déclaration.
Authenticité prouvée, et non déduite. Lit la puce et valide sa signature auprès de l'autorité émettrice, de sorte que le document constitue une source fiable et indépendante plutôt qu'une simple photographie.
Le document appartient à la personne qui le présente. Assure la correspondance entre la personne présente en direct et le portrait du document grâce à une vérification de vivacité passive certifiée, de sorte que l'identité est rattachée au client et non au seul justificatif.
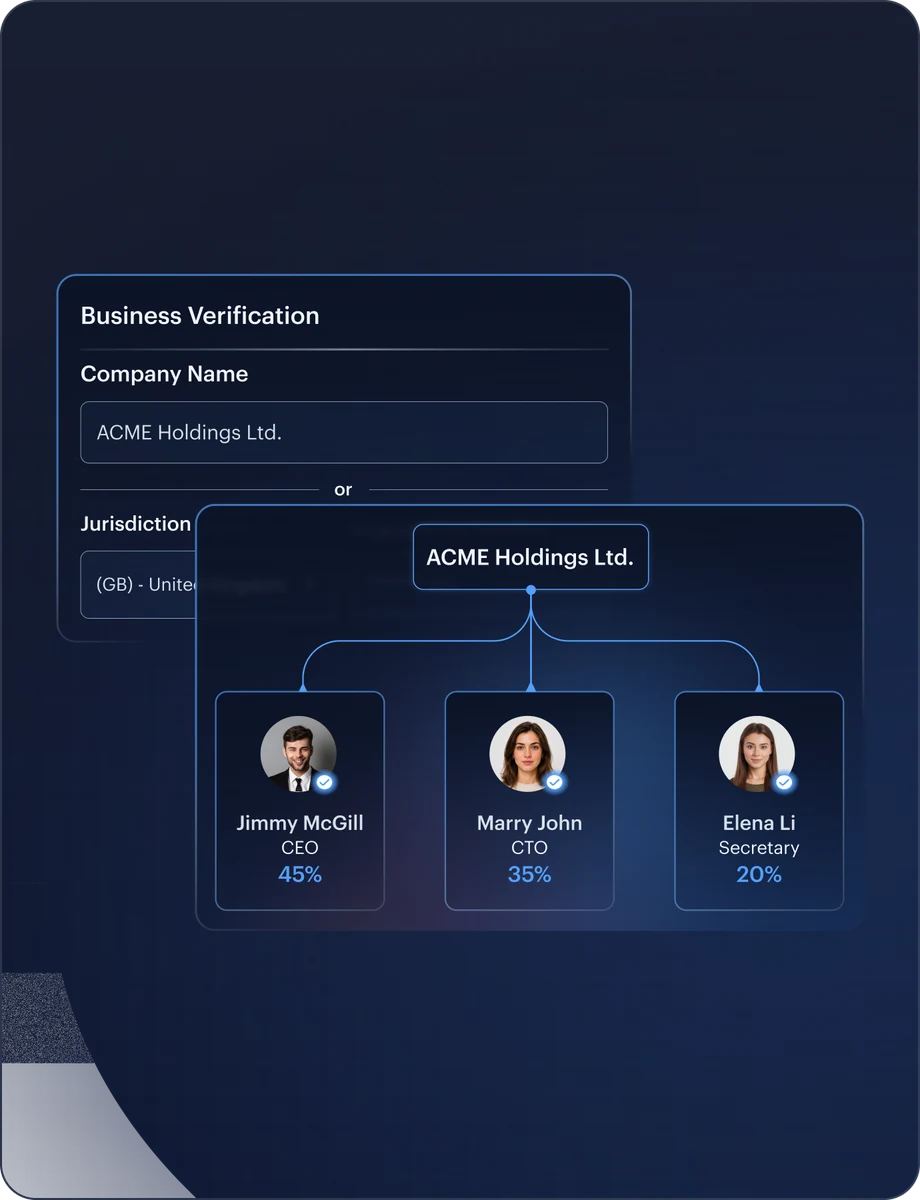
Identifiez qui contrôle, pas seulement qui détient
Détenir 25 % n'est plus la seule façon d'être bénéficiaire effectif. Toute personne qui contrôle la société l'est aussi, et l'AMLR exige que les deux soient vérifiés séparément. Shufti établit l'actionnariat et les liens de contrôle en une seule demande.
Établit en parallèle la chaîne de détention et les liens de contrôle, de sorte que les deux catégories de bénéficiaires effectifs ressortent d'une seule demande.
L'entité et ses propriétaires en un seul appel. Filtre l'entité juridique et chaque bénéficiaire effectif identifié au titre de l'article 51, de sorte que le dossier de la société et celui de la personne partagent une même piste de preuves.
Deux origines, justifiées séparément. L'origine des fonds et l'origine du patrimoine deviennent des exigences distinctes, et l'autorisation de l'encadrement supérieur est consignée avant l'entrée en relation d'affaires.
Accréditation et identité dans un seul dossier. Applique les mesures de vigilance à l'égard de la clientèle à l'investisseur souscripteur, au lieu de traiter l'adéquation et l'identité dans deux systèmes distincts.
Les prête-noms ne se déclarent pas d'eux-mêmes. Met au jour les montages de prête-noms et les accords informels entre parties liées que l'article 53 assimile à un contrôle par d'autres moyens.
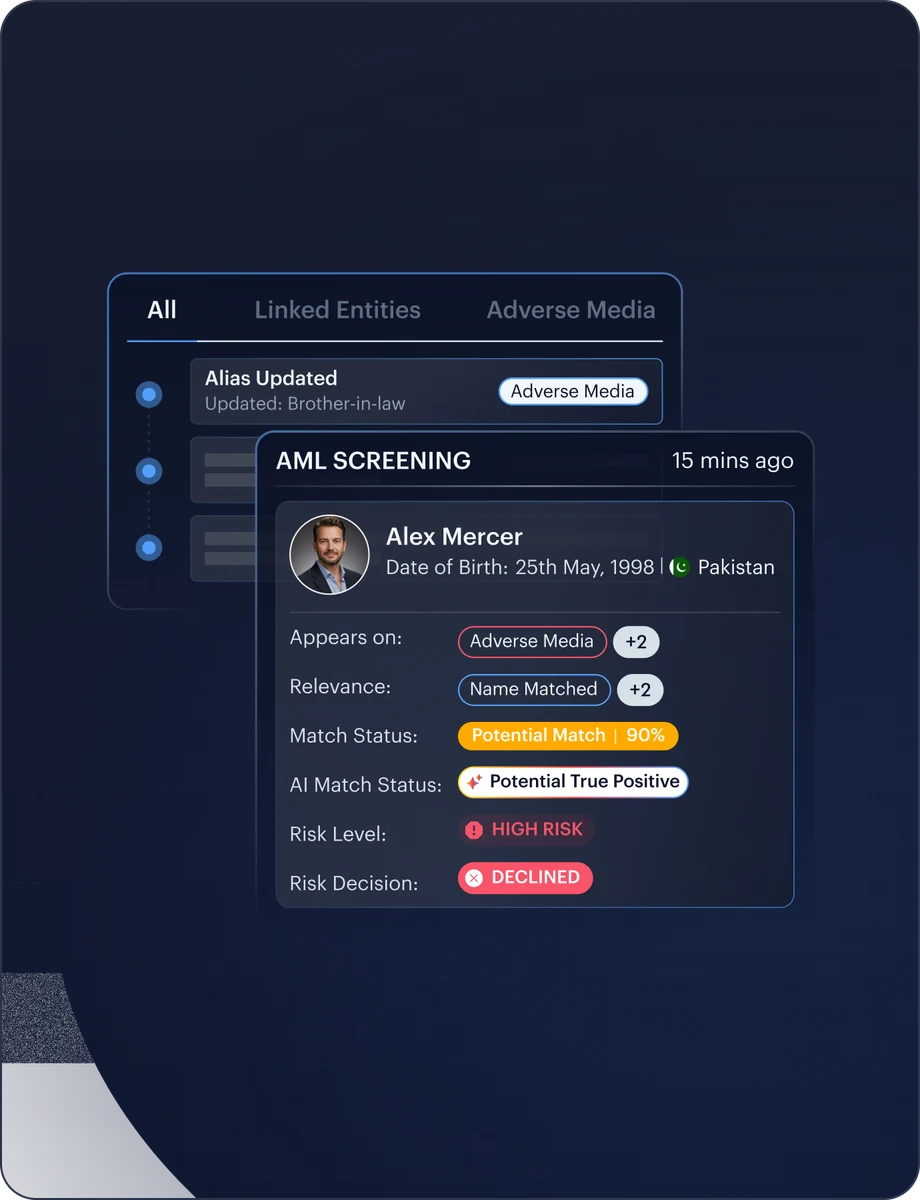
N'attendez jamais la prochaine révision
Chaque client a désormais une échéance pour sa prochaine révision : un an pour les profils à risque élevé, cinq ans pour tous les autres, sans exception. Shufti renouvelle le filtrage en continu, de sorte qu'une correspondance avec une liste de sanctions n'attend pas la date de révision.
Le filtrage intégré à l'appel API de vigilance. Sanctions financières ciblées, personnes politiquement exposées et médias défavorables en un seul contrôle, appliqué à l'entrée en relation d'affaires et tout au long de celle-ci.
Une désignation ne doit pas attendre une révision. Les listes mondiales et régionales sont actualisées en continu, de sorte qu'une inscription parvient au dossier client sans attendre la prochaine révision programmée.
Les proches associés comptent autant que la personne exposée elle-même. Couvre les personnes politiquement exposées, les membres de leur famille et les personnes connues pour leur être étroitement associées, selon les catégories que définit l'AMLR.
Une correspondance de nom n'est pas un constat. Le filtrage des médias est rattaché au client, de sorte qu'une alerte se mesure à la connaissance que l'entité assujettie a du client plutôt qu'à un simple nom.
L'intervalle est un plafond, pas un objectif. Veille à ce que les transactions restent cohérentes avec l'activité professionnelle et le profil de risque du client, et applique l'intervalle de révision propre à chaque niveau de risque.
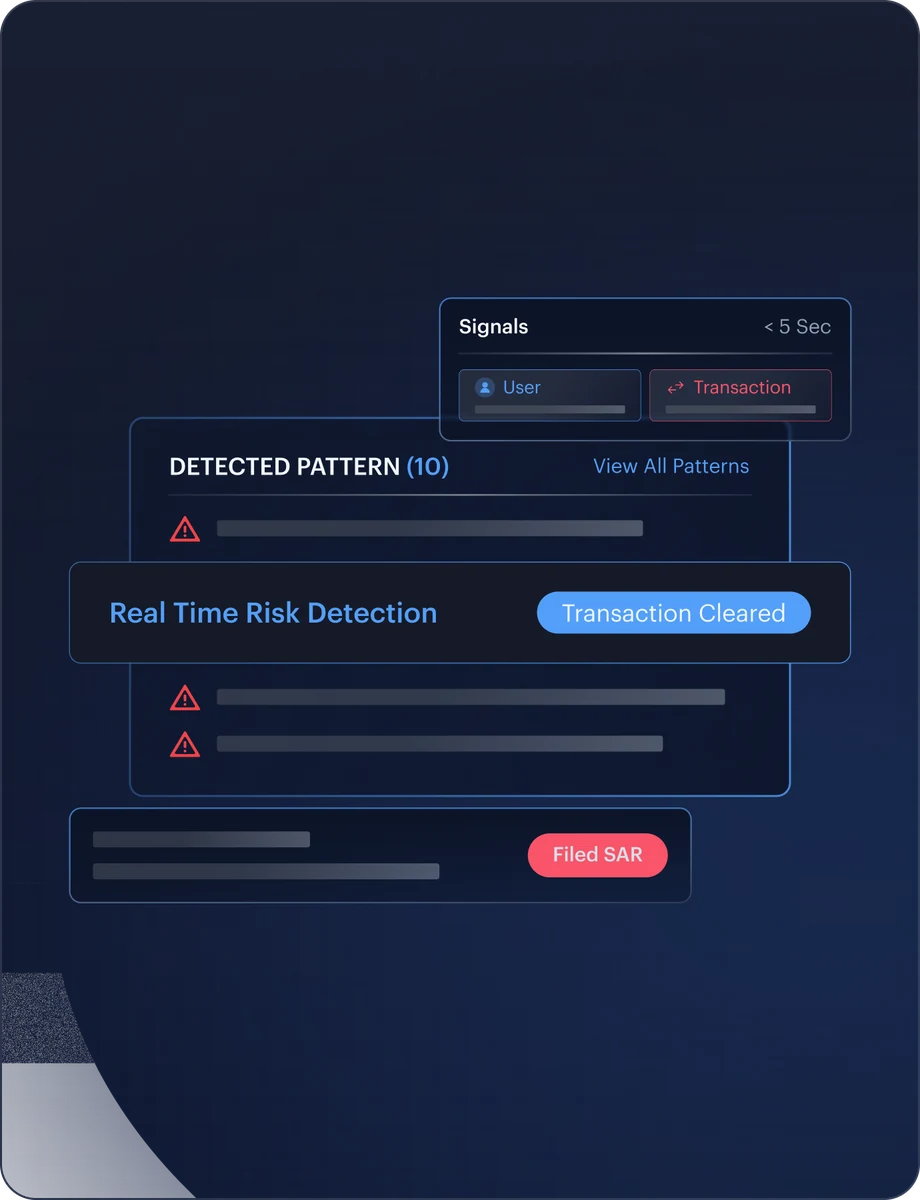
Un seul dossier lorsque le régulateur le demande
Des preuves dispersées entre trois fournisseurs constituent à elles seules un constat d'audit. Shufti conserve chaque vérification dans un seul dossier et indique clairement quelles décisions vous ne pouvez en aucun cas confier à un fournisseur.
Le comportement confronté au profil de risque. Détecte les transactions incohérentes avec la connaissance que l'entité assujettie a du client, avec l'activité professionnelle et avec le profil de risque de celui-ci.
Cinq ans, puis la suppression devient une obligation. Les enregistrements sont conservés cinq ans après la fin de la relation d'affaires, puis les données personnelles sont supprimées. Les conserver plus longtemps constitue une infraction, sauf exigence contraire d'une autorité compétente.
Des changements de politique sans ticket pour l'équipe technique. Les équipes de conformité ajustent elles-mêmes les seuils et les intervalles de révision, et chaque modification est consignée dans le parcours.
Les preuves rassemblées, la décision gardée en interne. Rassemble pour l'examinateur les preuves à l'origine d'une alerte. La décision reste entre les mains du responsable de la conformité : l'article 18(3) ne permet pas à une entité assujettie de l'externaliser.
La question de la résidence des données réglée avant même que le service achats ne la pose. Cloud, sur site, hybride ou hors site, avec des fonctionnalités identiques, de sorte que la résidence des données et les contrôles relatifs aux tiers sont documentés dès le départ.
Les nouveautés du règlement AMLR
Les nouveautés de l'AMLR
et ce que Shufti vous apporte
L'intégration à distance, sans pénalité de risque
Le facteur de risque accru lié aux relations à distance de l'ancienne réglementation LCB-FT n'a plus d'équivalent avec les nouvelles règles. La vérification à distance s'inscrit désormais dans le cadre de l'approche générale par les risques. Les parcours de Shufti sont conçus nativement à distance et documentés de bout en bout.
EID au niveau de garantie spécifié par la réglementation
L'identification électronique aux niveaux substantiel ou élevé est l'une des deux voies de vérification autorisées. Shufti vérifie auprès de registres officiels lorsque la couverture nationale le permet, et bascule vers la vérification documentaire lorsque ce n'est pas le cas.
Services de confiance qualifiés et SEQ
Les signatures qualifiées et les services de confiance sont régis par les mêmes dispositions que l'identification électronique. Shufti prend en charge la signature électronique qualifiée au sein du parcours de vérification, permettant ainsi de signer déclarations et attestations sans quitter le flux de traitement.
Les AEQA pour les attributs non intégrés au portefeuille
Les attestations électroniques qualifiées d'attributs couvrent l'adresse et d'autres données vérifiables auprès de sources authentiques à partir de décembre 2026. Elles constituent un mécanisme distinct du jeu de données d'identité de base du portefeuille et permettent de combler ses lacunes.
Portefeuille EUDI : accepté pour les attributs qu'il intègre
Les attributs d'identité présentés à partir d'un portefeuille sont acceptés tels quels. Le lieu de résidence habituel est facultatif dans l'ensemble de données obligatoire du portefeuille et obligatoire au titre de la réglementation en matière de LCB-FT, de sorte que Shufti l'obtient par d'autres moyens au lieu de supposer que le portefeuille le fournit
Consultation des registres en temps réel : une obligation réglementaire
La consultation du registre central des bénéficiaires effectifs devient une vérification supplémentaire obligatoire plutôt qu'une alternative à votre propre vérification. Shufti interroge en direct plus de 240 registres officiels à chaque demande.
Tout ce que vous devez savoir, réuni en un seul endroit
Questions fréquentes
Le règlement (UE) 2024/1624 s'appliquera à partir du 10 juillet 2027, date à laquelle la directive de 2015 sera abrogée. Certaines parties du paquet législatif sont déjà contraignantes, notamment la "Travel Rule" applicable aux crypto-actifs depuis décembre 2024 et l'accès aux registres depuis juillet 2026.
L'AMLR est un règlement qui s'applique directement dans tous les États membres. L'AMLD6 est une directive portant sur les registres, la supervision et les autorités nationales ; elle doit donc être transposée. L'AMLA est la nouvelle autorité européenne basée à Francfort, qui rédige les normes techniques et supervisera directement certaines institutions financières.
Non. Le seuil est de 25 % ou plus. Le seuil de 15 % correspond à la profondeur maximale d'un éventuel futur acte délégué pour des secteurs spécifiquement à risque élevé, que la Commission doit évaluer d'ici le 10 juillet 2029. Un tel acte n'existe pas.
L'obligation découle du règlement eIDAS plutôt que des règles LCB-FT, s'applique à compter du 24 décembre 2027 et uniquement lorsqu'une authentification forte de l'utilisateur est déjà requise, à l'exclusion des microentreprises et des petites entreprises, et seulement lorsque le client demande à utiliser son portefeuille. La réglementation LCB-FT en soi ne mentionne jamais le portefeuille.
Pas à elle seule. Les données d'identité obligatoires du portefeuille comprennent cinq attributs, et le lieu de résidence habituel n'en fait pas partie, alors que la réglementation LCB-FT l'exige. La résidence doit être obtenue par d'autres moyens, par exemple par une attestation électronique qualifiée d'attributs (AEQA) ou par une vérification documentaire.
Oui, et le facteur de risque accru lié aux relations à distance de l'ancienne réglementation LCB-FT n'a plus d'équivalent avec les nouvelles règles. Les canaux numériques relèvent désormais de l'approche générale par les risques, bien que les orientations de l'EBA sur l'entrée en relation à distance restent applicables jusqu'à ce que la nouvelle autorité européenne les remplace.
Au moins une fois par an pour les clients à risque élevé et au moins tous les cinq ans pour les autres. Il s'agit de plafonds absolus plutôt que de valeurs par défaut fondées sur le risque, et des examens déclenchés par des événements s'appliquent en complément.
La vérification, le filtrage, le suivi et la collecte des preuves peuvent être sous-traités. En revanche, six décisions ne peuvent pas l'être, notamment la détermination du profil de risque du client, la décision d'entrer en relation d'affaires et la déclaration auprès de la Cellule de renseignement financier (CRF). Votre autorité de contrôle doit également être notifiée avant le début de la mission du prestataire.
Cinq ans à compter de la fin de la relation, de la transaction occasionnelle ou du refus, après quoi les données personnelles doivent être supprimées. La prolongation n'est possible que cas par cas, à la demande d'une autorité compétente, et limitée à cinq années supplémentaires.
Pas encore. Fin juillet 2026, aucune norme n'avait été adoptée par la Commission ni publiée au Journal officiel, y compris la norme relative à la diligence raisonnable du client dont la consultation s'est close en mai 2026. Cette page présente les projets comme tels.
Les deux, selon des modalités distinctes. Cette page présente la plateforme. Si vous souhaitez faire évaluer votre programme existant au regard du règlement, obligation par obligation, cela relève de notre offre de conseil AMLR.
Évaluez la conformité de vos outils face aux obligations de l'AMLR
La plupart des entreprises sont conformes aux directives et supposent que cela se transpose. Certaines obligations le sont. Réservez une revue et nous passerons votre programme au crible de la matrice, obligation par obligation, y compris celles qui ne sont pas de notre ressort.
Votre solution de référence pour le KYC, la LCB-FT et la fraude
Ressources
4 août 2026
Guide AMLR de l'UE 2027 : exigences, champ d'application, échéances
Le règlement (UE) 2024/1624 s'appliquera à partir du 10 juillet 2027. Ce guide explique quelles entreprises entrent dans son champ d'application, ce qu'exigent les mesures de vigilance (CDD) et les contrôles des bénéficiaires effectifs, et en quoi l'AMLR diffère aujourd'hui de l'AMLD6.
Guide
17 août 2026
Liste de contrôle de préparation à l'AMLR : évaluation des écarts 2027
Évaluez votre préparation à l'AMLR au regard de 87 contrôles avant le 10 juillet 2027. Filtrez par type d'entité assujettie, repérez les écarts et exportez un plan de remédiation directement exploitable par votre équipe.
Guide
9 septembre 2026
Comment mettre en conformité les dossiers des clients existants au titre de l'AMLR de l'UE
L'AMLR s'applique à partir du 10 juillet 2027 aux dossiers que vous détenez déjà. Repérez les lacunes de vigilance (CDD) chez vos clients existants, classez-les par niveau de risque et consignez des décisions que les auditeurs pourront retracer par la suite.
Guide