

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


加密资产 Travel Rule 合规
基于身份验证的审计就绪型 Travel Rule 方案
在团队现有的身份验证与 AML 平台上,完成客户身份验证、通过 12,000+ 实体目录核验交易对手 VASP,并传输符合 FATF 第16项建议要求的数据。
预约演示
全球领先数字资产企业信赖


为什么选择 Shufti 的 Travel Rule 方案
验证客户身份,核验 VASP,安全传输数据
减少交易停滞,降低人工操作成本
大多数 Travel Rule 失败并非源于消息错误,而是因为未能及时识别接收方 VASP。12,000+ 实体目录可在明确 VASP 信息时实现接近 100% 的交付成功率,并随着新增交易对手持续扩展。

降低供应商复杂度
通过一次 API 调用,即可接入 VASP-to-VASP 直连协议、TRP、CODE 和 Binance GTR,并统一基于 IVMS 101 数据标准运行。平台自动识别交易对手并选择适用协议,无需额外会员资格、协议管理或第二家身份验证供应商。

传输前风险评分
在任何数据传输前,平台会对每个交易对手 VASP 进行 1–100 分风险评分,并结合 KYB 状态和 MiCA 授权信息。合规团队可自定义通过、暂缓审核或升级处理阈值。除非团队批准,否则客户数据不会发送至高风险 VASP。

灵活验证非托管钱包所有权
监管机构要求不同级别的钱包所有权证明。一个统一平台支持四种验证方式:Satoshi Test 用于链上证明,Signature Proof 用于密码学验证,Visual Proof 用于人工审核,Self Declared 用于低风险场景。每种方式都会生成唯一 24 小时链接,并与交易记录关联形成审计日志。

合规工作流程
从首次传输到审计就绪证据链

从发起到审计记录
每笔转账均完整采集 FATF 第16项建议要求的双方字段,交易对手 VASP 信息可从目录自动填充。减少人工录入,确保传输数据完整无遗漏。
确认每条 Travel Rule 消息均已送达交易对手 VASP 并获得确认,通过端到端状态追踪确保每笔转账均可追溯。
在资产转移前执行必要检查,并在结算后持续监控,确保筛查、阈值规则和证据记录在整个交易生命周期内保持一致。

制裁筛查、MiCA 状态与完整审计轨迹
在接入阶段,每个交易对手 VASP 均会根据 OFAC、欧盟及联合国制裁名单进行筛查。如 VASP 后续受到制裁,其访问权限将在一周内撤销,避免继续与高风险交易对手进行交易。
系统持续追踪目录中每个 VASP 的 MiCA 授权状态,并在向不合规 CASP 发起转账前自动标记风险。帮助团队在监管机构发现问题前识别授权缺口。
每笔交易的发起方数据、受益方数据、使用协议、筛查结果、风险评分及传输状态均汇总于一个可下载报告中。面对监管取证需求时,只需一次导出,无需重新整理证据。

一个流程覆盖所有司法辖区阈值要求
MiCA、FinCEN、FCA 及其他监管阈值可在同一流程中同时运行,并支持针对特定高风险交易对手设置例外规则。一个规则体系即可覆盖多个市场,无需为每个司法辖区单独配置。
每条规则均可对应通过、暂缓审核或升级处理结果,高风险交易将自动进入人工审核。合规团队一次设定策略,平台即可应用于每笔转账。
以自有品牌提供 Travel Rule 服务,并享有与托管平台一致的 API 能力。终端客户看到的是您的产品,而非第三方合规供应商。

证明钱包所有权,四种验证方式
用户从声明的钱包返回指定金额的小额链上交易,当准确金额返回时即可确认钱包所有权。这是基于区块链的真实证明,而非用户自我声明。
用户使用钱包私钥对挑战消息进行签名,在无需转移资金的情况下通过密码学方式证明控制权。对于技术型用户,这是最快且最严格的验证方式。
钱包界面截图可用于人工审核,而签署声明适用于其他验证方式不适用的低风险司法辖区。两种方式均会像其他验证方式一样,与交易记录关联并形成审计日志。
合规准备情况
为受监管市场打造的合规覆盖能力

IVMS101
已支持全球 Travel Rule 数据格式,原生适用于每条 Shufti 消息。

MiCA 与 TFR
欧元阈值:0欧盟 CASP 处理的每笔转账均适用零阈值要求。

Direct
已支持在连接网络中实现 VASP-to-VASP 直接消息传输。

VARA
无固定阈值为所有 VARA 许可 VASP 提供符合 FATF 要求的流程。

TRP
已支持与 TRP 连接机构实现跨平台互操作。

FCA
英镑阈值:1,000适用于 FCA 注册 CASP 的英国反洗钱法规要求。

Code VASP
已支持支持跨网络消息路由集成。

FinCEN
美元阈值:3,000适用于美国虚拟货币企业的《银行保密法》义务要求。

Binance GTR
已支持覆盖 Binance 全球 Travel Rule 网络。

FATF 第16项建议
40+ 个国家采用已成为 MAS、FINTRAC、AUSTRAC、FINMA、FSA 及 SFC 等监管体系采用的基础标准。
独立审计,全球认证
支撑可信承诺的审计与认证

iBeta PAD Level 3
活体检测通过 PAD Level 3 对抗性测试,APCER 为 0%,达到该标准的最高等级。

PCI DSS
由独立 QSA 机构针对全部 12 个控制域完成评估,可向贵方审计师提供合规证明(AoC)。

ISO 27001
每年接受信息安全管理体系审计与认证,证书可通过发证机构公开查验。

QG-GDPR
数据处理、留存及跨境传输控制措施均已依据 GDPR 要求通过独立审计。

Cyber Essentials Plus
由英国政府支持的认证计划,针对最常见网络威胁的防护措施进行认证,并由经批准的认证机构完成评估与发证。

DHS RIVR
在美国国土安全部 RIVR 2025 评估中,于身份核验准确性与安全性指标方面跻身表现最佳之列。
单一 API,实现无缝集成
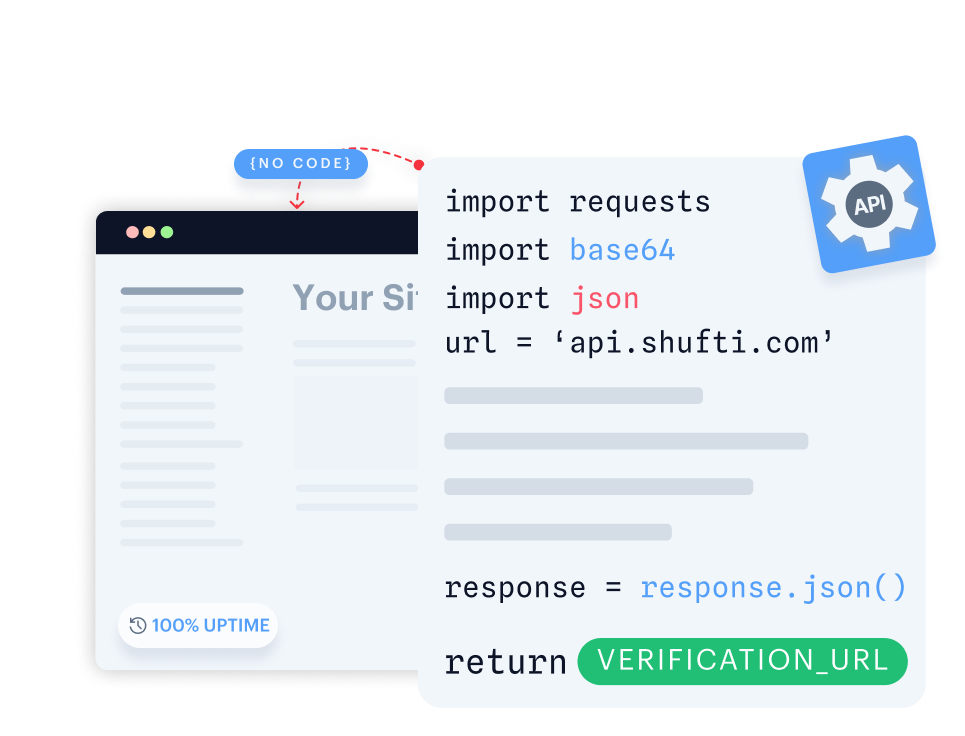
数分钟内即可在移动应用中部署原生身份核验体验。
- 在 iOS 或 Android 平台快速部署原生身份核验功能。
- 使用内置界面组件,支持摄像头调用、信息采集和实时反馈。
- 根据移动应用需求灵活定制核验流程。
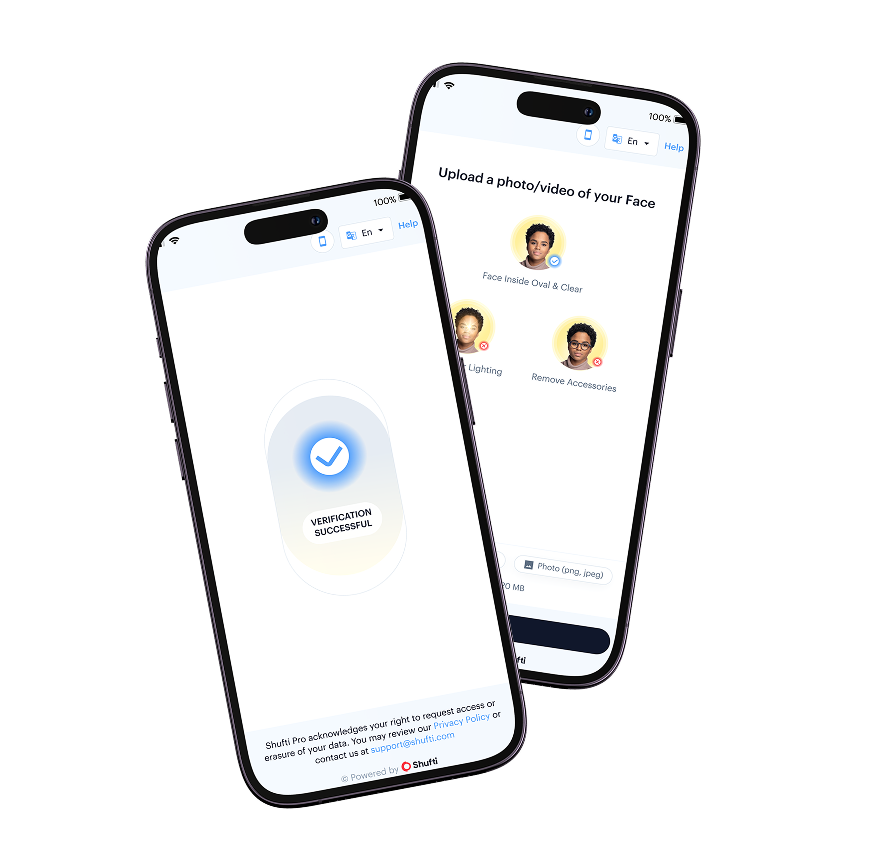
在企业自有基础设施中运行功能完全一致的 Shufti 服务,实现更高的数据控制能力和隐私保护。
- 将敏感信息保留在企业内部,满足严格的数据治理和数据驻留要求。
- 确保敏感信息在企业内部保持私密和安全。
- 在监管要求严格的行业中部署,同时持续满足合规要求。
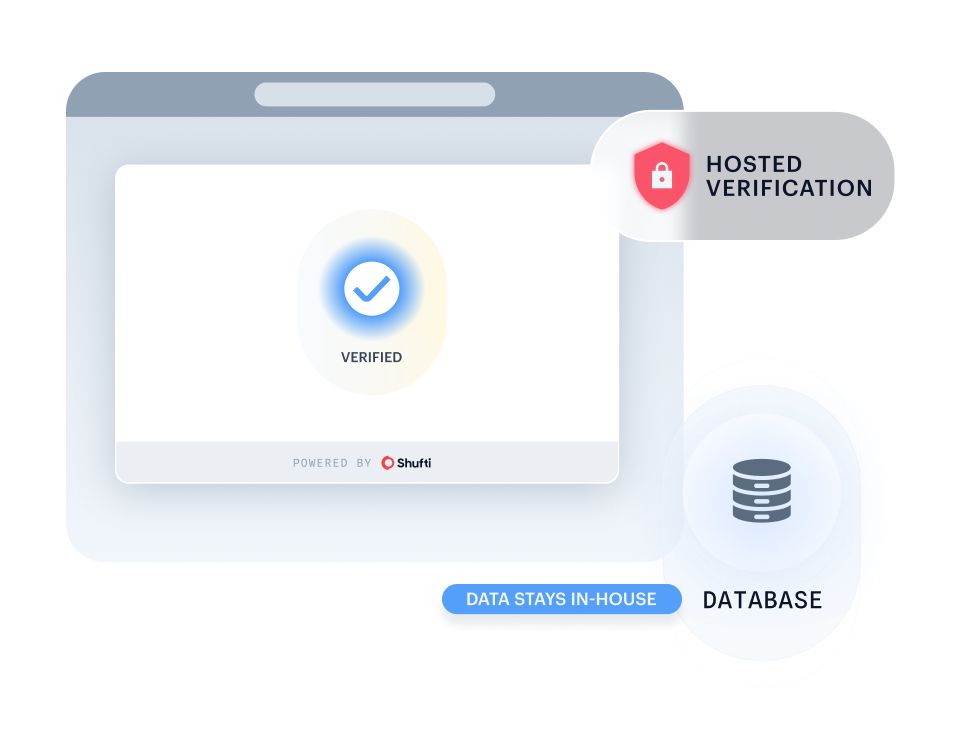
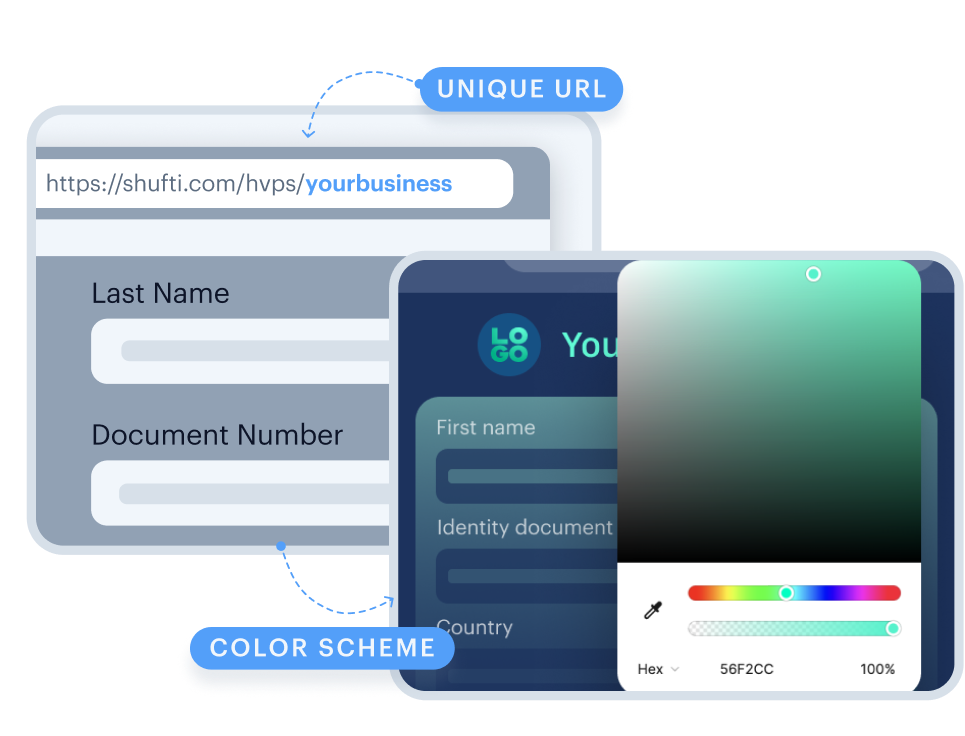
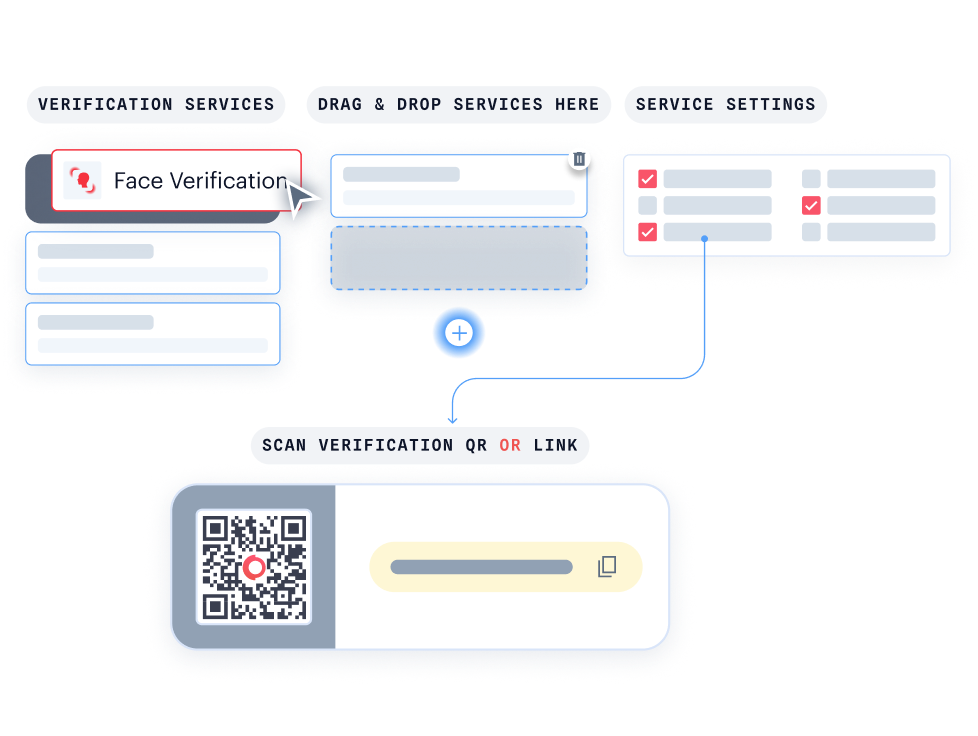
借助 KYC Journey Builder,无需编写代码即可创建个性化身份核验流程。
- 通过拖拽功能轻松自定义核验流程。
- 实时查看用户端核验流程展示效果。
- 可轻松连接 Hosted Verification,为用户提供一致且符合品牌形象的核验体验。


Don’t just take our word for it, hear from our customers
The Confidence Our Clients Share
The future of digital identity is defined by trust, interoperability, and regulatory alignment, so our partnership with Shufti reinforces DevCode Identity’s commitment to supporting our global customers with the most secure, best-in-class, compliant identity verification solutions available today.
Combining our Conversion Driven Compliance Orchestration Platform with Shufti’s global KYC and IDV capabilities allows our customers not only to navigate complex regulatory demands but also to maintain a seamless customer onboarding experience with the highest achievable conversion rates.
We’re proud to continue our partnership with Shufti as we expand into new jurisdictions.
Shufti’s verification technology not only strengthens our compliance framework but also ensures our players enjoy a smooth, secure onboarding experience.
We aim to offer our clients and their traders the very best tools with which to do their jobs, we’re excited to be able to work with Shufti.
They’re a leading company, and we’re looking forward to offering their solutions to our clients through our CRM.
The relationship with Shufti was born out of frustration with an existing provider, so we started our discussion with Shufti.
The response time was excellent, from the start of speaking to sales to getting up and running with the demo.
一站式解答您关心的问题
常见问题
Travel Rule 是 FATF 第16项建议要求,规定虚拟资产服务提供商(VASP)必须在超过特定司法辖区阈值的每笔加密资产转账中传输发起方和受益方信息。MiCA 采用 0 欧元零阈值要求,FinCEN 阈值为 3,000 美元,FCA 阈值为 1,000 英镑。Shufti 可通过统一可配置流程支持所有阈值要求。
包含 12,000+ 实体的目录可识别接收方 VASP,覆盖交易所、支付服务提供商、银行、托管机构及 OTC 平台。当 VASP 已明确提供时,消息交付成功率接近 100%;当未明确提供时,可通过钱包和区块链分析实现约 50% 自动识别。
IVMS 101 是所有消息采用的统一数据标准。通过一次 API 调用,即可路由至 VASP-to-VASP 直连协议、TRP、CODE 和 Binance GTR,平台会自动选择适用协议。Shufti 不使用 TRISA。
Shufti 提供四种钱包验证方式:Satoshi Test、Signature Proof、Visual Proof 和 Self Declared。每种方式均生成唯一 24 小时链接,所有证据均记录于审计日志中。
支持。欧盟《资金转移条例》适用于所有加密资产转账,无论金额大小,系统原生支持零阈值执行,并持续追踪每个 VASP 的 MiCA 授权状态。
可以。规则引擎允许合规团队设置司法辖区阈值、VASP 专属例外规则,以及自动通过、暂缓审核或升级处理动作,同时运行欧元 0、美元 3,000 和英镑 1,000 等不同要求。
每个 VASP 均获得 1–100 分风险评分,并结合 KYB 数据、MiCA 合规指标和风险等级标签进行增强分析。风险评估在数据传输前完成,高风险交易对手将触发可配置升级处理。
交易后模式在转账处理完成后传输数据;交易前模式则在接收方 VASP 确认前限制提现。两种模式可在同一平台并行运行。
API 集成通常需要 2–5 个工作日,SDK 集成需要 1–3 个工作日。沙箱访问权限可在 24 小时内开通。这些时间基于实际企业部署经验,而非预估值。整个过程中均有专属集成支持团队提供协助。
提供支持 JSON 和 Webhooks 的 RESTful API,以及用于测试的沙箱环境。现有 Shufti 客户可通过同一 API Key 添加 Travel Rule,新客户可在数日内上线。
可以。Travel Rule 可与 AML Screening、Transaction Monitoring 和身份验证共同部署于同一平台,共享一套审计轨迹和统一 API。
支持。白标部署可让您以自有品牌提供服务,并拥有完整 API 能力一致性。交易对手和转账记录均保留于您的品牌环境中,客户无需接触第三方供应商。
不需要。对于未接入直接集成网络的交易对手,可通过符合要求的数据发送与记录方式,将传输数据保存为合规证据。已经加入 TRUST 的客户可继续独立保留该会员资格。
这是行业常见的过渡期问题,因为并非所有 VASP 都已支持实时消息传输。缺少数据的入账交易可根据策略放行、由客户补充信息,或升级为正式申诉流程,每一步操作均会记录为审计证据。
如果您已经使用 Shufti,则无需。Travel Rule 可在现有 API Key 和合同基础上启用,并与 AML Screening 及身份验证共同运行,无需第二家供应商、第二套审计轨迹或额外采购流程。