

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


CUMPLIMIENTO DE LA TRAVEL RULE PARA CRIPTOACTIVOS
Travel Rule basada en una identidad verificada y preparada para auditorías
Verifica al cliente, contrasta el VASP de la contraparte con un directorio de más de 12 000 entidades y transmite los datos exigidos por la Recomendación 16 del GAFI desde la misma plataforma de identidad y AML que ya utiliza tu equipo.
Solicitar demo
Empresas líderes del sector de los activos digitales confían en Shufti en todo el mundo


POR QUÉ ELEGIR SHUFTI PARA LA TRAVEL RULE
Verifica al cliente, comprueba el VASP y transmite los datos
Menos transferencias paralizadas y menos trabajo manual
La mayoría de los problemas relacionados con la Travel Rule se producen porque el VASP receptor no se identifica a tiempo, y no porque los datos transmitidos sean incorrectos. El directorio de más de 12 000 entidades permite alcanzar una tasa de entrega cercana al 100 % cuando se conoce el VASP y se amplía automáticamente con cada nueva contraparte con la que operas.

Reduce la complejidad de trabajar con varios proveedores
Transmite los datos mediante un protocolo directo VASP a VASP, TRP, CODE o Binance GTR con una única llamada a la API y utilizando en todos los casos el estándar de datos IVMS 101. La plataforma identifica a la contraparte y selecciona automáticamente el protocolo adecuado. Sin registros adicionales, sin tener que gestionar distintos protocolos y sin recurrir a otro proveedor para verificar la identidad.

Puntuación de riesgo previa a la transmisión
Cada VASP de la contraparte recibe una puntuación de riesgo de 1 a 100 antes de transmitir ningún dato, teniendo en cuenta su estado KYB y su autorización conforme a MiCA. Los equipos de cumplimiento normativo pueden establecer sus propios umbrales para continuar, retener la operación para su revisión o derivarla. Los datos del cliente nunca se envían a un VASP marcado sin la aprobación de tu equipo.

Verificación flexible para monederos no alojados
Los organismos reguladores exigen distintos niveles de acreditación de la titularidad de los monederos. Shufti ofrece cuatro métodos desde una misma plataforma: Satoshi Test como prueba on-chain, Signature Proof para la confirmación criptográfica, Visual Proof para la revisión manual y Self Declared para los casos de menor riesgo. Cada método genera un enlace único válido durante 24 horas y deja constancia de la comprobación en el registro de auditoría de la transacción.

El proceso de cumplimiento normativo
Del primer mensaje a unas evidencias listas para auditoría

Del inicio de la transferencia al registro de auditoría
Cada transferencia recoge todos los campos exigidos por la Recomendación 16 del GAFI para ambas partes, mientras que los datos del VASP de la contraparte se completan automáticamente a partir del directorio. Tu equipo tiene que introducir menos datos manualmente y ningún envío se realiza con información incompleta.
Confirma que cada mensaje de la Travel Rule haya llegado al VASP de la contraparte y que se haya confirmado su recepción. El estado de la entrega se controla de principio a fin para que ninguna transferencia quede sin seguimiento.
Realiza las comprobaciones necesarias antes de ejecutar la transferencia y mantén la monitorización después de la liquidación para que los controles, los umbrales y las evidencias se mantengan alineados durante todo el ciclo de vida de la operación.

Sanciones, estado de autorización MiCA y registro de auditoría completo
Cada VASP de la contraparte se contrasta durante el onboarding con las listas de sanciones de OFAC, la UE y la ONU, y el acceso se revoca en el plazo de una semana si un VASP es sancionado posteriormente. Así, nunca seguirás operando con una contraparte que tu último control haya pasado por alto.
El estado de autorización conforme a MiCA se controla para cada VASP del directorio y las transferencias dirigidas a un CASP que no cumpla los requisitos se marcan automáticamente antes de enviarse. Así, tu equipo puede detectar cualquier problema de autorización antes de que lo haga un organismo supervisor.
Los datos del ordenante y del beneficiario, el protocolo utilizado, el resultado de las comprobaciones, la puntuación de riesgo y el estado de la entrega se reúnen en un único informe descargable por transacción. Cuando un organismo regulador solicita evidencias, basta con exportar el informe, sin tener que reconstruir toda la información.

Todos los umbrales regulatorios en un único flujo
Los umbrales de MiCA, FinCEN, la FCA y cualquier otro al que esté sujeta tu actividad se gestionan simultáneamente, con excepciones configurables para determinadas contrapartes de alto riesgo. Un único conjunto de reglas cubre todos los mercados, en lugar de requerir una configuración para cada jurisdicción.
Cada regla determina si la transferencia puede continuar, debe retenerse o tiene que derivarse para su revisión. Los casos de alto riesgo pasan directamente a revisión manual. Tu equipo de cumplimiento normativo define la política una vez y la plataforma la aplica automáticamente a cada transferencia.
Ofrece la solución de Travel Rule bajo tu propia marca, con acceso mediante API a todas las funciones disponibles en la plataforma alojada. Tus clientes interactúan con tu producto, sin que aparezca un proveedor externo de cumplimiento normativo.

Acredita la titularidad del monedero con cuatro métodos
El cliente envía desde el monedero declarado una microtransacción por un importe específico. La titularidad queda confirmada en cuanto se recibe exactamente ese importe. Se trata de una prueba on-chain, no de una simple declaración del usuario.
El cliente firma un mensaje de desafío con la clave privada del monedero para demostrar criptográficamente que lo controla, sin necesidad de mover fondos. Es el método más rápido y riguroso para usuarios con los conocimientos técnicos necesarios.
Una captura de pantalla de la interfaz del monedero permite realizar una revisión manual, mientras que una declaración firmada puede utilizarse en jurisdicciones de menor riesgo cuando los demás métodos no resulten prácticos. En ambos casos, las evidencias quedan incorporadas al registro de auditoría de la transacción, al igual que con el resto de métodos.
Preparación para el cumplimiento normativo
Cobertura normativa diseñada para mercados regulados

IVMS101
ActivoFormato global de datos de la Travel Rule utilizado en todos los mensajes de Shufti.

MiCA y TFR
Umbral EUR: 0Sin umbral mínimo para las transferencias procesadas por un CASP de la UE.

Direct
ActivoMensajería directa entre VASP dentro de la red de entidades conectadas.

VARA
Sin umbral fijoFlujos alineados con el GAFI para VASP con licencia de VARA.

TRP
ActivoInteroperabilidad entre plataformas con instituciones conectadas a TRP.

FCA
Umbral GBP: 800Normativa británica contra el blanqueo de capitales para CASP registrados ante la FCA.

Code VASP
ActivoIntegración para enrutar mensajes entre distintas redes.

FinCEN
Umbral USD: 3000Obligaciones establecidas por la Bank Secrecy Act para empresas de moneda virtual de Estados Unidos.

Binance GTR
ActivoCobertura de la red Global Travel Rule de Binance.

Recomendación 16 del GAFI
+40 paísesEstándar de referencia adoptado por MAS, FINTRAC, AUSTRAC, FINMA, FSA y SFC.
Avalado por auditorías independientes y certificaciones internacionales.
Auditorías y certificaciones que respaldan la confianza en Shufti

iBeta PAD de nivel 3
Tecnología de prueba de vida sometida a pruebas avanzadas frente a ataques de presentación conforme al nivel 3 de PAD. Certificada con un APCER del 0 % en el nivel más alto disponible.

PCI DSS
Evaluado por un QSA independiente en los 12 ámbitos de control. La declaración de cumplimiento (AoC) está disponible para tu auditor.

ISO 27001
Auditado y certificado anualmente en materia de gestión de la seguridad de la información. El certificado puede verificarse públicamente a través de la entidad certificadora que lo emite.

QG-GDPR
Controles de tratamiento, conservación y transferencia de datos auditados de forma independiente conforme a los requisitos del RGPD.

Cyber Essentials Plus
Programa respaldado por el Gobierno británico que acredita la aplicación de controles frente a las ciberamenazas más habituales. Evaluado y certificado por una entidad de certificación autorizada.

DHS RIVR
Shufti se situó entre los sistemas con mejores resultados en la evaluación RIVR 2025 del Departamento de Seguridad Nacional de Estados Unidos en cuanto a precisión en la validación de identidades y cumplimiento de los umbrales de seguridad.
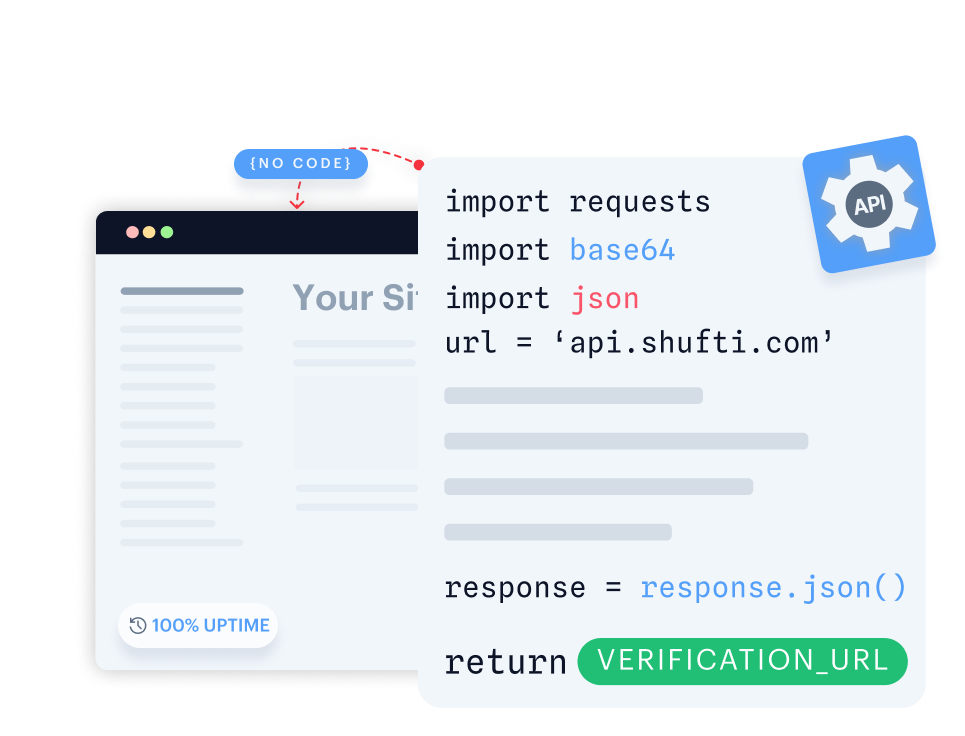
Una única API, integración sin complicaciones
Crea flujos de verificación totalmente personalizables e intégralos fácilmente con tu backend.
- Mantén el control de principio a fin personalizando cada etapa del proceso de verificación.
- Intégralo fácilmente con tu backend para agilizar la implementación.
- Diseña procesos de verificación flexibles y adaptados a tus usuarios.
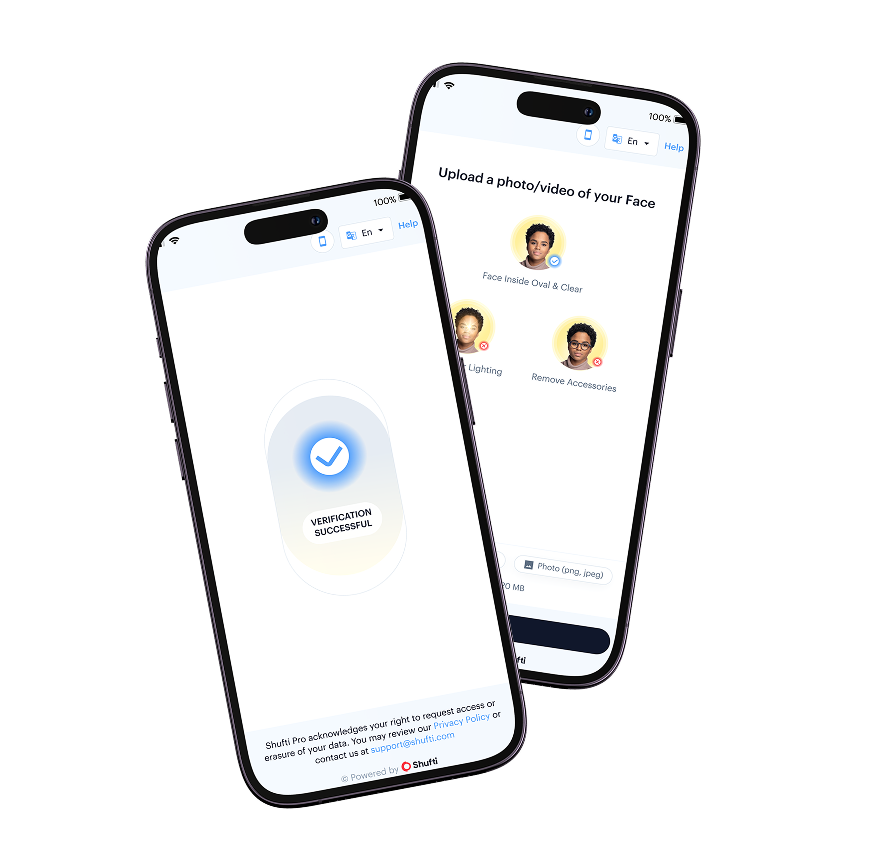
Integra una experiencia de verificación nativa en tu app móvil en cuestión de minutos.
- Pon en marcha la verificación nativa en iOS o Android en pocos minutos.
- Utiliza una interfaz lista para usar con cámara, captura e indicaciones en tiempo real.
- Personaliza los flujos para integrarlos de forma natural en tu app móvil.
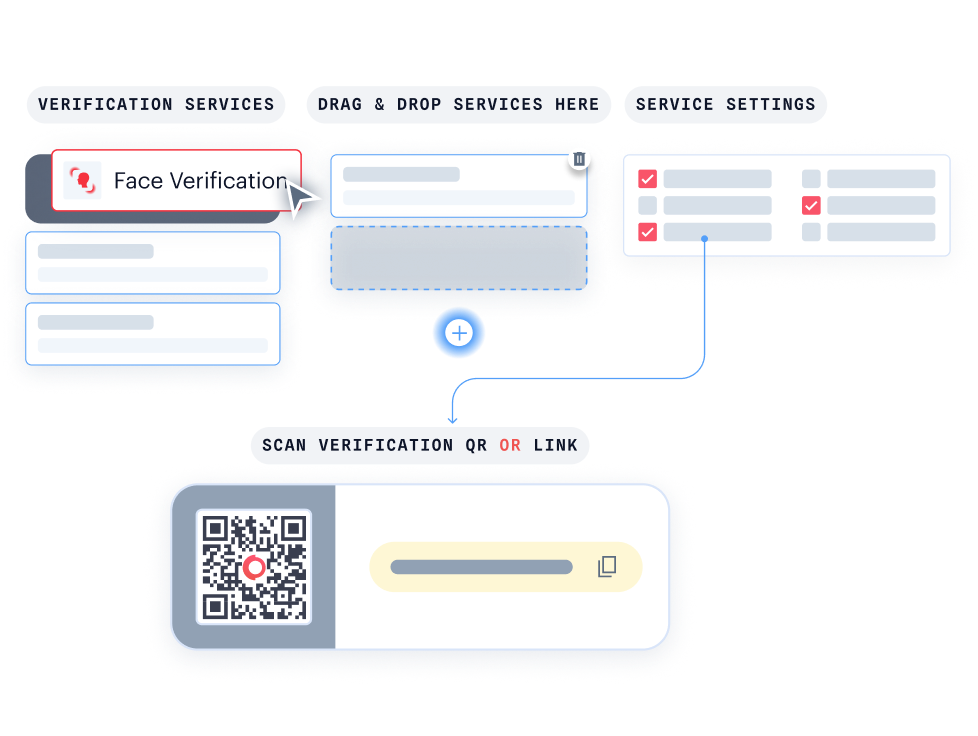
Con KYC Journey Builder, crea procesos de verificación personalizados sin escribir una sola línea de código.
- Personaliza cada paso fácilmente con la función de arrastrar y soltar.
- Comprueba al instante cómo verán tus usuarios el proceso de verificación.
- Conéctalo fácilmente con Hosted Verification para ofrecer una experiencia coherente y adaptada a tu marca.
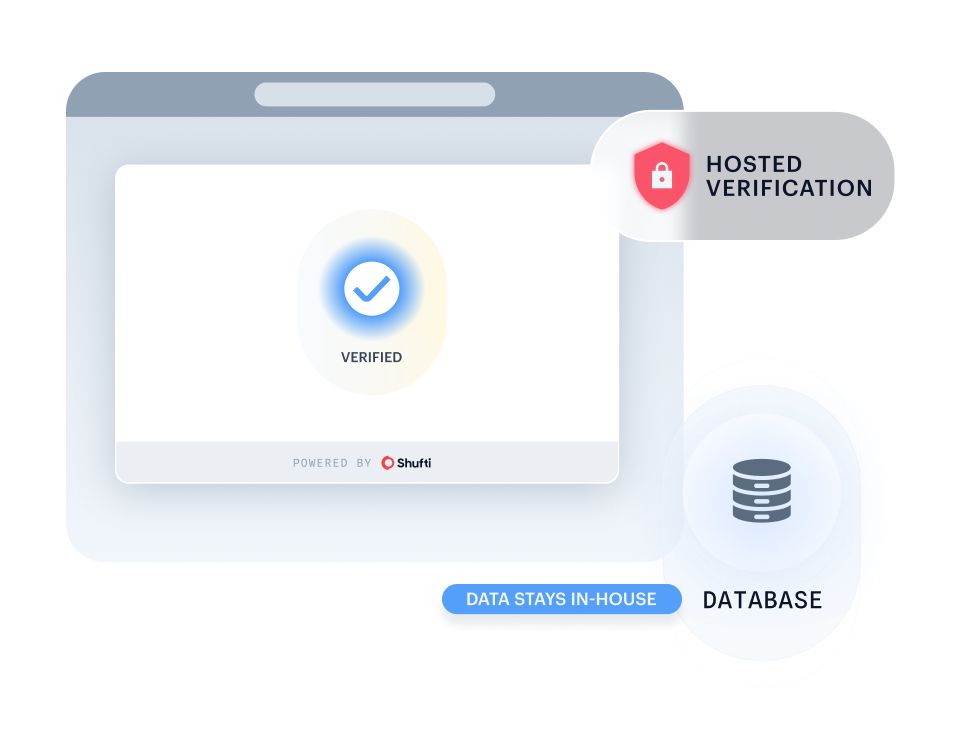
Ejecuta Shufti en tu propia infraestructura, con las mismas capacidades de la plataforma, para mantener el máximo control sobre tus datos y su privacidad.
- Mantén toda la información sensible dentro de tu propia infraestructura y cumple los requisitos más estrictos de gobernanza y residencia de datos.
- Protege la información sensible manteniéndola totalmente bajo tu control.
- Implementa Shufti en sectores altamente regulados sin comprometer el cumplimiento normativo.
Soluciones específicas para cada sector
Diseñadas para tu negocio
Cumplimiento normativo integrado en la infraestructura bancaria que ya utilizas
Los bancos que incorporan servicios de custodia de activos digitales deben cumplir las obligaciones de la Travel Rule con el mismo rigor que en las transferencias bancarias tradicionales, incluido el registro de auditoría que esperan los organismos supervisores. Añade una capa de cumplimiento normativo a tu infraestructura actual mediante una API REST, sin tener que mantener un sistema independiente para una única clase de activos.


No te fíes solo de lo que te contamos. Echa un vistazo a las opiniones de nuestros clientes.
La experiencia de nuestros clientes
El futuro de la identidad digital se basa en la confianza, la interoperabilidad y el cumplimiento normativo. Nuestra colaboración con Shufti refuerza el compromiso de DevCode Identity de ofrecer a nuestros clientes de todo el mundo soluciones de verificación de identidad seguras, conformes con la normativa y líderes en su categoría.
Al combinar nuestra plataforma de orquestación del cumplimiento orientada a la conversión con las capacidades globales de KYC e IDV de Shufti, nuestros clientes pueden afrontar requisitos regulatorios complejos sin renunciar a un proceso de onboarding fluido y con las mayores tasas de conversión posibles.
Estamos orgullosos de continuar nuestra colaboración con Shufti mientras nos expandimos a nuevas jurisdicciones.
La tecnología de verificación de Shufti no solo refuerza nuestro marco de cumplimiento normativo, sino que también garantiza a nuestros jugadores un proceso de onboarding fluido y seguro.
Nuestro objetivo es ofrecer a nuestros clientes y a sus traders las mejores herramientas para hacer su trabajo, y estamos encantados de poder trabajar con Shufti.
Es una empresa líder y estamos deseando ofrecer sus soluciones a nuestros clientes a través de nuestro CRM.
Nuestra relación con Shufti nació de la frustración con un proveedor anterior, así que empezamos a hablar con Shufti.
El tiempo de respuesta fue excelente, desde la primera conversación con el equipo de ventas hasta la puesta en marcha con la demo.
Todo lo que necesitas saber, en un solo lugar
Preguntas frecuentes
La Travel Rule es un requisito de la Recomendación 16 del GAFI que obliga a los proveedores de servicios de activos virtuales a transmitir información sobre el ordenante y el beneficiario en cada transferencia de criptoactivos que supere el umbral fijado por cada jurisdicción. MiCA aplica este requisito a partir de 0 EUR (umbral cero), FinCEN a partir de 3000 USD y la FCA a partir de 800 GBP. Shufti permite gestionar todos los umbrales desde un único flujo configurable.
Un directorio de más de 12 000 entidades, que incluye exchanges, PSP, bancos, custodios y mesas OTC, permite identificar el VASP receptor. La tasa de entrega se acerca al 100 % cuando se especifica el VASP y, cuando no se conoce, aproximadamente el 50 % de los casos pueden resolverse automáticamente mediante el análisis del monedero y la blockchain.
Todos los mensajes utilizan IVMS 101 como estándar común de datos. Mediante una única llamada a la API, pueden enrutarse a través de un protocolo directo VASP a VASP, TRP, CODE o Binance GTR, y la plataforma selecciona automáticamente el protocolo adecuado. Shufti no utiliza TRISA.
Shufti ofrece cuatro métodos de verificación de monederos: Satoshi Test, Signature Proof, Visual Proof y Self Declared. Cada uno genera un enlace único válido durante 24 horas y todas las evidencias quedan registradas para auditoría.
Sí. El Reglamento de la UE sobre transferencias de fondos se aplica a las transferencias de criptoactivos independientemente de su importe, por lo que Shufti aplica de forma nativa un umbral de cero. Además, controla el estado de autorización conforme a MiCA de cada VASP.
Sí. El motor de reglas permite a los equipos de cumplimiento normativo establecer umbrales por jurisdicción, definir excepciones para VASP concretos y automatizar las decisiones de continuar, retener o derivar una operación, con umbrales de 0 EUR, 3000 USD y 800 GBP aplicados simultáneamente.
Cada VASP recibe una puntuación de riesgo de 1 a 100 que incorpora datos KYB, indicadores relativos a MiCA y niveles de gravedad. La evaluación se realiza antes de transmitir los datos y las contrapartes de alto riesgo activan un proceso de derivación configurable.
En el modelo posterior a la transacción, los datos se transmiten después de procesar la transferencia. En el modelo previo, la retirada queda retenida hasta recibir la confirmación del VASP receptor. Ambos procesos pueden utilizarse simultáneamente desde la misma plataforma.
La integración mediante API suele tardar entre 2 y 5 días laborables y la integración mediante SDK, entre 1 y 3 días laborables. El acceso al sandbox se habilita en un plazo de 24 horas. Estos plazos se basan en implementaciones empresariales reales, no en estimaciones. Además, contarás con un equipo especializado que te prestará asistencia durante todo el proceso de integración.
Shufti ofrece una API RESTful con JSON y webhooks, además de un sandbox para realizar pruebas. Los clientes actuales pueden añadir la Travel Rule utilizando la misma clave de API, mientras que los nuevos clientes pueden ponerla en marcha en cuestión de días.
Sí. La Travel Rule se integra con AML Screening, Transaction Monitoring y la verificación de identidad dentro de una única plataforma, con una sola API y un único registro de auditoría.
Sí. La implementación de marca blanca permite ofrecer todas las funciones de la API bajo tu propia marca. Los registros de las contrapartes y las transferencias permanecen dentro de tu entorno personalizado y tus clientes no ven en ningún momento a un proveedor externo.
No. Para las contrapartes que no formen parte de las redes integradas directamente, Shufti utiliza un proceso de envío y registro que conserva los datos transmitidos como evidencia de cumplimiento normativo. Los clientes que ya sean miembros de TRUST pueden mantener su adhesión de forma independiente.
Es el denominado «sunrise problem», una situación habitual porque todavía no todos los VASP disponen de sistemas de mensajería compatibles. Las transferencias entrantes sin los datos necesarios pueden liberarse de acuerdo con las políticas establecidas, completarse posteriormente con información facilitada por el cliente o derivarse como una reclamación formal, y todas las acciones quedan registradas como evidencias para auditoría.
No si ya utilizas Shufti. La Travel Rule se activa con tu clave de API y contrato actuales, junto con AML Screening y la verificación de identidad. Así, no necesitas recurrir a un segundo proveedor, mantener otro registro de auditoría ni iniciar un proceso de contratación independiente.
MiCA ya está en vigor. Los supervisores ya están realizando inspecciones.
Descubre cómo un directorio de más de 12 000 entidades, el enrutamiento multiprotocolo basado en el estándar IVMS 101 y la verificación de la identidad de los ordenantes permiten gestionar el cumplimiento de la Travel Rule desde una única API y mantener evidencias listas para auditoría.
Tu fuente de referencia sobre KYC, AML y fraude
Recursos
25 de agosto de 2026
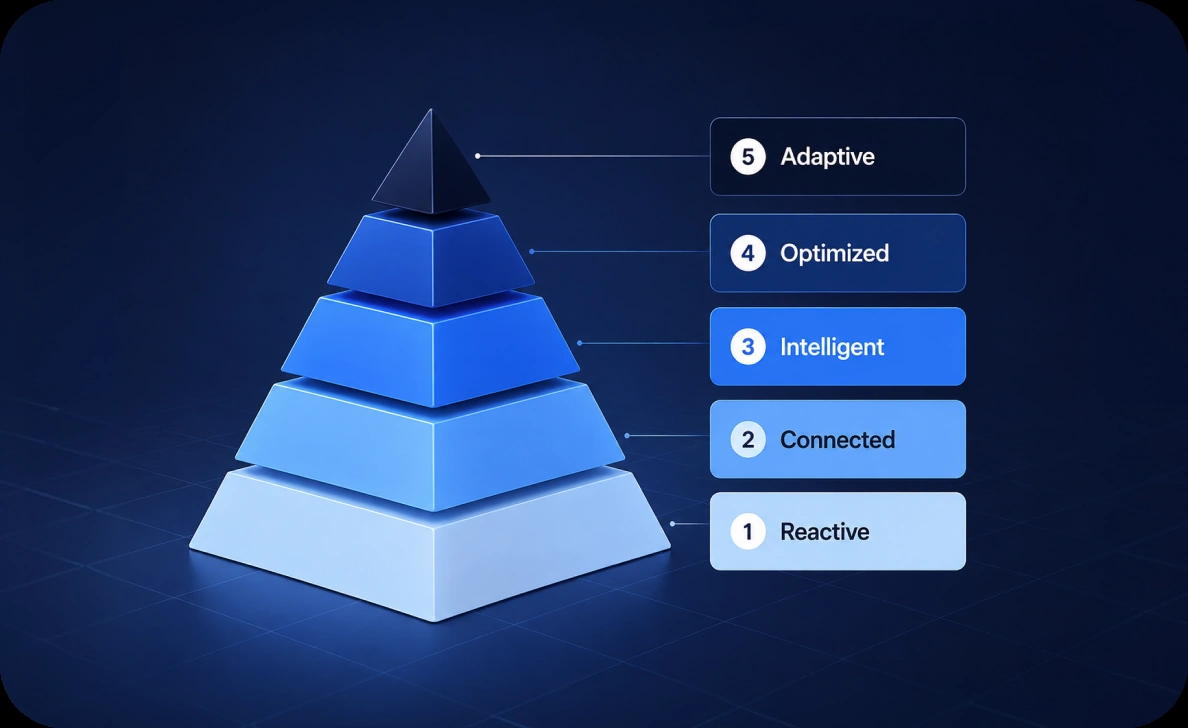
Modelo de madurez del cumplimiento normativo en el sector cripto: autoevaluación gratuita
El cumplimiento normativo es el punto de partida, no la meta. Evalúa tu negocio cripto en función de nueve pilares y cinco niveles de madurez y obtén un índice de 0 a 100. Gratis y sin registro.
Guía
17 de noviembre de 2025
Guía de verificación de identidad para exchanges cripto
Una guía de compra para exchanges que están valorando soluciones de verificación de identidad. Aborda las obligaciones de cumplimiento normativo, la prevención del fraude y un KYC basado en el riesgo que permite incorporar a usuarios reales sin añadir fricción.
Guía
18 de diciembre de 2025
Estado global del cumplimiento AML en 2025: análisis de datos del GAFI
Las leyes AML parecen sólidas sobre el papel, pero su aplicación va por detrás. Un análisis basado en datos de las conclusiones del GAFI, de la brecha entre normas y resultados y de cómo la RegTech puede cerrarla.
Informe