

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


AMLR-READINESS
AMLR-compliance: van verplichting naar bewijs, op één platform
AMLR is Verordening (EU) 2024/1624, het uniforme EU-regelboek voor de bestrijding van witwassen. De verordening is vanaf 10 juli 2027 rechtstreeks van toepassing, vervangt de richtlijn uit 2015 en maakt een einde aan de nationale verschillen waarop ondernemingen hun processen hebben ingericht. Shufti koppelt iedere verplichting aan een product dat al in productie is en maakt duidelijk welke beslissingen bij jou blijven.
Demo aanvragen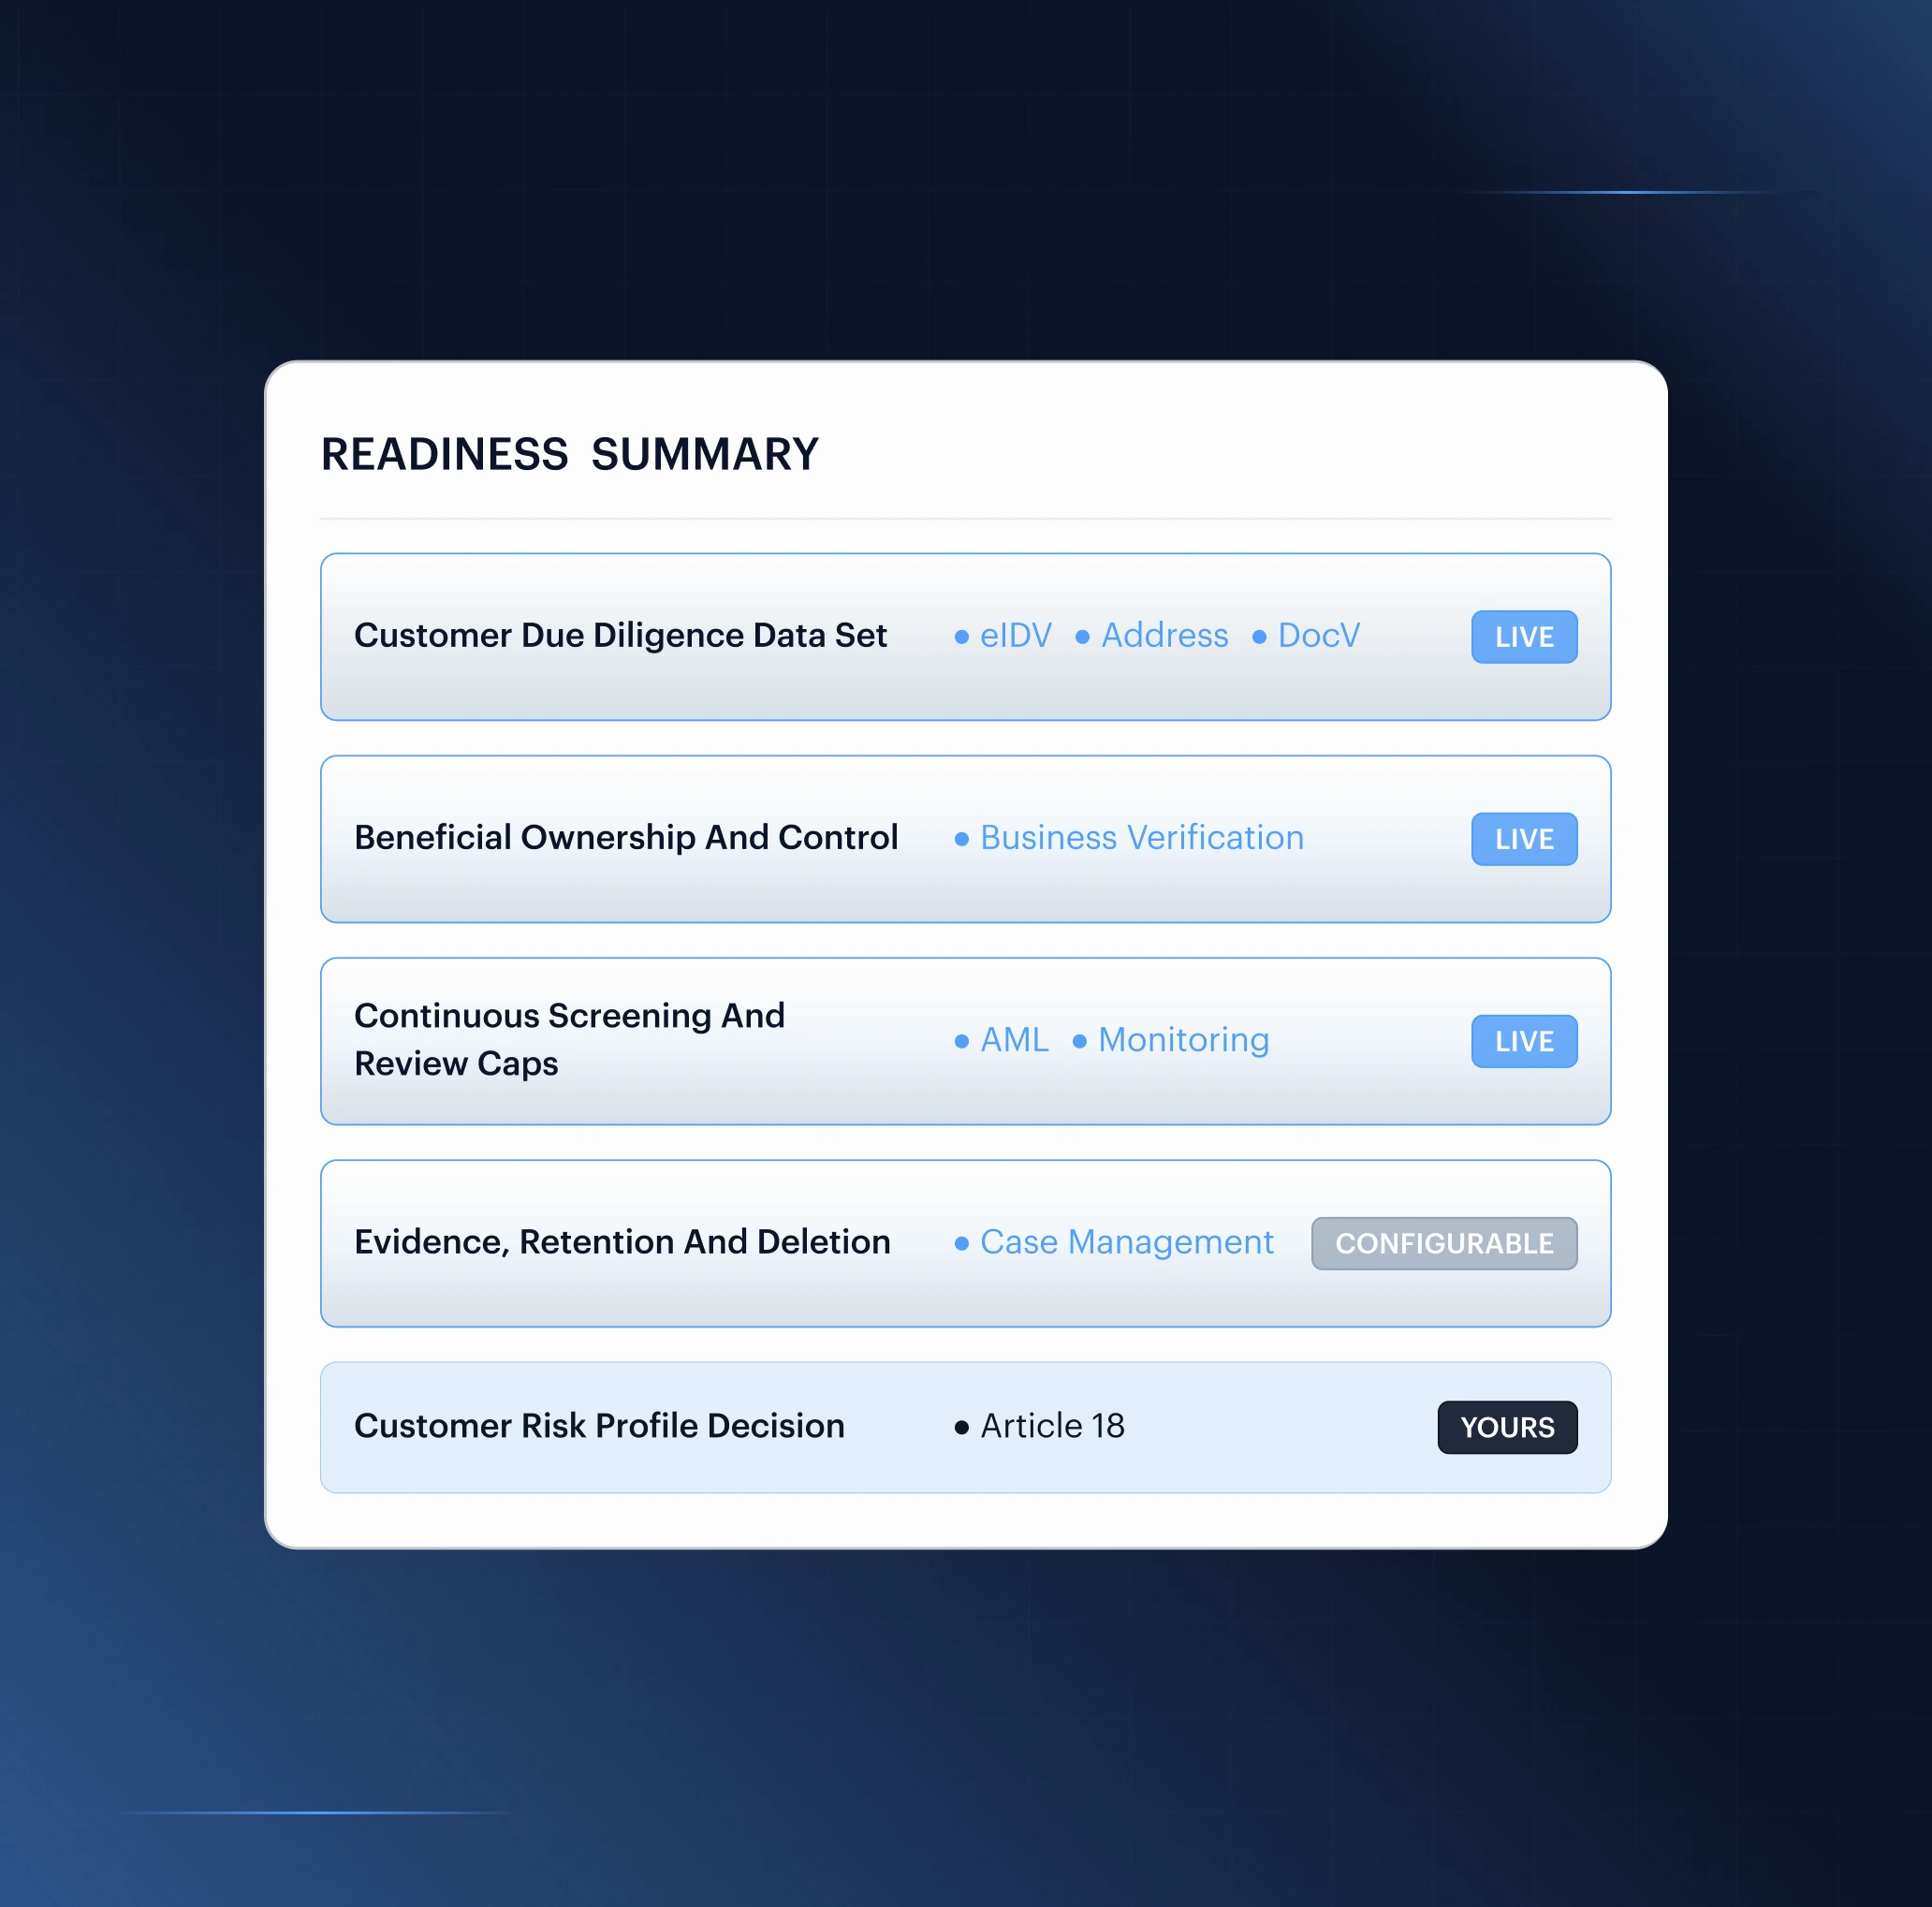
Vertrouwd door meer dan 2.000 klanten wereldwijd
HOE SHUFTI DIT OPLOST
Compliant onder de richtlijnen, kwetsbaar onder AMLR
Eén regelboek vervangt zevenentwintig
Nationale beleidsruimte verdwijnt en drempelwaarden worden op EU-niveau vastgesteld. Een programma dat is ingericht rond verschillen per markt moet worden herbouwd rond één standaard.
Eigendom alleen identificeert de eigenaar niet langer
Zeggenschap wordt naast eigendom beoordeeld en beide groepen kunnen tegelijkertijd uiteindelijk belanghebbenden zijn. Nominees moeten worden gemarkeerd en raadpleging van registers wordt verplicht.
Reviewintervallen worden harde maxima
Klanten met een hoger risico minimaal jaarlijks, alle anderen minimaal iedere vijf jaar. Absolute maxima, zonder risicogebaseerde uitzondering, van toepassing op het volledige klantenbestand.
Bewaren wordt een verwijderingsplicht
Vijf jaar na het einde van de relatie moeten persoonsgegevens worden verwijderd. Langer bewaren is geen voorzichtigheid, maar een overtreding.
VAN VEREISTE NAAR MOGELIJKHEID
Gebruik wat je nodig hebt zonder het bewijs te versnipperen
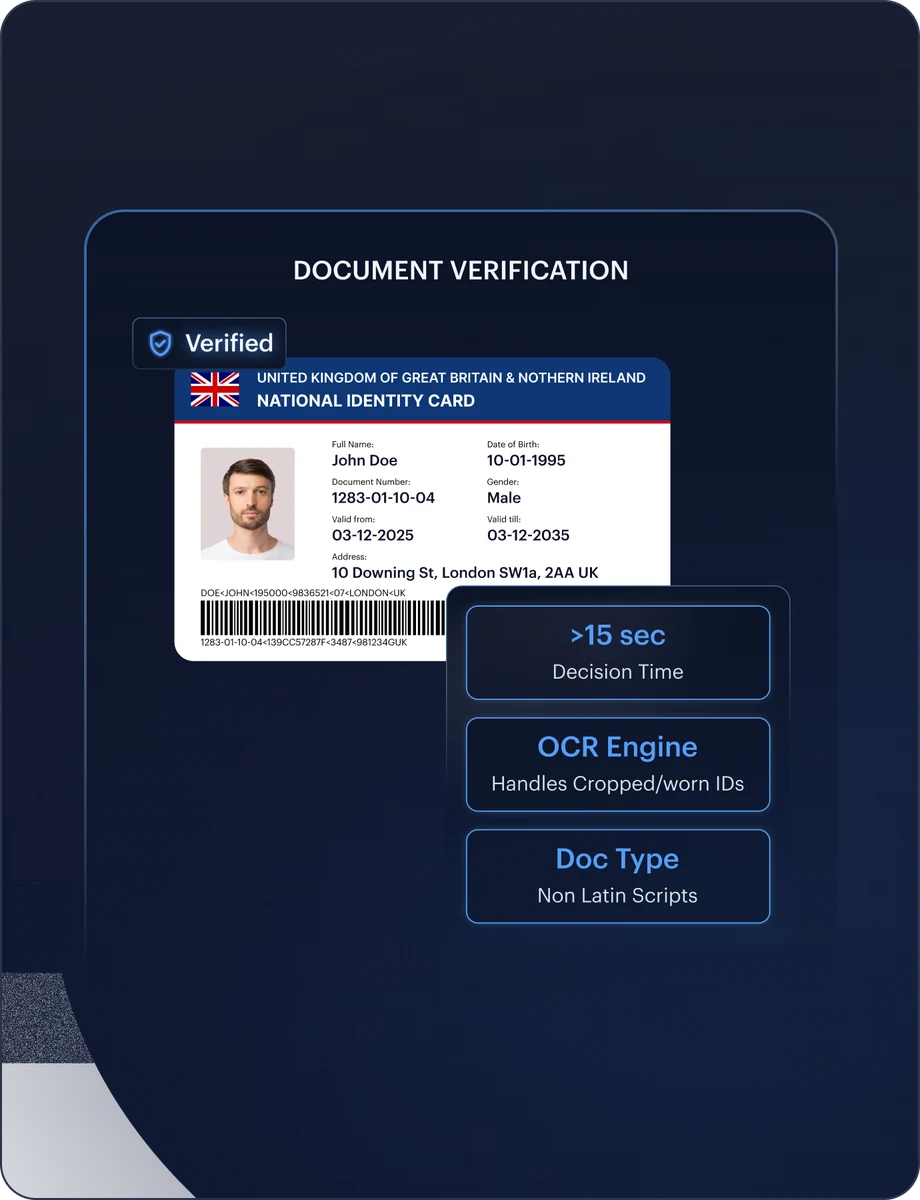
Remote onboarding met ingebouwd bewijs
De oude regels beschouwden online onboarding op zichzelf als een hoger risico. AMLR doet dat niet en accepteert een identiteitsdocument of een nationale eID als gelijkwaardige middelen. Shufti ondersteunt beide via één integratie en registreert welk middel iedere klant heeft gebruikt.
De route waarvoor geen nationaal stelsel nodig is. Verifieert de identiteit aan de hand van documenten die afkomstig zijn van een betrouwbare en onafhankelijke bron, het eerste van de twee middelen die artikel 22(6) toestaat.
Het tweede toegestane middel, waar een dergelijk stelsel bestaat. Elektronische identificatie op betrouwbaarheidsniveau substantieel of hoog. Shufti maakt verbinding met meer dan 40 nationale eID-stelsels wereldwijd en schakelt over op documentverificatie waar de dekking beperkt is.
Verifieer klanten via betrouwbare credentials uit de EUDI-wallet. Shufti combineert identiteitsgegevens uit de wallet met CDD-workflows, zodat iedere verificatieroute binnen één geïntegreerd compliancerecord blijft.
Het kenmerk dat een wallet niet garandeert. De gebruikelijke verblijfplaats maakt deel uit van de informatie die artikel 22(1) vereist en wordt vastgesteld aan de hand van documentair bewijs in plaats van zelfverklaring.
Authenticiteit wordt bewezen, niet afgeleid. Leest de chip en valideert de handtekening ervan tegen de uitgevende autoriteit, zodat het document geldt als betrouwbare en onafhankelijke bron in plaats van slechts als een goede foto.
Het document behoort toe aan de persoon die het presenteert. Matcht de live persoon met de foto op het document via gecertificeerde passive liveness, zodat de identiteit aan de klant wordt gekoppeld en niet alleen aan het document.
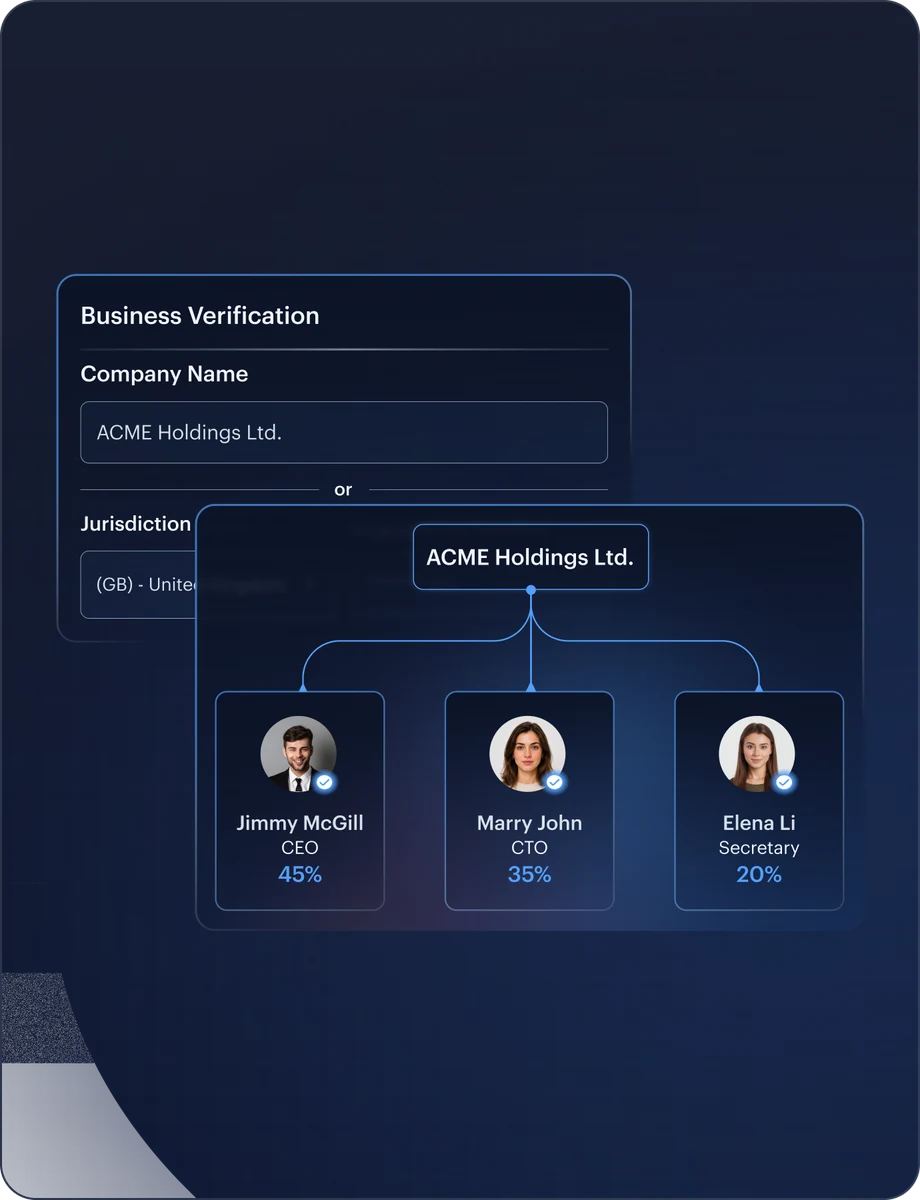
Zie wie controleert, niet alleen wie eigenaar is
Een belang van 25% is niet langer de enige manier om uiteindelijk belanghebbende te zijn. Ook degene die de onderneming controleert telt mee en AMLR vereist dat beide afzonderlijk worden gecontroleerd. Shufti brengt aandeelhouderschap en de control-laag in één aanvraag in kaart.
Brengt de eigendomsketen en de control-laag parallel in kaart, zodat beide groepen uiteindelijk belanghebbenden uit één aanvraag naar voren komen.
De entiteit en haar eigenaren in één call. Screent de juridische entiteit en iedere uiteindelijk belanghebbende die volgens artikel 51 is geïdentificeerd, zodat het bedrijfsrecord en het persoonsrecord één bewijsspoor delen.
Twee bronnen, afzonderlijk onderbouwd. De bron van middelen en de bron van vermogen worden afzonderlijke vereisten, waarbij goedkeuring van het senior management wordt vastgelegd voordat de zakelijke relatie wordt aangegaan.
Accreditatie en identiteit in één record. Past maatregelen voor cliëntenonderzoek toe op de inschrijvende investeerder, in plaats van geschiktheid en identiteit in twee aparte systemen te controleren.
Nominees maken zichzelf niet bekend. Brengt de nominee-constructies en informele afspraken tussen verbonden partijen aan het licht die artikel 53 aanmerkt als zeggenschap via andere middelen.
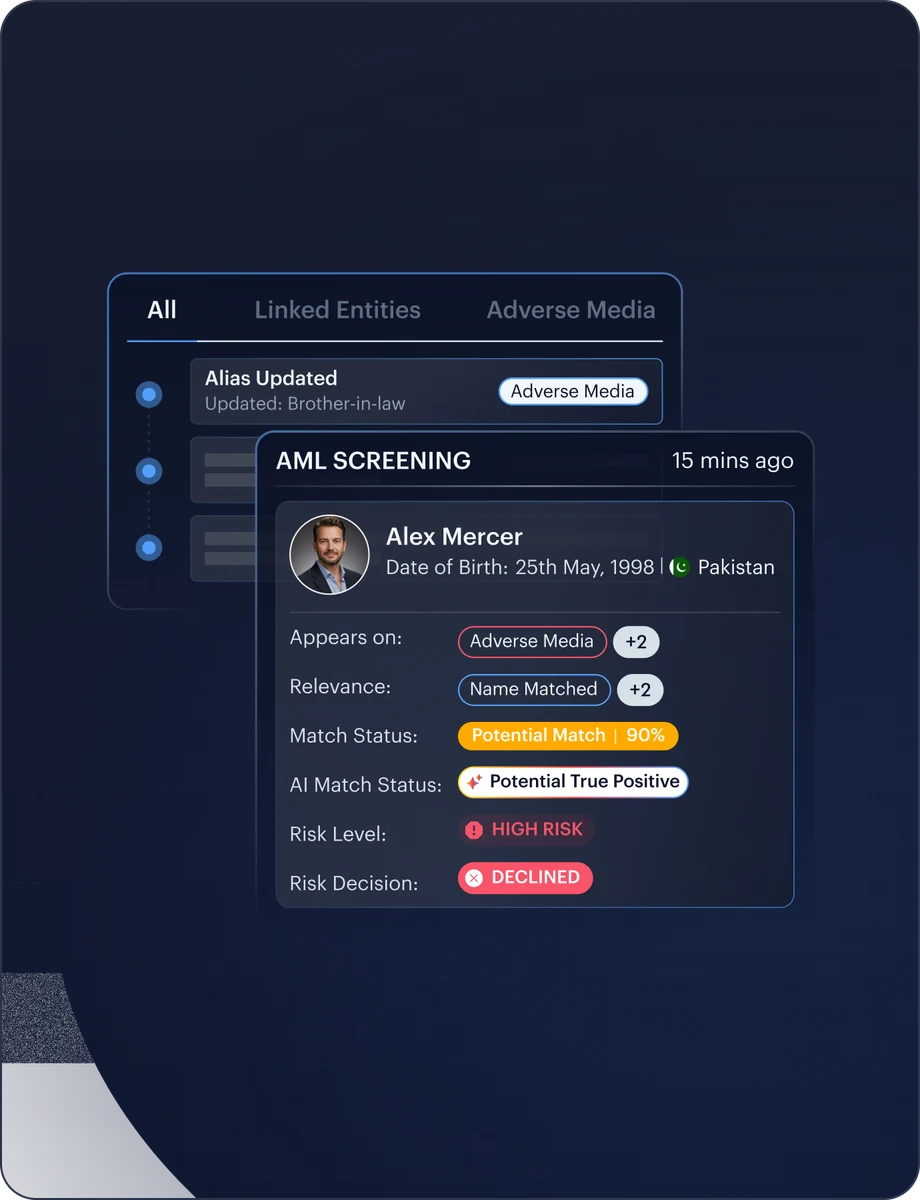
Wacht nooit op de volgende review
Iedere klant heeft nu een deadline voor de volgende review: één jaar voor klanten met een hoger risico en vijf jaar voor alle anderen, zonder uitzonderingen. Shufti voert continu nieuwe screenings uit, zodat een sanctiematch niet hoeft te wachten tot de volgende geplande review.
Screening binnen dezelfde call als het cliëntenonderzoek. Gerichte financiële sancties, politiek prominente personen en negatieve berichtgeving in één controle, toegepast bij het aangaan van de relatie en gedurende de hele looptijd ervan.
Een nieuwe plaatsing op een sanctielijst hoort niet op een review te wachten. Wereldwijde en regionale lijsten worden continu bijgewerkt, zodat een plaatsing het klantrecord bereikt zonder te wachten op de volgende geplande review.
Geassocieerden tellen net zo zwaar als de PEP zelf. Omvat politiek prominente personen, familieleden en personen die bekendstaan als naaste geassocieerden, op basis van de categorieën die AMLR zelf definieert.
Een naammatch is geen bevinding. Mediascreening die aan de klant is gekoppeld, zodat een alert wordt getoetst aan de kennis die de meldingsplichtige entiteit van de klant heeft, en niet aan een losse naam.
Het interval is een maximum, geen streefwaarde. Zorgt dat transacties in lijn blijven met de bedrijfsactiviteit en het risicoprofiel van de klant, en handhaaft het reviewinterval dat voor elk risiconiveau geldt.
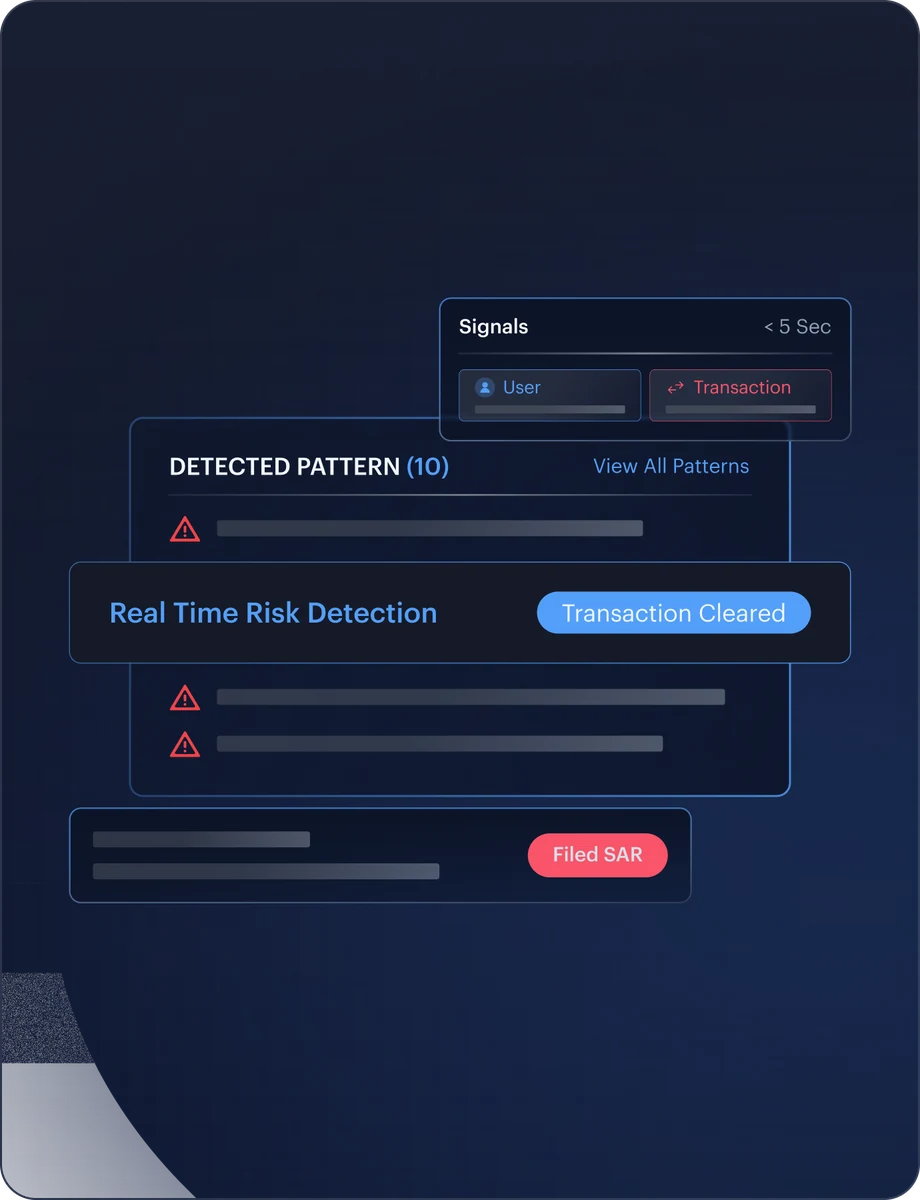
Eén record wanneer de toezichthouder erom vraagt
Bewijs dat over drie leveranciers is verspreid, wordt op zichzelf al een auditbevinding. Shufti houdt iedere verificatie in één record bij en maakt duidelijk welke beslissingen je überhaupt niet aan een leverancier mag uitbesteden.
Gedrag getoetst aan het risicoprofiel. Detecteert transacties die niet stroken met de kennis die de meldingsplichtige entiteit van de klant heeft, of met de bedrijfsactiviteit en het risicoprofiel van de klant.
Vijf jaar, daarna is verwijderen de plicht. Records worden bewaard tot vijf jaar na het einde van de zakelijke relatie, waarna persoonsgegevens worden verwijderd. Langer bewaren is een overtreding, tenzij een bevoegde autoriteit anders vereist.
Beleidswijzigingen zonder engineeringticket. Complianceteams passen drempelwaarden en reviewintervallen zelf aan, en iedere wijziging wordt bij de journey vastgelegd.
Bewijs verzameld, beslissing behouden. Verzamelt het bewijs achter een alert voor de beoordelaar. De beslissing blijft bij de compliance officer: artikel 18(3) staat een meldingsplichtige entiteit niet toe die uit te besteden.
Dataresidentie geregeld voordat inkoop ernaar vraagt. Cloud, on-premise, hybride of offsite met identieke functionaliteit, zodat dataresidentie en beheersmaatregelen voor derde partijen vooraf zijn gedocumenteerd.
NIEUW ONDER AMLR
Wat AMLR introduceert
en wat je met Shufti krijgt
Onboarding op afstand, zonder automatische verhoging van het risico
De factor 'niet-face-to-face' die in de richtlijn uit 2015 als hoger risico werd beschouwd, kent geen tegenhanger in AMLR. Remote verificatie valt daarom onder de algemene risicogebaseerde aanpak. De journeys van Shufti zijn vanaf de basis ontworpen voor remote gebruik en van begin tot eind voorzien van bewijs.
eID op het betrouwbaarheidsniveau dat de verordening voorschrijft
Elektronische identificatie op betrouwbaarheidsniveau substantieel of hoog is één van de twee toegestane verificatieroutes. Shufti controleert tegen gezaghebbende registers waar nationale dekking dit ondersteunt en schakelt over op documentverificatie waar dit niet het geval is.
Qualified Trust Services en QES
Gekwalificeerde handtekeningen en trustservices vallen onder dezelfde bepaling als elektronische identificatie. Shufti ondersteunt qualified electronic signatures binnen de verificatiejourney, zodat verklaringen en attestaties kunnen worden ondertekend zonder de flow te verlaten.
QEAA voor de kenmerken die een wallet niet bevat
Gekwalificeerde elektronische attestaties van kenmerken dekken het adres en andere gegevens die vanaf december 2026 tegen authentieke bronnen kunnen worden geverifieerd. Ze vormen een apart mechanisme naast de kerndataset met identiteitsgegevens van de wallet, en daarmee worden de hiaten in die dataset opgevuld.
EUDI-wallet, geaccepteerd voor wat erin staat
Identiteitskenmerken die vanuit een wallet worden gepresenteerd, worden geaccepteerd zoals ze worden gepresenteerd. De gebruikelijke verblijfplaats is optioneel in de verplichte dataset van de wallet, maar verplicht onder AMLR. Daarom verkrijgt Shufti deze op een andere manier, in plaats van aan te nemen dat de wallet die gegevens levert.
Live registerraadpleging, nu verplicht
Het raadplegen van het centrale register van uiteindelijk belanghebbenden wordt een verplichte aanvullende controle in plaats van een alternatief voor je eigen verificatie. Shufti raadpleegt bij iedere aanvraag live meer dan 240 officiële registers.
ALLES WAT JE MOET WETEN OP ÉÉN PLEK
Veelgestelde vragen
Verordening (EU) 2024/1624 is vanaf 10 juli 2027 van toepassing, wanneer de richtlijn uit 2015 wordt ingetrokken. Sommige onderdelen van het pakket zijn al bindend, waaronder de crypto Travel Rule sinds december 2024 en registertoegang sinds juli 2026.
AMLR is een verordening en is rechtstreeks van toepassing in iedere lidstaat. AMLD6 is een richtlijn voor registers, toezicht en nationale autoriteiten en moet daarom worden omgezet in nationale wetgeving. AMLA is de nieuwe EU-autoriteit in Frankfurt, die de technische standaarden opstelt en rechtstreeks toezicht zal houden op geselecteerde financiële instellingen.
Nee. De drempel is 25% of meer. De 15% is de verst mogelijke verlaging via een eventuele toekomstige gedelegeerde handeling voor specifieke sectoren met een hoger risico, die de Commissie uiterlijk op 10 juli 2029 moet beoordelen. Een dergelijke handeling bestaat niet.
De verplichting komt voort uit eIDAS en niet uit AMLR, geldt vanaf 24 december 2027 en alleen wanneer sterke gebruikersauthenticatie al vereist is, met uitzondering van micro- en kleine ondernemingen, en alleen wanneer de klant vraagt om zijn of haar wallet te gebruiken. AMLR zelf noemt de Wallet niet.
Niet op zichzelf. De verplichte identiteitsgegevens van de Wallet bestaan uit vijf kenmerken en de gebruikelijke verblijfplaats is daar geen onderdeel van, terwijl AMLR deze wel vereist. De verblijfplaats moet daarom op een andere manier worden verkregen, bijvoorbeeld via een gekwalificeerde elektronische attestatie van kenmerken of documentverificatie.
Ja. De factor 'niet-face-to-face' die in de richtlijn uit 2015 als hoger risico werd beschouwd, kent geen tegenhanger in AMLR. Remote kanalen vallen onder de algemene risicogebaseerde aanpak, al blijven de EBA-richtsnoeren voor remote onboarding van toepassing totdat AMLA ze vervangt.
Minimaal jaarlijks voor klanten met een hoger risico en minimaal iedere vijf jaar voor alle anderen. Dit zijn absolute maxima en geen risicogebaseerde standaardtermijnen; daarnaast geldt event-driven review.
Verificatie, screening, monitoring en het verzamelen van bewijs kunnen worden uitbesteed. Zes beslissingen kunnen niet worden uitbesteed, waaronder het klantrisicoprofiel, de beslissing om een relatie aan te gaan en rapportage aan de Financial Intelligence Unit. Ook moet je toezichthouder op de hoogte worden gebracht voordat een aanbieder van start gaat.
Vijf jaar vanaf het einde van de relatie, de incidentele transactie of de weigering, waarna persoonsgegevens moeten worden verwijderd. Verlenging is alleen in individuele gevallen mogelijk, op verzoek van een bevoegde autoriteit, en voor maximaal vijf extra jaren.
Nog niet. Eind juli 2026 was geen standaard door de Commissie vastgesteld of in het Publicatieblad gepubliceerd, ook niet de standaard voor cliëntenonderzoek, waarvan de consultatie in mei 2026 is gesloten. Deze pagina beschrijft concepten dan ook als concepten.
Beide, onder afzonderlijke voorwaarden. Deze pagina gaat over het platform. Wil je je bestaande programma verplichting voor verplichting laten toetsen aan de verordening, dan kun je terecht bij onze AMLR-consultancy.
Beoordeel je stack aan de hand van iedere AMLR-verplichting
De meeste ondernemingen voldoen aan de richtlijnen en gaan ervan uit dat dit automatisch blijft gelden. Voor een deel is dat zo. Plan een review en we lopen je programma verplichting voor verplichting langs de matrix, inclusief de verplichtingen die niet door ons kunnen worden opgelost.
Dé kennisbron voor KYC/AML en fraude
Kenniscentrum
4 augustus 2026
Gids EU-AMLR 2027: vereisten, reikwijdte en deadlines
Verordening (EU) 2024/1624 is van toepassing vanaf 10 juli 2027. De gids behandelt welke bedrijven binnen de reikwijdte vallen, wat CDD- en eigendomscontroles vereisen en hoe de AMLR verschilt van de huidige AMLD6.
Gids