

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


PREPARACIÓN PARA EL AMLR
Cumplimiento del AMLR: de la obligación a la evidencia en una única plataforma
El AMLR es el Reglamento (UE) 2024/1624, que establece un marco único contra el blanqueo de capitales en toda la UE. Será directamente aplicable a partir del 10 de julio de 2027, sustituirá a la Directiva de 2015 y eliminará muchas de las diferencias nacionales en torno a las que las empresas han desarrollado sus procesos. Shufti vincula cada nueva obligación con soluciones que ya están en funcionamiento y deja claro qué decisiones siguen siendo responsabilidad de tu organización.
Solicitar demo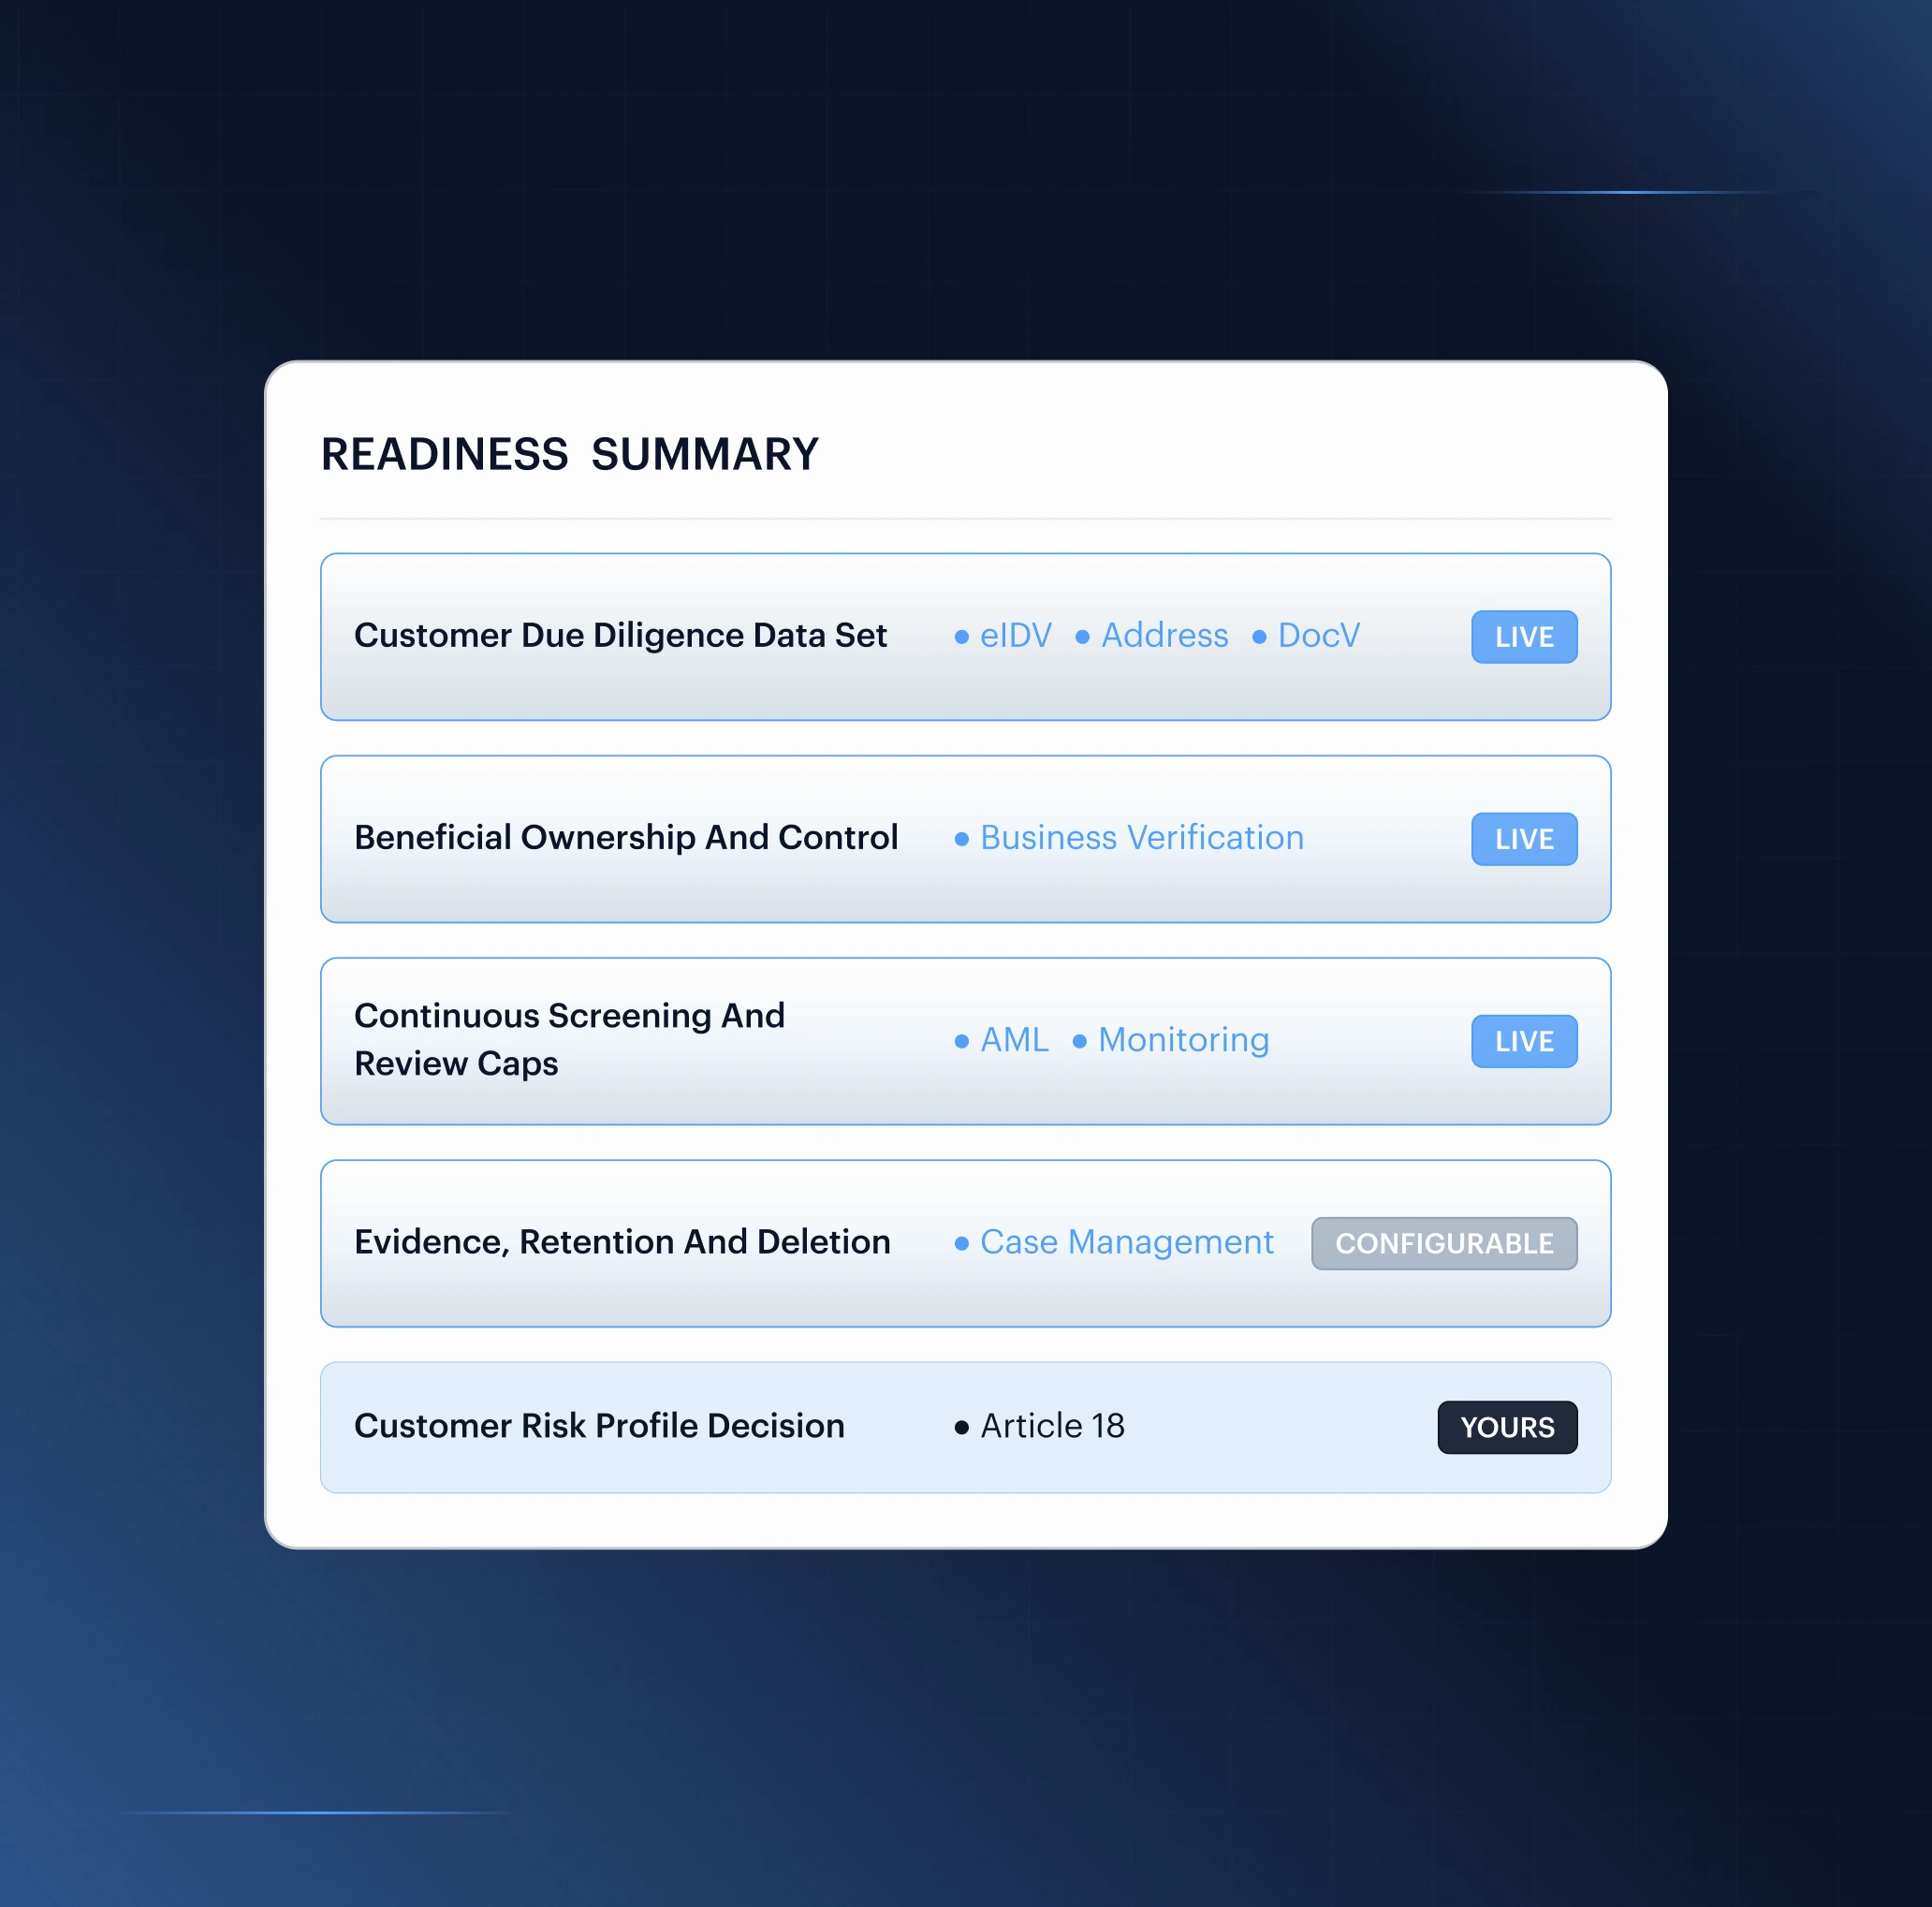
Más de 2000 clientes de todo el mundo confían en Shufti
CÓMO TE AYUDA SHUFTI
Cumplir las directivas no garantiza estar preparado para el AMLR
Un único marco sustituye a veintisiete
El margen de adaptación nacional se reduce y los umbrales pasan a establecerse a escala de la Unión. Los programas diseñados en torno a las particularidades de cada mercado tendrán que adaptarse a un estándar común.
La propiedad por sí sola ya no basta para identificar al titular real
El control debe evaluarse junto con la propiedad, y una persona puede considerarse titular real por cualquiera de estos criterios. También deben identificarse las personas que actúan como accionistas o directivos nominales y pasa a ser obligatoria la consulta de los registros correspondientes.
Los plazos de revisión pasan a tener límites máximos
Los clientes de mayor riesgo deben revisarse al menos una vez al año y el resto, como mínimo cada cinco años. Son plazos máximos aplicables a toda la cartera, sin excepciones basadas en el riesgo.
La conservación de datos implica también la obligación de eliminarlos
Cinco años desde el fin de la relación y, después, los datos personales deben eliminarse. Conservarlos durante más tiempo no es prudencia, sino un incumplimiento.
DEL REQUISITO A LA SOLUCIÓN
Utiliza las funciones que necesites sin fragmentar las evidencias
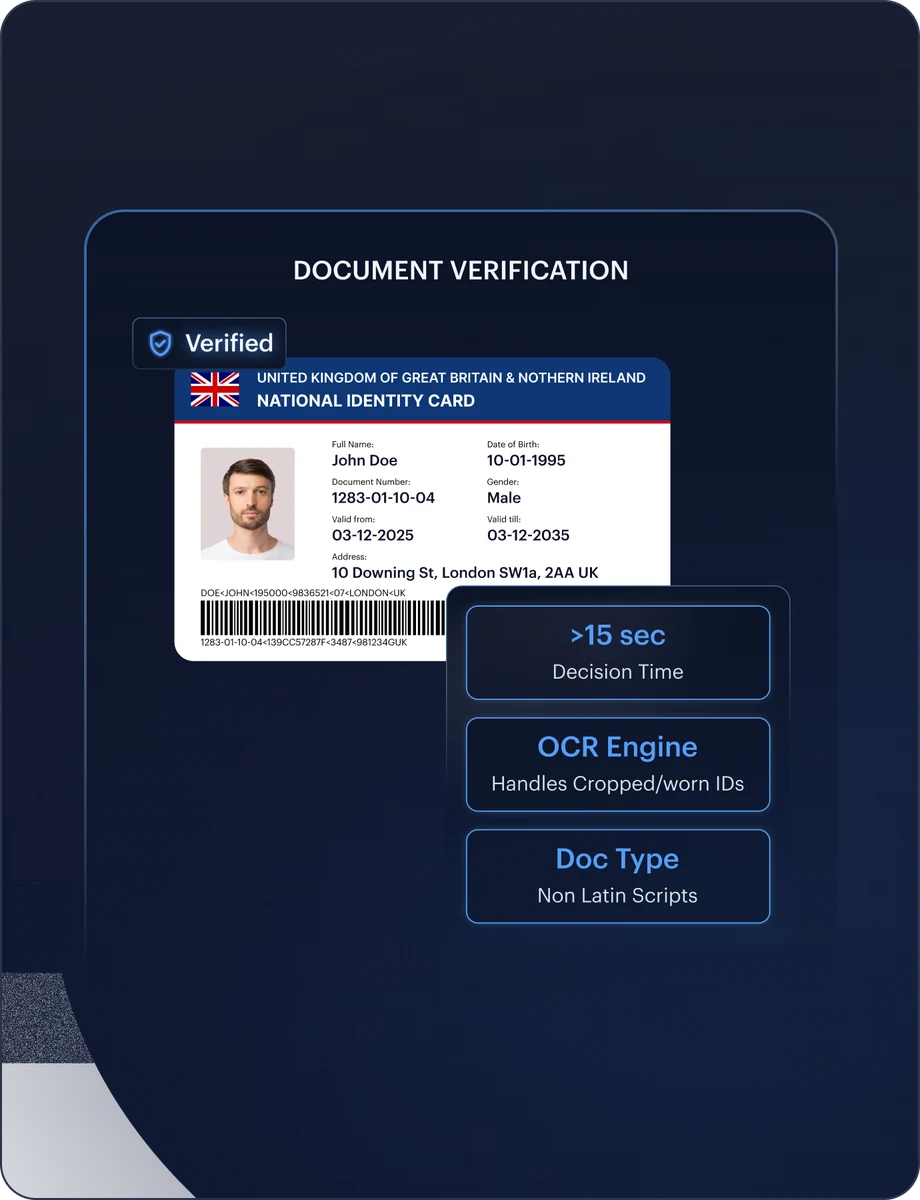
Onboarding remoto con todas las evidencias integradas
Las normas anteriores consideraban el onboarding online como un factor de mayor riesgo por sí mismo. El AMLR ya no lo hace y admite tanto los documentos de identidad como los sistemas nacionales de identificación electrónica (eID) como medios de verificación. Shufti permite utilizar ambos mediante una única integración y registra qué método ha utilizado cada cliente.
La opción que no requiere ningún sistema nacional de identificación electrónica. Permite verificar la identidad mediante documentos procedentes de una fuente fiable e independiente, el primero de los dos medios admitidos por el artículo 22(6).
El segundo medio permitido cuando existe un sistema compatible: identificación electrónica con un nivel de garantía sustancial o alto. Shufti se conecta con más de 40 sistemas nacionales de eID de todo el mundo y recurre a la verificación documental cuando la cobertura no es suficiente.
Verifica a los clientes mediante credenciales de confianza de las carteras EUDI. Shufti combina los datos de identidad obtenidos a través de la cartera con los procesos de diligencia debida del cliente (CDD), manteniendo todos los métodos de verificación dentro de un único registro de cumplimiento normativo.
Un dato que la cartera no garantiza. El lugar de residencia habitual forma parte de la información exigida por el artículo 22(1) y debe acreditarse mediante documentación, en lugar de basarse únicamente en una declaración del cliente.
Autenticidad demostrada, no supuesta. Lee el chip y valida su firma frente a la autoridad emisora, de modo que el documento constituye una fuente fiable e independiente, y no una simple fotografía de buena calidad.
Comprueba que el documento pertenece realmente a la persona que lo presenta. Compara el rostro del usuario con la fotografía del documento mediante una prueba de vida pasiva certificada, vinculando así la identidad con la persona y no únicamente con la credencial.
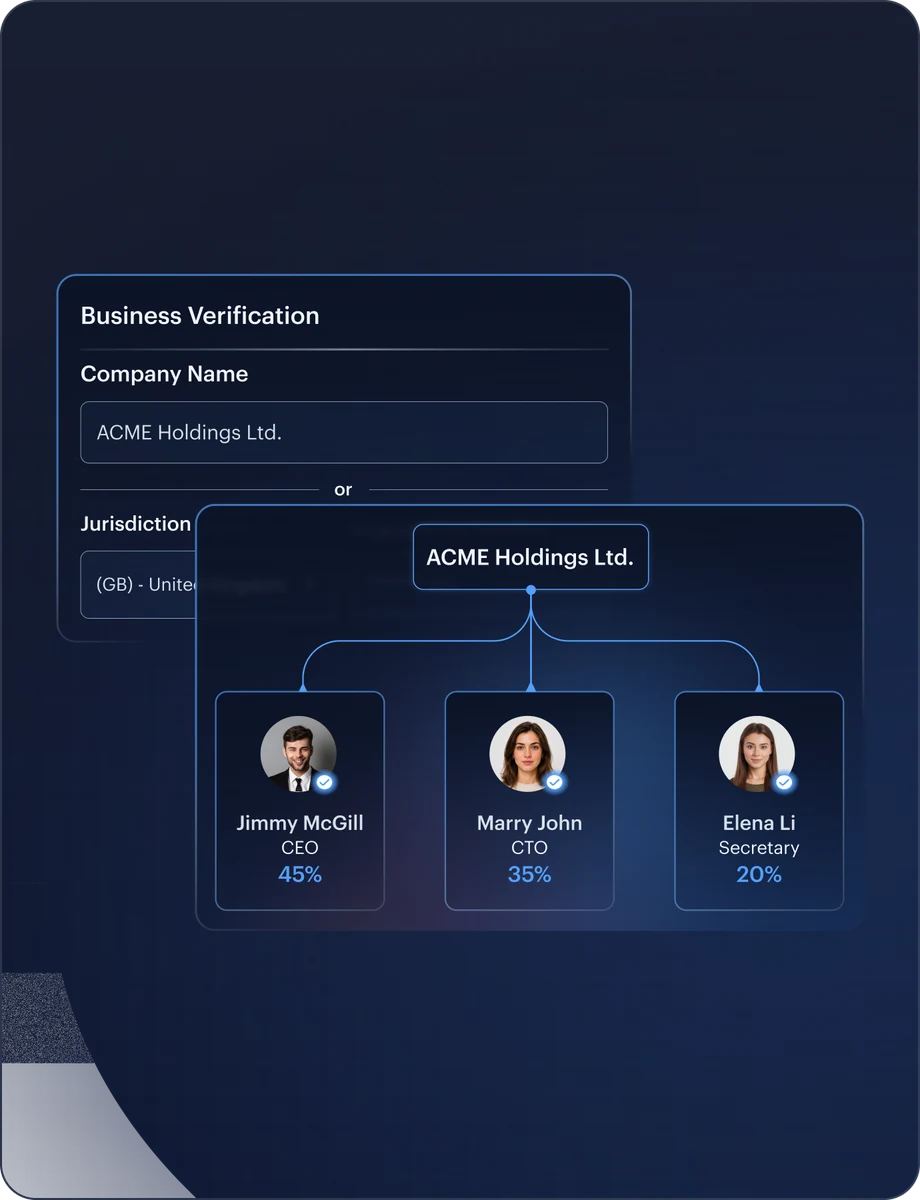
Identifica quién ejerce el control, no solo quién tiene la propiedad
Poseer el 25 % ya no es la única forma de ser considerado titular real. También se tiene en cuenta a quien ejerce el control sobre la empresa, y el AMLR exige comprobar ambos criterios por separado. Shufti analiza tanto la estructura de propiedad como la de control mediante una única solicitud.
Analiza simultáneamente la cadena de propiedad y la estructura de control para identificar mediante una única solicitud a los titulares reales que correspondan según ambos criterios.
Analiza la entidad y sus titulares reales mediante una única llamada. Realiza controles AML sobre la persona jurídica y todos los titulares reales identificados conforme al artículo 51, de modo que los registros de la empresa y de las personas compartan un mismo registro de evidencias.
Dos fuentes que deben acreditarse por separado. El origen de los fondos y el origen del patrimonio pasan a ser requisitos diferenciados, y la aprobación de la alta dirección debe quedar registrada antes de iniciar la relación comercial.
Acreditación e identidad reunidas en un mismo registro. Aplica las medidas de diligencia debida al inversor que realiza la suscripción, sin tener que gestionar la idoneidad y la identidad mediante dos sistemas independientes.
Los accionistas o directivos nominales no se identifican como tales por iniciativa propia. Shufti ayuda a detectar estructuras de representación y acuerdos informales entre partes vinculadas que el artículo 53 considera formas de ejercer el control por otros medios.
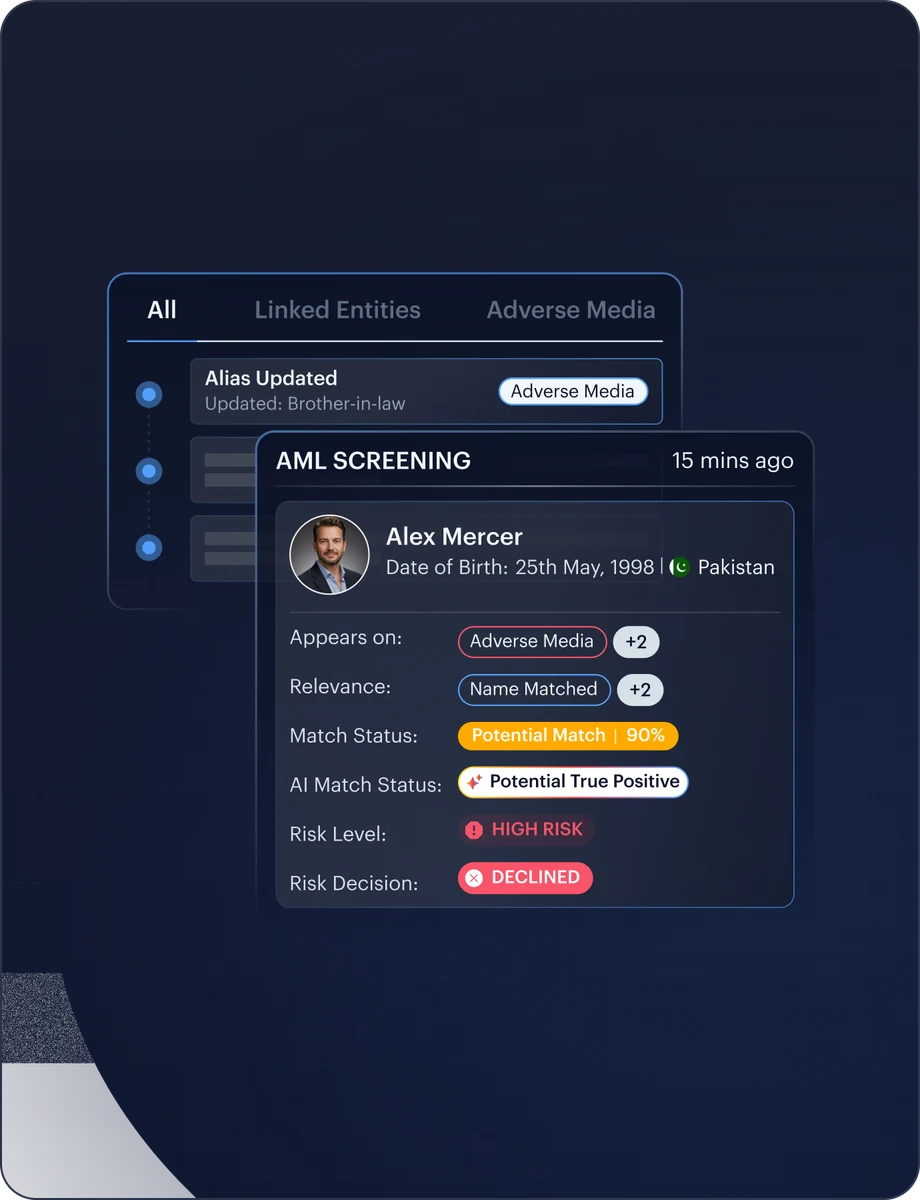
No esperes hasta la siguiente revisión
Cada cliente tiene un plazo máximo para su siguiente revisión: un año para los perfiles de mayor riesgo y cinco años para el resto. Shufti realiza controles de forma continua, por lo que una nueva coincidencia con una lista de sanciones puede detectarse sin esperar a la siguiente revisión programada.
Integra los controles AML en el propio proceso de diligencia debida. Comprueba en una misma consulta sanciones financieras específicas, personas políticamente expuestas y noticias negativas, tanto al iniciar la relación como durante todo su desarrollo.
Una nueva inclusión en una lista de sanciones no debería esperar hasta la siguiente revisión. Las listas internacionales y regionales se actualizan continuamente para que cualquier cambio quede reflejado en el registro del cliente sin esperar a la próxima revisión programada.
Las personas vinculadas también forman parte de la evaluación. Shufti cubre a las personas políticamente expuestas, sus familiares y las personas conocidas por mantener una relación estrecha con ellas, utilizando las categorías definidas por el propio AMLR.
Una coincidencia de nombre no basta para determinar el riesgo. El análisis de noticias negativas se vincula con la identidad del cliente, de modo que cada alerta se evalúa a partir de la información que la entidad obligada tiene sobre esa persona y no de una simple coincidencia textual.
El intervalo de revisión es un plazo máximo, no un objetivo. La monitorización permite comprobar que las transacciones sean coherentes con la actividad comercial y el perfil de riesgo del cliente y aplicar el plazo de revisión correspondiente a cada nivel de riesgo.
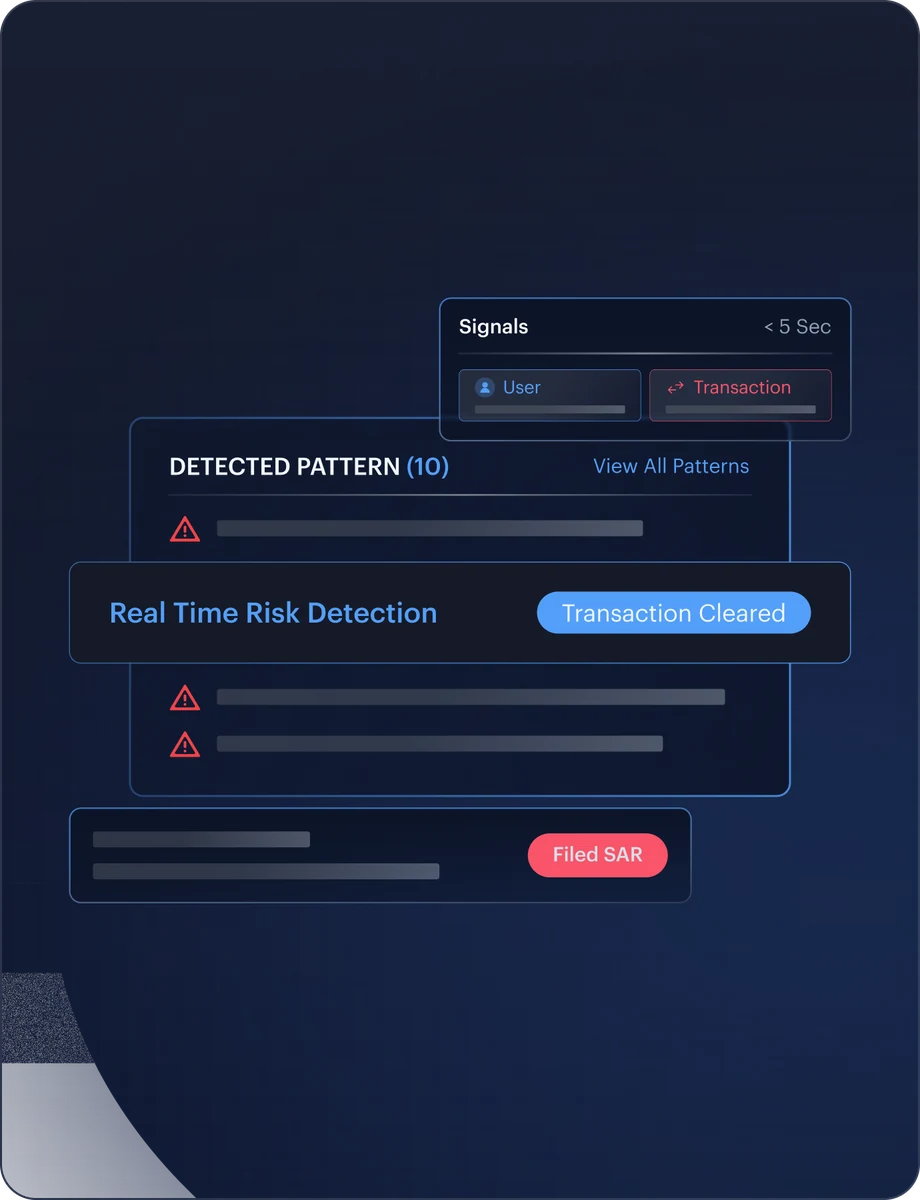
Un único registro cuando lo solicite un organismo regulador
Repartir las evidencias entre distintos proveedores puede convertirse por sí mismo en un problema durante una auditoría. Shufti reúne todas las verificaciones en un único registro y deja claro qué decisiones no pueden delegarse en un proveedor externo.
Contrasta el comportamiento con el perfil de riesgo. Detecta transacciones que no encajan con la información que la entidad obligada tiene sobre el cliente, su actividad comercial o su perfil de riesgo.
Cinco años y, después, la obligación de eliminar. Los registros se conservan durante cinco años desde la finalización de la relación comercial y, transcurrido ese periodo, los datos personales deben eliminarse. Conservarlos durante más tiempo supone un incumplimiento, salvo que una autoridad competente exija lo contrario.
Modifica las políticas sin depender del equipo técnico. Los equipos de cumplimiento normativo pueden ajustar directamente los umbrales y los intervalos de revisión, y cada cambio queda registrado en el flujo correspondiente.
Las evidencias se recopilan, pero las decisiones que corresponden a la entidad obligada siguen siendo internas. Shufti reúne para el revisor las evidencias que respaldan cada alerta, mientras que las decisiones que el artículo 18(3) impide externalizar permanecen en manos de la entidad obligada.
Resuelve los requisitos de residencia de datos desde el principio. Shufti ofrece implementación en la nube, local, híbrida o externa con las mismas capacidades, para que la residencia de los datos y los controles aplicables a terceros queden documentados desde el inicio.
NOVEDADES DEL AMLR
Qué introduce el AMLR
y cómo te ayuda Shufti
Onboarding remoto sin un mayor riesgo por defecto
El factor de mayor riesgo asociado a las relaciones no presenciales de la Directiva de 2015 no tiene un equivalente en el AMLR, por lo que la verificación remota queda sujeta al enfoque general basado en el riesgo. Los flujos de Shufti están diseñados para realizarse de forma remota y conservar evidencias de principio a fin.
eID con el nivel de garantía establecido por el Reglamento
La identificación electrónica con un nivel de garantía sustancial o alto es uno de los dos métodos de verificación permitidos. Shufti realiza comprobaciones frente a registros oficiales cuando existe cobertura nacional y deriva el proceso a la verificación documental cuando no la hay.
Servicios de confianza cualificados y QES
Las firmas y los servicios de confianza cualificados se contemplan en la misma disposición que la identificación electrónica. Shufti integra la firma electrónica cualificada (QES) dentro del proceso de verificación para que las declaraciones y acreditaciones puedan firmarse sin salir del flujo.
QEAA para los atributos que no incluye la cartera
Las declaraciones electrónicas cualificadas de atributos (QEAA) permiten acreditar la dirección y otros datos verificables frente a fuentes auténticas a partir de diciembre de 2026. Constituyen un mecanismo independiente del conjunto básico de datos de identidad de la cartera y permiten completar la información que esta no proporciona.
Cartera EUDI: los datos que contiene se aceptan directamente
Los atributos de identidad presentados desde una cartera se aceptan tal y como se proporcionan. El lugar de residencia habitual no forma parte obligatoriamente del conjunto de datos de la cartera, pero sí es obligatorio conforme al AMLR. Por eso, Shufti lo obtiene mediante otros métodos en lugar de asumir que la cartera lo incluye.
Consulta de registros en tiempo real, ahora obligatoria
La consulta del registro central de titulares reales pasa a ser una comprobación adicional obligatoria, en lugar de una alternativa a la verificación realizada por la propia empresa. Shufti consulta en tiempo real más de 240 registros oficiales con cada solicitud.
TODO LO QUE NECESITAS SABER, EN UN SOLO LUGAR
Preguntas frecuentes
El Reglamento (UE) 2024/1624 será aplicable a partir del 10 de julio de 2027, cuando quede derogada la Directiva de 2015. Algunas partes del paquete normativo ya son de aplicación, incluida la Travel Rule para criptoactivos desde diciembre de 2024 y el acceso a determinados registros desde julio de 2026.
El AMLR es un reglamento y, por tanto, se aplica directamente en todos los Estados miembros. AMLD6 es una directiva que regula aspectos como los registros, la supervisión y las autoridades nacionales, por lo que debe transponerse al derecho de cada país. AMLA es la nueva autoridad de la UE con sede en Fráncfort, responsable de elaborar normas técnicas y de supervisar directamente a determinadas entidades financieras.
No. El umbral es del 25 % o más. El 15 % es el umbral máximo que podría fijar un posible acto delegado futuro para determinados sectores de mayor riesgo, una posibilidad que la Comisión debe evaluar antes del 10 de julio de 2029. No existe ningún acto de este tipo.
La obligación procede de eIDAS, no del AMLR, y será aplicable a partir del 24 de diciembre de 2027. Solo se aplica cuando ya se exige autenticación reforzada del usuario, quedan excluidas las microempresas y pequeñas empresas y el cliente debe solicitar utilizar su cartera. El propio AMLR no menciona la cartera.
No por sí sola. El conjunto obligatorio de datos de identidad de la cartera consta de cinco atributos y no incluye el lugar de residencia habitual, mientras que el AMLR sí exige este dato. Por tanto, la residencia debe obtenerse por otros medios, como una declaración electrónica cualificada de atributos o una verificación documental.
Sí. Además, el factor de mayor riesgo asociado a las relaciones no presenciales de la Directiva de 2015 no tiene un equivalente en el AMLR. Los canales remotos quedan sujetos al enfoque general basado en el riesgo, aunque las directrices de la EBA sobre onboarding remoto seguirán siendo aplicables hasta que AMLA las sustituya.
Los clientes de mayor riesgo deben revisarse al menos una vez al año y el resto, como mínimo cada cinco años. Se trata de plazos máximos, no de periodos orientativos basados en el riesgo, y además deben realizarse revisiones cuando se produzcan determinados eventos que las hagan necesarias.
La verificación, el screening, la monitorización y la recopilación de evidencias pueden externalizarse. Sin embargo, hay seis decisiones que deben permanecer en manos de la entidad obligada, entre ellas la determinación del perfil de riesgo del cliente, la decisión de iniciar una relación comercial y la comunicación a la Unidad de Inteligencia Financiera. Además, debe notificarse al organismo supervisor antes de que el proveedor comience a prestar el servicio.
Durante cinco años desde la finalización de la relación comercial, la operación ocasional o el rechazo de la operación. Transcurrido ese periodo, los datos personales deben eliminarse. El plazo solo puede ampliarse caso por caso a petición de una autoridad competente y por un máximo de cinco años adicionales.
Todavía no. A finales de julio de 2026, la Comisión no había adoptado ni se había publicado en el Diario Oficial ninguna de estas normas, incluida la relativa a la diligencia debida del cliente, cuya consulta finalizó en mayo de 2026. Cuando esta página hace referencia a borradores, los presenta expresamente como tales.
Ambas cosas, con condiciones distintas. Esta página trata sobre la plataforma. Si necesitas que se evalúe tu programa actual frente al Reglamento, requisito por requisito, de eso se encarga nuestra consultoría sobre el AMLR.
Comprueba si tu sistema responde a todas las obligaciones del AMLR
Muchas empresas cumplen actualmente las directivas y dan por hecho que eso bastará para cumplir el AMLR. Parte de lo que ya hacen seguirá siendo válido, pero no todo. Solicita una revisión y analizaremos tu programa requisito por requisito, incluidas aquellas obligaciones cuya decisión o gestión debe seguir correspondiendo a tu organización.
Tu fuente de referencia sobre KYC, AML y fraude
Recursos
4 de agosto de 2026
Guía del AMLR de la UE para 2027: requisitos, ámbito de aplicación y plazos
El Reglamento (UE) 2024/1624 será aplicable a partir del 10 de julio de 2027. Explica qué empresas entran en su ámbito de aplicación, qué exigen la diligencia debida (CDD) y las comprobaciones de titularidad real, y en qué se diferencia hoy el AMLR de AMLD6.
Guía
17 de agosto de 2026
Checklist de preparación para el AMLR: análisis de carencias para 2027
Evalúa tu preparación para el AMLR con 87 controles antes del 10 de julio de 2027. Filtra por tipo de entidad obligada, identifica las carencias y exporta un plan de corrección con el que tu equipo pueda trabajar.
Guía
9 de septiembre de 2026
Cómo adecuar los expedientes de clientes existentes al AMLR de la UE
El AMLR será aplicable a partir del 10 de julio de 2027 a los expedientes que ya tienes. Detecta las carencias de diligencia debida (CDD) de los clientes existentes, ordénalas según su riesgo y registra las decisiones de forma que los auditores puedan revisarlas más adelante.
Guía