

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


AMLR 合规准备
AMLR 合规:从监管义务到审计证据,一站式平台实现
AMLR 是《欧盟条例 (EU) 2024/1624》,即欧盟统一反洗钱规则体系。该条例将于 2027 年 7 月 10 日起直接适用,取代 2015 年反洗钱指令,并消除企业长期针对各成员国监管差异建立的合规体系。Shufti 将 AMLR 提出的各项义务对应至现有产品能力,并明确哪些决策仍需由企业自行承担。
预约演示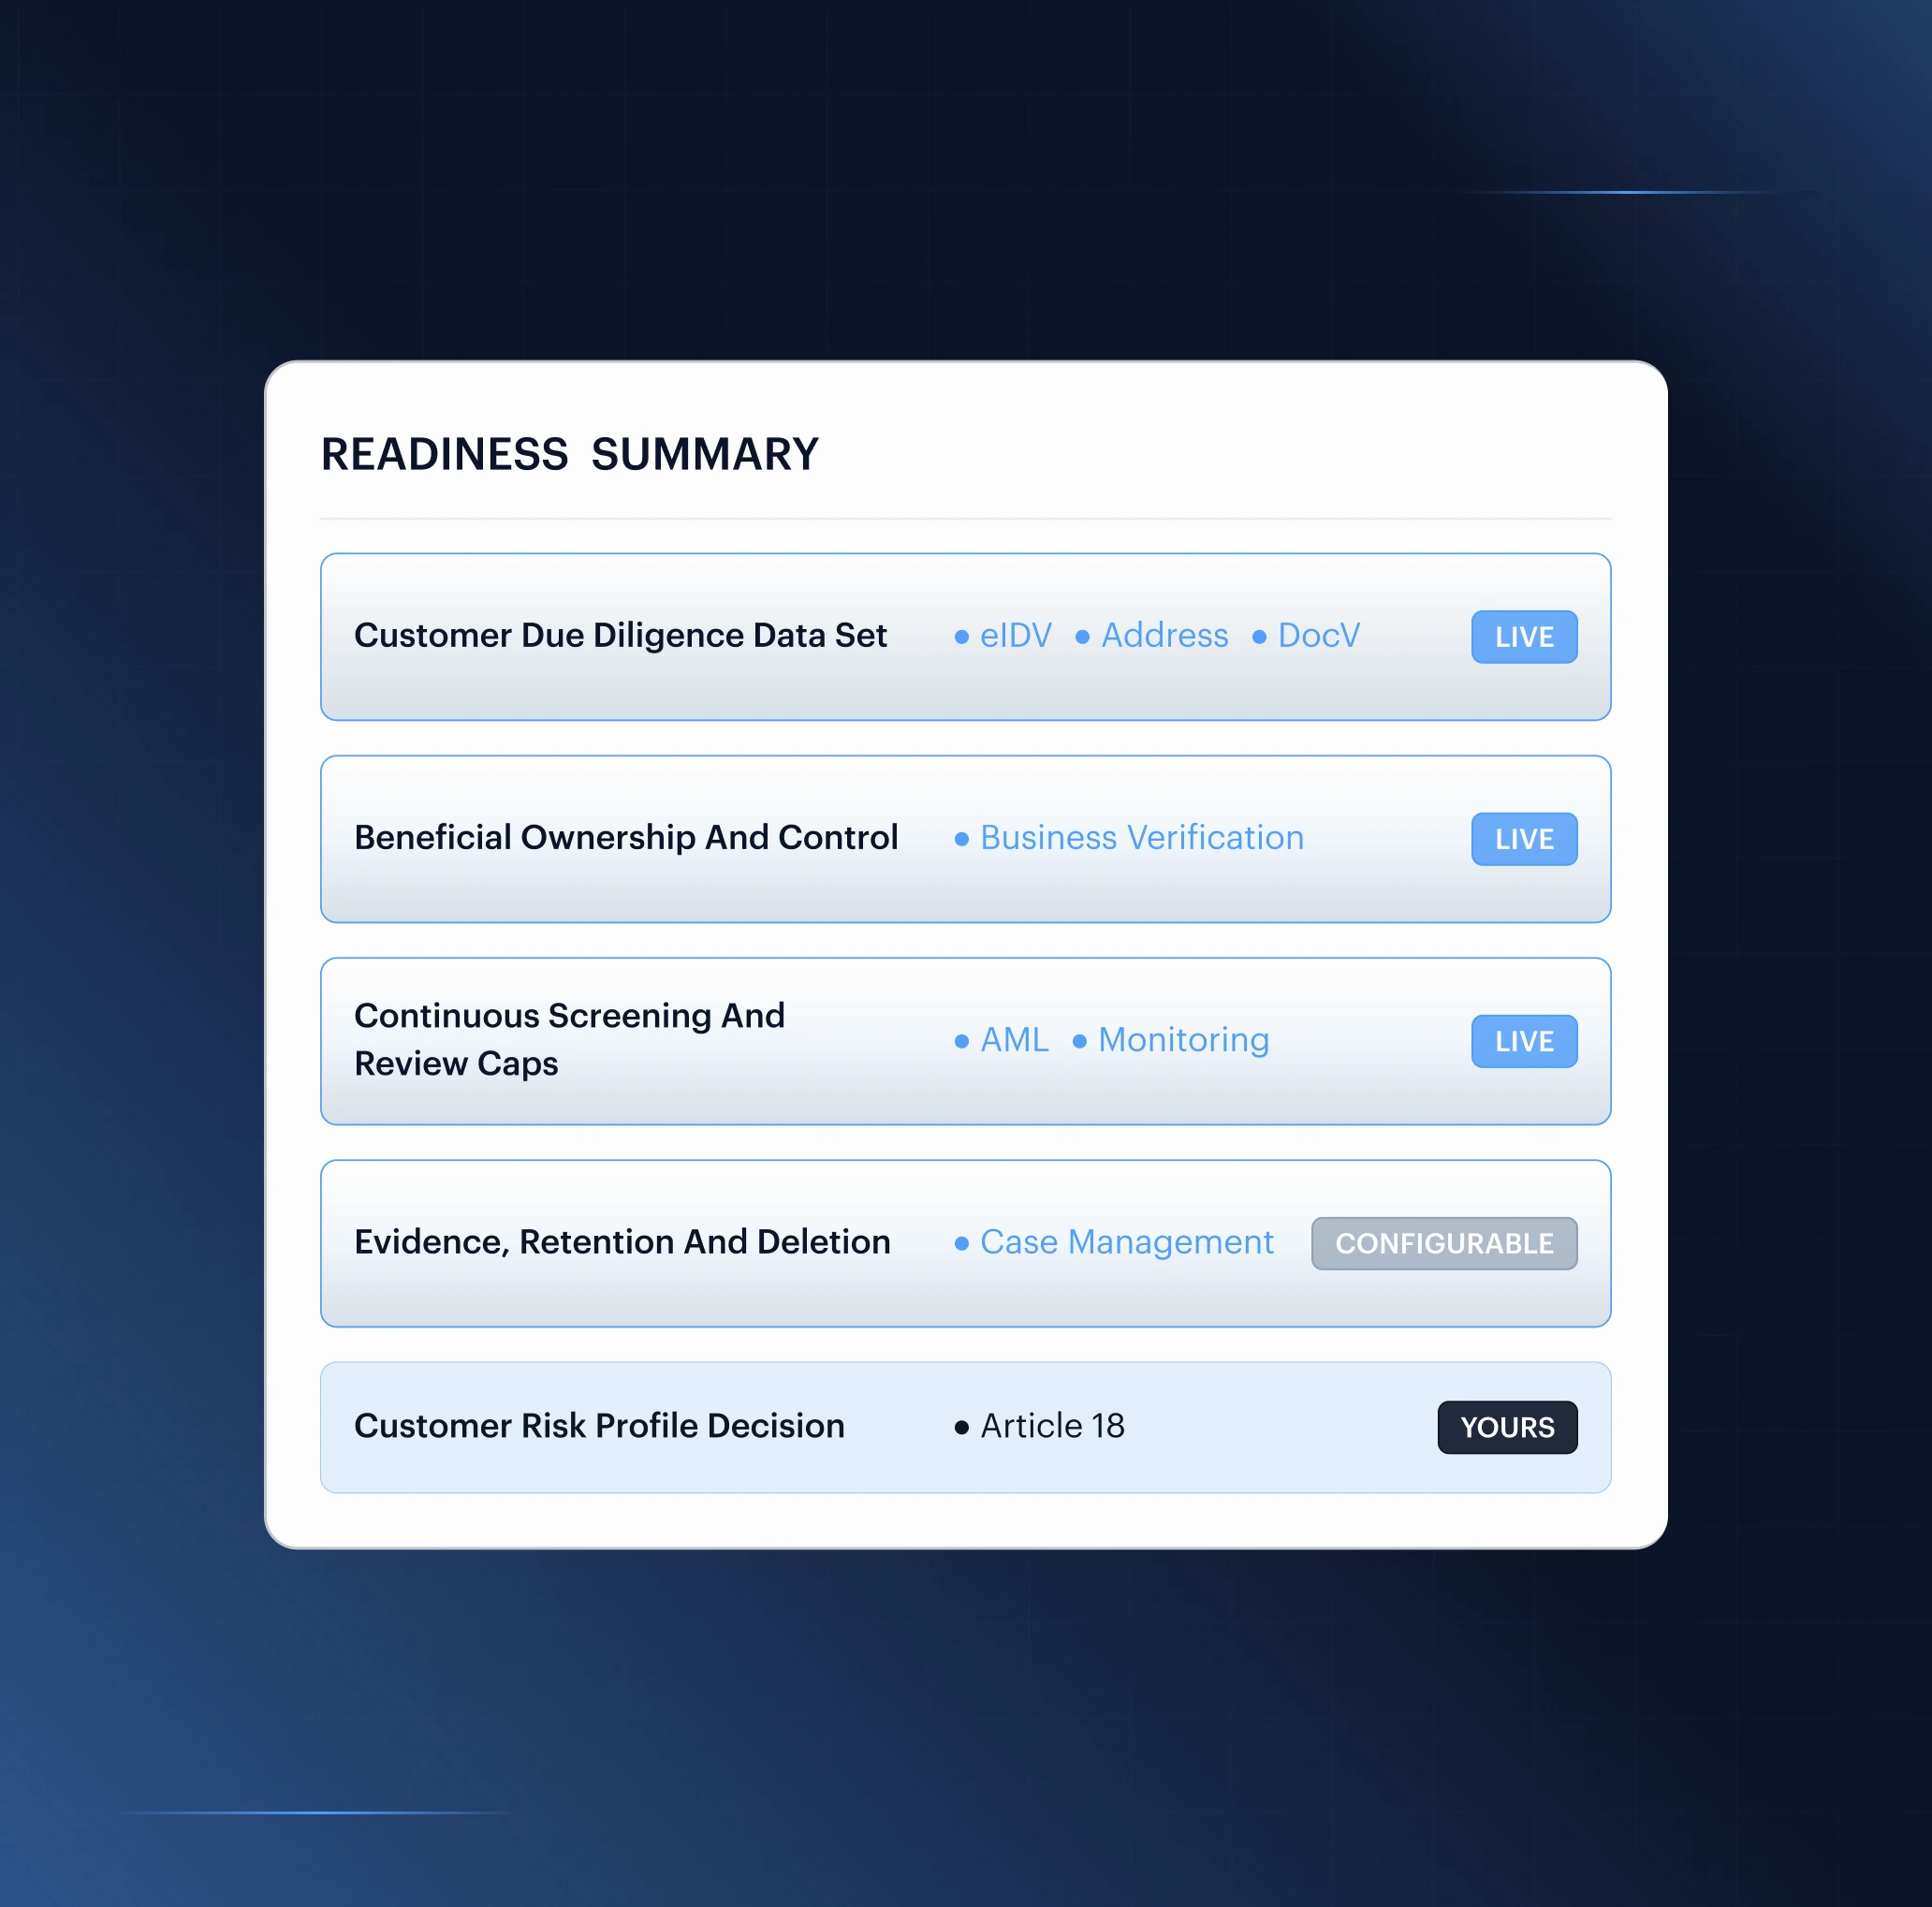
全球 2,000+ 信赖之选
Shufti 的解决方式
符合现有指令要求,但在 AMLR 下仍可能暴露合规风险
一套规则体系取代二十七套国家规则
国家层面的自由裁量空间被取消,监管门槛统一由欧盟层面设定。围绕各市场差异建立的合规体系,需要重构为统一标准体系。
仅凭所有权已无法识别最终受益所有人
控制权将与所有权同时评估,两类相关人员均可能被认定为最终受益所有人。代持安排必须被识别,查询登记信息也成为强制要求。
审查周期成为强制上限
高风险客户至少每年审查一次,其他客户至少每五年审查一次。这些是绝对期限,不适用基于风险的豁免,并适用于全部客户组合。
数据保存要求转变为强制删除义务
业务关系结束后最多保存五年,之后必须删除个人数据。超期保存并非谨慎做法,而是违规行为。
从监管要求到落地能力
按需使用合规能力,同时保持完整证据链
内置证据链的远程开户
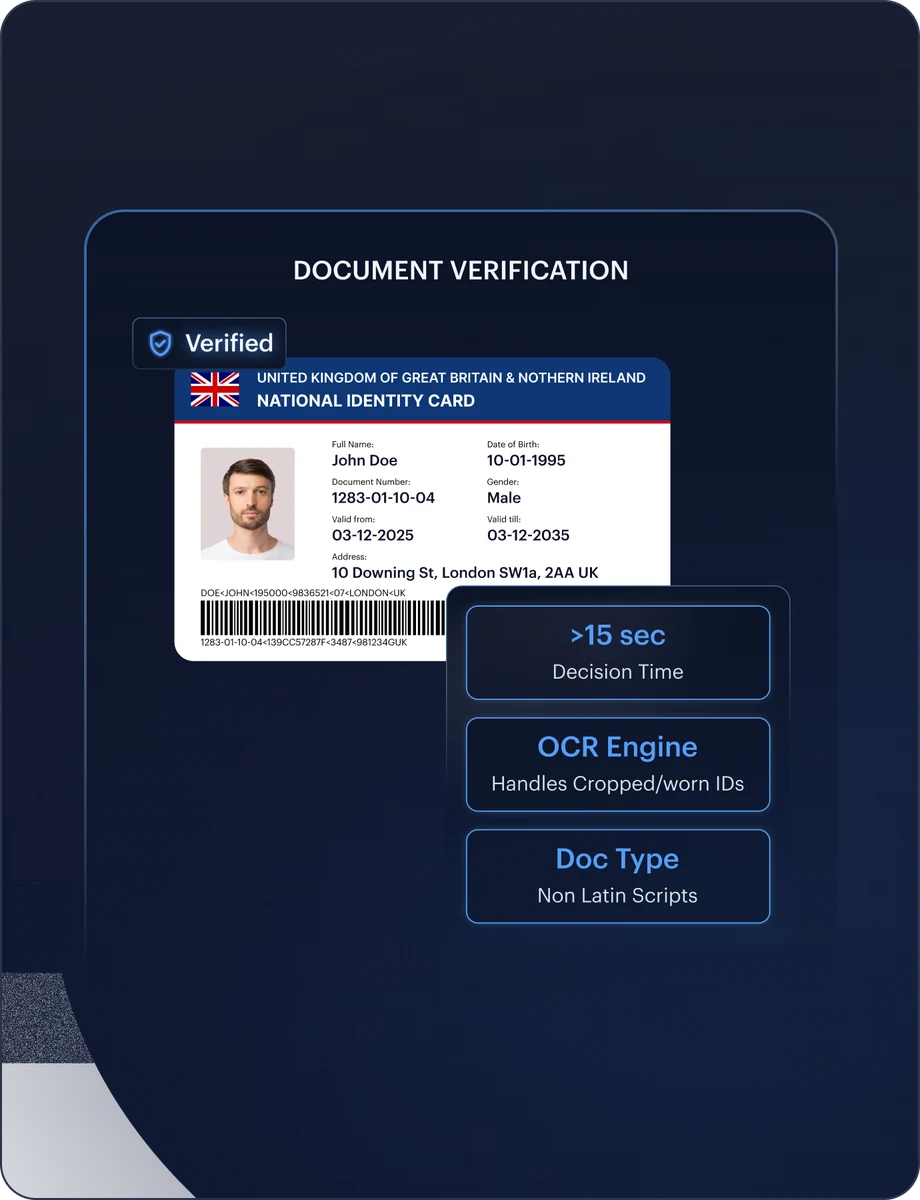
旧规则将线上注册本身视为更高风险因素,而 AMLR 不再如此,并认可身份证件或国家电子身份识别作为同等有效的验证方式。Shufti 通过一次集成支持两种方式,并记录每位客户所使用的验证路径。
无需依赖国家体系的验证路径。基于可靠且独立来源提供的身份证明文件验证身份,这是第 22(6) 条允许的两种方式之一。
在已建立相关体系的地区适用的第二种方式。达到实质级或高等级保障水平的电子身份识别。Shufti 可连接全球 40+ 个国家的电子身份体系,并在覆盖不足地区切换至文件验证。
通过可信的 EUDI Wallet 凭证核验客户身份。Shufti 将基于钱包的身份数据与客户尽职调查流程结合,使每一条验证路径都保留在统一的合规记录中。
钱包无法保证的属性。常住地址属于第 22(1) 条要求的信息之一,需通过文件证明建立,而非依赖用户自行声明。
真实性经过验证,而非推断得出。读取证件芯片并验证其发行机构数字签名,使证件成为可靠且独立的信息来源,而不仅是一张清晰照片。
证件确属出示者本人。通过经过认证的被动活体检测,将真人与证件照片进行匹配,使身份确认基于客户本人,而非仅依赖证件。
识别控制关系,而不仅关注所有权
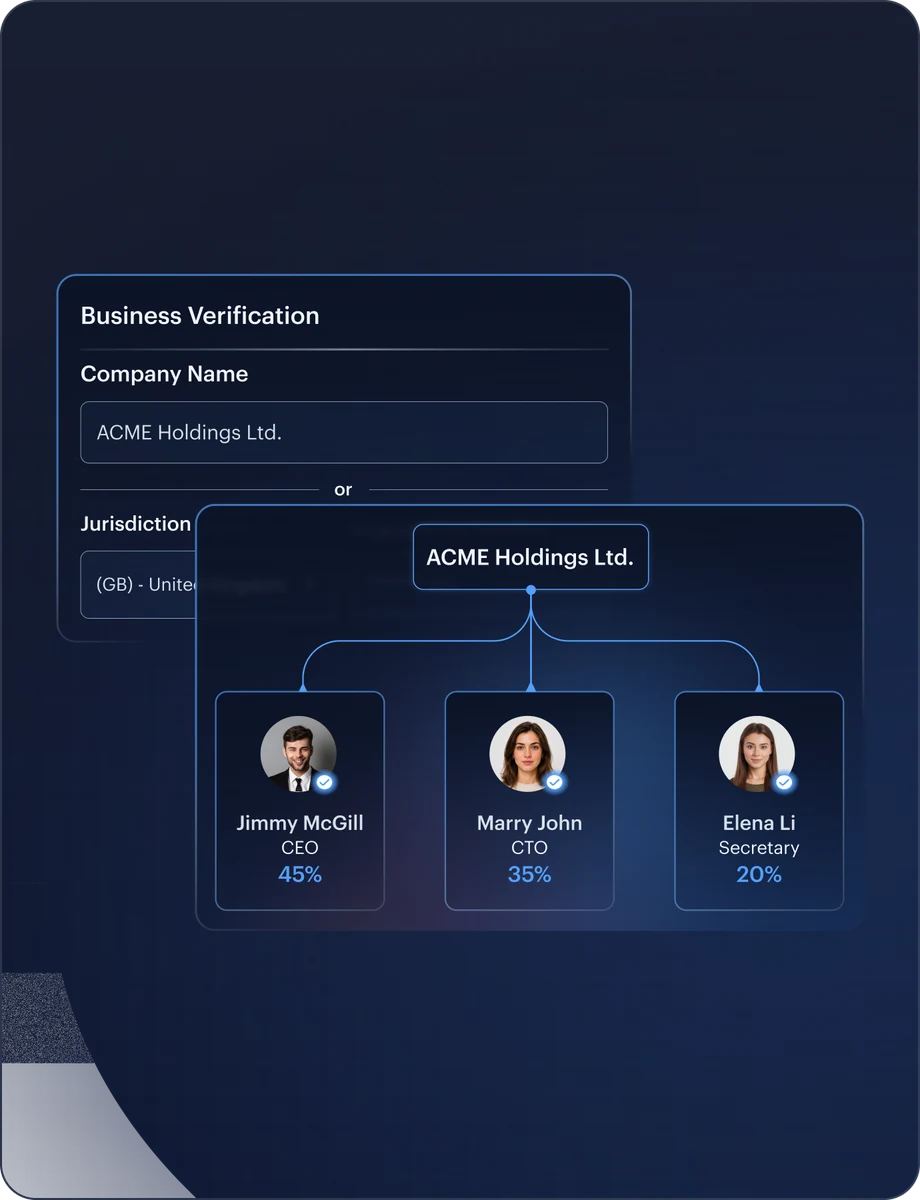
持有 25% 股权不再是唯一成为最终受益所有人的方式。任何实际控制企业的人同样需要被识别,AMLR 要求分别评估所有权和控制权。Shufti 可在一次请求中解析股权结构与控制关系。
同步解析所有权链和控制关系,使两类最终受益所有人在一次请求中呈现。
实体及其所有人可在一次调用中完成筛查。对法人实体及根据第 51 条识别出的每位最终受益所有人进行筛查,使企业记录与个人记录共享同一证据链。
两类来源需分别留存证据。资金来源与财富来源成为独立要求,并需在建立业务关系前记录高级管理层批准。
资质认定与身份信息合并为一条记录。对认购投资者执行客户尽职调查措施,而非将适当性评估和身份验证分散在两个系统中。
代持人不会主动申报。识别代持安排及关联方之间的非正式协议,这些安排根据第 53 条可能构成其他形式的控制。
不必等待下一次定期审查
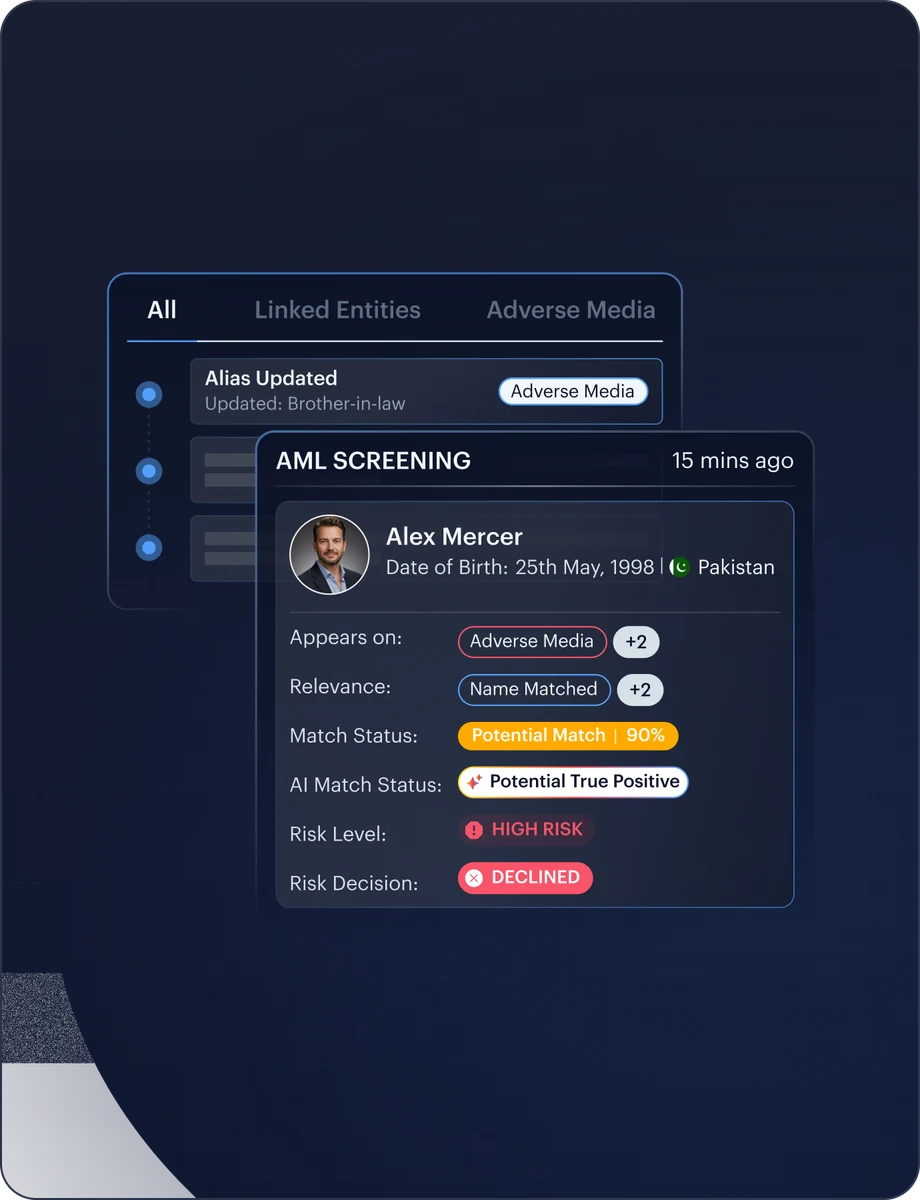
每位客户均有明确的下一次审查期限:高风险客户一年一次,其他客户最多五年一次,且无例外。Shufti 持续重新筛查,确保制裁命中不会等到下一次审查日期才被发现。
筛查内置于尽职调查流程中。在建立业务关系时及整个关系存续期间,通过一次检查覆盖定向金融制裁、政治公众人物及负面媒体风险。
名单指定不应等到审查时才处理。全球及地区制裁名单持续更新,确保新增名单可及时关联客户记录,无需等待下一次定期审查。
关联人员与主体同样重要。根据 AMLR 自身定义的分类,覆盖政治公众人物、家庭成员及已知密切关系人。
名称匹配本身并不构成风险发现。媒体筛查结果需匹配至具体客户,使风险提示检验的是义务主体对客户的了解,而非单纯的名称字符串。
审查周期是上限,而非目标。确保交易活动与客户业务情况及风险画像保持一致,并执行适用于各风险等级的审查周期。
面对监管检查,仅需一份完整记录
分散在三个供应商中的证据本身就可能成为审计问题。Shufti 将所有验证集中于一个记录中,并明确哪些决策无法外包给第三方。
以风险画像检验行为。检测与义务主体掌握的客户信息、客户业务活动及风险画像不一致的交易。
保存五年,之后删除即为义务。业务关系结束后记录保存五年,随后必须删除个人数据。除非主管机构另有要求,继续保存即构成违规。
无需提交工程需求即可调整策略。合规团队可自行调整阈值和审查周期,所有变更均记录在对应的验证流程中。
整理证据,保留判定权。为审核人员整理风险提示背后的证据。最终判断仍由合规负责人作出,第 18(3) 条不允许义务主体将该决策外包。
在采购提出要求之前就明确数据驻留方案。支持云端、本地部署、混合部署或异地部署,并保持一致能力,使数据驻留和第三方控制措施可提前记录在案。
AMLR 带来的新变化
AMLR 带来的变化,
以及 Shufti 提供的能力
远程开户,不再自动增加风险
2015 年指令中的非面对面高风险因素在 AMLR 中不再适用,因此远程验证按照一般风险管理原则执行。Shufti 的验证流程从设计之初即支持远程操作,并提供完整证据链。
符合条例要求保障等级的电子身份识别
达到实质级或高等级保障水平的电子身份识别是两种允许的验证方式之一。Shufti 在具备国家覆盖的地区连接权威登记系统,并在覆盖不足时切换至文件验证。
合格信任服务与 QES
合格电子签名和信任服务与电子身份识别属于同一监管条款。Shufti 支持在验证流程内完成合格电子签名,使声明和证明文件无需离开流程即可完成签署。
QEAA 用于钱包未包含的属性信息
合格电子属性证明可覆盖地址等可由真实来源验证的数据,自 2026 年 12 月起适用。该机制独立于钱包核心身份数据集,用于补充其中缺失的信息。
EUDI 钱包,仅接受其实际提供的信息
钱包呈现的身份属性可按其呈现内容被接受。常住地址在钱包强制数据集中属于可选项,而 AMLR 要求提供该信息,因此 Shufti 会通过其他方式获取,而不会假设钱包已提供。
实时查询登记系统已成为强制要求
查询中央最终受益所有权登记系统成为额外必要检查,而非替代企业自身验证。Shufti 每次请求均可实时查询 240+ 官方登记系统。
一站式解答您关心的问题
常见问题
《条例 (EU) 2024/1624》将于 2027 年 7 月 10 日起适用,届时 2015 年指令废止。部分相关规定已提前生效,包括自 2024 年 12 月起实施的加密资产旅行规则,以及自 2026 年 7 月起实施的登记系统访问要求。
AMLR 是条例,可直接适用于所有成员国。AMLD6 是关于登记系统、监管和国家主管机构的指令,需要成员国转化实施。AMLA 是位于法兰克福的新欧盟机构,负责制定技术标准,并直接监管部分金融机构。
不是。当前门槛仍为 25% 或以上。15% 是未来针对特定高风险行业可能制定授权法案时的最大评估深度,欧盟委员会需在 2029 年 7 月 10 日前进行评估。目前尚无相关法案。
该义务来源于 eIDAS,而非 AMLR,自 2027 年 12 月 24 日起适用,仅适用于已要求强用户认证的场景,并排除微型及小型企业,且仅在客户主动要求使用钱包时适用。AMLR 本身未提及钱包。
不能单独完成。钱包强制身份数据仅包含五项属性,而常住地址不在其中,但 AMLR 要求提供该信息。因此地址需要通过其他方式获取,例如合格电子属性证明或文件验证。
是。2015 年指令中的非面对面高风险因素在 AMLR 中不再适用。远程渠道按照一般风险管理原则执行,但在 AMLA 替代前,EBA 远程开户指南仍继续适用。
高风险客户至少每年一次,其他客户至少每五年一次。这些是绝对期限上限,而非基于风险调整的默认周期,同时还需结合事件触发审查。
身份验证、筛查、监控和证据整理可以外包。但六类决策不可外包,包括客户风险画像、是否建立业务关系以及向金融情报机构报告等。启动供应商服务前,还需通知监管机构。
自业务关系结束、一次性交易完成或拒绝业务之日起保存五年,之后必须删除个人数据。只有主管机构逐案要求时才可延长,最长额外五年。
尚未。截至 2026 年 7 月下旬,欧盟委员会尚未通过或在官方公报中发布任何标准,包括 2026 年 5 月结束咨询的客户尽职调查标准。本页面将草案明确标注为草案。
KYC/AML 与反欺诈首选资源