

 AMLR Solutions
 AMLR Consultation
 EUDI Wallet
 Onboarding
 Ongoing Monitoring
 FRAML
 KYC
 KYB
 KYI
 Age Assurance
 Workforce IAM
 Candidate Verification
 Account Takeover
 Bonus/ Promotion Abuse
 Chargeback Fraud
 Deepfake
 Document Fraud
 Fraud Networks
 Impersonation Fraud
 Money Mule Activity
 Multi-Accounting
 Party Fraud
 Regulatory & Compliance Risks
 Synthetic Identity Fraud
 Adult Content
 Banking
 Crypto
 Fintech
 Forex
 Compliance
 Fraud prevention
 Trust & safety
 Global expansion
 Compliance Officers
 Developers
 Fraud Analysts
 Product Managers
 Journey Builder
 Global Trust Platform
 Customer Profiles
 Vendor Comparison
 IDV Case Management
 AML Case Management
 Regulatory Reporting
 Agentic Rule Builder
 AI Compliance Co-Pilot
 Fraud Analytics
 Fraud Hub
 OCR
 Shufti AI
 Bank Account Verification
 Biometric Duplication
 Database Checks
 Document Intelligence
 Government ID
 Mobile Driver's License
 NFC
 Selfie Liveness
 Brand Personalisation
 Deployment Options
 Identity Methods
 IDV Modes
 Multi-tenancy
 On-Premise IDV
 Secure Capture
 Shufti MCP


Account takeover
Stop account takeover en bescherm iedere klant
Shufti stopt account-takeoverfraude door te verifiëren wie er daadwerkelijk achter het toetsenbord zit — niet de inloggegevens, niet de cookie en niet de sms-code. Identiteitsgestuurde bescherming tegen account takeover bij iedere login, betaling en herstelactie. Gevalideerd door overheidsinstanties. Binnen enkele dagen operationeel.
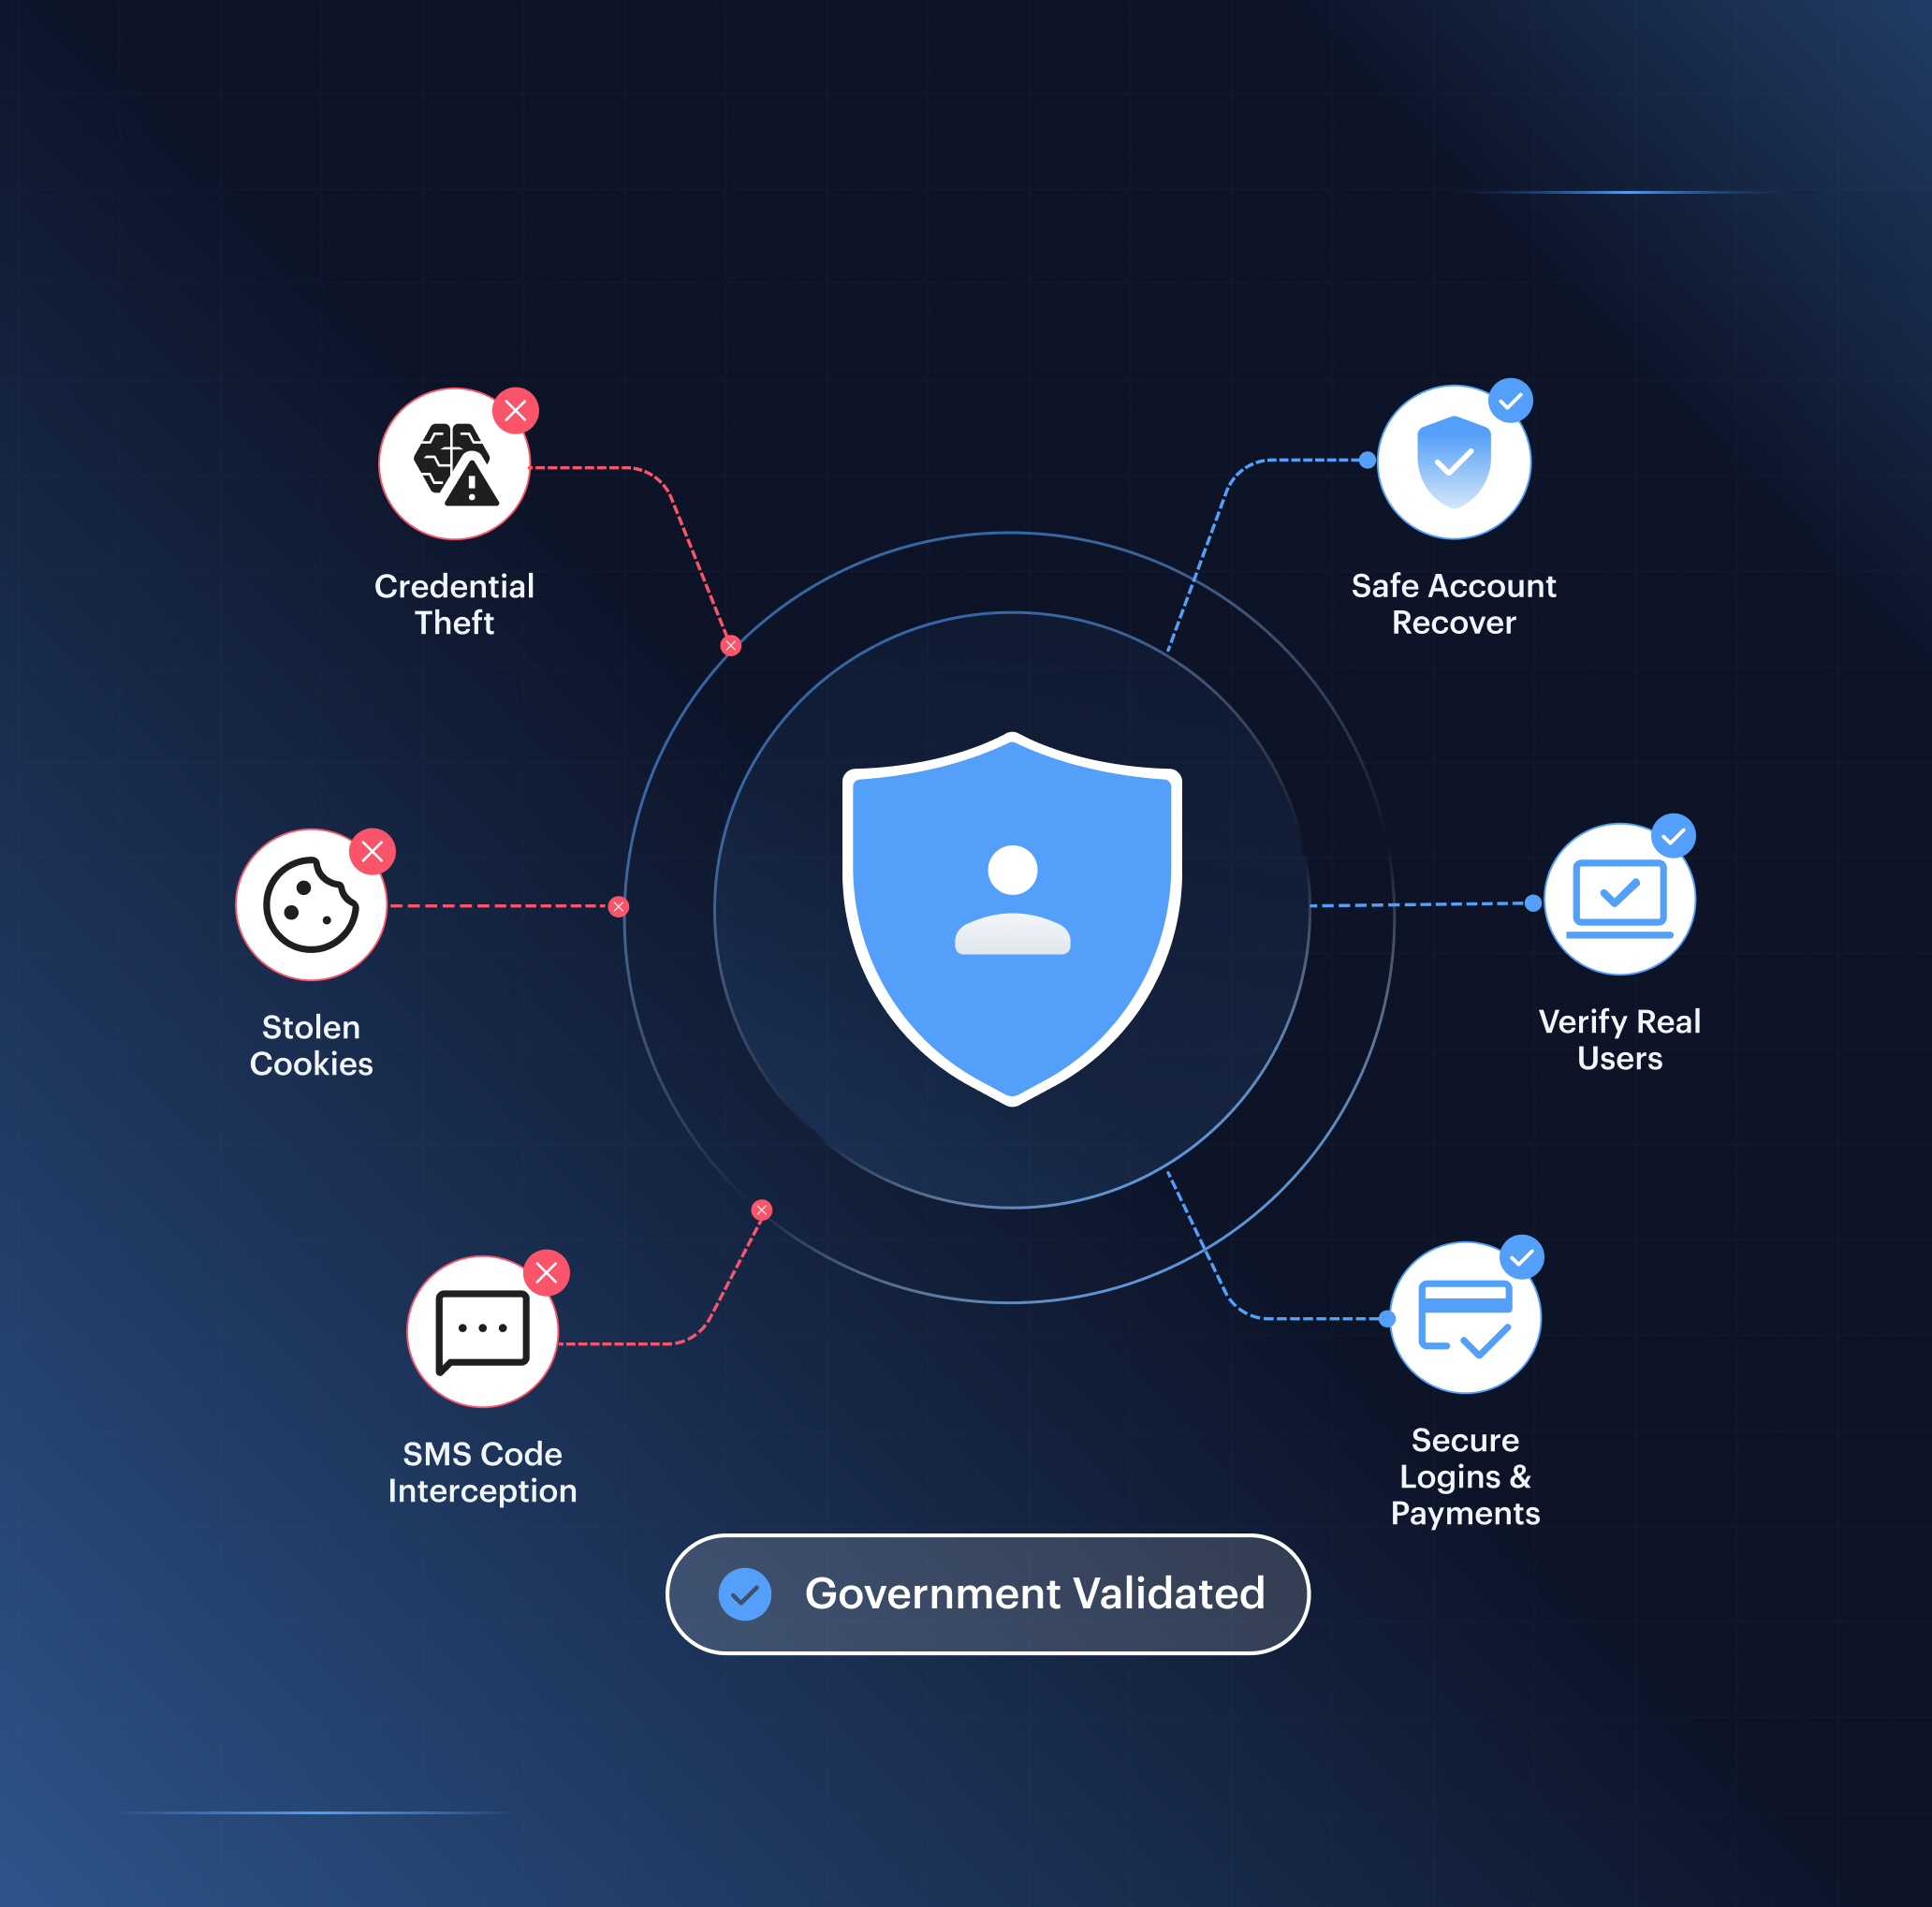
Eenmaal gezien, overal geblokkeerd


Waar account-takeoverfraude toeslaat
Onboarding
Synthetische identiteiten en deepfake-gezichten waarmee accounts worden geopend die vervolgens worden doorverkocht of verder misbruikt.
Login
Gestolen sessiecookies en AiTM-kits die MFA omzeilen. Er wordt geen login-event geactiveerd.
Actie
Overboekingen, wijzigingen van begunstigden en opnames. Het moment waarop het geld daadwerkelijk verdwijnt.
Herstel
Identiteitsfraude, SIM-swaps en deepfakes. Het meest aangevallen onderdeel in 2025.
VIER AANVALLEN, VIER AANPAKKEN
Hoe de Account Takeover Prevention-oplossing van Shufti werkt
Session Replay
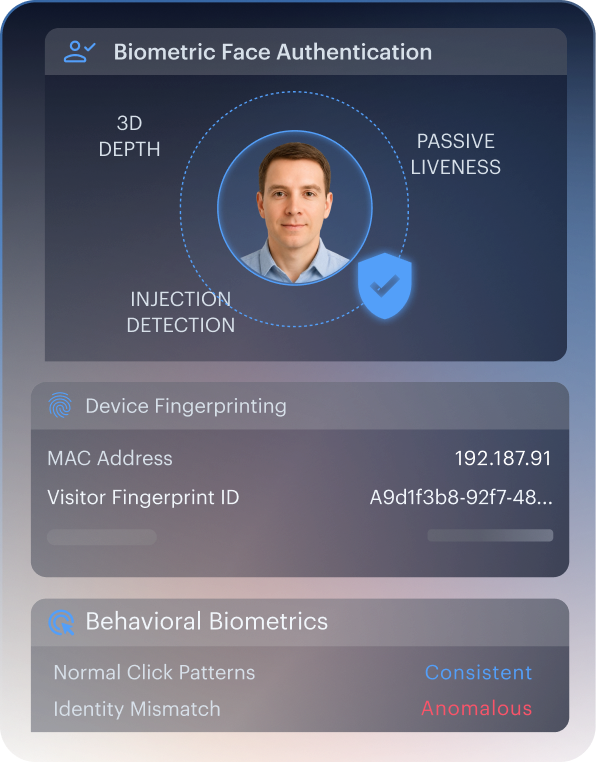
Wanneer credential-stuffingaanvallen of gestolen sessiecookies MFA omzeilen:
- Device FingerprintingDetecteert het nieuwe apparaat, de residential proxy en afwijkingen in de tijdzone.
- Behavioral BiometricsAnalyseert het typegedrag dat een aanvaller met een hergebruikte cookie niet kan nabootsen. Fraud Hub activeert detectie van account takeover.
- Biometrische gezichtsauthenticatieVoert step-up-verificatie uit voordat de actie met hoge waarde wordt uitgevoerd.
AiTM-phishing
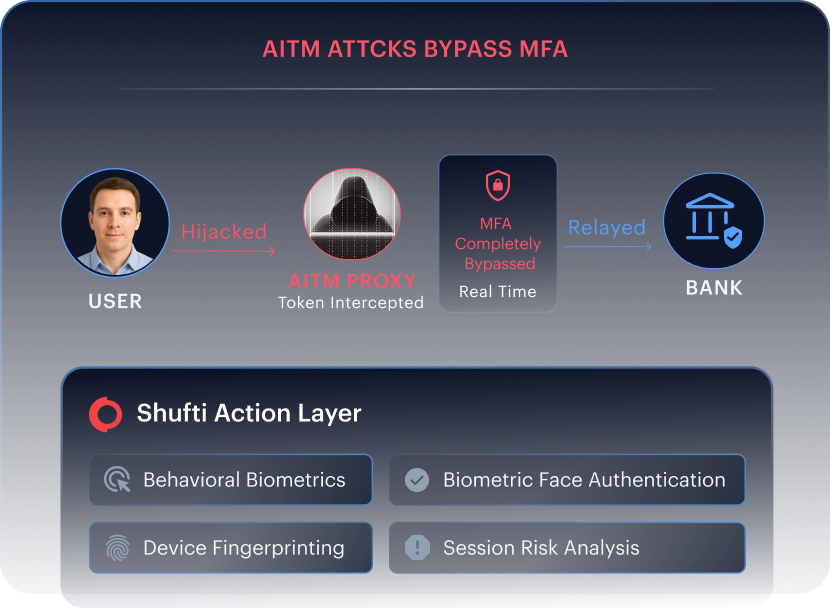
Wanneer phishingaanvallen, spearphishingmails, AiTM-kits of realtime-proxy's het sessietoken na MFA onderscheppen.
- Behavioral BiometricsDetecteert op intelligente wijze patronen van coaching en externe toegang als afzonderlijke signalen, in plaats van als een generieke risicoscore.
- Device FingerprintingDetecteert de proxy-infrastructuur. Biometrische step-up-verificatie wordt op actieniveau geactiveerd, ongeacht de MFA-status.
SIM-hijacking
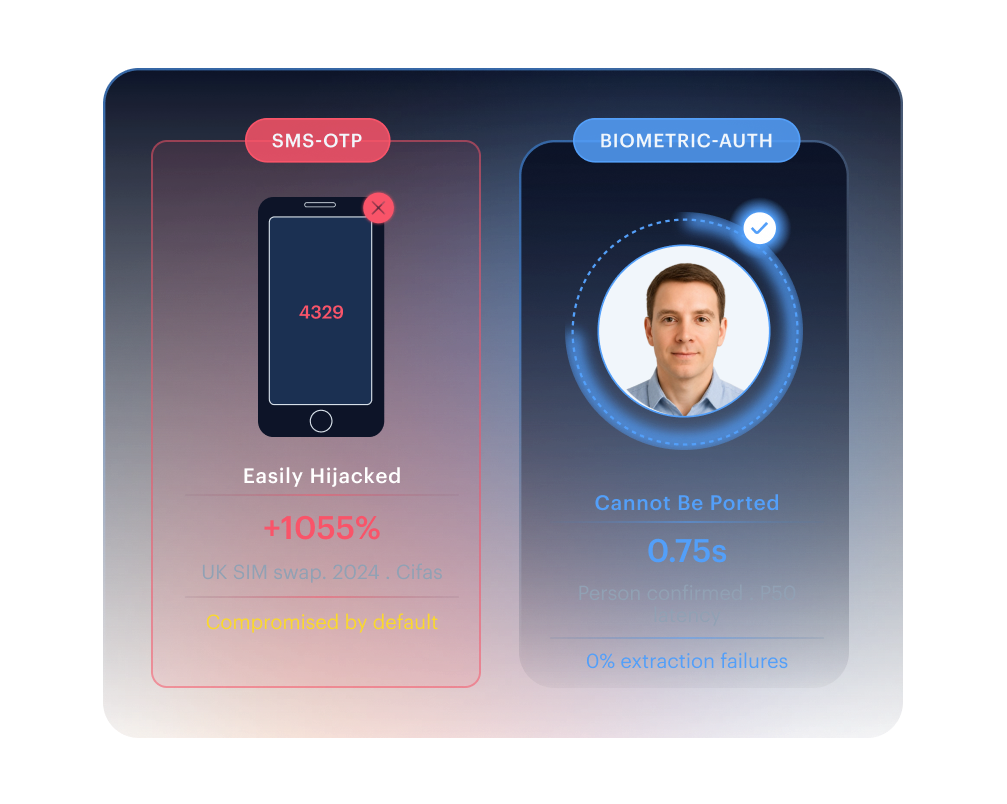
Wanneer het telefoonnummer wordt gekaapt en SMS-OTP waardeloos wordt.
Account takeover via de helpdesk
Wanneer aanvallers zich via herstelprocessen of verzoeken om accountwijzigingen voordoen als klanten.
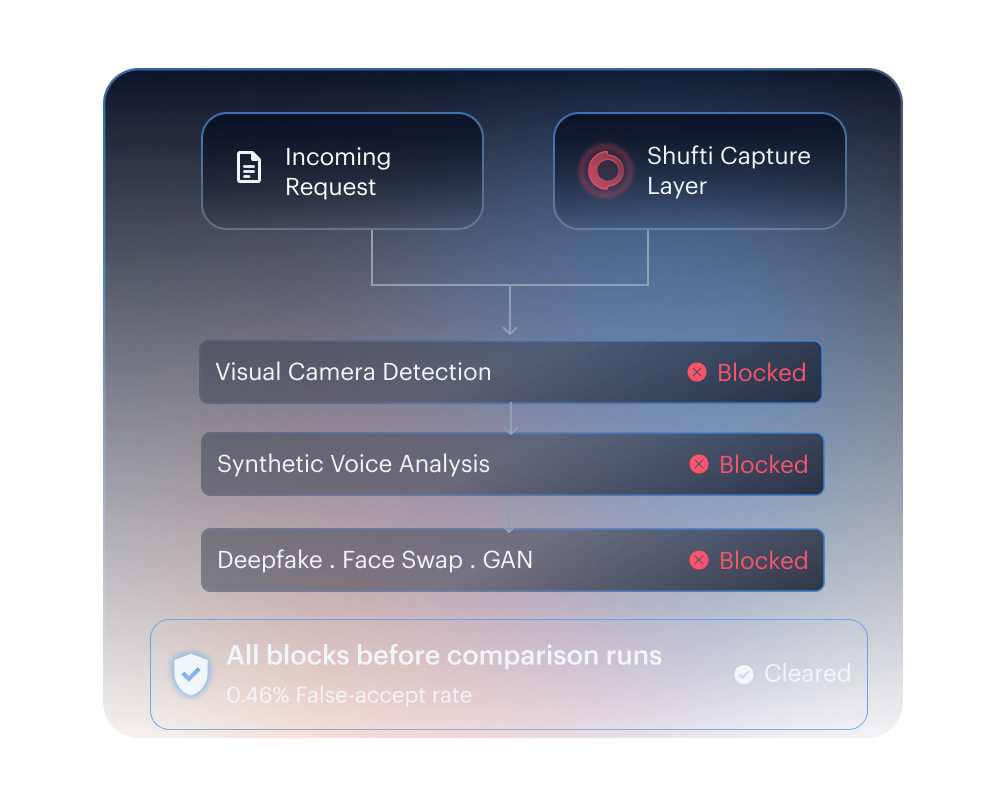
- Biometrische gezichtsauthenticatieActiveert een passieve biometrische controle waarbij een selfie wordt gematcht met het geregistreerde gezichtstemplate, niet met een wachtwoord of sms-code. De eigen Pre-match deepfake-beveiliging blokkeert geïnjecteerde of door AI gegenereerde gezichtsbeelden voordat er überhaupt een vergelijking plaatsvindt.
- Expert Agent ReviewBehandelt de gebeurtenissen met het hoogste risico met een volledig controleerbare audit trail.
Industry Playbook
Account takeover treft iedere sector op een andere manier
Het kritieke opnamevenster
Blokkeer account takeover bij opnames, transfers naar gesanctioneerde wallets en netwerken die accounts farmen, met MiCA-conforme biometrische verificatie, wallet screening en continue sessiebeveiliging.

Het bredere platform
Shufti dekt het volledige aanvalsoppervlak
Wat we doen
De kernworkflows die Shufti biedt: klanten verifiëren tijdens onboarding en gedurende de volledige klantrelatie monitoren. Elk contactmoment, één platform.
-
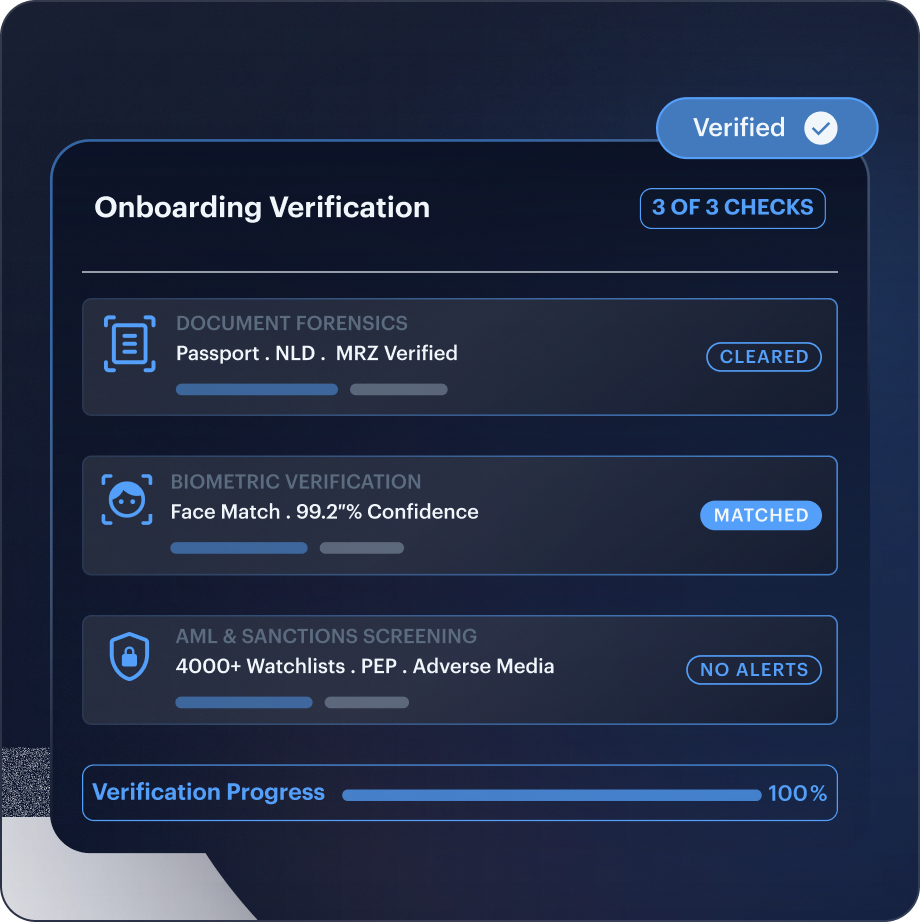
AI-aangedreven documentforensics, biometrische verificatie en realtime AML-screening in één adaptieve flow, waarmee echte klanten worden geverifieerd en synthetische identiteiten direct bij de ingang worden geblokkeerd.
-
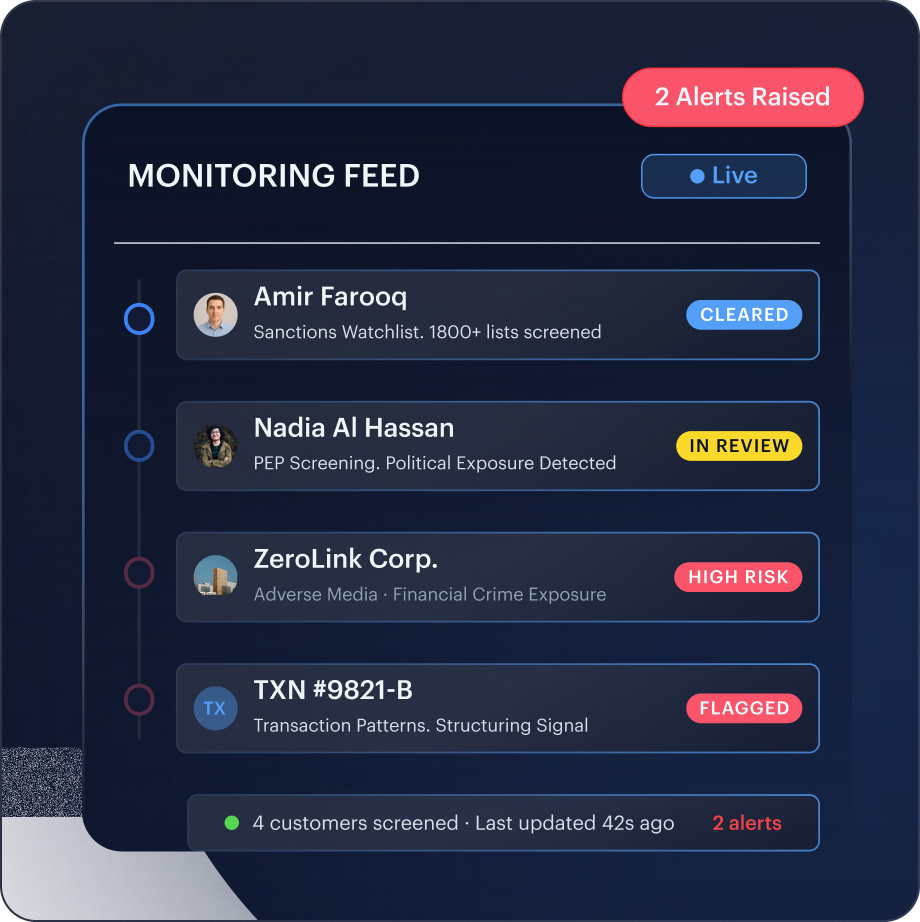
Continue screening tegen meer dan 4.000 sanctie-, PEP- en adverse-media-bronnen. Klantgegevens worden binnen enkele minuten na een update van een lijst opnieuw gecontroleerd, niet pas tijdens de volgende periodieke beoordeling.
Wat we oplossen
De compliance- en identiteitsuitdagingen waarmee gereguleerde bedrijven te maken hebben — KYC, KYB, fraude, leeftijds- en personeels- en beleggersverificatie — opgelost zonder meerdere leveranciers aan elkaar te hoeven koppelen.
-
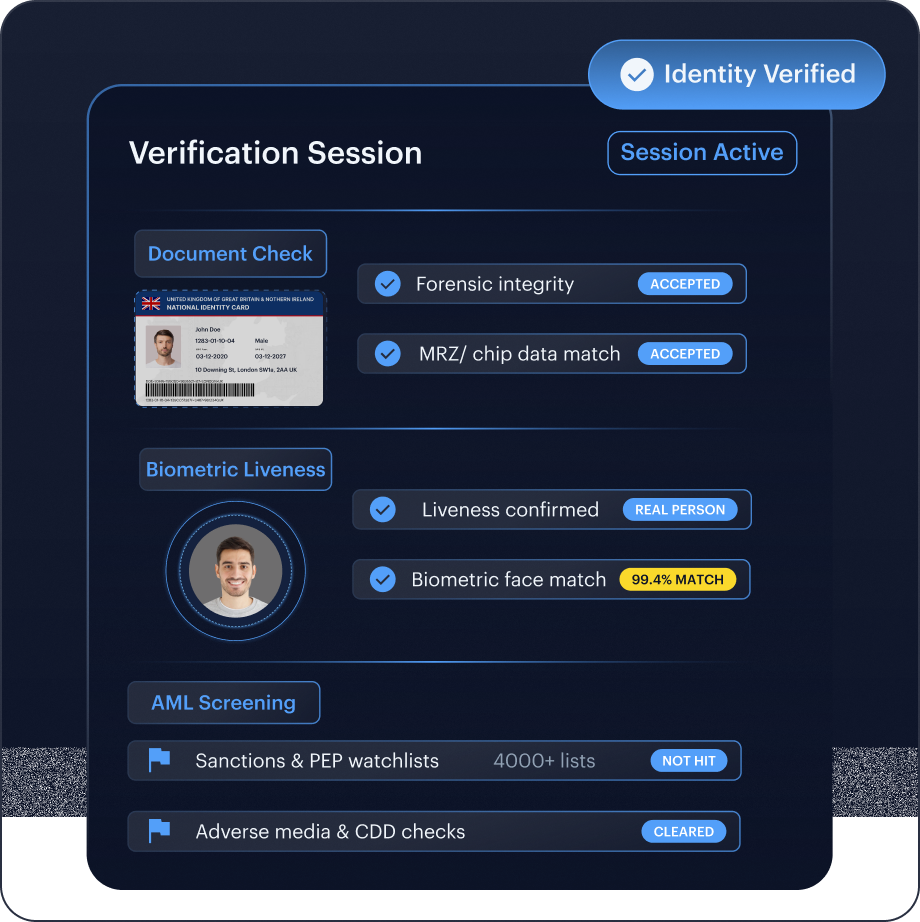
Documentforensics, iBeta-gecertificeerde biometrische liveness, NFC-chipverificatie en AML-screening via één API. Verifieer klanten in meer dan 240 actief verwerkte regio's vanuit één integratie.
-
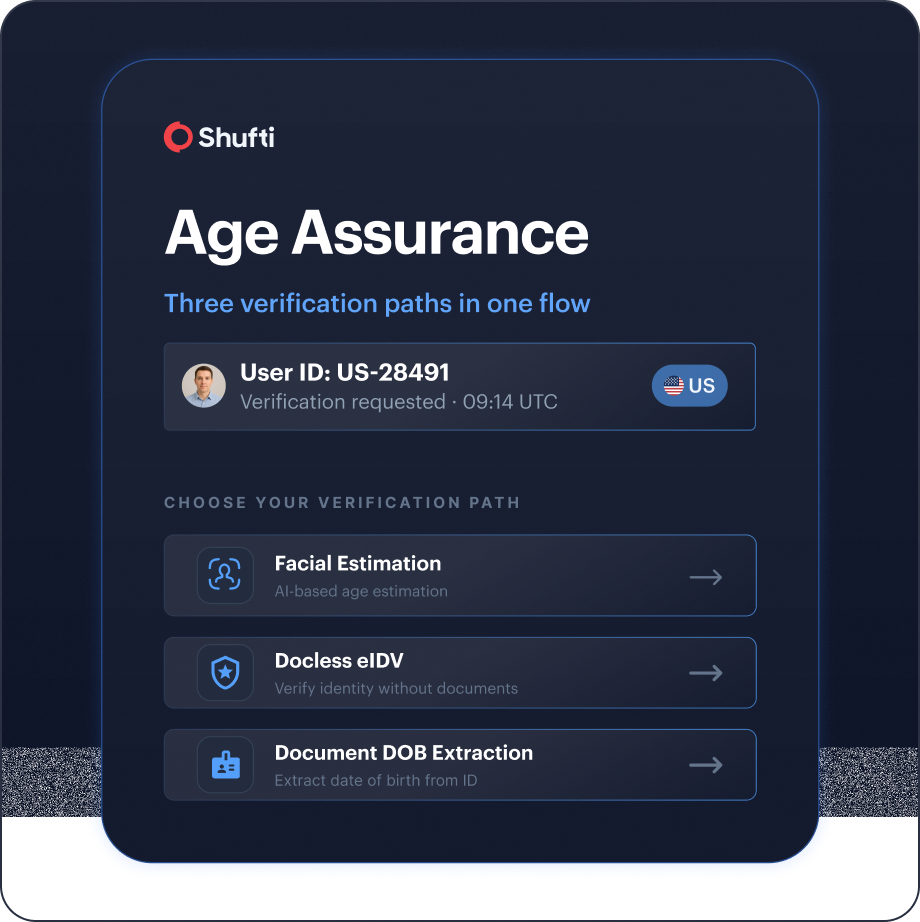
Schatting van leeftijd op basis van het gezicht, doc-less eIDV en extractie van geboortedatum uit documenten worden gecombineerd in één flow, zodat toegang door minderjarigen wordt gestopt zonder legitieme gebruikers af te schrikken.
-
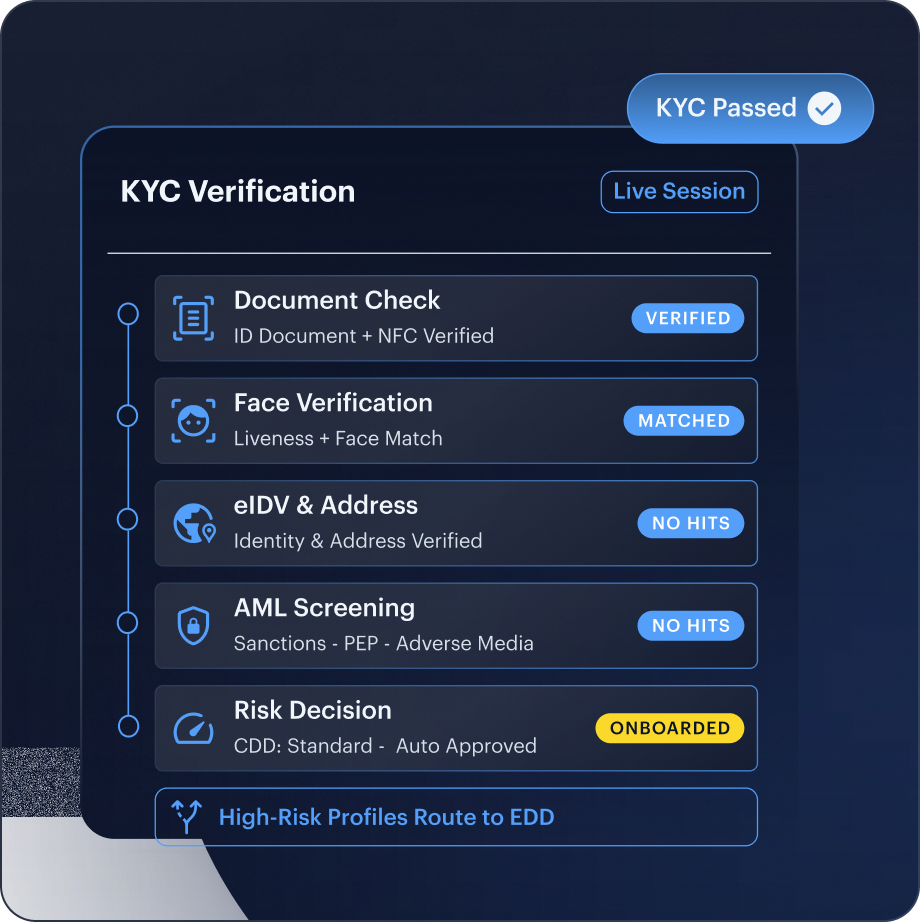
Eén configureerbare flow voor documentverificatie, gezichtsverificatie, eIDV, NFC, adresverificatie en AML-screening. Eén integratie, één audit trail, geen koppeling van meerdere leveranciers.
-
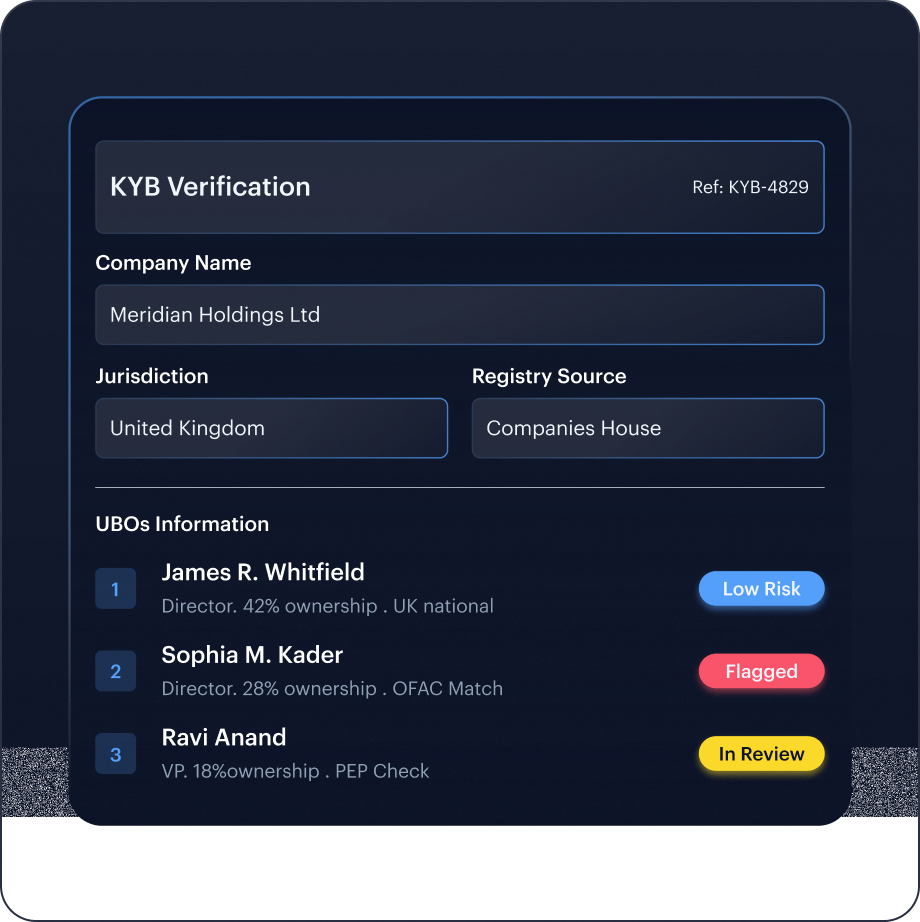
Realtime registercontroles in meer dan 240 actief verwerkte regio's, volledige UBO due diligence en AML-screening in één flow.
-
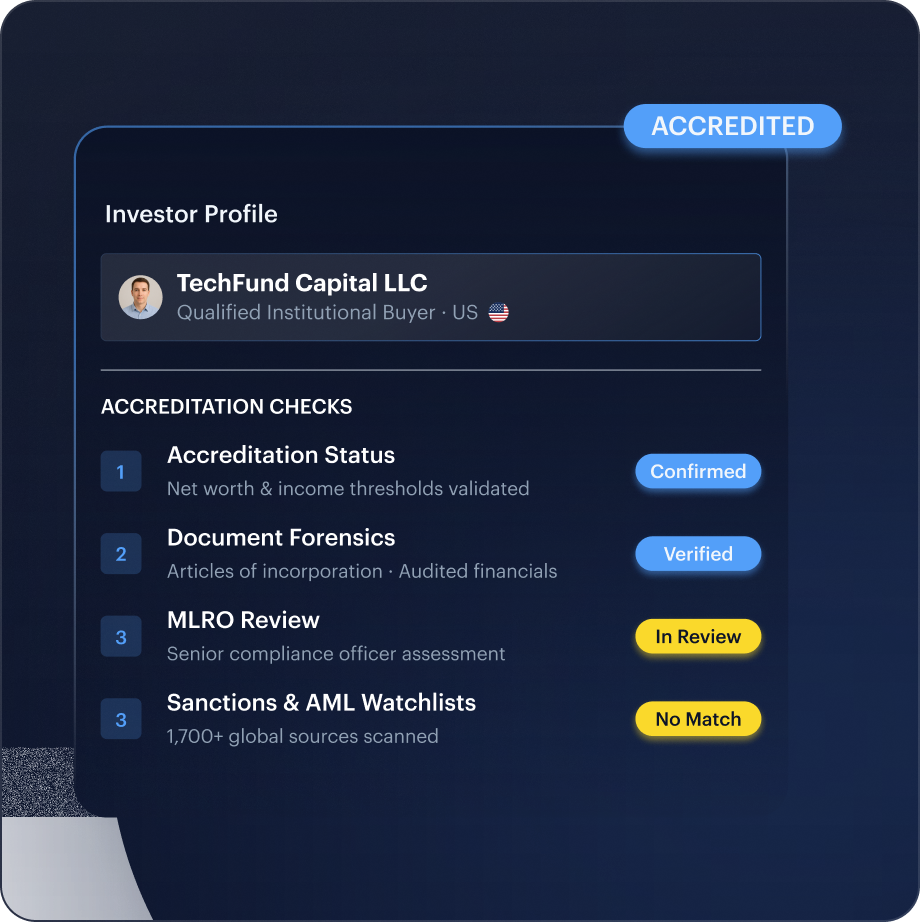
Validatie van accreditatie, documentforensics en beoordeling ondersteund door een MLRO in één beleggersverificatieflow. Voldoe aan vereisten voor geaccrediteerde beleggers in meer dan 240 jurisdicties zonder aanvullende leveranciers.
-
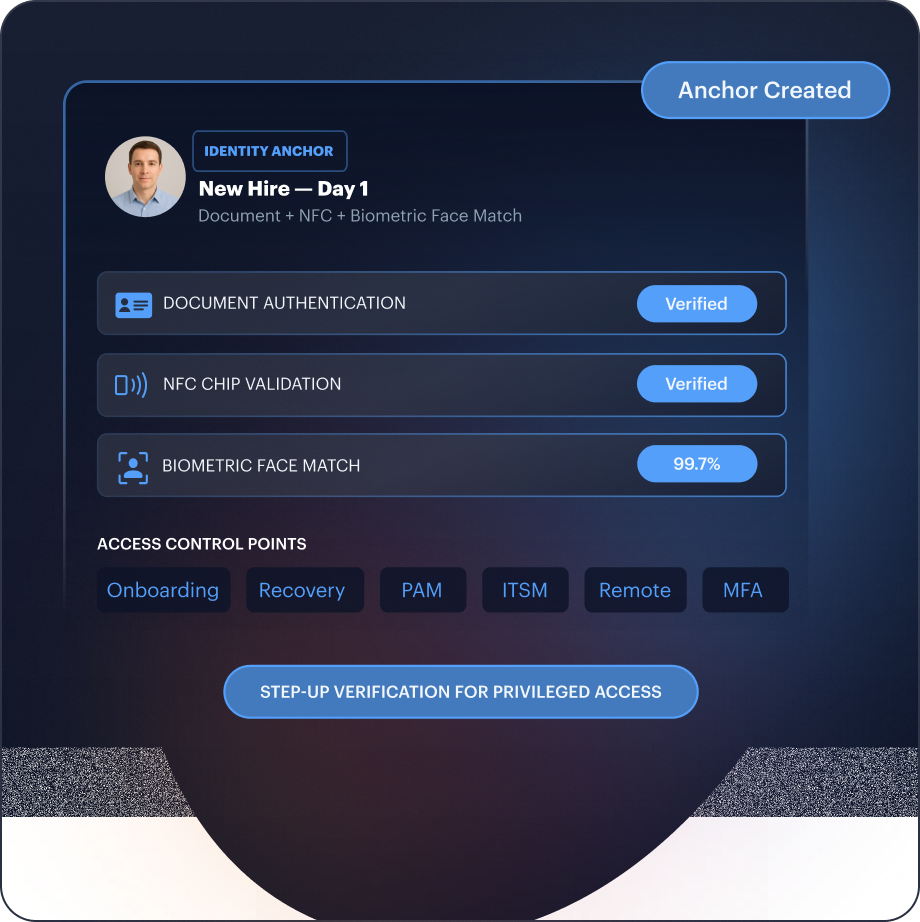
Geverifieerde identiteit bij ieder toegangscontrolepunt, onboarding, accountherstel, geprivilegieerde toegang en herregistratie van MFA, zonder je bestaande IAM-stack te vervangen.
-
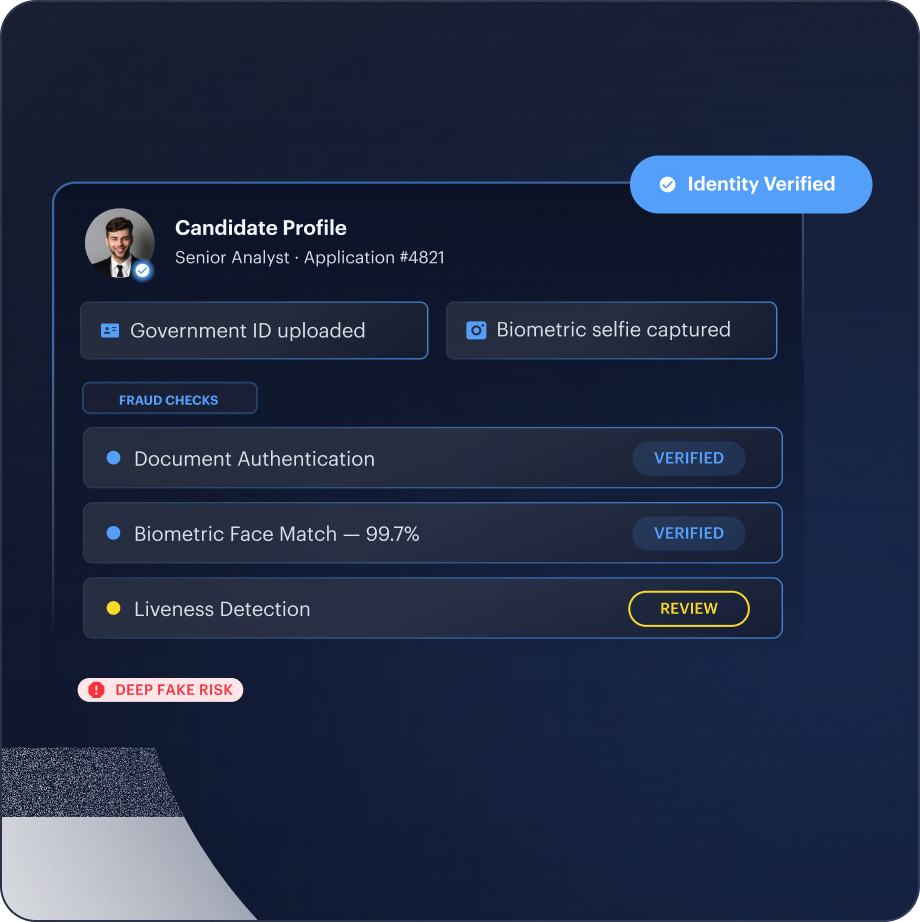
Documentforensics, biometrische matching en enhanced due diligence binnen je recruitmentproces. Detecteer frauduleuze sollicitanten en door AI gegenereerde kandidaten tijdens de sollicitatiefase, niet pas na het aanbod.
Bedrijfsresultaat
De resultaten die Shufti op schaal levert: compliant blijven, fraude stoppen, vertrouwen van gebruikers opbouwen en wereldwijd uitbreiden vanuit één integratie.
-
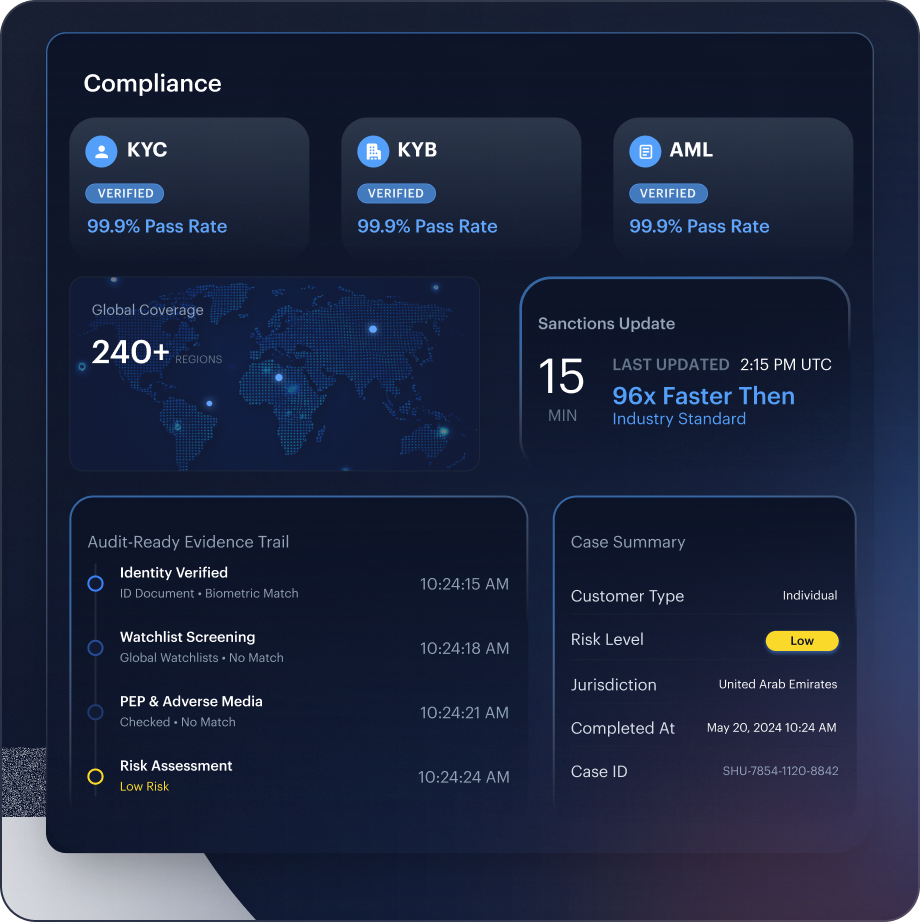
Geautomatiseerde KYC, KYB en AML worden uitgevoerd in meer dan 240 actief verwerkte regio's, met auditklare bewijstrails voor iedere beslissing en sanctiegegevens die iedere 15 minuten worden vernieuwd — 96 keer sneller dan de industriestandaard.
-
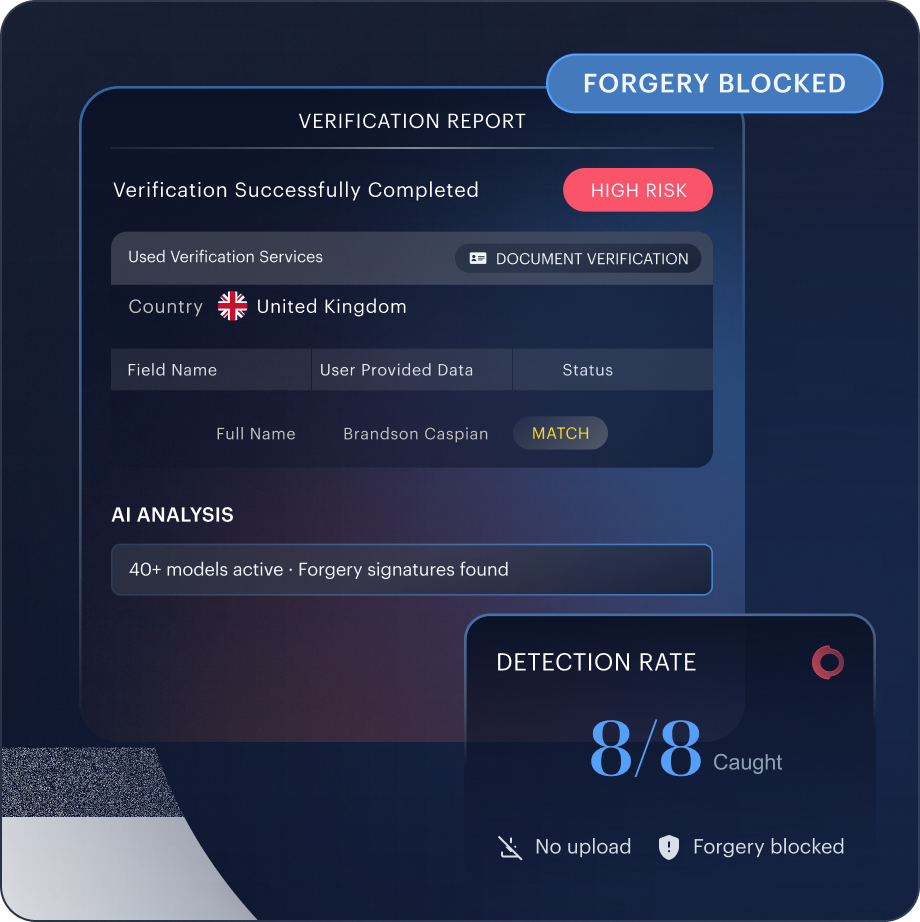
Meer dan 40 ensemble-AI-modellen over de volledige klantlevenscyclus. Onafhankelijke test: 8 van 8 documentvervalsingen gedetecteerd waar traditionele stacks er geen enkele detecteerden.
-
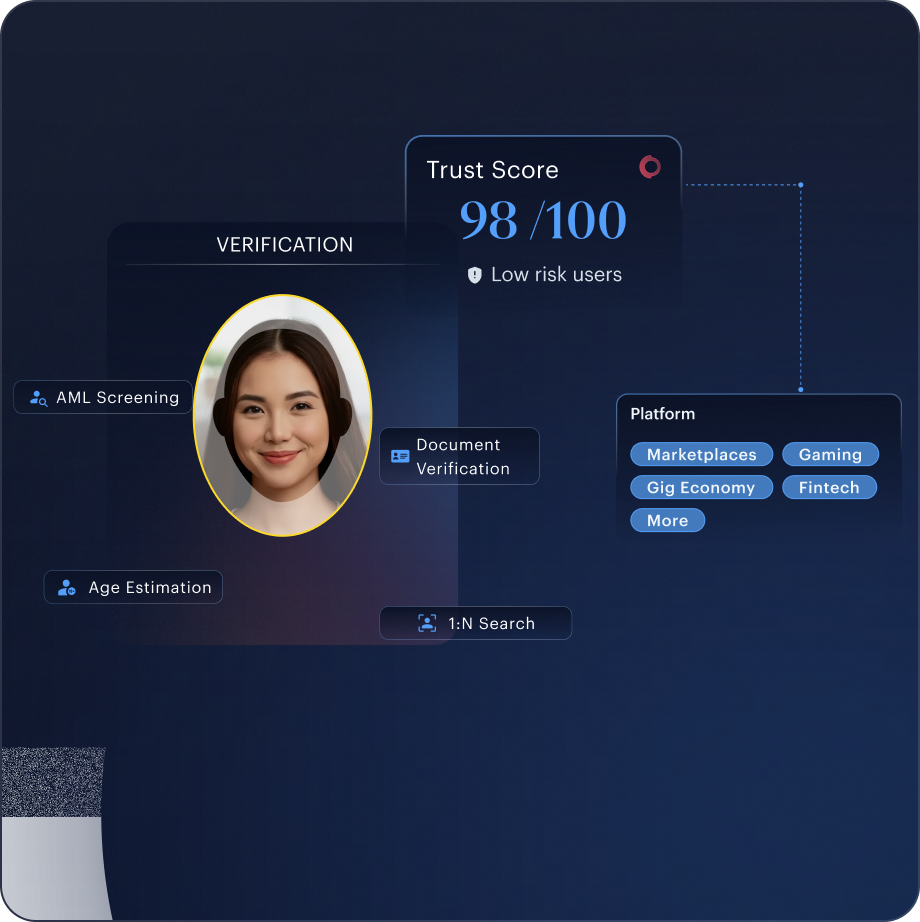
Verifieer gebruikers, verkopers, werknemers en bedrijven voordat risico je platform bereikt. Eén trustlaag voor marketplaces, gaming, gig economy, fintech en diensten met leeftijdsrestricties.
-
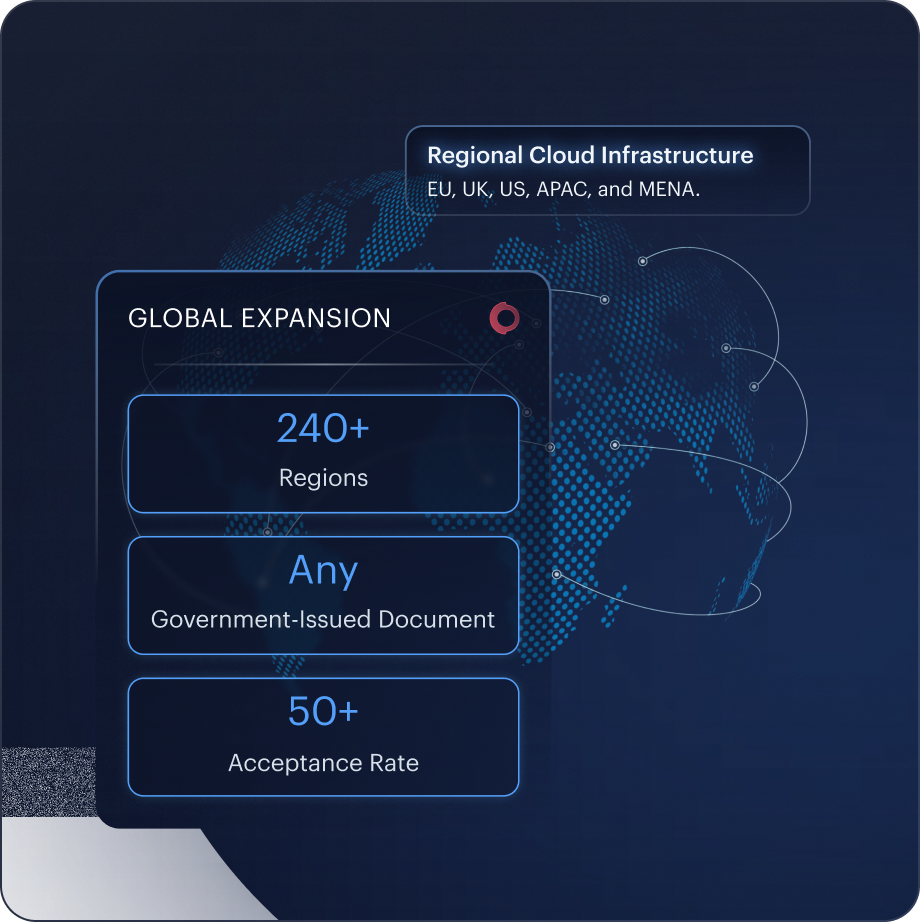
240+ actief verwerkte regio's, elk door de overheid uitgegeven document en 150+ talen. Eén API met per jurisdictie configureerbare workflows en regionale cloudinfrastructuur in de EU, het VK, de VS, APAC en MENA.
ONTWORPEN VOOR JOUW TEAM
Eén platform voor iedere stakeholder
Compliance Officer
Een audittrail bij elke accountwijziging waarmee je beslissingen tegenover toezichthouders kunt onderbouwen.
Bekijk Shufti voor compliance officers →Product Manager
0,75 sec. passieve biometrie. Hogere pass rates voor legitieme gebruikers, minder geaccepteerde fraude. Binnen één sprint operationeel.
Bekijk Shufti voor product managers →Developer
REST API, mobiele SDK's en sandbox-toegang. De eerste verificatiecall binnen enkele uren na de start van de integratie.
Ontdek Shufti voor developers →Fraud Analyst
Risicoscore op signaalniveau met volledige uitsplitsing. Meer dan 70% minder fraude, zonder een langere beoordelingswachtrij.
Ontdek Shufti voor fraud analysts →
Shufti is een topspeler voor eindgebruikers wereldwijd
Shufti biedt de breedste wereldwijde dekking met eigen technologie en zorgt zo voor flexibiliteit, innovatie en sterkere Extended IdV-mogelijkheden dan regionale of georkestreerde concurrenten.
Download het volledige rapport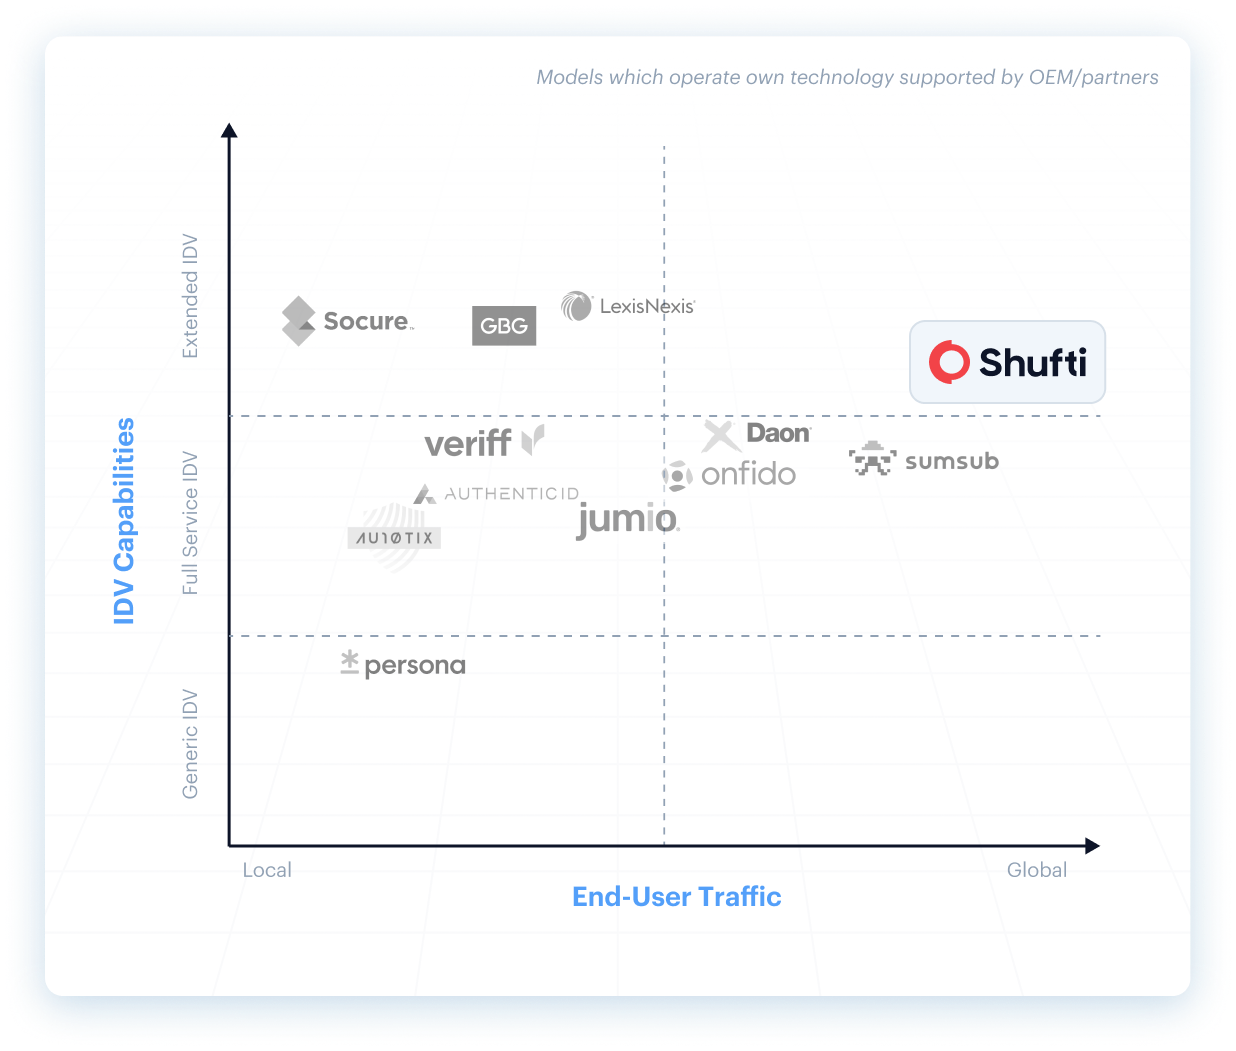
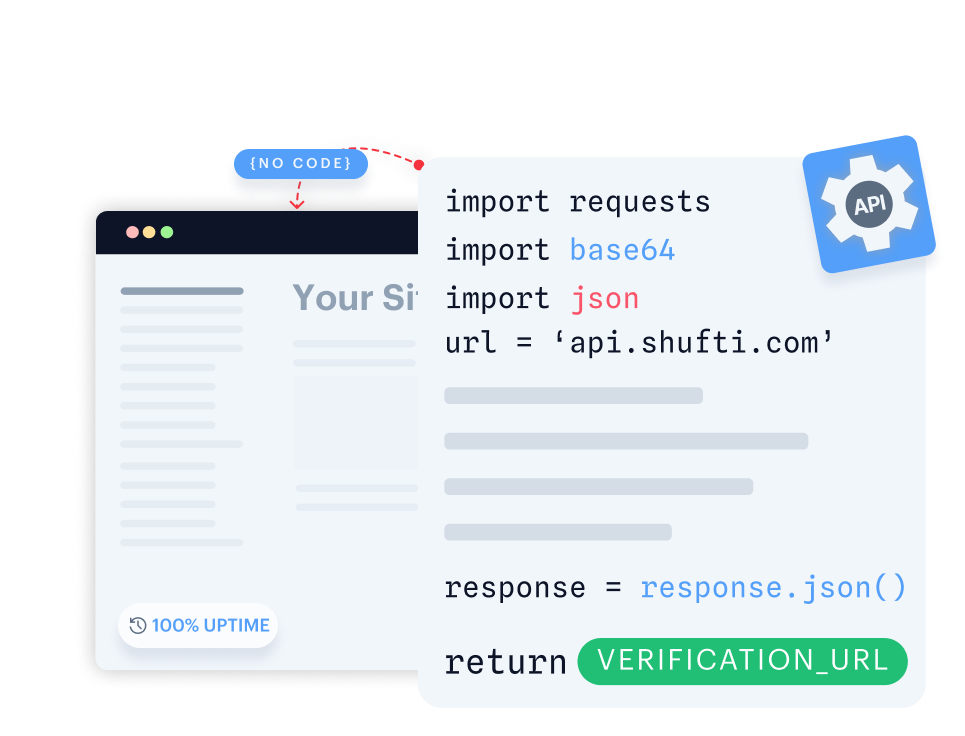
Eén API, naadloze integratie
Bouw volledig aanpasbare verificatieflows met naadloze backendintegratie.
- Krijg volledige controle door verificatieflows van begin tot eind aan te passen.
- Integreer naadloos met je backend voor een snelle implementatie.
- Ontwerp flexibele verificatietrajecten die zijn afgestemd op je gebruikers.
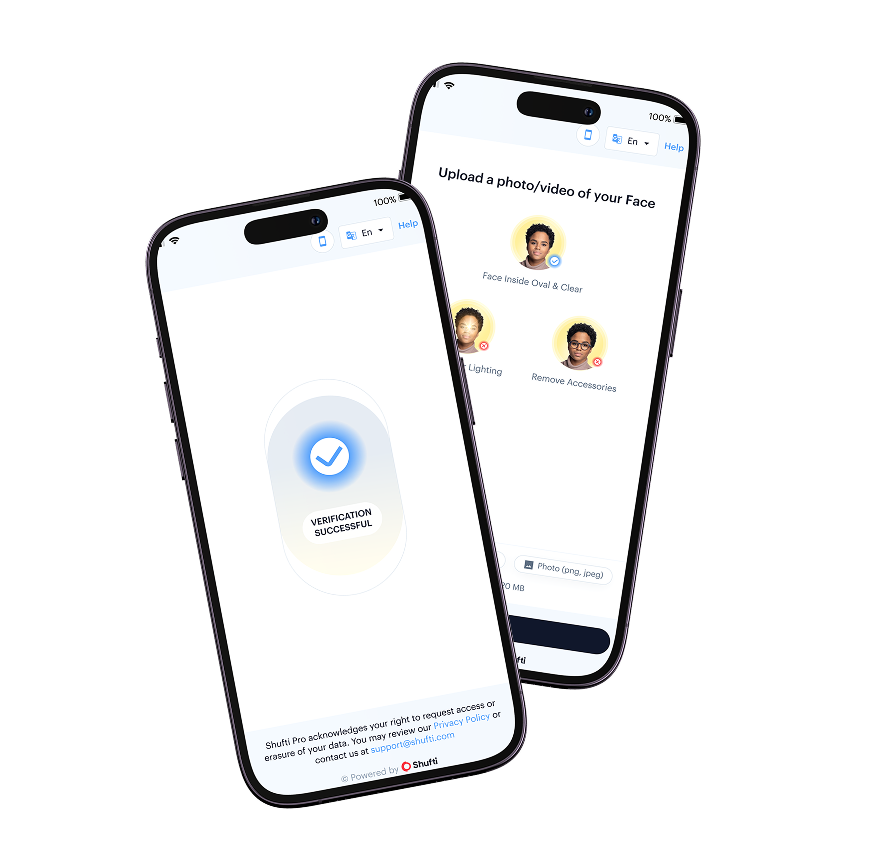
Lanceer binnen enkele minuten een native verificatie-ervaring in je mobiele app.
- Lanceer binnen enkele minuten native verificatie op iOS of Android.
- Gebruik kant-en-klare UI met camera, vastlegging en realtime feedback.
- Pas flows aan zodat ze naadloos in je mobiele app passen.
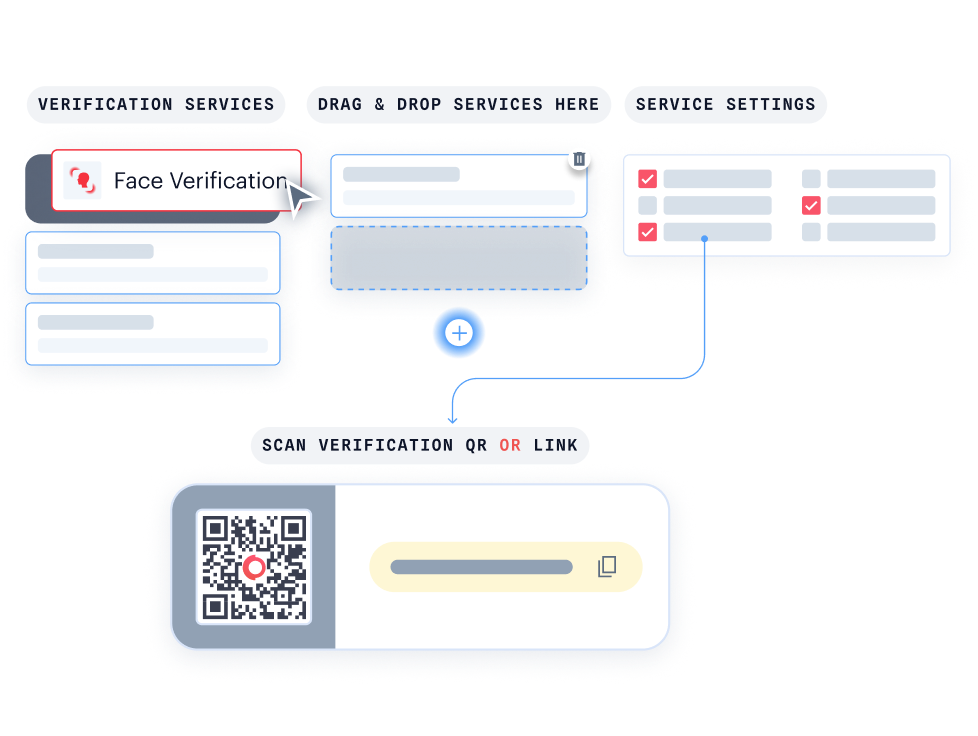
Met KYC Journey Builder creëer je gepersonaliseerde verificatietrajecten zonder één regel code te schrijven.
- Pas je traject eenvoudig aan met drag-and-dropfunctionaliteit.
- Zie direct hoe je verificatieflow eruitziet voor je gebruikers.
- Maak eenvoudig verbinding met Hosted Verification voor een consistente, merkgebonden ervaring.
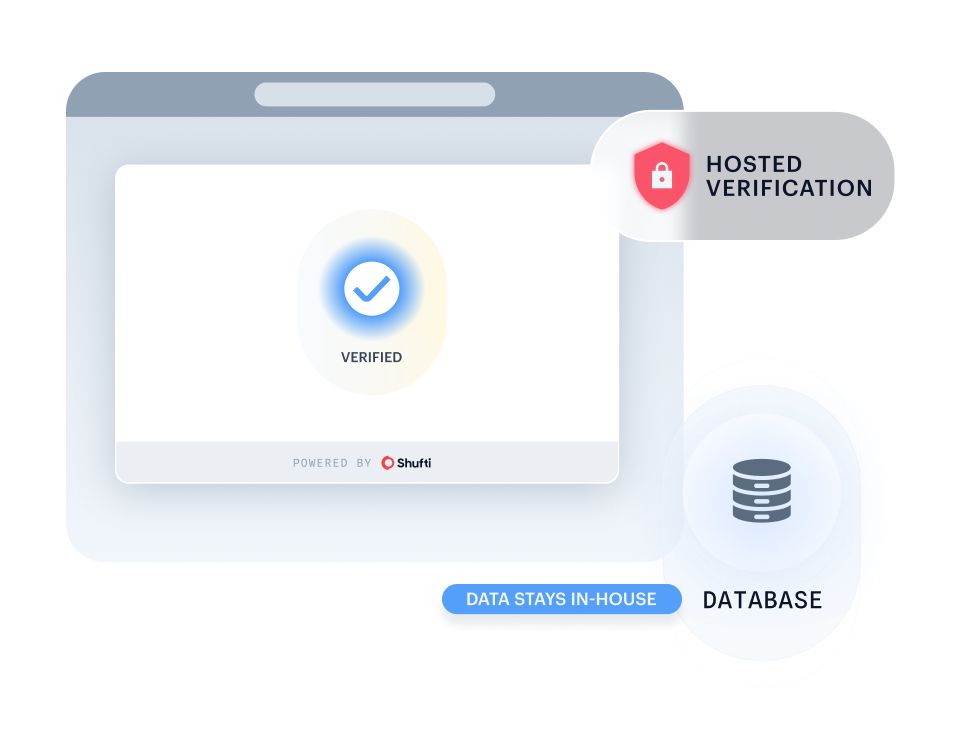
Draai Shufti binnen je eigen infrastructuur met dezelfde mogelijkheden voor maximale controle over data en privacy.
- Houd alle gevoelige informatie in-house om te voldoen aan strikte governance- en dataresidentievereisten.
- Houd gevoelige informatie volledig privé en veilig in-house.
- Implementeer in sterk gereguleerde sectoren zonder concessies te doen aan compliance.
Onafhankelijk geaudit. Wereldwijd gecertificeerd
Certificeringen



Veelgestelde vragen
Wat is account-takeoverfraude?
Account-takeoverfraude ontstaat wanneer een fraudeur ongeautoriseerde toegang krijgt tot het bestaande account van een legitieme gebruiker om geld weg te sluizen, begunstigden te wijzigen of gegevens te bemachtigen. In tegenstelling tot fraude met nieuwe accounts maakt ATO misbruik van accounts die het platform al vertrouwt. Effectieve preventie van ATO-fraude vereist dat de persoon wordt geverifieerd, niet alleen de inloggegevens.
Waarom voorkomt MFA account takeover niet altijd?
Bij 65% van de accounts die in 2024 werden gecompromitteerd, stond MFA ingeschakeld. Gestolen sessiecookies (24,8 miljoen apparaten besmet met infostealers in 2025) en phishingaanvallen, AiTM-kits, phishingmails en credential replay omzeilen MFA volledig. Er wordt geen login-event geactiveerd, waardoor er ook geen challenge wordt gestart. Identiteitsgestuurde beveiliging verifieert de persoon achter het toetsenbord, niet de inloggegevens.
Is 2FA via sms voldoende?
SIM-swapping in het VK nam in 2024 met 1.055% toe. SMS-OTP verifieert het telefoonnummer, niet de persoon. Artikel 59 van de PSR brengt telecomaanbieders onder het vergoedingskader, juist omdat sms inmiddels standaard als gecompromitteerd geldt. Biometrische gezichtsauthenticatie vervangt dit door passief biometrisch bewijs van de persoon.
Zorgt biometrische step-up-verificatie voor extra frictie bij legitieme gebruikers?
Biometrische gezichtsauthenticatie gebruikt passieve liveness: de gebruiker kijkt simpelweg in de camera. De P50-latentie is 0,75 seconden. Tijdens de productiepilot van Shufti in Japan steeg het percentage geslaagde verificaties van legitieme gebruikers van 93% naar 97%, terwijl de acceptatie van fraude met 70% daalde. De frictie neemt af voor goede gebruikers en toe voor aanvallers.
Hoe snel kan de account-takeoverpreventiesoftware van Shufti worden geïmplementeerd?
De account-takeoverpreventiesoftware van Shufti gaat binnen dagen live, niet maanden. Vooraf gebouwde API's, SDK's en een no-code Journey Builder integreren je accountbeveiligingsoplossing met je bestaande fraudestack, zonder dat je je bestaande systemen hoeft te vervangen. Bij de meeste klanten is account-takeoverbescherming binnen één sprint actief.
Waar worden biometrische gegevens opgeslagen en wie is eigenaar?
Je bent eigenaar van je klantgegevens. Shufti ondersteunt cloud-, on-premises en hybride implementaties. Biometrische templates kunnen binnen jouw jurisdictie of op je eigen infrastructuur blijven. De standaard bewaartermijn is configureerbaar. Standaard wordt voldaan aan GDPR, CCPA en SOC 2 Type II.
Wat gebeurt er als een gebruiker de biometrische verificatie niet kan voltooien?
Expert Agent Review Modes leiden de gebruiker door een gedocumenteerde workflow met menselijke controle en een volledige audit trail. Mislukte biometrische pogingen blokkeren legitieme gebruikers niet; ze worden geëscaleerd in plaats van afgewezen. Toegankelijkheid en inclusie zijn ingebouwd, niet achteraf toegevoegd.
Gratis Blind-Spot Audit
De Blind Spot Audit scant geverifieerde sessies opnieuw met vier detectie-engines die in jouw cloud worden geïmplementeerd. Geen blootstelling van PII, geen integratie nodig, één klik.
Dé kennisbron voor KYC/AML en fraude
Kenniscentrum
16 oktober 2025
Account-takeoverfraude (ATO) voorkomen met een gelaagde verdediging
Account takeover wordt zelden door één enkele controle opgemerkt. Deze gids laat zien hoe ID-controles, device intelligence, gedragsbiometrie en liveness-detectie samenwerken om het te stoppen.
Gids